
مدقّق أدلة Flowise دون اتصال لـ CVE-2026-69254. أدلة إصدار Flowise وإعداداته. Python مستقل؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





فرز الإصدارات دون اتصال لثغرة تجاوز بيئة العزل nodeVMOptions في Flowise
(CVE-2026-69254، GHSA-3769-jgqc-cxm7؛ حزمتا npm flowise وflowise-components).
flowise-cve-2026-69254-check هو أداة فحص من ملف واحد تعتمد على المكتبة القياسية فقط في Python 3.10+ لثغرة CVE-2026-69254.
يقارن إصدارات flowise / flowise-components المُبلَّغ عنها، أو مدخلات package-lock.json، أو جردًا صغيرًا
يكتبه المشغّل، مع الإصدارات المتأثرة والمُصلحة الواردة في التنبيه الأمني، ويكتب تقريرًا بصيغة CSV أو JSON أو
تقرير HTML دون اتصال.
الأداة تعمل دون اتصال فقط. فهي تقرأ JSON، ولا تشغّل npm أبدًا، ولا تستورد أو تنفّذ Flowise أو أي شيفرة حزمة،
ولا تتصل بأي هدف، ولا ترسل شيفرة الدوال المخصصة إلى أي مكان. التنبيه الأمني قائم على الإصدار، لذا لا يوجد
وضع يعتمد على الشبكة.
[!IMPORTANT] تطابق الإصدار دليل وليس برهانًا.
potentially_affectedلا يعني قابلية استغلال مؤكدة، وfixed_version_reportedليس ضمانًا بأن العملية قيد التشغيل مُرقَّعة. كل نتيجة تحملexploitability: not_tested. ملف القفل يصف ما تحله عملية التثبيت، وليس ما تحمّله عملية منشورة.
npm أو تثبيت Flowise. الأداة ملف واحد.python flowise_cve_2026_69254_check.py --version 3.1.2
python flowise_cve_2026_69254_check.py --version 3.1.3 --package flowise-components --format json
python flowise_cve_2026_69254_check.py --inventory package-lock.json --format html --output report.html
python flowise_cve_2026_69254_check.py --inventory inventory.example.json --fail-on-finding
python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
على الأنظمة التي يُسمى فيها Python باسم python3، استبدله. يجب توفير واحد على الأقل من --version أو --inventory أو
--deployment-export. افتراضيًا يكون التقرير بصيغة CSV على stdout؛ استخدم --format و--output لتغيير ذلك.
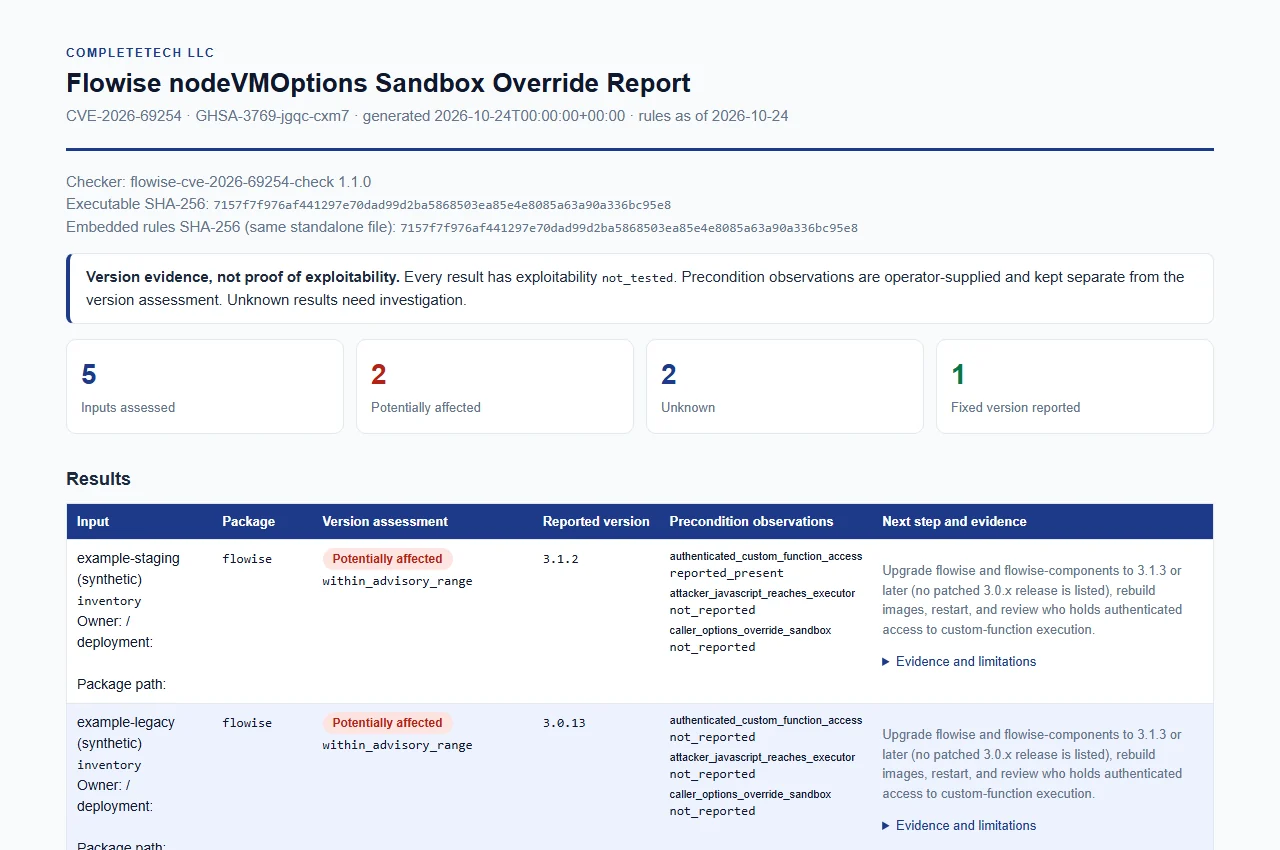
مثال اصطناعي مبني من inventory.example.json بتسميات مُختلقة. عرض HTML.
تُحلَّل المدخلات بصيغة JSON فقط ولا تُنفَّذ أبدًا. وهي محدودة الحجم (16 MiB لكل ملف، و10,000 نتيجة لكل تشغيل). توجد قواعد مستوى الحقول، وإصدارات ملفات القفل المقبولة، والأشكال المرفوضة في docs/REFERENCE.md.
--version VERSION (قابل للتكرار) مع --package واختياريًا --build-source و--observe KEY=yes|no|unknown.--inventory FILE (قابل للتكرار): ملف npm package-lock.json / npm-shrinkwrap.json (ملف قفل v1، v2، v3)، أو
package.json (إعلان فقط، دائمًا unknown)، أو جرد الفاحص الصغير في
inventory.example.json.--deployment-export FILE (قابل للتكرار): تصدير إداري مُعقَّم لعمليات النشر والمُلاك وتسميات
الصور؛ انظر القسم التالي.python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
يقرأ هذا الوضع تصديرًا صريحًا من مسؤول مُدرج في قائمة السماح، وليس مخرجات docker inspect الخام أو ملفات Kubernetes التعريفية. تُرفض الحقول المتعلقة بالبيئة والأوامر وبيانات اعتماد السجل والحقول غير ذات الصلة. لا يتم تنفيذ أو سحب أي حاوية أو تطبيق.
التنسيق. يحتوي التنسيق الاصطناعي (examples/deployment.json) على deployment_metadata_version: 1 بالضبط وقائمة deployments.
deployment_id محدودًا، وفريدًا عبر كل تصدير يُقدَّم في التشغيل نفسه.owner (128 حرفًا) وimage_digest (sha256: متبوعًا بـ 64 رقمًا سداسيًا عشريًا صغيرًا) هما تسميتان اختياريتان يوفرهما المشغّل.packages على إدخالات مستقلة مع package وversion و/أو version_candidates، وinstall_path نسبي اختياري، وobservations خاصة بالحزمة باستخدام المفاتيح الموثقة الحالية. لا تنتقل ملاحظات الشروط المسبقة أبدًا من مكوّن إلى آخر.unknown لكل مكوّن Flowise مفقود.كيفية قراءة النتائج.
deployment_metadata_unverified، ولا يُوثَّق مصدر أي حزمة.unknown، بما في ذلك الأرقام داخل النطاقات المتأثرة والمُصلحة. لا يمكن لهذا الوضع إثبات غياب النتائج أو اعتبار إصدار ما مُصلحًا.--fail-on-finding إلى صفوف unknown، لذا راجع تلك الصفوف صراحةً أو طبّق سياسة لاحقة تراعي unknown.unknown، وتبقى ملاحظات الحالات الدقيقة سليمة.المخرجات. يضيف JSON حقل deployment_groups مع هوية المالك والنشر والصورة وإشارات إلى فهارس النتائج الأصلية المبدوءة من الصفر. لا يدمج الحالات ولا يصدر حكمًا أمنيًا إجماليًا. يحافظ JSON وCSV على deployment_id وowner وimage_digest وinstall_path في كل نتيجة؛ ويعرض HTML تسميات المجموعة مع التهريب. هذه التسميات هي بيانات وصفية للمشغّل قابلة للإبلاغ عمدًا، لذا قدّم معرّفات وأسماء فرق مُنقّاة، وليس معلومات العملاء أو بيانات الاعتماد.
الأداة بالإصدار 1.1.0 مع حقول تقرير إضافية ضمن مخطط الجرد الحالي 1؛ وحدود القواعد والتاريخ وexploitability: not_tested المحلي دون تغيير.







