
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 hubly12/javafix
تحقّق من بيئات تشغيل Java وأصلحها لمعالجة CVE-2026-91403 (الوسطاء المخترقون في eMudhra) على Windows وmacOS — بموافقة أولاً، دون تبعيات، ودون اتصال…
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
كتيّب Ansible بسيط للتخفيف من ثغرات CopyFail (CVE-2026-31431) وDirtyFrag (CVE-2026-43284).
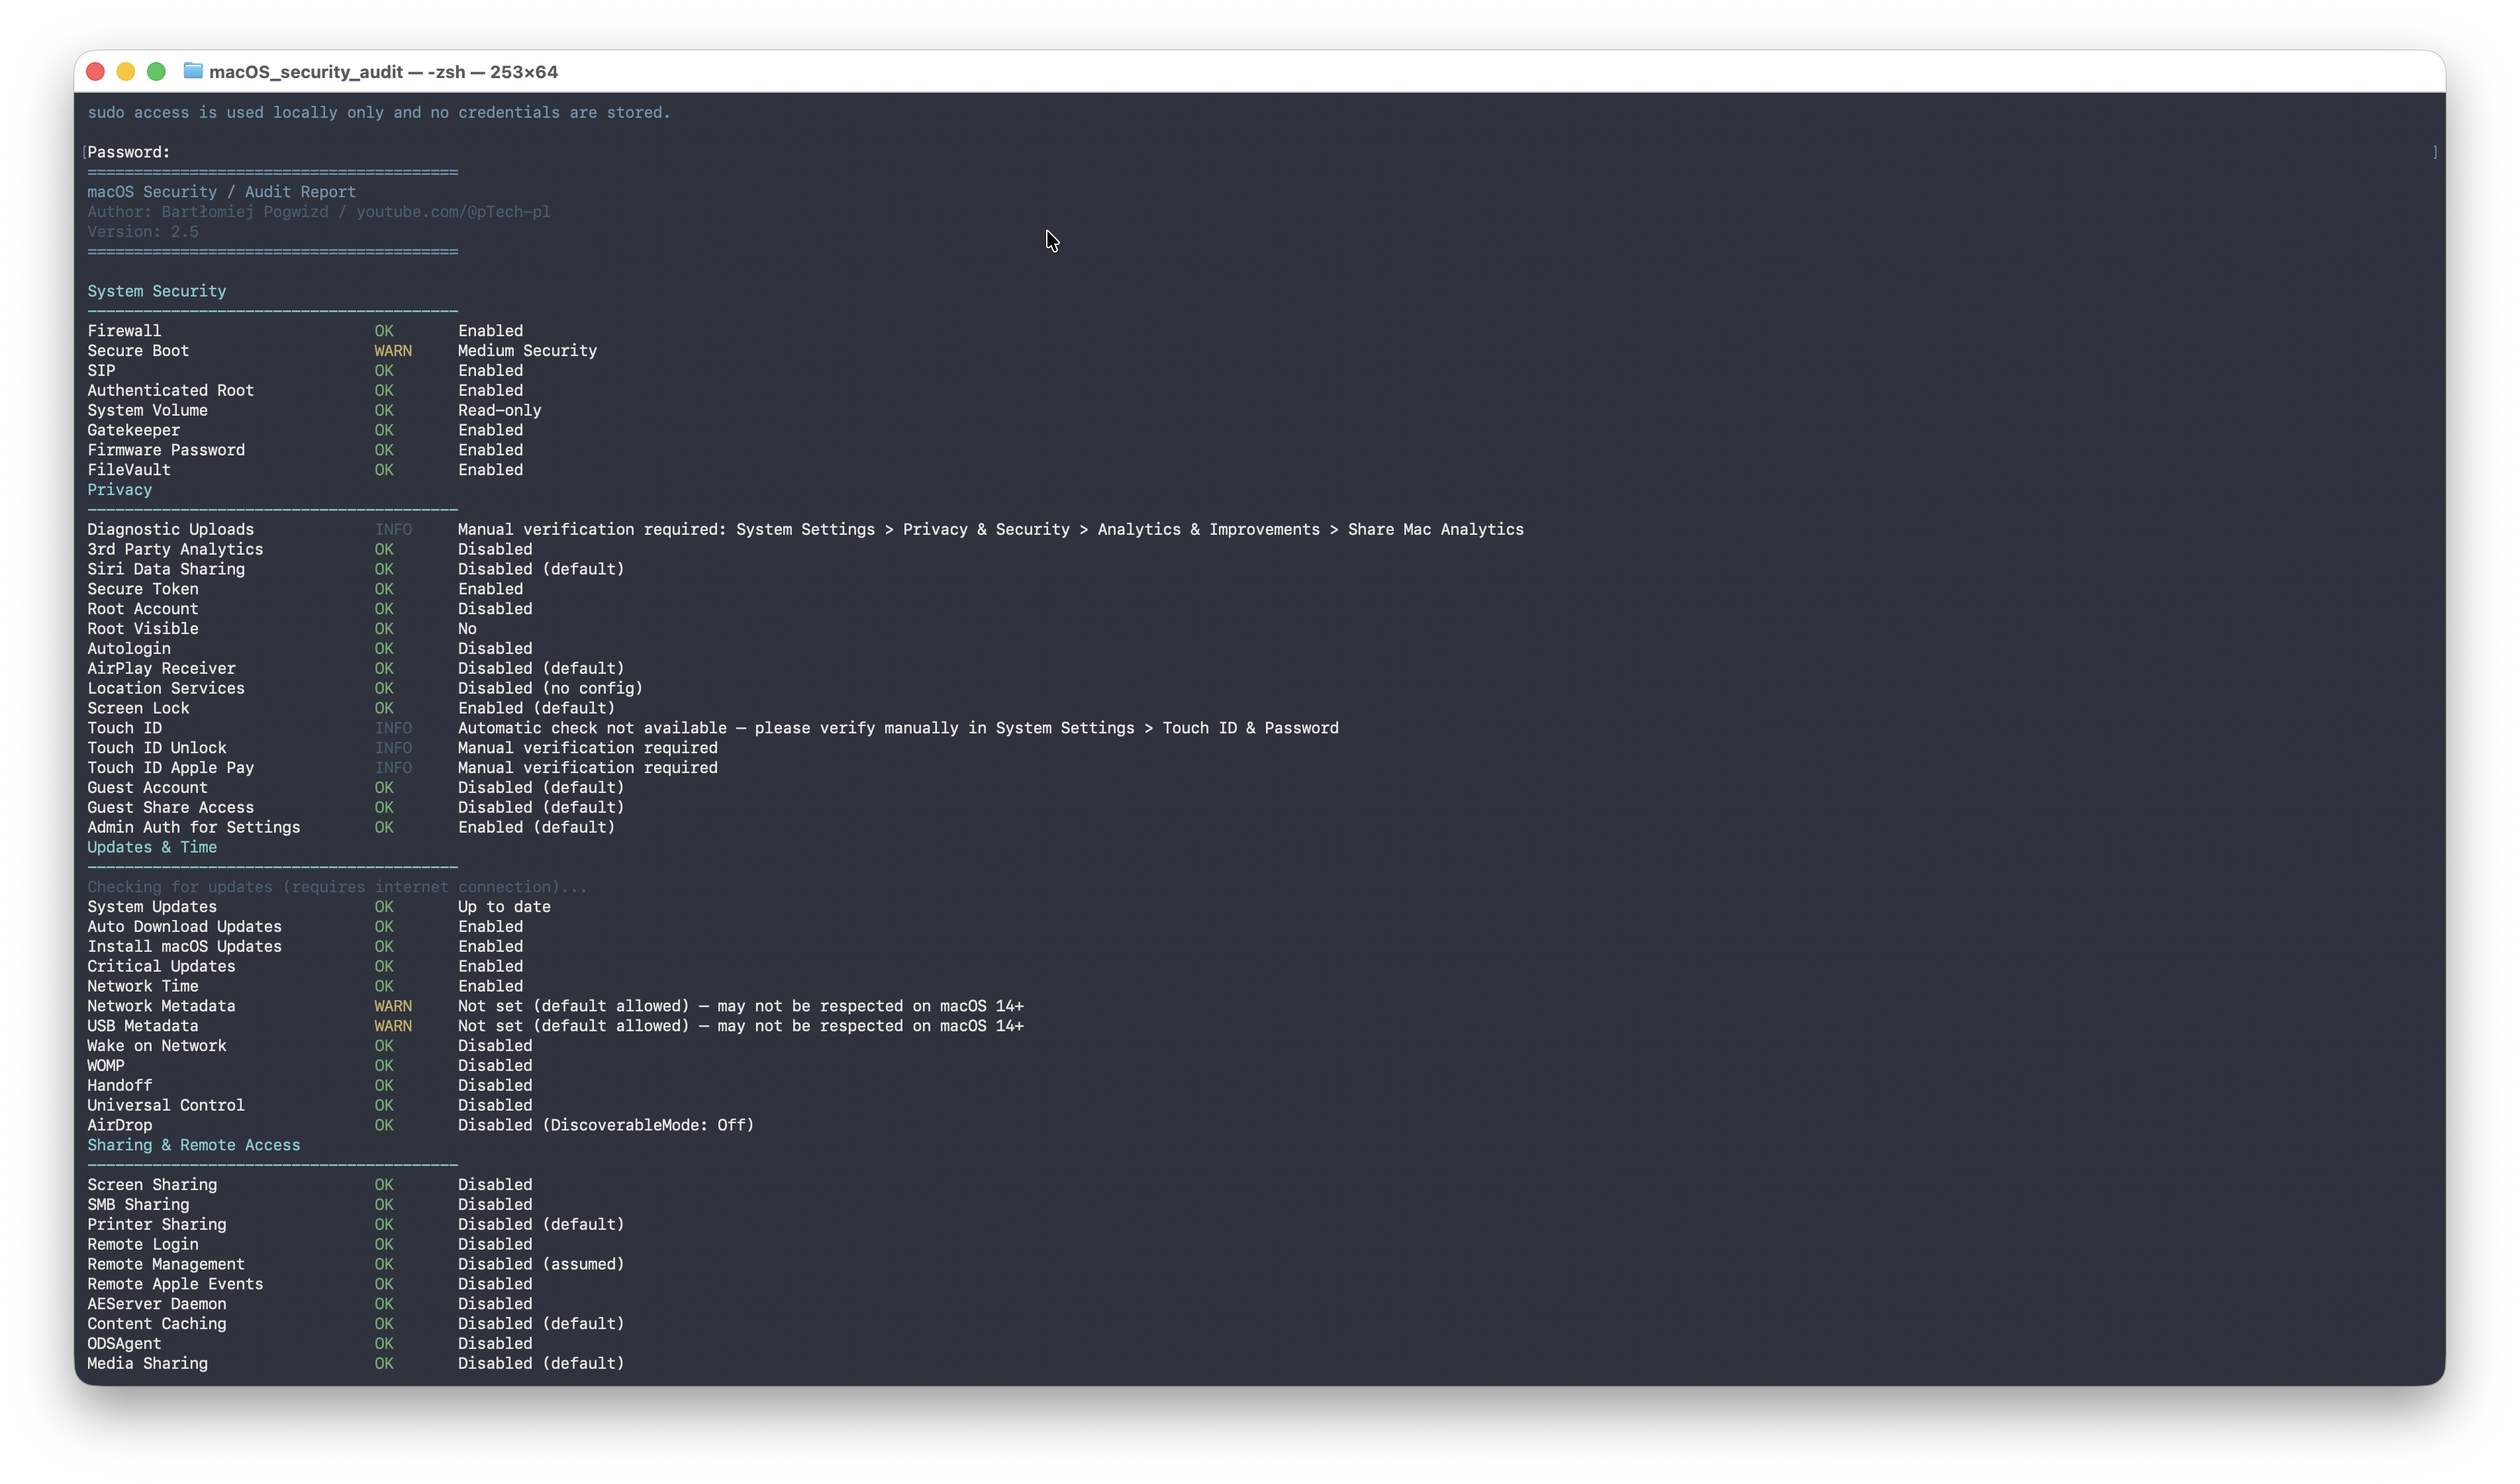 ptechpl/macos_security_audit
سكريبت macOS للتدقيق
 marcelofmatos/cve-2026-98432-check
يتحقق مما إذا كان المضيف يتجاهل حزم SYN TCP IPv4 مع خيارات IP (تخفيف CVE-2026-98432)

 titancsa/registryguard
حزمة تطوير برمجيات (SDK) لمرشح سجل نواة Windows وواجهة مستخدم أصلية بلغة C++ لتدقيق/التحكم في كتابة مفاتيح التطبيقات ضمن نطاق محدد. الارتفاع/التوقيع…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) مع مصادقة Keycloak OAuth2 باستخدام Strimzi - يتجاوز قيد قائمة العناوين المسموح بها في CVE-2025-27817
 affolter-engineering/hvt
واجهة سطر أوامر Rust تختبر أساليب HTTP (بما في ذلك أفعال WebDAV وDeltaV) مقابل عنوان URL هدف لكشف التلاعب بالأفعال وتجاوزات التحكم في الوصول والتعرض…
 bigbiuewhale/cve-2026-98432-kernel-upgrade
ترقية آمنة للنواة لمعالجة CVE-2026-98432 على Ubuntu 24.04 مع NVIDIA، وتحليل للخطأ
 keysau/get-log4j-windows.ps1
تحديد جميع مكونات log4j عبر جميع خوادم Windows، في النطاق بأكمله، ويمكن أن يكون متعدد النطاقات. CVE-2021-44228
 quaerendir/cve-2026-98432-audit
Read-only bash audit script that triages CVE-2026-98432, a Linux kernel IPv4 TCP use-after-free, by checking kernel changelogs, distro fix matrices,…
 heroku/heroku-cve-2013-0333
يفحص تطبيقات Heroku بحثًا عن ثغرة أمنية حرجة في Rails تسمح بتنفيذ أكواد عن بُعد (CVE-2013-0333) ويحدد الحالات غير المصححة التي تتطلب ترقية فورية.
 leonlai-tw/php-eol-cve-2026-109618-109619
حزم تصحيحات غير رسمية لثغرات PHP CVE-2026-109618 / CVE-2026-109619 (تنفيذ تعليمات عن بُعد RCE، بدرجة CVSS 9.2) على المنصات التي انتهى دعمها: PHP 7.3…
 lucab85/ansible-role-log4shell
Ansible playbook للتحقق من أهداف لينكس المضيفة باستخدام النص الرسمي لكاشف Log4j من Red Hat RHSB-2021-009 لـ Log4Shell (CVE-2021-44228).
 imxur/wordpress-cve-2026-63030-analysis
تحليل تقني، وتفصيل السبب الجذري، ومنهجية اكتشاف غير إتلافية لـ CVE-2026-63030.
 mahfuzreham/ovswrap-cve-2026-64531-mitigation-tool
سكربت شل يكتشف وحدات نواة Open vSwitch المعرّضة للخطر، ويمنع تحميلها التلقائي، ويزيل الوحدة المتأثرة، ويتحقق من حالة التخفيف لثغرة CVE-2026-64531.
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
محاكاة استغلال وتخفيف أثر CVE-2025-54918 (ثغرة Windows NTLM). يتضمن سكربتات الكشف، وتطبيق التصحيحات عبر Ansible، وتحصين CI/CD. يعرض تصعيد الامتيازات…
 vvpoglazov/cve-2024-41110-checker
ماسح ضوئي يعتمد على SSH متوازي يكتشف CVE-2024-41110 في تثبيتات Docker، ويحدد الإصدارات الضعيفة وإضافات AuthZ، وينشئ خطة معالجة.
 r3dcl1ff/cve-2022-41040
نص برمجي لتخفيف ثغرة خادم Exchange من مايكروسوفت








