 titancsa/registryguard
حزمة تطوير برمجيات (SDK) لمرشح سجل نواة Windows وواجهة مستخدم أصلية بلغة C++ لتدقيق/التحكم في كتابة مفاتيح التطبيقات ضمن نطاق محدد. الارتفاع/التوقيع قيد الانتظار؛ تكامل OEM: Discord titancsa.

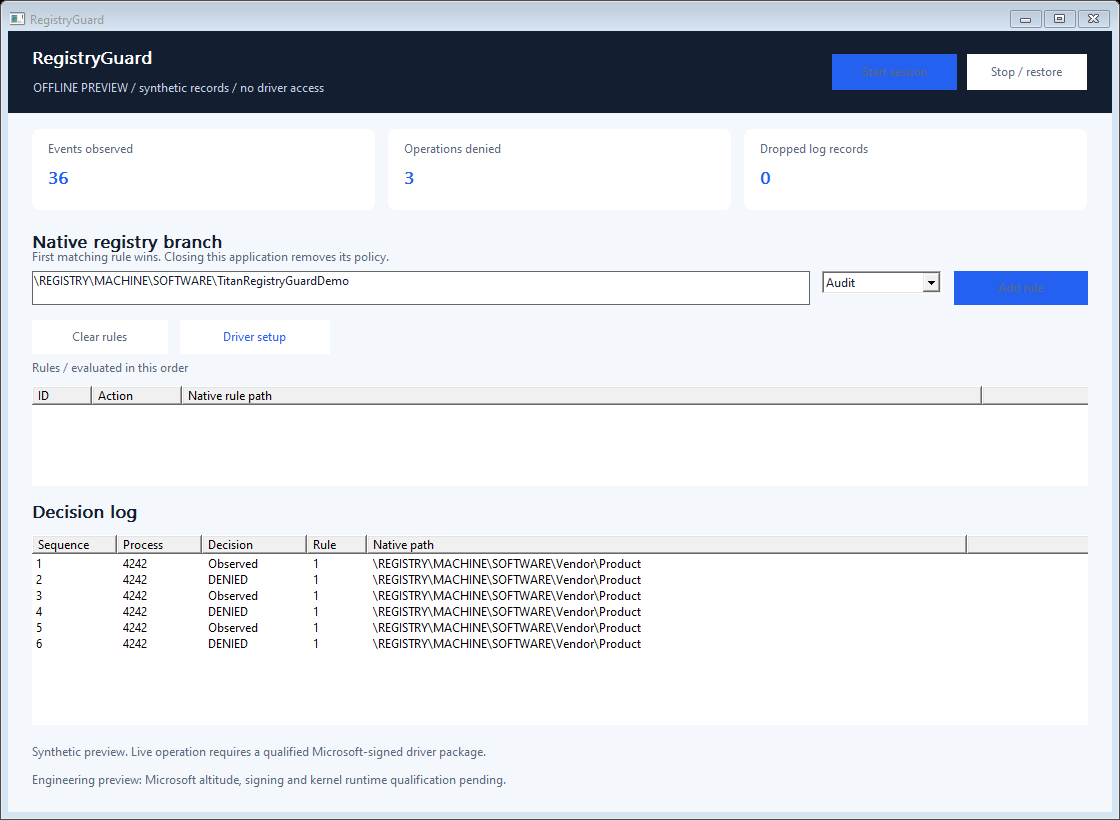
قواعد C++ أصلية لمراقبة ورفض عمليات كتابة محددة في السجل تحت فروع HKLM\SOFTWARE المملوكة للتطبيق. توضح واجهة سطح مكتب صغيرة القاعدة المطابقة والعملية المستدعية.
[!IMPORTANT] النسخة الكاملة والترخيص التجاري
اسم المستخدم في Discord:
titancsaافتح Discord، واختر Friends > Add Friend، وأدخل
titancsa، ثم أرسل رسالة مباشرة. اذكر RegistryGuard واسأل عن النسخة الكاملة / الإنتاجية، أو الاستخدام التجاري، أو إعادة التوزيع بعلامة OEM.ضمّن استخدامك المقصود وحجم النشر لمناقشة التسعير والتوافر وتعليمات الترخيص / الوصول المناسبة.
معاينة هندسية: التطبيق/SDK متاح؛ تخصيص ارتفاع Microsoft الحقيقي والتوقيع والتأهيل الفعلي لنواة النظام قيد الانتظار. لم يُنشر أي برنامج تشغيل قابل للتثبيت بعد.
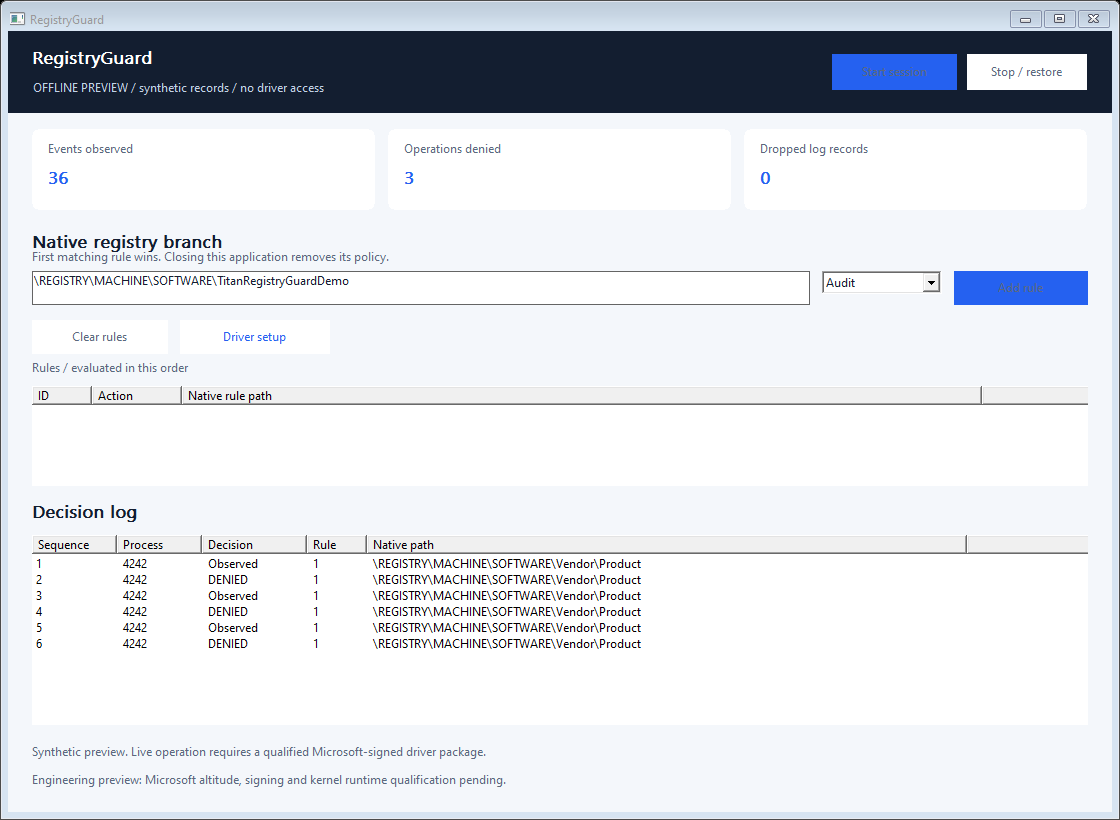
Vendor\Product لا يحدد أيضًا Vendor\ProductOther.تشمل حالات الاستخدام اختبارات سلامة إعدادات التطبيقات، واختبارات انحدار المثبّتات، ومكوّن سياسة OEM. النطاق المقبول الأولي هو فرع أصلي تحت \REGISTRY\MACHINE\SOFTWARE\؛ تُرفض جذور السجل على مستوى النظام وSAM وSECURITY وSYSTEM. في سيناريوهات التطبيقات 32-بت، حدد صراحةً المفتاح الأصلي الفعلي، بما في ذلك WOW6432Node حيث ينطبق.
لا تغطي هذه النسخة إنشاء المفاتيح، أو تحميل/استعادة/استبدال الخلايا، أو تغييرات واصفات الأمان، أو المعاملات، أو التغييرات الصادرة من النواة، أو كل أسماء السجل البديلة. تستمر الأسماء غير المعروفة/غير القابلة للحل أو المقتطعة ويُحصى عددها؛ ولا يوجد ادعاء بعزل سجل مقاوم للعبث. يمكن لمرشح موثوق آخر التأثير على النتيجة النهائية. أبقِ قوائم التحكم بالوصول (ACLs) الخاصة بـ Windows والنسخ الاحتياطية في مكانها.
نزّل ملف ZIP الكامل لنظام Windows x64 من Releases. استخرج الأرشيف قبل بدء التطبيق.
أهداف البناء هي Windows 10 الإصدار 2004+ / Windows 11 x64. راجع التحقق والنشر للاطلاع على المنصات التي جُرّبت فعليًا. توقيع Microsoft وحده ليس دليلًا على الصحة أو التوافق أو تأييد Microsoft.
قم بتجميع SDK/RegistryGuard.cpp مع برنامجك وضمّن SDK/RegistryGuard.h. استخدم C++17 واربط setupapi.lib. لا حاجة إلى خدمة وقت تشغيل أو حساب سحابي أو محرك نصوص برمجية قابل للتنفيذ لقرارات السياسة.
#include "RegistryGuard.h"

int main() {
    RegistryGuard::Session policy;
    policy.Start({RegistryGuard::Rule(1,
        L"\\REGISTRY\\MACHINE\\SOFTWARE\\Vendor\\Product",
        RegistryGuard::Action::Deny)});
    // Keep policy alive while your authorized application runs.
    // Call policy.Read() to inspect attributed decisions.
}
يجب أن يكون النطاق موجودًا كما هو مقصود على الجهاز الهدف. تبقى عمليات القراءة متاحة. يعود المثال الصغير فورًا وبالتالي يزيل سياسته؛ يُبقي Examples/policy.cpp الجلسة مفتوحة حتى يتم الضغط على Enter. لا تُنشئ SDK نفسها أي قيم في السجل أو تعيد كتابتها.
| الدالة | الغرض |
|---|---|
Session::Start(rules) | فتح الواجهة الحصرية الخاصة بالمسؤول فقط وتثبيت ما يصل إلى 16 قاعدة بشكل ذرّي. |
Session::SetRules(rules) | استبدال مجموعة القواعد النشطة الكاملة؛ تفوز أول قاعدة مطابقة. |
Session::Read() | تفريغ ما يصل إلى 16 سجلًا من البيانات الوصفية فورًا. تعني الدفعة الفارغة عدم وجود سجلات في قائمة الانتظار. |
Session::Status() | قراءة جيل السياسة والعدادات وإشغال الحلقة وتكرار QPC. |
Session::Stop() / المدمر | إغلاق مقبض المالك وإزالة سياسته. |
Rule(id, path, action) | بناء قاعدة تدقيق/رفض محدودة. يجب أن يكون id فريدًا وغير صفري. |
تتضمن الأحداث التسلسل ووقت QPC ومعرّف العملية/مفتاح البدء وجيل السياسة والعملية والقاعدة المطابقة والقرار ومسارًا أصليًا محدودًا. تُبلّغ حلقة السجلات ذات 256 سجلًا عن الفائض بدلًا من التخصيص دون حد. تعرض واجهة المستخدم ما يصل إلى 400 سجل وتُحدّث كل 200 مللي ثانية؛ لا يؤخر إيقاع العرض هذا قرارات النواة. هذا إسناد سياسة قبل العملية، وليس تدقيقًا كاملًا للنتائج النهائية ولا قياسًا لزمن استجابة العتاد. تُسلسَل الاستدعاءات على Session واحدة؛ أوقف جميع المستدعين قبل تدميرها.
ثبّت أدوات Visual Studio 2022 C++ وCMake وWindows SDK. شغّل ./Build.ps1 في PowerShell. يبني التطبيق الأصلي والوحدة الطرفية والمثال ومصادر المثبّت والاختبارات دون اتصال باستخدام وقت تشغيل C++ ثابت. يضيف ./Build.ps1 -Asan فحوصات AddressSanitizer في وضع المستخدم. لا تُحمّل الفحوصات دون اتصال أي برنامج تشغيل. يقبل مصدر المثبّت حزمة موقّعة غير شفافة باستخدام -DriverPackageDirectory؛ تُرفض الحزم غير الموقّعة أو غير ذات الصلة المضمّنة في وقت التشغيل.
App/        Native Windows UI and console
SDK/        RegistryGuard.h + RegistryGuard.cpp
Examples/   Small integration example
Installer/  UI/console setup source; kernel implementation excluded
Tests/      Offline protocol validation
docs/       Usage boundaries, validation and commercial integration
رمز التطبيق العام وSDK والمثبّت متاح بموجب ترخيص MIT. أما تنفيذ النواة (kernel) الذي يُسلَّم بشكل منفصل فهو خاص وغير مشمول بترخيص المصدر ذلك. لا تتضمن هذه المعاينة الهندسية مؤقتًا تجريبيًا ولا تنشيطًا عن بُعد ولا حصة ترخيص قابلة للإنفاذ.
لإجراء تجربة تكامل محدودة النطاق، أو الحصول على حقوق إعادة التوزيع من قِبل مصنّعي المعدات الأصلية (OEM)، أو تأهيل النشر، أو الصيانة، تواصل مع titancsa على Discord. راجع الخيارات التجارية. لا تنشر المعاينة كضابط أمان وحيد لديك.
استخدم هذا البرنامج فقط على الأنظمة التي تملكها أو المصرّح لك بإدارتها. وهو مخصص للتكامل المشروع والتشخيص وتطوير سياسات التطبيقات. تظل مسؤولًا عن نشرك وعن امتثالك للقانون المعمول به. يُقدَّم البرنامج دون ضمان بموجب ترخيصه المعمول به؛ ولا يُقدَّم أي ضمان لمنع الخسائر أو الحصانة من التجاوز أو استبعاد المسؤولية بما يتجاوز القانون المعمول به.
