
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
 fatlan/haproxy-keepalived-sec-highloads
✨ يتناول موضوع HAProxy وKeepalived في موازنة التحميل والمجموعة بالإضافة إلى الأمان (منع ثغرة استخدام SSL/تشفير ضعيف (LOGJAM) (CVE-2015-4000)) ومواجهة…
 scadastrangelove/cve-2025-20352
فحص تعرض SNMP لـ CVE-2025-20352 (onesixtyone + محلل)
 abraxas/vsftpd-cmds-denied-alias
vsftpd 3.0.5 - عالي - عن بُعد - بقايا صلاحيات - cmds_denied يفوّت الأسماء المستعارة وفق RFC (XRMD)
 abraxas/spark-connect-copy-local
Apache Spark 4.2.0 - عالي - عن بُعد - كتابة ملف - جلسة Connect SET copyFromLocalToFs.allowDestLocal
 abraxas/opnsense-tunables-loader
OPNsense 26.7.6 - عالي - عن بُعد - حقن سطر التكوين - محمّل المعاملات القابلة للضبط
 nvansluis/test_cve-2023-46747
سكربت Python لاختبار F5 BIG-IP بحثًا عن CVE-2023-46747 وإضافة حساب مسؤول إذا كان ضعيفًا.
 abraxas/pfsense-ntp-gps-fudge
pfSense CE 2.9.0-DEVELOPMENT - متوسط - عن بُعد - حقن الإعدادات - NTP GPS/PPS fudge
 itskill-jp/wordpress-upgrade-check
فحص للقراءة فقط لكل إصدار من إصدارات نواة ووردبريس على الخادم. يحدد CVE-2026-87902 (الذي تم إصلاحه في 7.1.2 والنسخ المدعومة)، والتحديثات التلقائية…
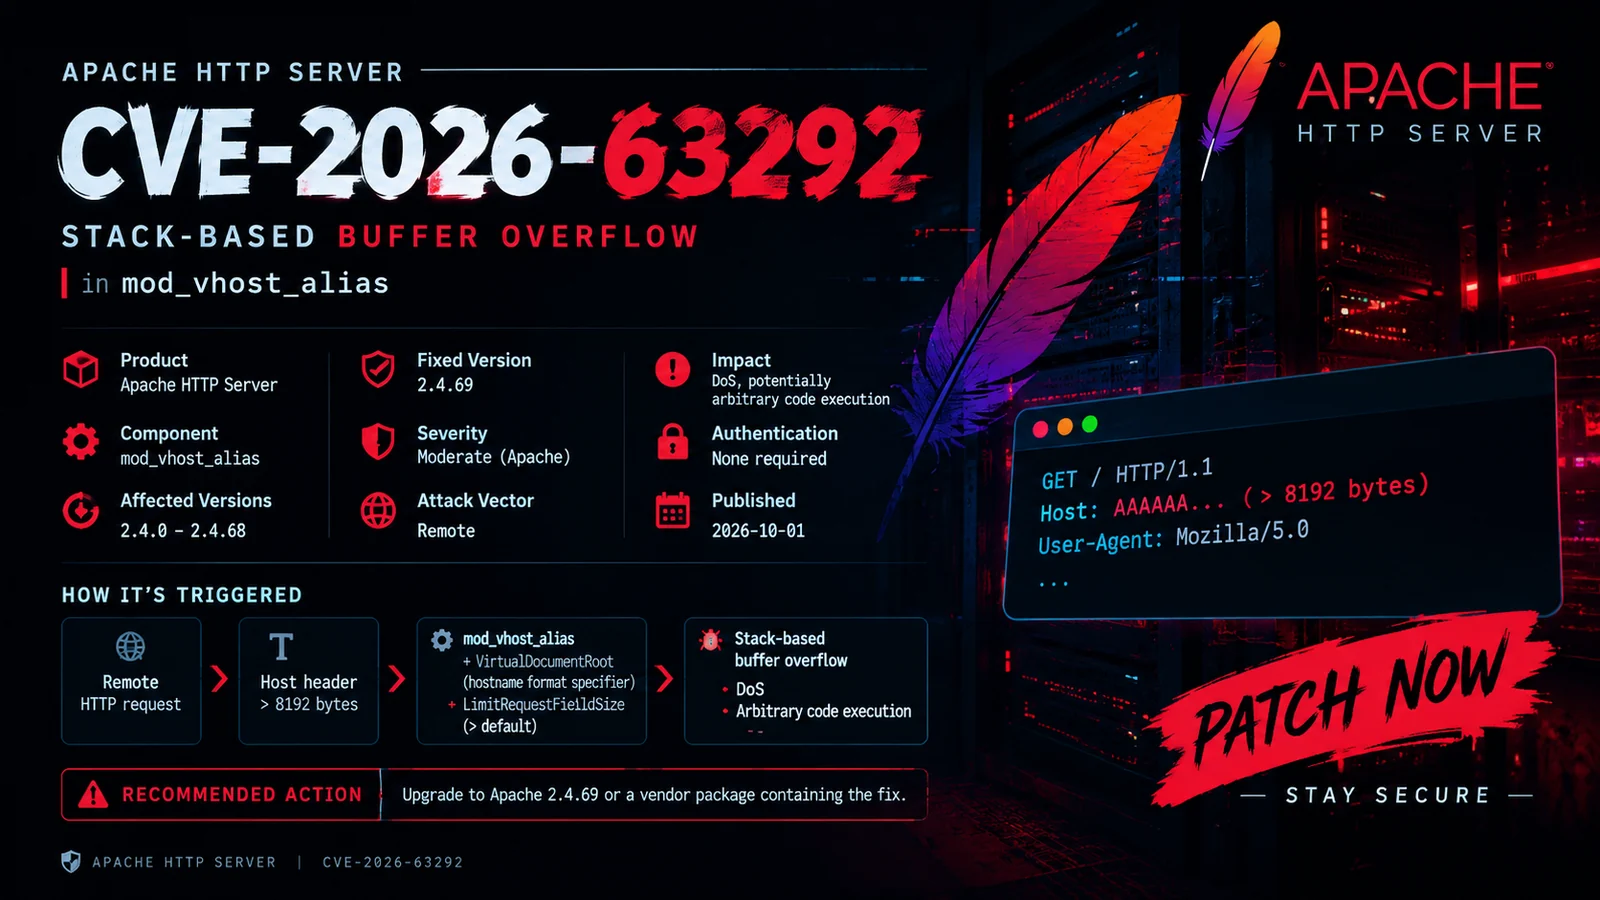 0xblackash/cve-2026-63292
يوثّق CVE-2026-63292، وهو تجاوز سعة المخزن المؤقت المعتمد على المكدس في Apache mod_vhost_alias، مع الإصدارات المتأثرة، والإصدار الآمن، وفحوصات…
 apaonum/brotli-cve-check
مهارة وكيل + سكربت لفحص المشاريع بحثًا عن CVE-2026-111497 (Brotli)، وتقييم درجة الخطورة واقتراح الإصلاحات
 pduggusa/redis-cve-2026-23479-check
مدقّق إصدار آمن للقراءة فقط + قاعدة Sigma لـ Redis CVE-2026-23479 (استخدام بعد التحرير المُصادَق عليه -> تنفيذ تعليمات عن بُعد). بواسطة DugganUSA.
 schroeder-sys/pantheon-souverainete
بنية تحتية سحابية معيارية، متكررة وسيادية 100% للتحرر من GAFAM. أدلة تقنية، بنية Zero-Trust وتشفير داخلي (DoT/DoH)
 plutosecurity/mcpwnfluence
معلومات حول CVE-2026-27825 وCVE-2026-27826 التي اكتشفتها شركة Pluto Security، بالإضافة إلى سكربت bash لتحديد حالات mcp-atlassian المعرضة للخطر مما…
 anecdotes-yair/trust-my-agent-ai
حارس الأمان والامتثال لعملاء OpenClaw
 the-infra-company/kcatcher
اعثر على ما يتربص في مجموعات Kafka الخاصة بك.
 swiftdevcollective/xcodeprojectsecurity
تطبيق macOS لفحص ملفات مشروع Xcode بحثًا عن مشكلات أمنية محتملة.
 toxy4ny/php2shell-checker
مدقّق حزم PHP2Shell للقراءة فقط على Debian 12/13 (CVE-2026-109618، CVE-2026-109619).
 rdelasierra-uy/portfolio
عرض احترافي: تقارير Hack The Box، تقارير، دراسات حالة GRC (ISO 27001/27002/27005/27035، ISO 31000 + MAGERIT)، نصوص تقوية ومسار eJPT -> ISO 27001 Lead…








