
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 jblaine/cookbook-bash-cve-2014-6271
وصفة Chef ستفشل إذا تم العثور على ثغرة bash وفقًا لـ CVE-2014-6271
 0zer0d4y/fuegotest
أداة سطر أوامر لكشف الثغرة الأمنية CVE-2023-20048 في Cisco Firepower Management Center.
 lto7777777/cve-1999-0678
CVE-1999-0678- دليل /doc قابل للتصفح
 francescodisalesgithub/quick-fix-cve-2024-38063
سكربت باورشيل سريع لإصلاح CVE-2024-38063
 konstantin-kelemen/mysqld_safe-cve-2016-6662-patch
كتاب تشغيل Ansible يطبق تصحيح Percona لـ CVE-2016-6662 على ملف mysqld_safe على أنظمة CentOS وFreeBSD.
 tuladhar/ingress-nightmare
IngressNightmare (CVE-2025-1974)
 shaktavist/serioussam
ثغرة تصعيد الامتيازات في ويندوز CVE-2021-36934
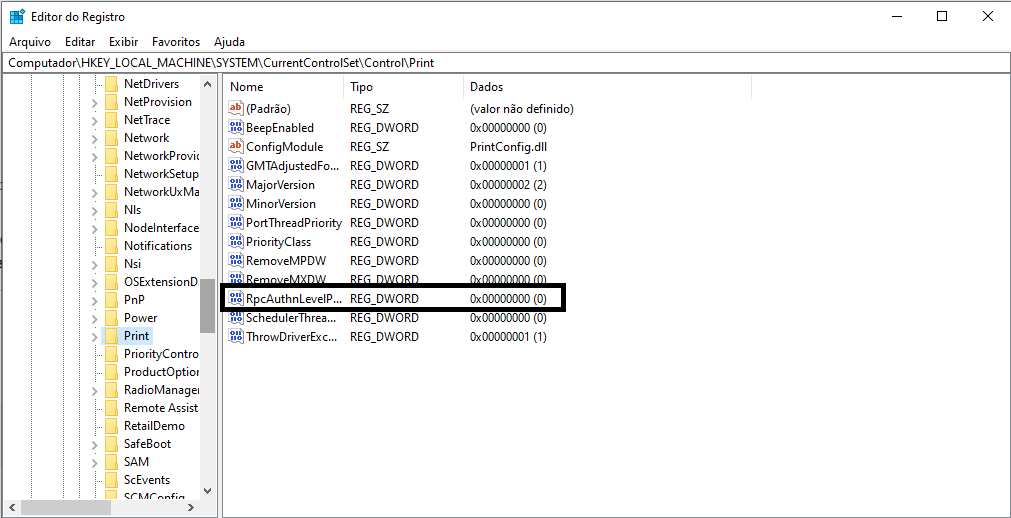 alvaciroliveira/rpcauthnlevelprivacyenabled
يحل CVE-2021-1678 - RpcAuthnLevelPrivacyEnabled
 tinkerlev/commvault-cve2025-34028-check
ماسح نقاط نهاية Commvault CVE-2025-34028 باستخدام Nmap NSE. للاختبار الأخلاقي والتحقق من صحة التكوين.
 widespreadpandemic/cve-2021-34527_acl_mitigation
التخفيف من ثغرة CVE-2021-34527 RCE عن طريق تعيين WRITE ACLs
 rexifiles/rex-sec-glibc
فحص glibc وتحديثه في ضوء CVE-2015-7547
 syntaxbearror/powershell-printnightmare
مجموعة من البرامج النصية للمساعدة في تعيين مفاتيح التسجيل المناسبة لـ CVE-2021-34527
 mateosec/ghostcatch
تعطيل موصلات AJP لمعالجة الثغرة CVE-2020-1938!
 alebedev87/gatekeeper-cve-2020-8554
سياسة قيد OPA Gatekeeper تكتشف وتمنع مجموعات Kubernetes من التعرض لـ CVE-2020-8554، وتفرض تكوينًا آمنًا.
 didoatanasov/cve-2021-44228
Ansible playbook الذي يطبق متغير بيئة JVM عام للتخفيف من ثغرة تنفيذ التعليمات البرمجية عن بُعد Log4j CVE-2021-44228 عبر جميع المضيفين في قائمة…
 vkaushik-chef/regresshion
ملف Chef Inspec للتحقق من ثغرة regreSSHion CVE-2024-6387
 almogopp/openssh-cve-2024-6387-fix
نص Bash للتخفيف من ثغرة CVE-2024-6387 في OpenSSH من خلال توفير خيار للترقية إلى إصدار آمن أو تطبيق حل مؤقت. يساعد هذا المستودع في تأمين الأنظمة ضد…
 markuman/aws-log4j-mitigations
تخفيف CVE-2021-44228 log4j باستخدام aws wafv2 مع ansible








