#1

 ekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717
سكربت الكشف والتخفيف لـ CVE-2021-42717 -> ثغرة رفض الخدمة (DoS) في ModSecurity عند تحليل JSON
 tpower2112/writing-sample-1
CVE-2021-44228 Log4j ملخص
 corneliusweig/rakkess
مراجعة الوصول - إضافة kubectl لعرض مصفوفة الوصول لموارد خادم k8s
 karimhabush/cis-vsphere
أداة لتقييم توافق بيئة VMware vSphere مع معيار CIS Benchmark.
 ekamsinghwalia/openssl-vulnerability-detection-script
هذا نص كشف ثغرة أمنية لـ OpenSSL الخاص بـ CVE-2022-2274
 alexverboon/psmdatp
وحدة PowerShell لإدارة Microsoft Defender Advanced Threat Protection
 c0axx/canaryhunter
يهدف Canary Hunter إلى أن يكون سكربت PowerShell سريعًا للتحقق من Canaries الشائعة بتنسيقات مختلفة يتم إنشاؤها مجانًا على canarytokens.org
 infrastructureservices/vsftpd
خادم FTP daemon يركز على الأمان ومصمم لتحمل الهجمات، ويوفر أداءً عالياً وقابلية للتوسع مع خيارات تكوين واسعة.
 contrastsecurity/contrast
أداة CLI من نوع SAST لفحص تطبيقات Java وJavaScript و.NET بالإضافة إلى دوال AWS Lambda، وكشف ثغرات الكود وسياسات IAM المفرطة في الصلاحيات.
 nels2/dcom_10036_solver
تم إنشاء هذا السكربت لأتمتة معالجة الثغرة الأمنية الموضحة في CVE-2021-26414 (https://support.microsoft.com/en-us/topic/kb5004442-manage-changes-for-wi…
 huntandhackett/antignis
يعمل على أتمتة إدارة جدار الحماية القائم على المضيف في ويندوز عبر استيراد بيانات الشبكة إلى قاعدة بيانات مركزية، وإنشاء مجموعات Active Directory،…
 avwolferen/sitecore.solr-log4j-mitigation
يحتوي هذا المستودع على سكربت يمكنك تشغيله على جهازك (Windows) للتخفيف من ثغرة CVE-2021-44228.
 r3dcl1ff/cve-2022-41040
نص برمجي لتخفيف ثغرة خادم Exchange من مايكروسوفت
 gradiant/faro
FARO - كاشف حساسية المستندات
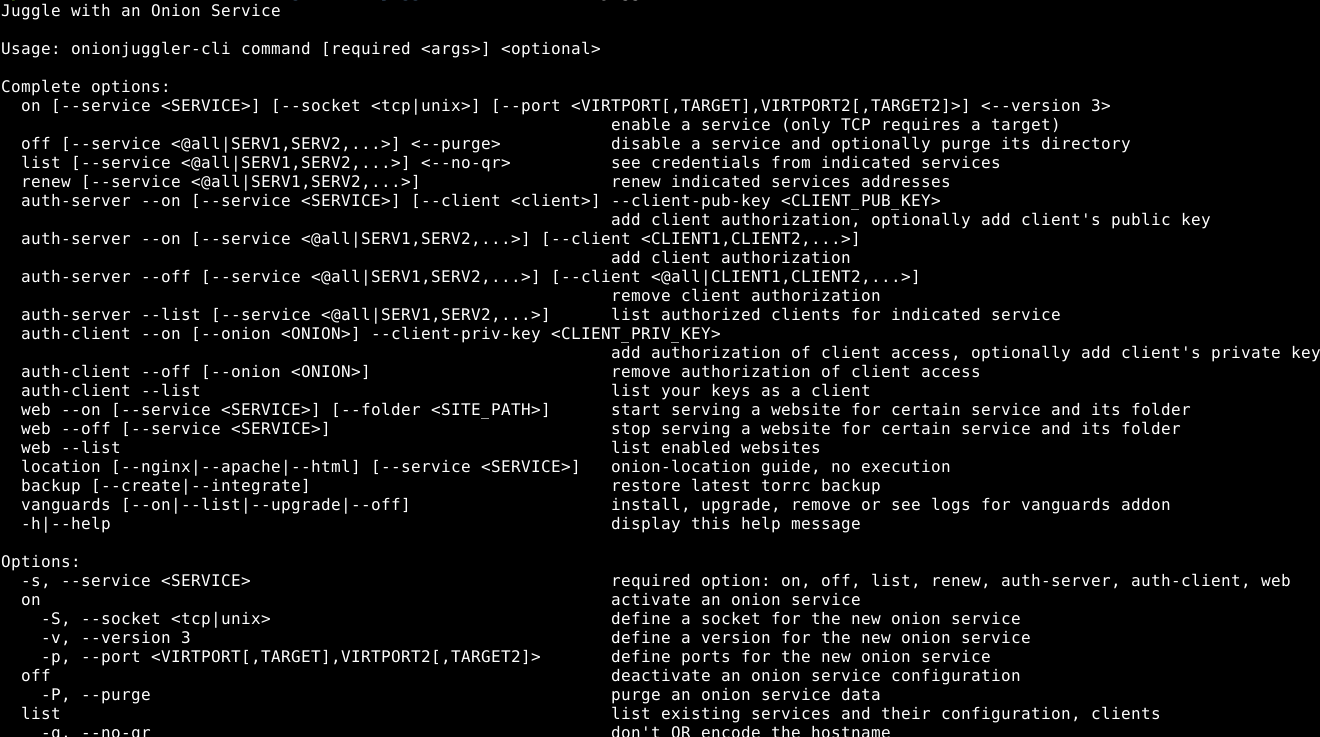 nyxnor/onionjuggler
إدارة Onion Services الخاصة بك عبر CLI أو TUI على نظام تشغيل Unix-like مع شل متوافقة مع POSIX.
 snoopopsec/vulnerability-cve-2013-3900
إصلاح CVE-2013-3900
 microsoft/routeros-scanner
أداة لفحص الآثار الجنائية والثغرات الأمنية في RouterOS (Mikrotik).