

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Detection-and-Mitigation-script-for-CVE-2021-42717 — سكربت الكشف والتخفيف لـ CVE-2021-42717 -> ثغرة رفض الخدمة (DoS) في ModSecurity عند تحليل JSON | Kitploit
أدوات/
GitHub
GitHub
/ekamsinghwalia
/detection-and-mitigation-script-for-cve-2021-42717
ماسحات الثغرات الأمنيةالتهرب من IDS/IPSتدقيق التكوينأمن الويبسوء التكوين
GitHubekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717

Detection-and-Mitigation-script-for-CVE-2021-42717

سكربت الكشف والتخفيف لـ CVE-2021-42717 -> ثغرة رفض الخدمة (DoS) في ModSecurity عند تحليل JSON

عرض المستودع
127منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

Detection-and-Mitigation-script-for-CVE-2021-42717

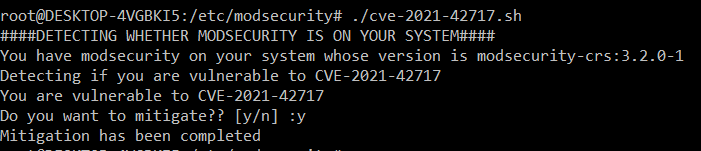
نص برمجي للكشف والتخفيف من CVE-2021-42717 -> ثغرة رفض الخدمة في ModSecurity أثناء تحليل JSON

تتعامل ModSecurity من الإصدار 3.x حتى 3.0.5 بشكل غير صحيح مع كائنات JSON شديدة التداخل. يمكن أن تؤدي كائنات JSON المصممة بعمق تداخل يصل إلى عشرات الآلاف إلى عدم قدرة خادم الويب على تلبية الطلبات المشروعة. حتى طلب HTTP متوسط الحجم (على سبيل المثال، 300 كيلوبايت) يمكن أن يشغل إحدى عمليات عامل NGINX المحدودة لدقائق ويستهلك تقريبًا كل وحدة المعالجة المركزية المتاحة على الجهاز. كما أن Modsecurity 2 عرضة للثغرة بالمثل: تتضمن الإصدارات المتأثرة من 2.8.0 إلى 2.9.4.

التخفيف المحتمل: أنشئ قاعدة متسلسلة (chained rule) في المرحلة 1 (phase:1) ترفض الطلبات التي قد تستخدم محلل JSON إذا تجاوز Content-Length حجمًا معينًا (من المحتمل أن يكون من 10,000 إلى 20,000 بايت آمنًا في معظم التثبيتات). قد يتمكن بعض مستخدمي الإصدار 2 بدلاً من ذلك من استخدام عنصر الإعداد SecRequestBodyNoFilesLimit إذا كان من المتوقع أيضًا أن تكون أجسام الطلبات الأخرى غير الملفية أقل من حدود مماثلة. ملاحظة خاصة لمستخدمي ModSecurity <v2.9.3: على الرغم من وجود المشكلة في الإصدارات الأقدم مثل v2.9.2، يبدو أن تشغيلها يتطلب حجم جسم طلب أكبر لإحداث تأخيرات إشكالية، مما يعني أن الحدود المتعلقة بحجم جسم الطلب يمكن أن تكون أكبر على الأرجح (ربما 40,000 إلى 50,000 بايت) وتظل توفر حماية مناسبة في معظم التثبيتات. https://www.trustwave.com/en-us/resources/blogs/spiderlabs-blog/modsecurity-dos-vulnerability-in-json-parsing-cve-2021-42717/

image

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    352
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    291

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





