
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
 adriyansyah-mf/centralizedfirewall
يوفر واجهة برمجة تطبيقات (API) لإدارة الجدران النارية مصممة لمركزية وتبسيط إدارة تكوينات الجدران النارية
 nu11secur1ty/cisco
مجموعة أدوات تدقيق أمني لأجهزة شبكات Cisco، تركز على مراجعة التكوين، اكتشاف الثغرات، واختبار الاختراق للبنية التحتية للشبكات المؤسسية.
 tuladhar/ingress-nightmare
IngressNightmare (CVE-2025-1974)
 davidbr27/cve-2013-3900-remediation-script
# سكربت PowerShell لمعالجة CVE-2013-3900 عبر تمكين فحص حشو الشهادات من خلال تحصين السجل على أنظمة ويندوز.
 dolutech/patch-manual-cve-2025-26465-e-cve-2025-26466
تصحيح يدوي لإصلاح CVE-2025-26465 وCVE-2025-26466، للأنظمة بدون تحديث OpenSSH
 wecooperate/imonitorsdk
أقوى محرك لمراقبة نشاط النظام في العالم · حزمة تطويرية قوية لجمع سلوكيات الأطراف والدفاع عنها ~ تهدف إلى مساعدة برامج أمن الأطراف مثل EDR…
 gildasio/h2t
h2t (أداة تعزيز HTTP) يفحص موقع ويب ويقترح رؤوس أمان لتطبيقها
 riramar/hsecscan
ماسح أمني لرؤوس استجابة HTTP.
 quahac/azure-ad-password-checker
# مدقق كلمات مرور Azure AD
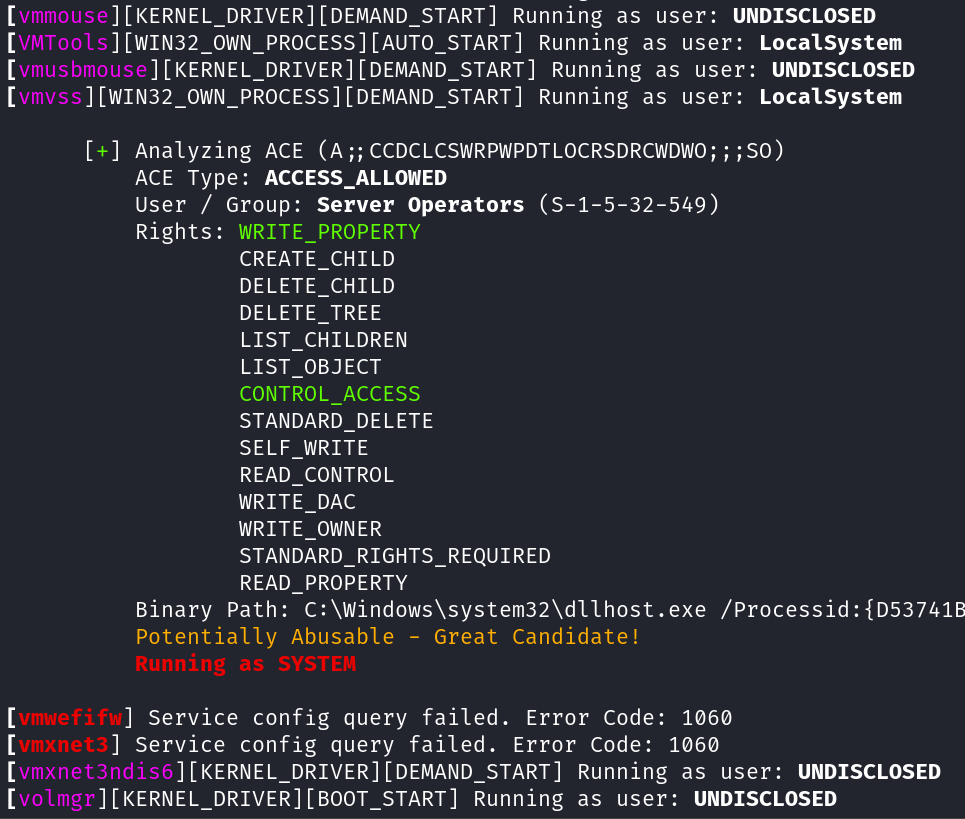 t3l3machus/aceshark
ACEshark هي أداة مصممة للاستخراج والتحليل السريع لتكوينات خدمات Windows وإدخالات التحكم في الوصول، مما يلغي الحاجة إلى أدوات مثل accesschk.exe أو…
 castro-ian/cve-2024-4573-mitigation-script
يكتشف حالة مصادقة NTLM عن طريق فحص قيمة سجل LmCompatibilityLevel لتقييم التعرض لـ CVE-2024-43451 وتخفيف هجمات إعادة توجيه بيانات الاعتماد.
 mutkus/microsoft-2024-december-update-control
فحص KB للثغرات CVE-2024-49117, CVE-2024-49118, CVE-2024-49122 و CVE-2024-49124 في أنظمة تشغيل Microsoft Windows
 netspi/powerupsql
PowerUpSQL: مجموعة أدوات PowerShell لاختراق SQL Server
 wubinworks/magento2-encryption-key-manager-cli
أداة مساعدة لتدوير وإدارة مفاتيح التشفير في Magento 2. يمكن لضحايا CVE-2024-34102 (المعروف أيضًا باسم Cosmic Sting) استخدامها كرعاية لاحقة.
 portswigger/oauth-scan
امتداد Burp Suite مفيد للتحقق من أمان OAUTHv2 و OpenID
 ofriouzan/hardeningmeter
HardeningMeter هي أداة مفتوحة المصدر بلغة Python مصممة بعناية لتقييم تعزيز أمان الثنائيات والأنظمة بشكل شامل.
 blackhillsinfosec/eventlogging
نصوص برمجية للأتمتة لنشر Windows Event Forwarding وSysmon وسياسات تدقيق مخصصة في بيئة Active Directory.
 op7ic/blueteam.lab
مختبر كشف للفريق الأزرق تم إنشاؤه باستخدام Terraform و Ansible في Azure.








