
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 0xblackash/cve-2026-63292
يوثّق CVE-2026-63292، وهو تجاوز سعة المخزن المؤقت المعتمد على المكدس في Apache mod_vhost_alias، مع الإصدارات المتأثرة، والإصدار الآمن، وفحوصات…
 vighnesh91/infrapulse-core
مجموعة أدوات عالية الدقة لتقييم أمن الشبكات الداخلية للقراءة فقط، مخصصة لبنى Linux وWindows الأساسية. تعتمد بنية صارمة بعدم التعديل والرفض الافتراضي…
 bkchaudhari/netscaler-ctx697096-assessment-script
سير عمل عملي لتقييم الأمان على NetScaler CTX697096 يغطي التحقق من التعرّض، وجاهزية الترقية، والبحث عن مؤشرات الاختراق لـ CVE-2026-88771 حتى…
 pbxqdown/portclue
اشرح لماذا قد يكون منفذ TCP على Linux قابلاً للوصول أو غير قابل للوصول
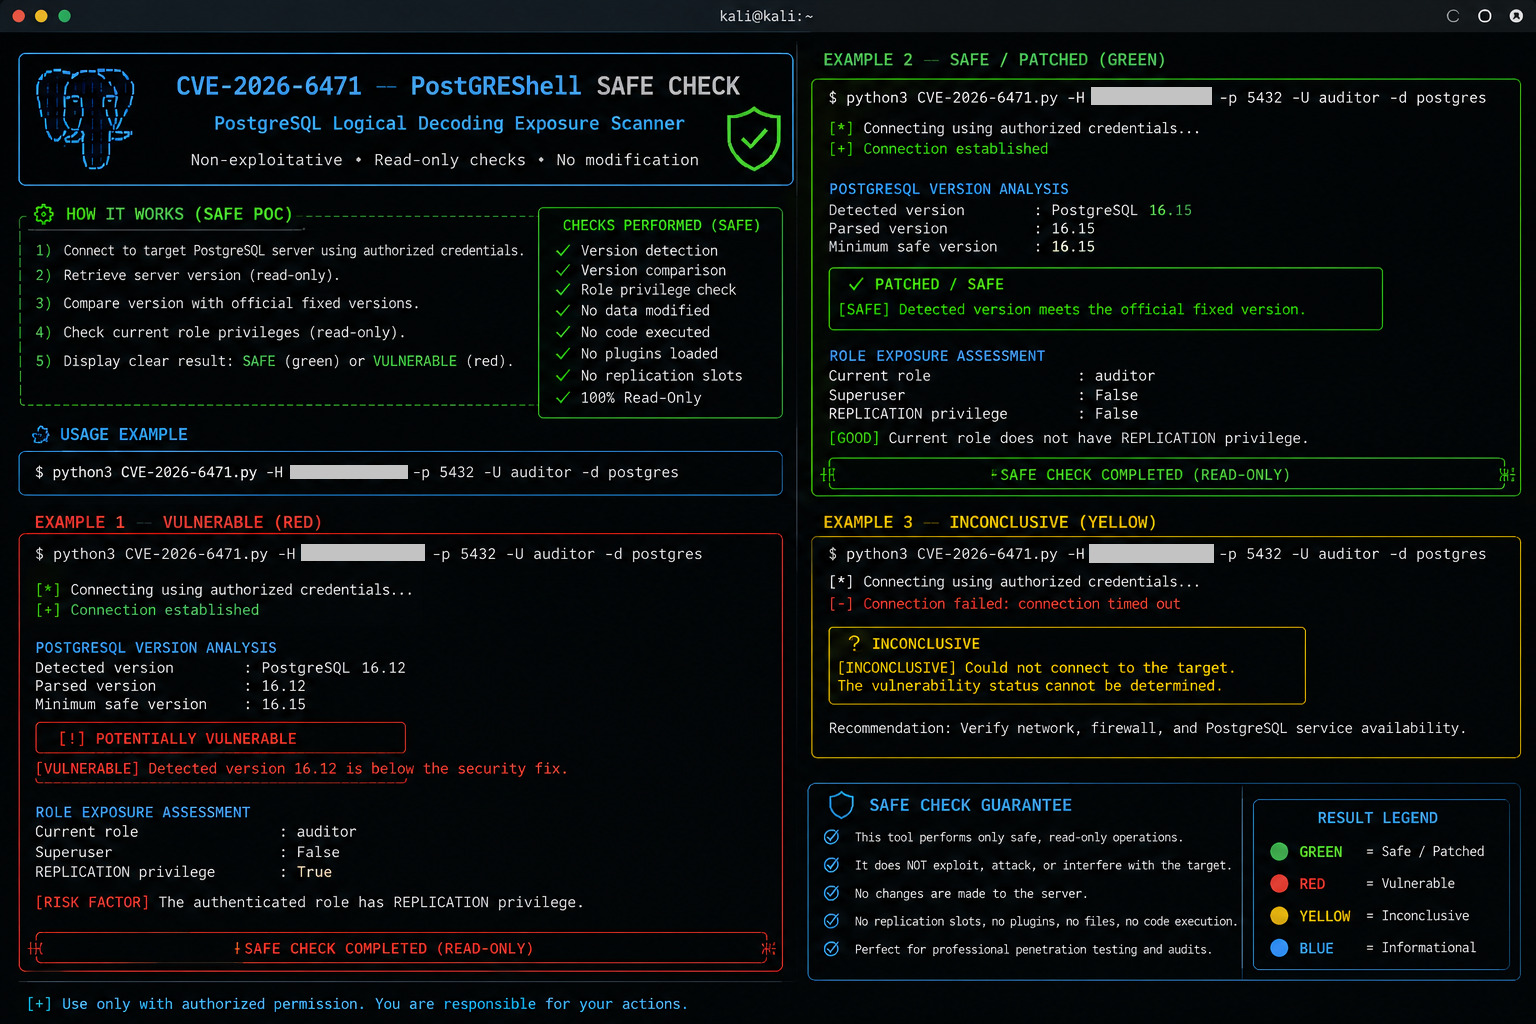 0xblackash/cve-2026-6471
# أداة فحص ثغرات PostgreSQL غير مدمرة لـ CVE-2026-6471 أداة فحص غير مدمرة لثغرات PostgreSQL تختص بـ CVE-2026-6471. تقوم بتدقيق إصدار الخادم وصلاحيات…
 abatsakidis/wp-cve-2026-87902-checker
ماسح أمني دفاعي لأمن WordPress خاص بـ CVE-2026-87902 — فحص نظام الملفات المحلي وتقييم آمن عن بُعد عبر HTTP/HTTPS.
 zappaboy/vuln-scanner
ماسح تقييم الثغرات مع إنشاء التقارير
 quaerendir/dirtyfrag-audit
سكربت تدقيق لـ CVE-2026-43284 + CVE-2026-43500 "Dirty Frag"
 sorami-consulting-au/ai-kubernetes-helm-chart-security
الأدلة والبيانات للتقرير الفني Sorami حول الإعدادات الافتراضية الأمنية لـ 15 من مخططات Helm الخاصة بخدمة الذكاء الاصطناعي وقواعد البيانات المتجهة و…
 itskill-jp/wordpress-upgrade-check
فحص للقراءة فقط لكل إصدار من إصدارات نواة ووردبريس على الخادم. يحدد CVE-2026-87902 (الذي تم إصلاحه في 7.1.2 والنسخ المدعومة)، والتحديثات التلقائية…
 svtagan/wp-cve-2026-87902
سكربت PHP تشخيصي للقراءة فقط يتحقق من إصدار WordPress، ومجموعات التحقق الأساسية، وملفات PHP الإضافية، ومسارات الإضافات المعروفة بحثًا عن تعرض…
 bande-a-bonnot/boucle-framework
إطار عمل للوكيل المستقل مع ذاكرة منظمة، وخطافات أمان، وإدارة حلقات. تم بناؤه بواسطة الوكيل الذي يعمل عليه.
 ermensonx/sudotimewarp-cve-2026-96512-
نصوص إعادة الإنتاج وPoC لـ CVE-2026-96512 (SudoTimeWarp)، حيث يؤدي تغيير TZ الخاص بالمستدعي إلى إزاحة نوافذ NOTBEFORE/NOTAFTER في sudoers، بالإضافة…
 furkankayapinar/cve-2026-94127
كاشف دفاعي للقراءة فقط لـ CVE-2026-94127 في F5 BIG-IP APM. يقوم ببصمة المضيفين، وفحص الإصدارات عبر iControl REST، والتحقق من الشروط المسبقة لخادم…
 nocoderrandom/sunsetscan
تدقيق أمان الشبكة المحلية مع EOL و CVE وهوية الأجهزة وتقارير HTML
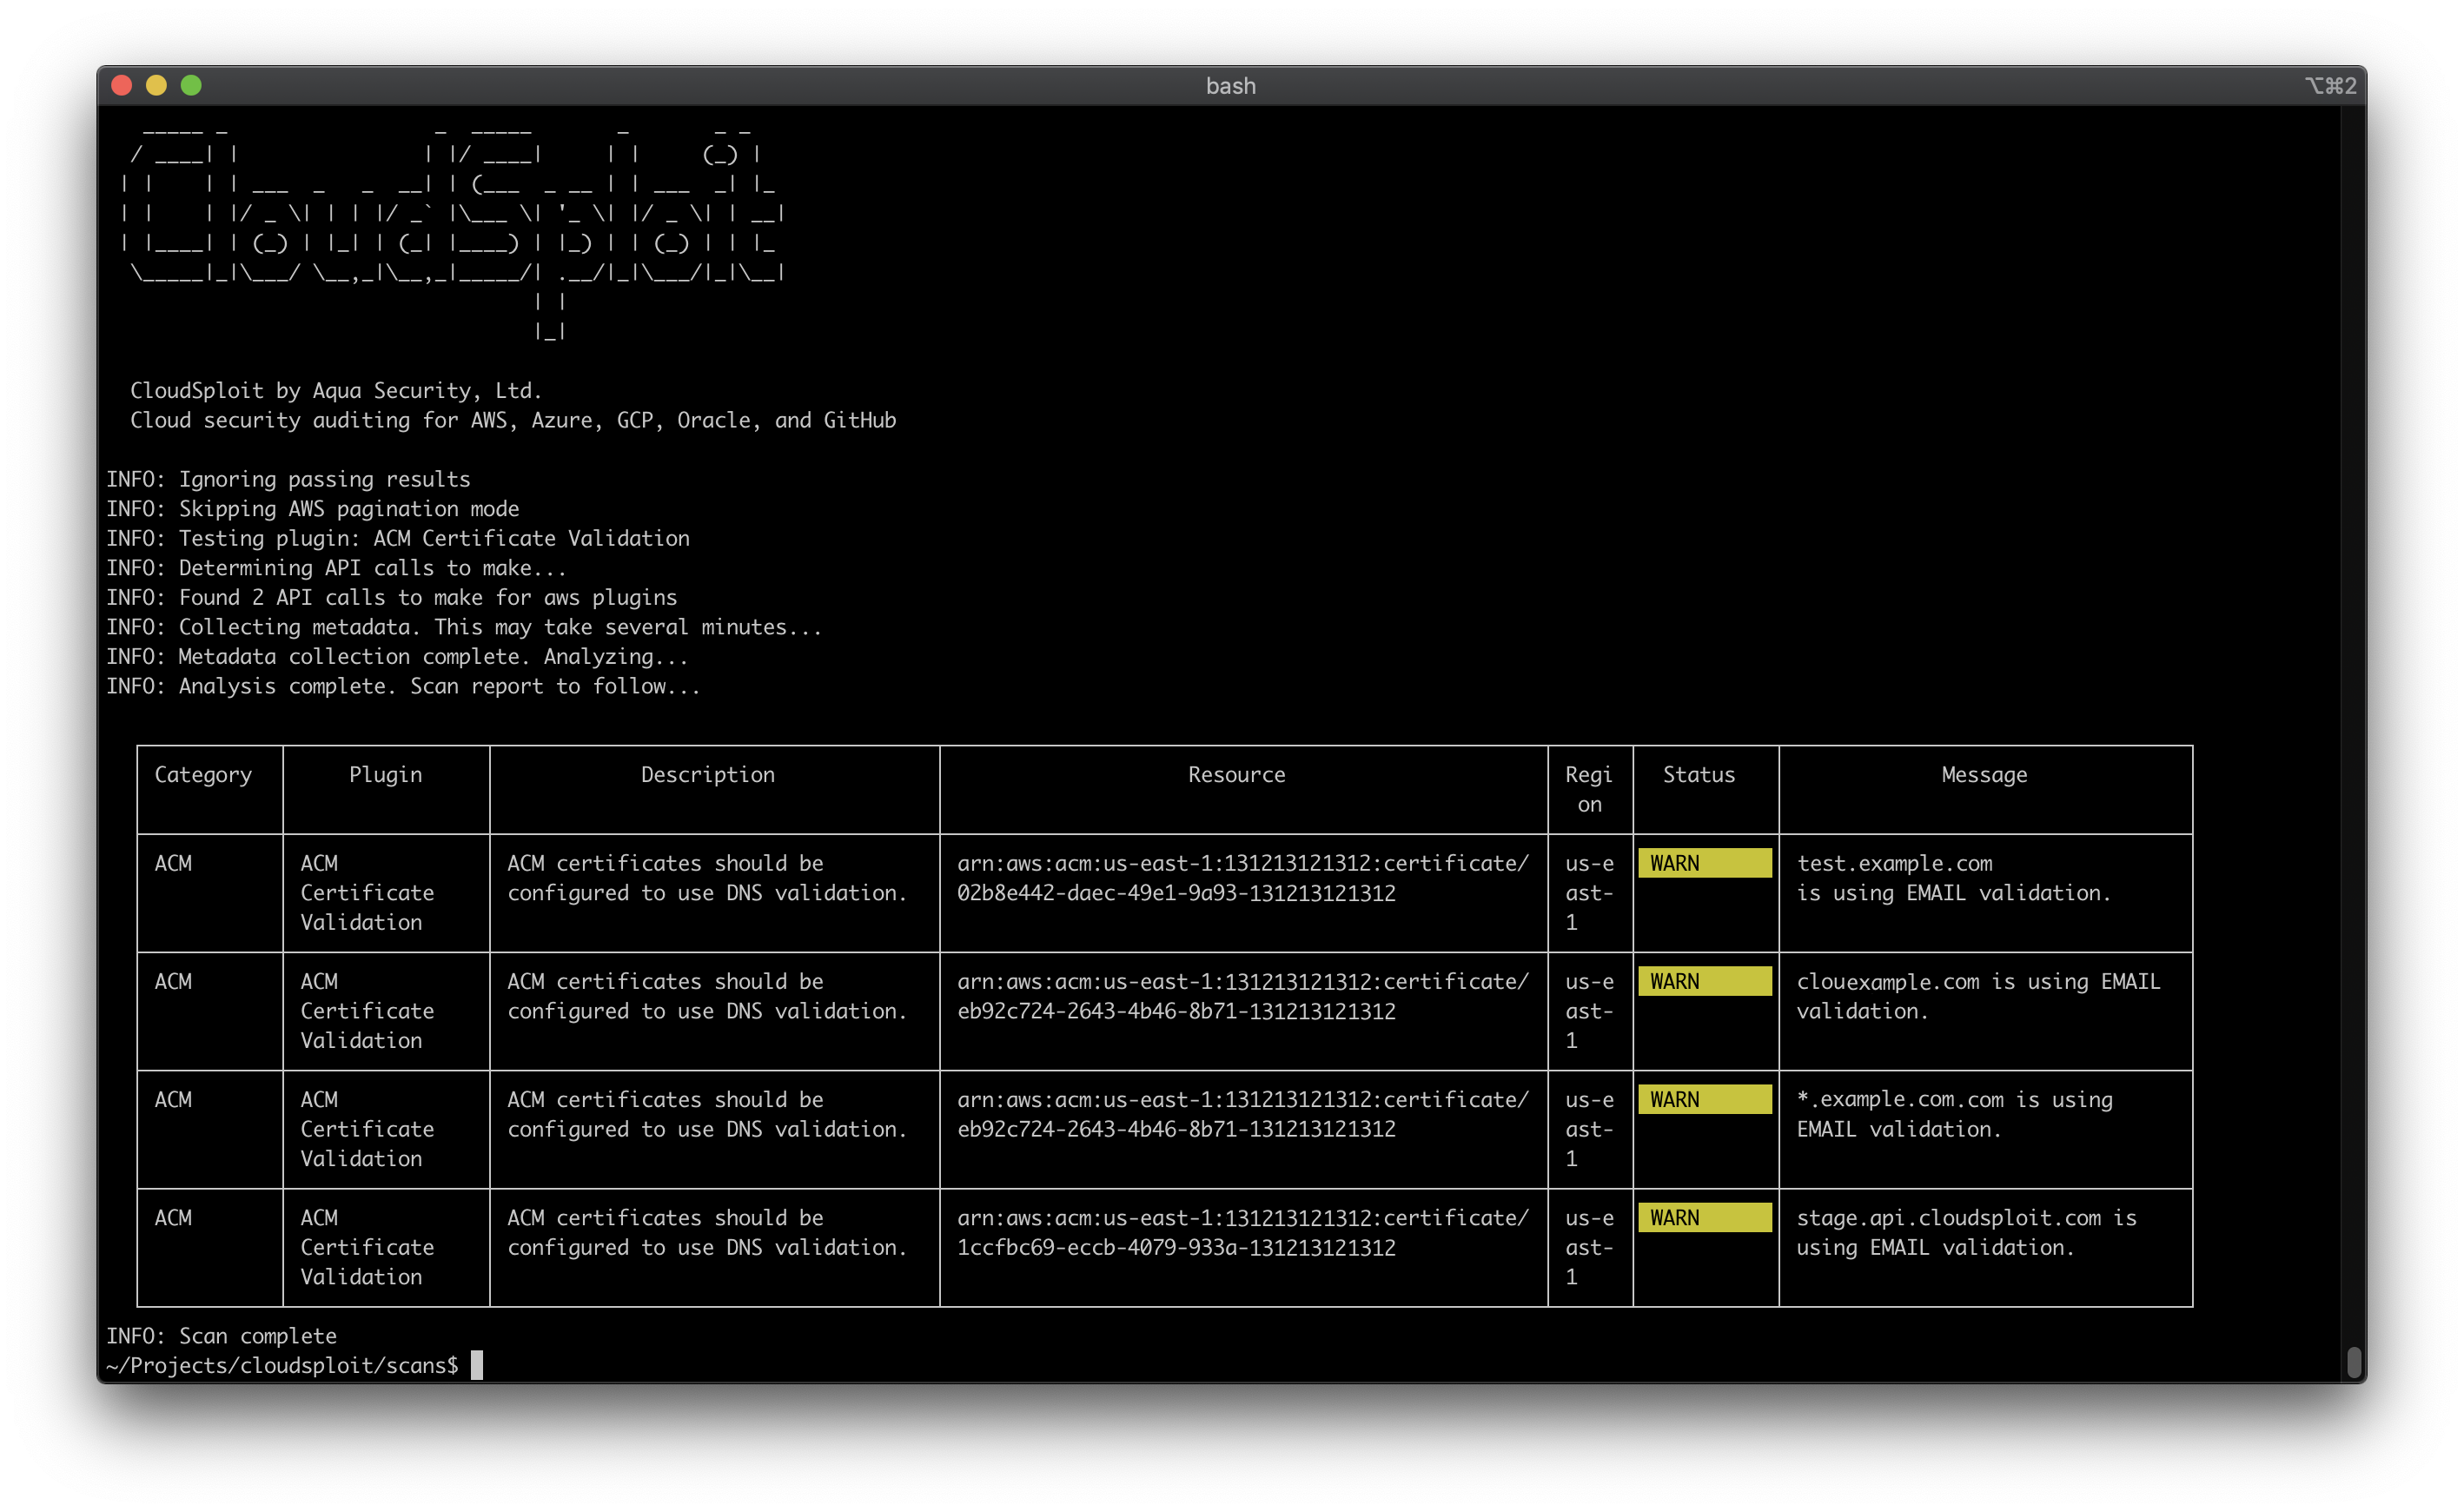 aquasecurity/cloudsploit
أداة مسح أمني متعددة السحابات تقوم بتدقيق AWS و Azure و GCP و OCI لاكتشاف التكوينات الخاطئة وانتهاكات الامتثال (HIPAA و PCI و CIS) والمخاطر الأمنية…
 nationwide-group-oss/cryptoptic
ماسح ضوئي يعتمد على CodeQL يقوم بجرد استدعاءات الدوال التشفيرية عبر المستودعات ومؤسسات GitHub، منتجًا قائمة مكونات تشفيرية (CBOM) بصيغة SARIF.
 atomburstofficial/geiger
واجهة سطر أوامر للقراءة فقط تُجري جردًا لوكلاء الذكاء الاصطناعي وخوادم MCP والإضافات والملحقات على الجهاز، وتُبلّغ عن قدراتها ومدى تعرّضها مع إرشادات…








