
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 salesforce/policy_sentry
يُولّد سياسات IAM في AWS بأقل صلاحية بناءً على أسماء موارد ARN ومستويات الوصول، مما يُؤتمت إنشاء السياسات الآمنة للبنية التحتية السحابية.
 kubesphere/kubeeye
أداة فحص مجموعات Kubernetes السحابية الأصلية التي تكتشف التكوينات الخاطئة للتطبيقات والمكونات غير الصحية ومشاكل العقد باستخدام قواعد OPA وPromQL…
 legit-labs/legitify
اكتشاف وتصحيح التكوينات الخاطئة والمخاطر الأمنية عبر جميع أصول GitHub و GitLab الخاصة بك.
 karimhabush/cis-vsphere
أداة لتقييم توافق بيئة VMware vSphere مع معيار CIS Benchmark.
 silverhack/monkey365
إطار تقييم أمني قائم على PowerShell لـ Microsoft 365 وAzure وEntra ID. يفحص التهيئات الخاطئة، والامتثال لمعيار CIS، والوضع الأمني السحابي، مع تقارير…
 primait/nuvola
أداة تحليل أمان AWS مبنية على الرسم البياني تقوم بتفريغ تكوينات السحابة، واكتشاف التكوينات الخاطئة، ورسم مسارات الهجوم باستخدام التوأم الرقمي لـ…
 netspi/powerhuntshares
يدقق في مشاركات SMB في Active Directory لجرد وتحليل والإبلاغ عن الصلاحيات المفرطة. يكتشف الأنظمة القابلة للوصول، ويُعدّ قوائم ACL للمشاركات، ويحدد…
 derailed/popeye
👀 أداة تنظيف موارد مجموعات Kubernetes
 padok-team/yatas
:owl::mag_right: أداة بسيطة لتدقيق بنيتك التحتية على AWS/GCP من أجل سوء التكوين أو مشكلات أمنية محتملة مع دمج الإضافات
 laokoon-security/cortex-xdr-config-extractor
يحلل ملفات قفل قاعدة بيانات وكيل Cortex XDR لاستخراج إعدادات الوكيل، و hash/salt كلمة مرور إلغاء التثبيت، والاستثناءات الأمنية لتقييمات red team…
 awslabs/aws-security-assessment-solution
أداة AWS لمساعدتك في إنشاء تقييم في وقت معين لحساب AWS الخاص بك باستخدام Prowler.
 cogiceo/gpohound
أداة هجومية لتفريغ وتحليل GPO تستفيد من بيانات BloodHound وتثريها
 netwrix/pingcastle
أداة تقييم مخاطر أمان Active Directory تقوم بتقييم الثغرات والتكوينات الخاطئة والنضج باستخدام منهجية مبسطة، وتنتج تقارير شاملة في دقائق.
 rosehgal/dockerent
الأداة الوحيدة مفتوحة المصدر لتحليل الثغرات الأمنية ومشكلات التهيئة في حاويات Docker العاملة وشبكات Docker.
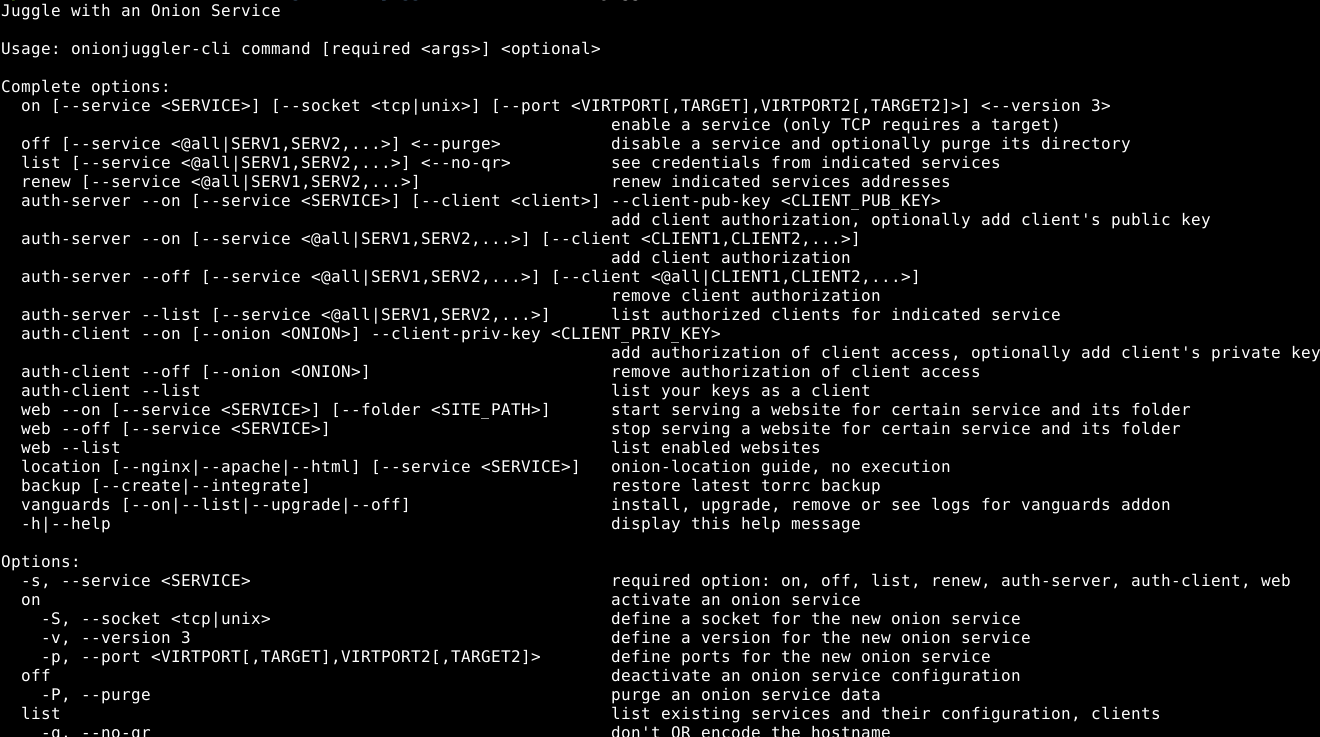 nyxnor/onionjuggler
إدارة Onion Services الخاصة بك عبر CLI أو TUI على نظام تشغيل Unix-like مع شل متوافقة مع POSIX.
 password123456/ssl-certificate-expiry-date-checker
يفحص شهادات SSL/TLS لتواريخ انتهاء الصلاحية، وتفاصيل المُصدر، وحالة OCSP. يُرسل الإشعارات عبر webhook، أو Telegram، أو Slack. يدعم بروكسي لكل نطاق…
 getsops/sops
أداة بسيطة ومرنة لإدارة الأسرار
 rhinosecuritylabs/iamactionhunter
أداة تحليل واستعلام عن بيانات سياسة AWS IAM.








