
 #1
 optiopay/klar
دمج Clair و Docker Registry
 dev-2null/adcollector
أداة خفيفة لاستخراج معلومات قيّمة بسرعة من بيئة Active Directory لأغراض الهجوم والدفاع.
 sighupio/permission-manager
Permission Manager هو مشروع يجلب النظام إلى إدارة RBAC والمستخدمين في Kubernetes، وواجهة المستخدم الرسومية هي الأفضل.
 hardenedlinux/harbian-audit
تدقيق توزيعة دبيان/جنو لينكس المشددة
 nicholasjackson/cnitch
Container Snitch يتحقق من العمليات الجارية تحت محرك Docker وينبه إذا تم العثور على أي منها يعمل كـ root.
 corneliusweig/rakkess
مراجعة الوصول - إضافة kubectl لعرض مصفوفة الوصول لموارد خادم k8s
 aquasecurity/kube-bench
تتحقق مما إذا كان Kubernetes منشورًا وفقًا لأفضل ممارسات الأمان كما هو محدد في معيار CIS Kubernetes
 salesforce/cloudsplaining
Cloudsplaining هي أداة تقييم أمان AWS IAM التي تحدد انتهاكات مبدأ الامتياز الأقل وتنشئ تقريرًا مرتبًا حسب أولوية المخاطر.
 shiftleftsecurity/sast-scan
Scan هي أداة DevSecOps مجانية ومفتوحة المصدر لإجراء اختبار أمان قائم على التحليل الثابت لتطبيقاتك وتبعياتها. صديقة لـ CI و Git.
 softrams/bulwark
أداة لإدارة الأصول والثغرات المؤسسية، مع تكامل مع Jira، مصممة لإنشاء تقارير أمن التطبيقات.
 zegl/kube-score
تحليل كائنات Kubernetes مع توصيات لتحسين الموثوقية والأمان. kube-score يمنع بشكل فعال التوقف والعيوب في YAML و Charts الخاصة بـ Kubernetes. تحليل…
 aquasecurity/starboard
تم الاستغناء عنها بواسطة https://github.com/aquasecurity/trivy-operator
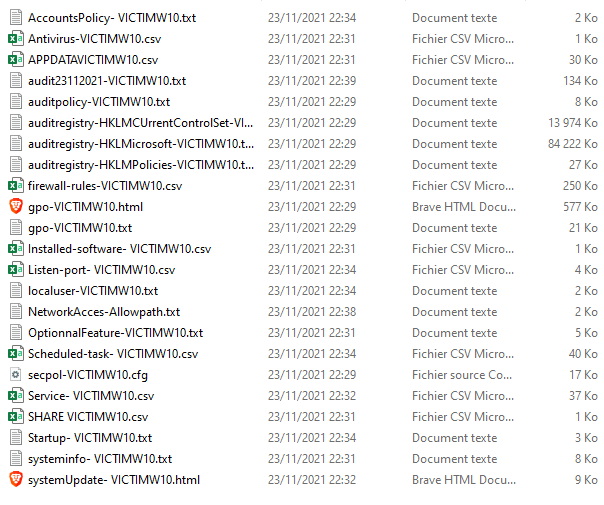 sneakysecdoggo/wynis
تدقيق أمان ويندوز باستخدام أفضل الممارسات
 iot-onboarding/mud-visualizer
mud-visualizer هي أداة لعرض ملفات MUD
 master-of-servers/mose
أداة استغلال لاحق لخوادم إدارة التهيئة.
 evotecit/gpozaurr
Group Policy Eater هي وحدة PowerShell تهدف إلى جمع المعلومات حول سياسات المجموعة ولكنها تسمح أيضًا بإصلاح المشكلات التي قد تجدها فيها.
 appvia/krane
أداة تحليل ثابت وتصور لـ Kubernetes RBAC









