 sneakysecdoggo/wynis
تدقيق أمان ويندوز باستخدام أفضل الممارسات

مجرد نصوص باورشيل لتدقيق الأمان باستخدام أفضل الممارسات في بيئة ويندوز كل ما عليك فعله هو تشغيل النص البرمجي، وسينشئ دليلاً باسم: AUDIT_CONF_%MACHINENAME_%DATE%
في الواقع، النصوص البرمجية هي:
-WynisWIN2016DC-CISv1.0 : تدقيق Domain Controller 2016 باستخدام CIS
-Wynis-AD : تدقيق أمان النطاق باستخدام STIG وممارسات الأمان الأخرى (قيد التطوير)
-WynisO365-CIS : تدقيق O365 باستخدام أفضل ممارسات CIS (قيد التطوير)
-WynisWIN10-CIS : تدقيق ويندوز 10 باستخدام أفضل ممارسات CIS
-WynisWIN11-CIS : تدقيق ويندوز 11 باستخدام أفضل ممارسات CIS
-WynisWIN2016-CIS : تدقيق ويندوز 2016 باستخدام أفضل ممارسات CIS
قبل تشغيل النص البرمجي، إما أن تقوم بأحد التالي:
- قم بتعيين سياسة التنفيذ باستخدام الأمر 'Set-ExecutionPolicy -ExecutionPolicy Bypass -Scope CurrentUser' قبل تشغيل النص في وحدة تحكم باورشيل الخاصة بك

- قم بتوقيع Wynis باستخدام PKI الخاص بك (https://devblogs.microsoft.com/scripting/hey-scripting-guy-how-can-i-sign-windows-powershell-scripts-with-an-enterprise-windows-pki-part-2-of-2/)
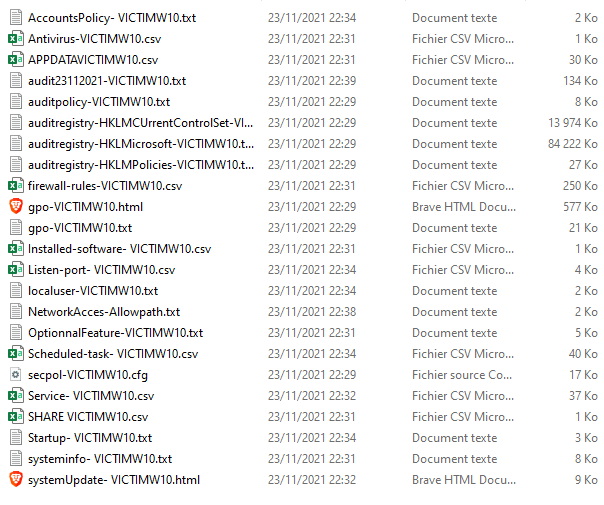
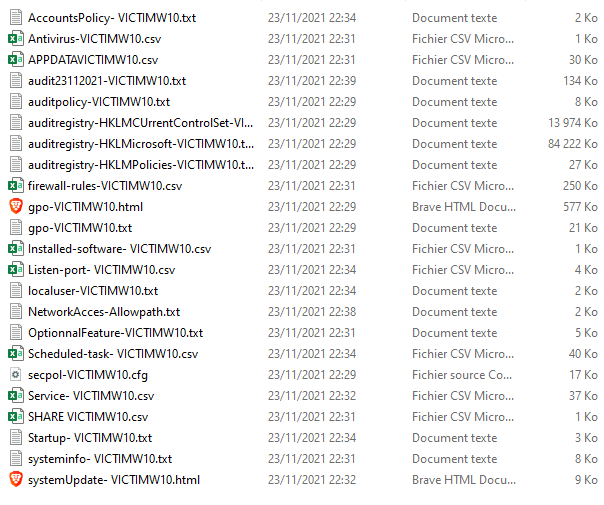
سيحتوي دليل المخرجات على الملفات التالية:
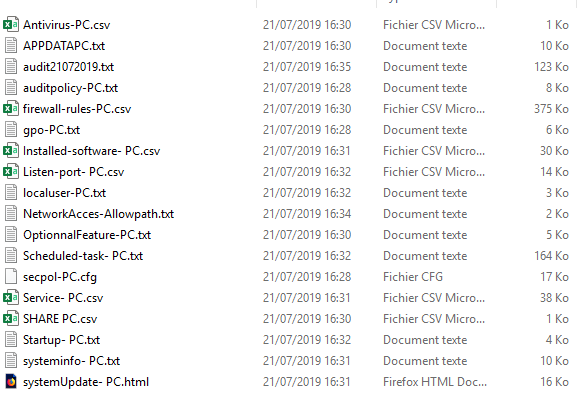
-Antivirus-%COMPUTERNAME% : قائمة برامج مكافحة الفيروسات المثبتة

-APPDATA%COMPUTERNAME% : قائمة جميع الملفات القابلة للتنفيذ في دليل APPDATA
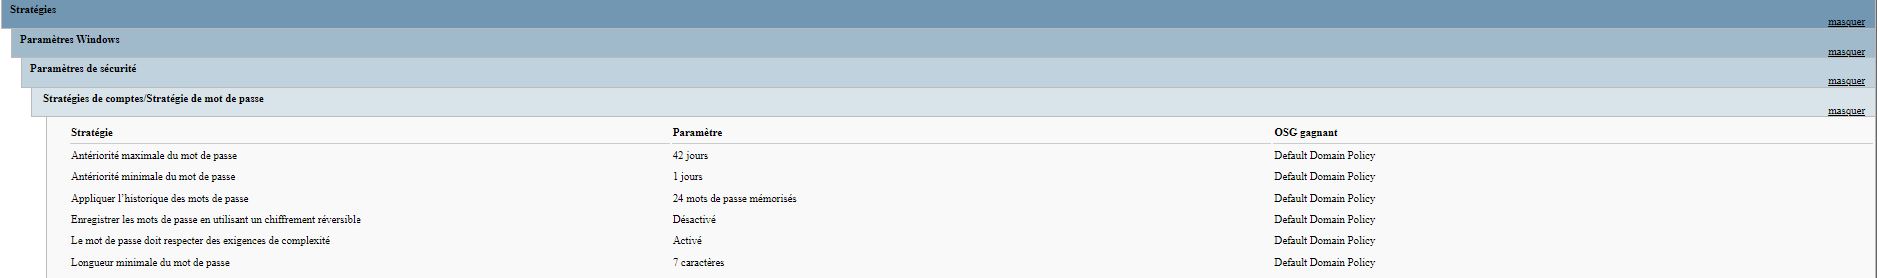
-Audit%DATE%: قائمة نتائج جميع اختبارات CIS
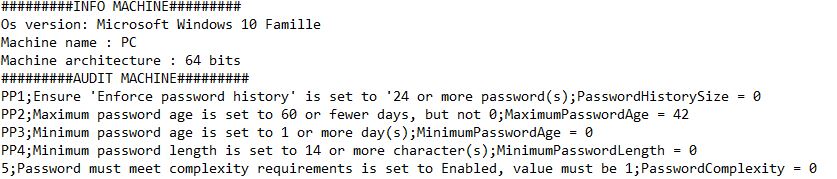
-auditpolicy-%COMPUTERNAME% : سياسة التدقيق المُهيأة
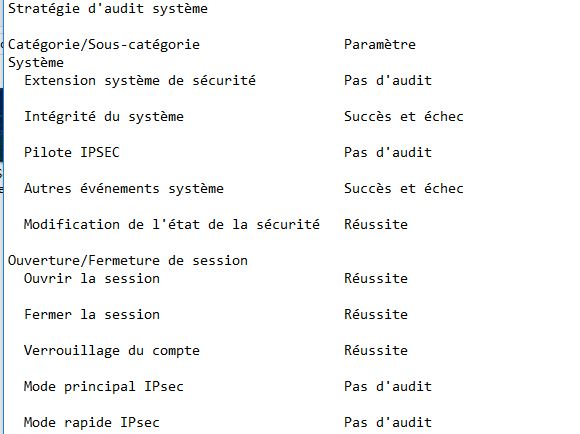
-firewall-rules-%COMPUTERNAME% : قائمة جميع قواعد جدار الحماية المحلية لويندوز
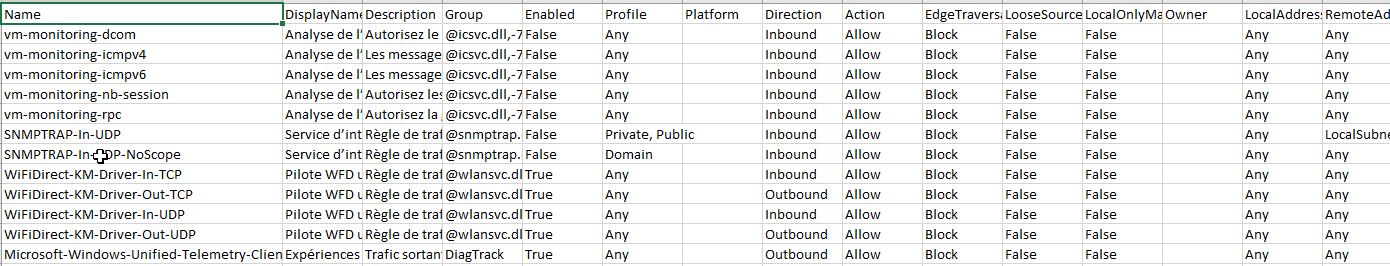
-gpo-%COMPUTERNAME% : نتيجة سياسات المجموعة المطبقة (Gpresult)
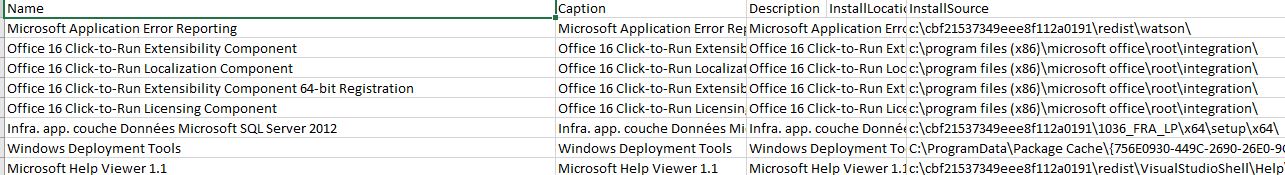
-Installed-Software-%COMPUTERNAME% : قائمة البرامج المثبتة
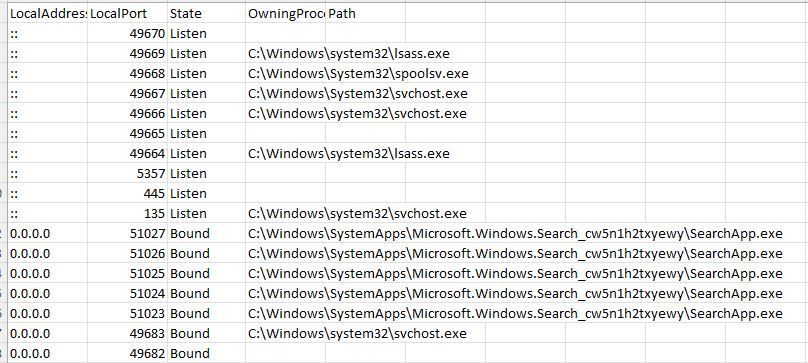
-Listen-port-%COMPUTERNAME% : netstat مع البرنامج القابل للتنفيذ المرتبط
-localuser-%COMPUTERNAME% : قائمة جميع المستخدمين المحليين
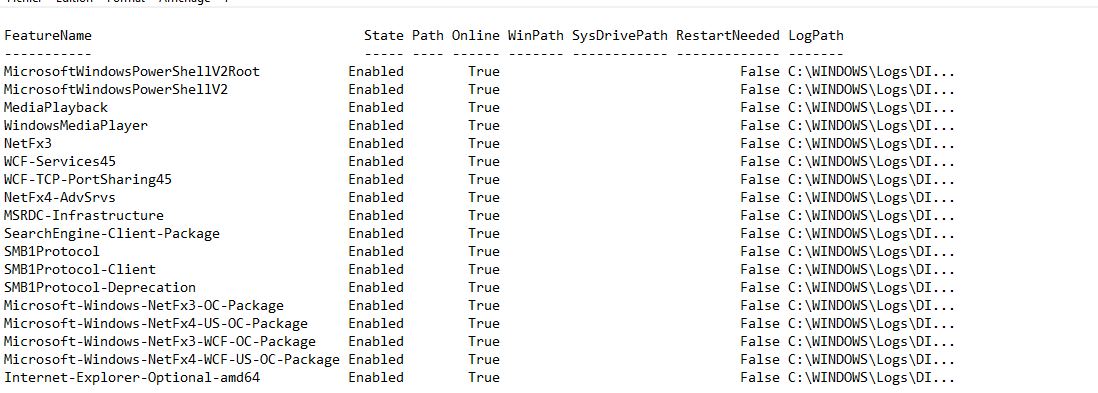
-OptionnalFeature-%COMPUTERNAME% : قائمة جميع الميزات الاختيارية المفعلة
-Scheduled-task-%COMPUTERNAME% : قائمة جميع المهام المجدولة

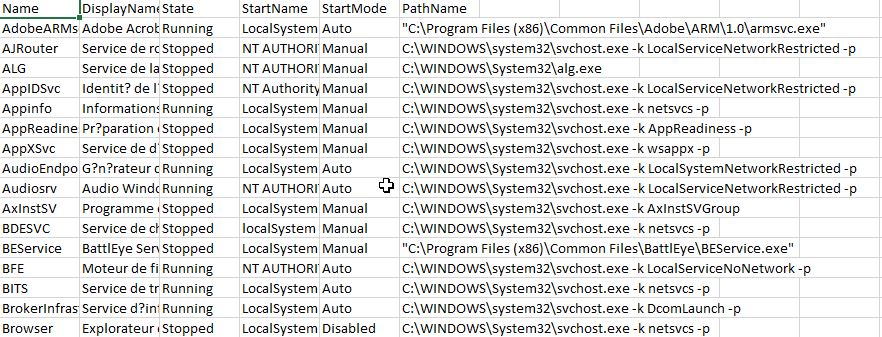
-Service-%COMPUTERNAME% : قائمة جميع الخدمات
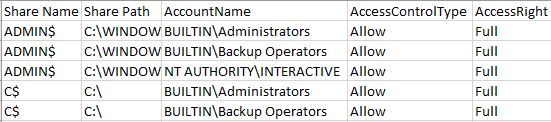
-Share-%COMPUTERNAME% : قائمة جميع المشاركات
-StartUp-%COMPUTERNAME% : فحص السجل لتحديد البرامج القابلة للتنفيذ عند بدء التشغيل
-System-%COMPUTERNAME% : معلومات النظام (systeminfo)
-SystemUpdate : فحص WMI Quickfix للتعرف على التحديثات المثبتة






