
 #1

 ariesq/gh-safe-repo
واجهة سطر أوامر بلغة Python تقوم بإنشاء مستودعات GitHub مع إعدادات افتراضية آمنة — حماية الفروع، Dependabot، فحص الأسرار، وفحص أمني قبل التنفيذ —…
 alegrey91/vex8s
إخفاء نقاط الضعف من خلال تطبيق سياق Kubernetes على عمليات المسح
 barappteam/nginx-cve-fix
حاوية nginx 1.25.5 مبنية من المصدر مع إصلاح CVE-2026-42945 المنقول، ترقية OpenSSL، سلسلة إثبات كاملة، وشهادة VEX.
 amirmuhammadmarvi/network-security-lab
مختبر هجوم ودفاع افتراضي مُتحكم فيه — استغلال CVE-2011-2523، استكشاف Nmap، فحص Nikto، تقوية UFW على Metasploitable 2
 traceforce/mcp-xray
ماسح أمني موحد لخوادم MCP مع أوضاع config و pentest و repo-scan. يُنشئ تقارير SARIF للتكامل مع CI/CD، ويكتشف الأسرار والثغرات وسوء التهيئة عبر محللات…
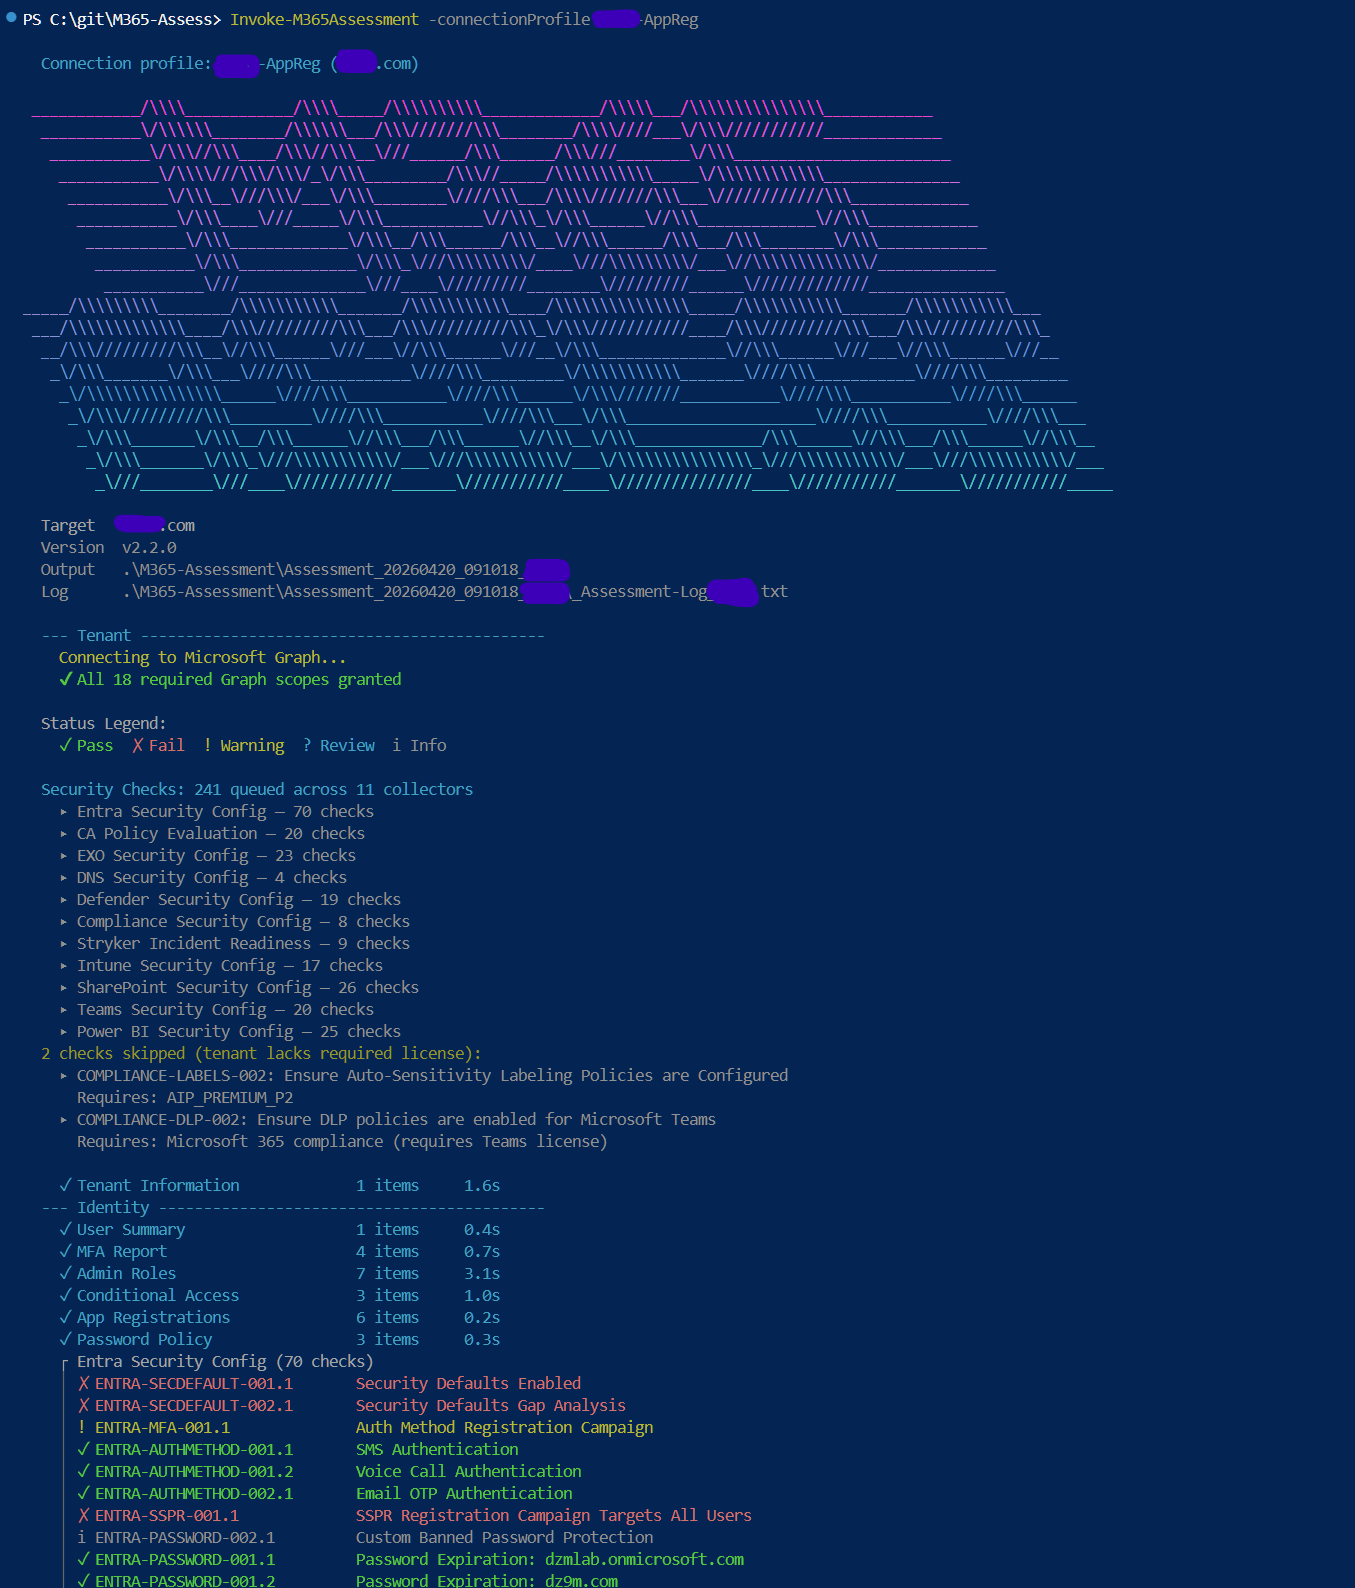 galvnyz/m365-assess
أكثر من 290 فحصًا آليًا عبر 14 إطار عمل للامتثال، تقرير HTML تفاعلي، لا تغادر بياناتك جهازك.
 arzaan789/keyguard
مسح قواعد الأكواد ومشاريع GCP للبحث عن بيانات اعتماد API المكشوفة
 guilherme-grimm/graph-go
ببساطة العقد والرسوم البيانية
 cloud-gouv/securix
SécurixOS هو نظام تشغيل آمن مبني على NixOS مصمم خصيصًا للفرق الصغيرة والمتوسطة. يوفر بيئة بسيطة ومحصنة مع عزلة قوية، وقابلية إعادة إنتاج، وتكوينات…
 alrikrr/cisco-smart-exploit
استغلال Cisco SmartInstall [CVE-2018-0171]
 adnansiyat/how-to-patch-cve-2025-32709
سير عمل حقيقي لتطبيق التصحيحات لـ CVE-2025-32709. من تثبيت التحديث السريع إلى التحقق من تنبيهات SIEM — هذا المستودع يوثق كل خطوة مع لقطات شاشة وأوامر…
 0xcyberstan/cve-2026-42533-config-scanner
ماسح تكوين ثابت يكتشف تهيئات nginx المعرضة لخطأ التقاط-تجاوز المعقد ثنائي المسار (خريطة regex + التقاط regex → تجاوز سعة الكومة / تسرب معلومات).
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 استغلالات لتفريغ تكوينات وبيانات التصحيح لـ Cisco RV320 واستغلال الجذر عن بُعد!
 sabecomoeh/cve-2022-0001
هذا السكربت يتحقق من صلاحيات المسؤول ثم يقوم بتعيين قيم DWord اللازمة في سجل ويندوز لتمكين التخفيف على مستوى العتاد لثغرة CVE-2022-0001، وفقًا…
 chandermanipandey2022/yellowkey-bitlocker-bypass-cve-2026-45585-detect-fix-automatically-via-microsoft-intune
YellowKey | تجاوز BitLocker CVE-2026-45585 | اكتشاف وإصلاح تلقائيا عبر Microsoft Intune
 aoripus-ltd/januscape-hotfix
مجموعة إصلاحات كاملة لثغرة الهروب من الضيف إلى المضيف CVE-2026-53359 في KVM/x86 shadow MMU. من الترقيع المباشر بدون توقف إلى ترقية النواة — تغطي جميع…
 almarworld/kerberosaudit-ps
تدقيق Kerberos لـ CVE-2026-20833









