
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 0zer0d4y/fuegotest
أداة سطر أوامر لكشف الثغرة الأمنية CVE-2023-20048 في Cisco Firepower Management Center.
 bogdanticu88/threatmap
نموذج تهديدات للبنية التحتية كرمز (IaC) باستخدام أطر STRIDE و MITRE ATT&CK و PASTA. يدعم REST API و GraphQL و Docker لتطبيقات Terraform و…
 0xirison/printnightmare-patcher
تصحيح لثغرة PrintNightmare التي تحدث في خدمة print spooler لأجهزة Windows [CVE-2021-34527]
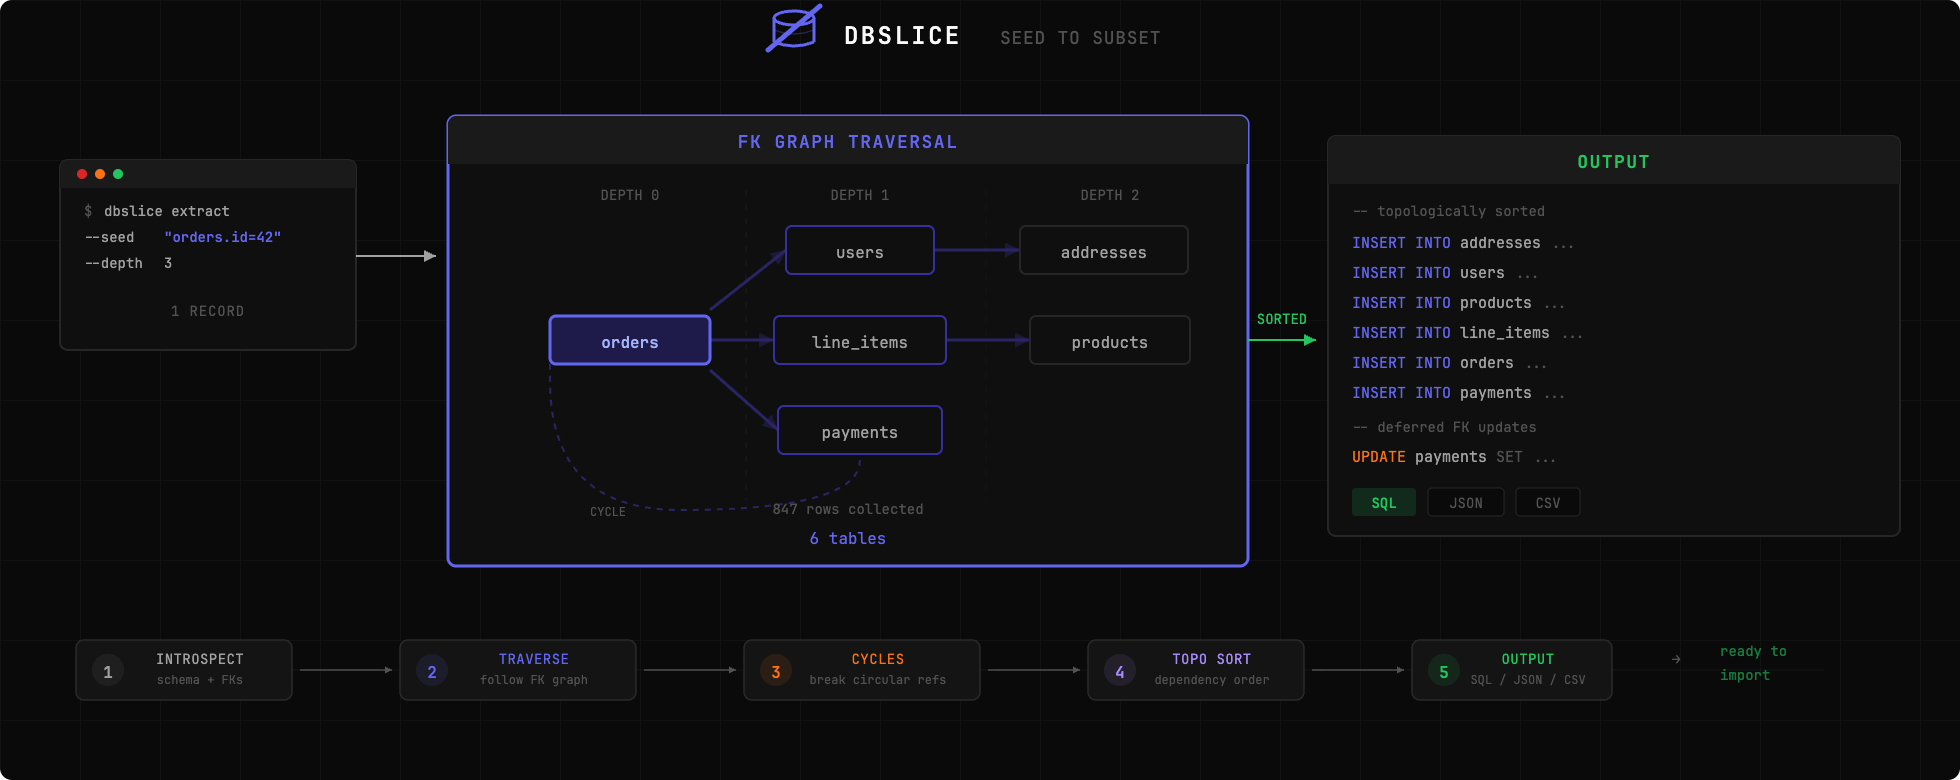 nabroleonx/dbslice
استخرج شريحة من قاعدة بيانات الإنتاج الخاصة بك لإعادة إنتاج الأخطاء محليًا. وجّه dbslice إلى سجل معين، حيث يتبع المفاتيح الخارجية ويعطيك مجموعة فرعية…
 q-feeds/nftables-iptables-integration-script
نص برمجي لتنفيذ Q-Feeds مباشرة على NFtables أو IPtables
 0xblackash/cve-2026-45585
CVE-2026-45585
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 alegrey91/vex8s
إخفاء نقاط الضعف من خلال تطبيق سياق Kubernetes على عمليات المسح
 barappteam/nginx-cve-fix
حاوية nginx 1.25.5 مبنية من المصدر مع إصلاح CVE-2026-42945 المنقول، ترقية OpenSSL، سلسلة إثبات كاملة، وشهادة VEX.
 amirmuhammadmarvi/network-security-lab
مختبر هجوم ودفاع افتراضي مُتحكم فيه — استغلال CVE-2011-2523، استكشاف Nmap، فحص Nikto، تقوية UFW على Metasploitable 2
 traceforce/mcp-xray
ماسح أمني موحد لخوادم MCP مع أوضاع config و pentest و repo-scan. يُنشئ تقارير SARIF للتكامل مع CI/CD، ويكتشف الأسرار والثغرات وسوء التهيئة عبر محللات…
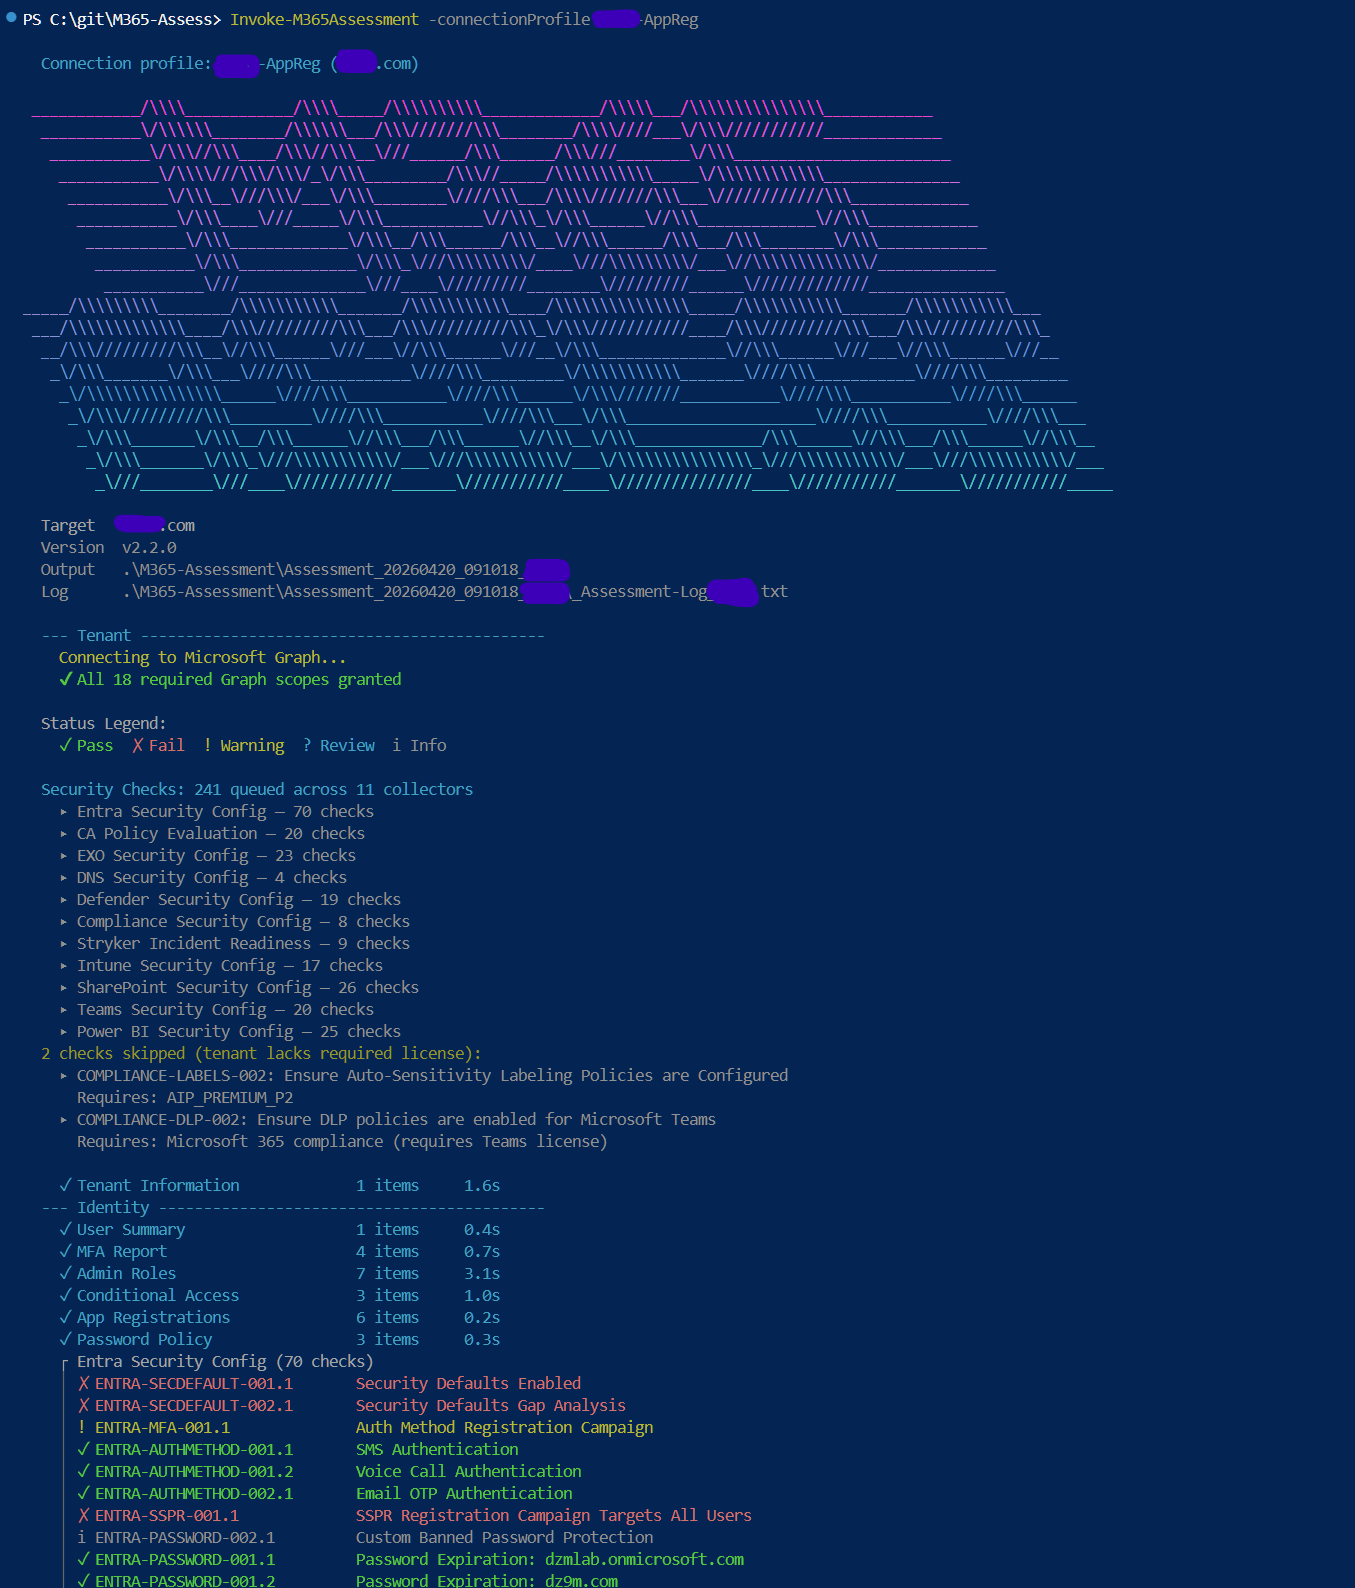 galvnyz/m365-assess
أكثر من 290 فحصًا آليًا عبر 14 إطار عمل للامتثال، تقرير HTML تفاعلي، لا تغادر بياناتك جهازك.
 arzaan789/keyguard
مسح قواعد الأكواد ومشاريع GCP للبحث عن بيانات اعتماد API المكشوفة
 guilherme-grimm/graph-go
ببساطة العقد والرسوم البيانية
 cloud-gouv/securix
SécurixOS هو نظام تشغيل آمن مبني على NixOS مصمم خصيصًا للفرق الصغيرة والمتوسطة. يوفر بيئة بسيطة ومحصنة مع عزلة قوية، وقابلية إعادة إنتاج، وتكوينات…
 alrikrr/cisco-smart-exploit
استغلال Cisco SmartInstall [CVE-2018-0171]
 adnansiyat/how-to-patch-cve-2025-32709
سير عمل حقيقي لتطبيق التصحيحات لـ CVE-2025-32709. من تثبيت التحديث السريع إلى التحقق من تنبيهات SIEM — هذا المستودع يوثق كل خطوة مع لقطات شاشة وأوامر…
 0xcyberstan/cve-2026-42533-config-scanner
ماسح تكوين ثابت يكتشف تهيئات nginx المعرضة لخطأ التقاط-تجاوز المعقد ثنائي المسار (خريطة regex + التقاط regex → تجاوز سعة الكومة / تسرب معلومات).








