
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 realityone/cve-2026-42945-scan
افحص تكوين NGINX الخاص بك لتحديد ما إذا كان متأثرًا بـ CVE-2026-42945.
 yusufdalbudak/cve-2026-42945
مختبر معزز بالحاويات للتدريب على ثغرة إعادة كتابة NGINX (CVE-2026-42945) مع حالات ضعيفة ومصححة ونصوص اختبار غير ضارة وتمارين تدقيق التكوين.
 gubiczap/cve-2026-31431-checker
ماسح شل لثغرة CVE-2026-31431 «Copy Fail» — تصعيد امتيازات محلي عبر إتلاف ذاكرة التخزين المؤقت للصفحات في نواة لينكس (algif_aead/AF_ALG). يتحقق من…
 m8seven/cve-2026-11837-ansible-posix-authorized-key
CVE-2026-11837: تصعيد صلاحيات محليًا في وحدة ansible.posix authorized_key عبر chown الذي يتبع الروابط الرمزية. توثيق تقني؛ وهي شقيقة CVE-2024-9902.
 zenzue/cve-2025-50154
مجموعة أدوات PowerShell لتدقيق وتقوية والبحث عن استخدام NTLM/SMB غير الآمن، معالجة مخاطر تسرب بيانات الاعتماد CVE-2025-50154 مع تحليل سجلات الأحداث…
 melonlonmeo/cve-2025-49132
إثبات المفهوم - CVE-2025-49132
 soliantconsulting/cve-2025-46295-fix-fms
مجموعة نصوص آلية لاكتشاف ومعالجة CVE-2025-46295 عن طريق استبدال ملفات JAR الخاصة بـ Apache Commons المعرضة للخطر في تثبيتات FileMaker Server مع دعم…
 sh00bx/cve-2025-4615
cve-2025-4615 poc وتحليل متعمق
 toohau/cve-2025-32462-32463-detection-script-
ثغرات حرجة في Sudo تسمح للمستخدمين المحليين بالحصول على صلاحيات الجذر في لينكس، مما يؤثر على التوزيعات الرئيسية
 scadastrangelove/cve-2025-20352
فحص تعرض SNMP لـ CVE-2025-20352 (onesixtyone + محلل)
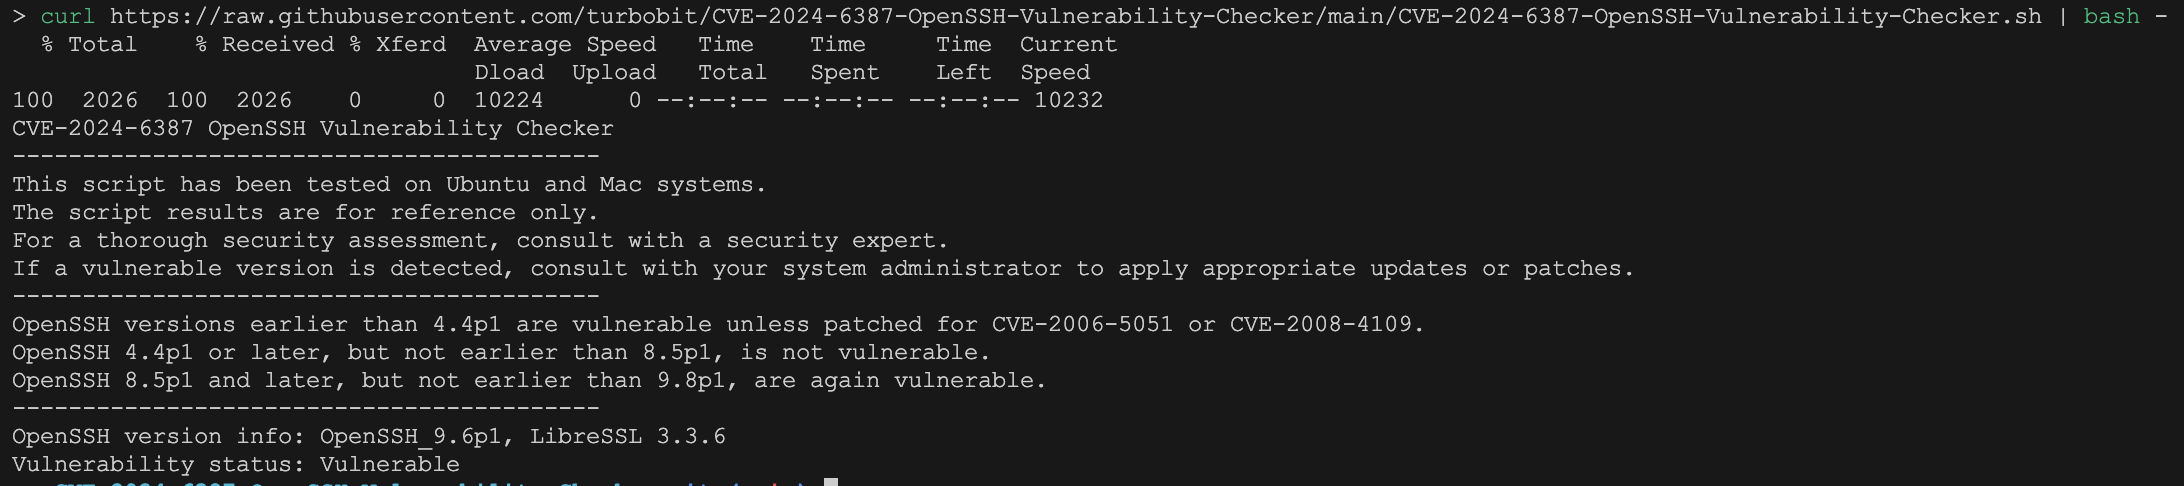 turbobit/cve-2024-6387-openssh-vulnerability-checker
مرحبًا بك في مستودع فحص ثغرة OpenSSH CVE-2024-6387! يوفّر هذا المشروع عدة نصوص برمجية للتحقق من إصدار OpenSSH المثبّت على نظامك وتحديد ما إذا كان…
 zenzue/cve-2024-6387-mitigation
دليل التخفيف لـ CVE-2024-6387 في OpenSSH
 nocoderrandom/sunsetscan
تدقيق أمان الشبكة المحلية مع EOL و CVE وهوية الأجهزة وتقارير HTML
 vvpoglazov/cve-2024-41110-checker
ماسح ضوئي يعتمد على SSH متوازي يكتشف CVE-2024-41110 في تثبيتات Docker، ويحدد الإصدارات الضعيفة وإضافات AuthZ، وينشئ خطة معالجة.
 abdeljalilait/kerneleye
أمان على مستوى النواة واستجابة للهجمات لخوادم لينكس.
 zierax/grafana-final-scanner
ماسح Grafana مع جميع CVEs العامة التي جمعتها في سكربت واحد لتسهيل اختبار Grafana
 sayanarijit/cottage
مدير أسرار حديث قائم على git ومشفر باستخدام age للفرق.
 hirokiii/cve-2023-44487
بيئة تعليمية لـ LTAT.04.022 الواجب 4.








