
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
 renanvicente/puppet-shellshock
يحدد هذا الوحدة قابلية ثنائي bash للثغرات shellshock (CVE-2014-6271 أو CVE-2014-7169) ثم يقوم بتصحيح ذلك حيثما أمكن.
 powershellpr0mpt/printnightmare-cve-2021-34527
كيفية إصلاح ثغرة PrintNightmare
 syntaxbearror/powershell-printnightmare
مجموعة من البرامج النصية للمساعدة في تعيين مفاتيح التسجيل المناسبة لـ CVE-2021-34527
 niccox/patch-openssl-cve-2014-0291_cve-2015-0204
Ansible playbook لتطبيق التصحيحات على OpenSSL ضد CVE-2014-0291 وCVE-2015-0204 على خوادم عائلة Red Hat، مع إعادة تشغيل الخدمة تلقائيًا والتحقق
 tstephens1080/palo-alto-cve-2026-0265-checker
نص Python لمسح أسطول من جدران حماية Palo Alto وPanoramas عبر SSH، والتحقق من إصدار PAN-OS مقابل CVE-2026-0265 (تجاوز المصادقة عبر خدمة المصادقة…
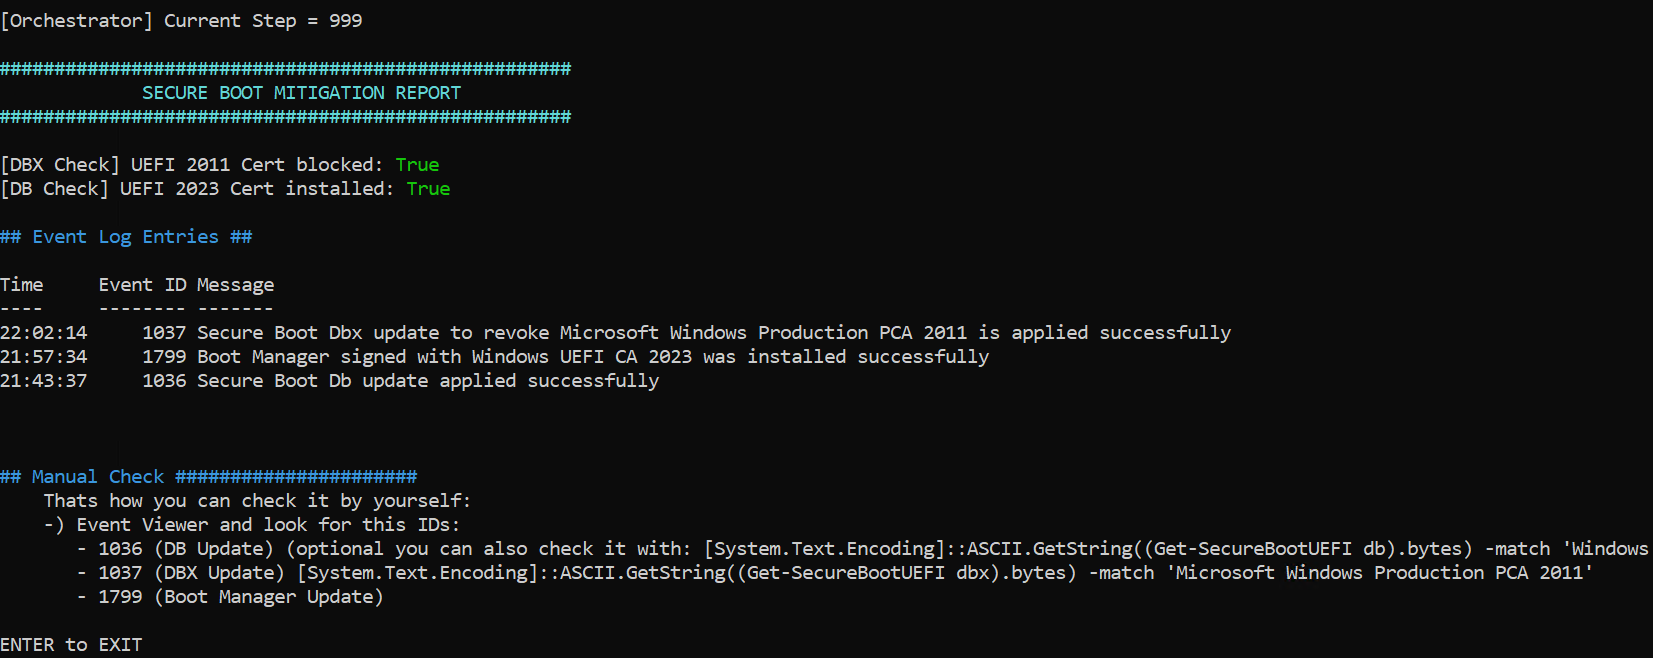 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
ترجمة إنجليزية
 ekamsinghwalia/openssl-vulnerability-detection-script
هذا نص كشف ثغرة أمنية لـ OpenSSL الخاص بـ CVE-2022-2274
 sammyfung/openssl-heartbleed-fix
OpenSSL Heartbleed (CVE-2014-0160) سكريبت إصلاح
 rumochnaya/openssh-cve-2024-6387.sh
openssh-cve-2024-6387.sh
 frigatecaptain/openclaw_vulnerabilities_and_solutions
> دليل تدقيق أمان OpenClaw والنشر المُحصّن — الثغرات المعروفة (CVE-2026-25253، المهارات الخبيثة، تسريب بيانات الاعتماد)، والتخفيفات المعمارية، وخطة…
 simota/nginx-rift-scanner
ماسح ضوئي للكشف فقط عن CVE-2026-42945 (NGINX Rift)، وهو تجاوز سعة في كومة الذاكرة داخل ngx_http_rewrite_module. كشف الإصدار + تحليل أنماط nginx.conf.…
 tal7aouy/nginx-cve-2026-42945
🛡️ سكربت لاختبار ثغرة NGINX CVE-2026-42945
 ekamsinghwalia/mitigation-apache-cve-2021-41773-
التخفيف/إصلاح ثغرة CVE-2021-41773، وهي ثغرة اجتياز المسار وكشف الملفات في Apache
 maniak-academy/mitigate-cve-2023-46747
كتيب Ansible لأتمتة تخفيف CVE-2023-46747 (BIG-IP RCE غير مصادق) بتطبيق البرنامج النصي الرسمي من F5 عبر أجهزة متعددة.
 gonsarrabia/minimus-junior-backend-exercise
تمرين لمرشح باك-إند مبتدئ: حزم أداة سطر الأوامر dasel (الإصدار v3.3.1) باستخدام Melange، وإصلاح الثغرة الأمنية CVE-2026-33320، وبناء صورة حاوية…
 kamalideenak/microsoft-defender-for-endpoint-deployment-on-windows-10-11-device
يُوثّق هذا المستودع كيفية نشر Microsoft Defender for Endpoint على جهاز يعمل بنظام Windows 11، بما في ذلك الإعداد عبر النص المحلي، وتمكين اكتشاف…
 wubinworks/magento2-encryption-key-manager-cli
أداة مساعدة لتدوير وإدارة مفاتيح التشفير في Magento 2. يمكن لضحايا CVE-2024-34102 (المعروف أيضًا باسم Cosmic Sting) استخدامها كرعاية لاحقة.
 pmontesd/log4j-cve-2021-44228
ملعب Ansible بسيط جدًا يقوم بمسح نظام الملفات للعثور على ملفات JAR المعرضة لثغرة Log4Shell








