
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
 shoucheng3/rhuss__jolokia_cve-2018-1000129_1-4-0
وصول JMX قائم على وكيل عبر JSON/HTTP مع طلبات مجمعة، وسياسات أمان دقيقة، ووضع وكيل لمراقبة وإدارة MBeanServer عن بُعد.
 shoucheng3/yamcs__yamcs_cve-2023-45277_5-8-6
إطار تحكم في المهام قائم على Java مع تكوين YAML، يدعم القياس عن بُعد والتحكم والمحاكاة لعمليات المركبات الفضائية. يتضمن وحدة استغلال CVE-2023-45277.
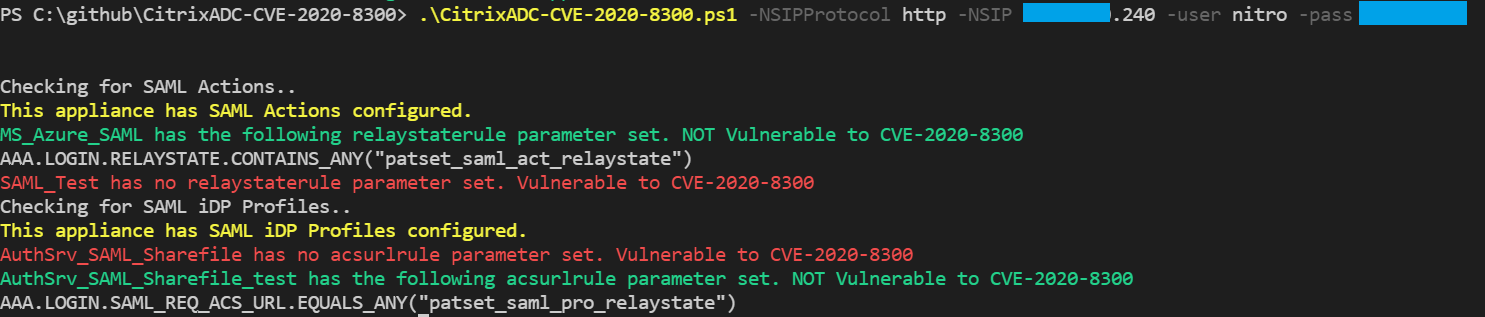 stuartcarroll/citrixadc-cve-2020-8300
اكتشاف إجراء SAML في Citrix ADC أو تكوين ملف iDP SAML المعرّض للثغرة CVE-2020-8300 باستخدام Citrix ADC NITRO API
 suenerve/cve-2022-30190-follina-patch
رقعة الحلول البديلة لـ CVE-2022-30190-follina
 tazxtazxedu/winre-fix
نص برمجي PowerShell لإصلاح مشكلات قسم WinRE/الاسترداد - فشل تحديثات Windows KB5034441, KB5028997, CVE-2024-20666
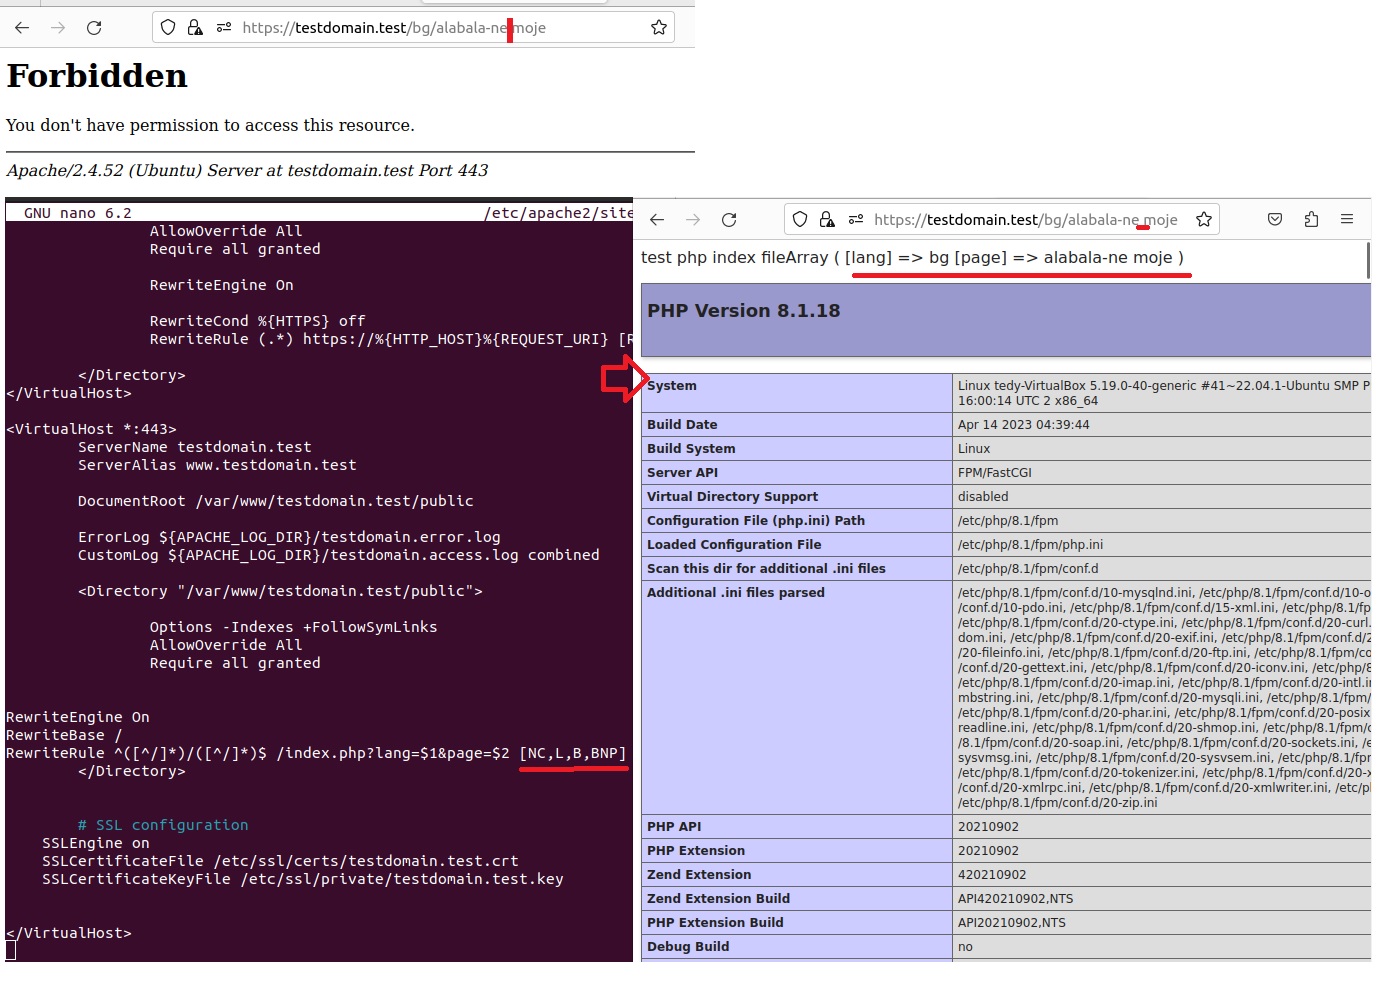 tbachvarova/linux-apache-fix-mod_rewrite-spaceinurl
إصلاح عنوان URL الذي يحتوي على مسافات بعد ترقية Apache CVE-2023-25690
 technion/disablesmbcompression
CVE-2020-0796 تخفيف الثغرة - قوالب Active Directory الإدارية
 cybervixy/vulnerability-management
تحليل تقوية أمان NGINX ومعالجة الثغرات الأمنية للثغرات الحرجة (CVE-2021-23017، عيوب HTTP/2 DoS) في إصدارات NGINX القديمة، مع خطوات قابلة للتنفيذ…
 ekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717
سكربت الكشف والتخفيف لـ CVE-2021-42717 -> ثغرة رفض الخدمة (DoS) في ModSecurity عند تحليل JSON
 ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
الكشف والإصلاح لثغرة Follina MSDT (CVE-2022-30190)
 eutectico/printnightmare
إصلاح لـ PrintNightmare CVE-2021-34527
 f88/ghostbusters15
كتيبات اللعب 'إصلاح لـ CVE-2015-0235(GHOST)' تعمل على Ansible
 oukridrig772/-winverifytrust-signature-validation-cve-2013-3900-mitigation
نص PowerShell للتخفيف من CVE-2013-3900 عن طريق تمكين التحقق الأكثر صرامة من توقيع Authenticode WinVerifyTrust عبر تكوين السجل.
 doug-moody/windows10_cumulative_updates_powershell
Powershell لتصحيح CVE-2020-0601 . حزمة التحديثات الأمنية الكاملة لنظام Windows 10 1507-1909
 shoucheng3/wildfly__wildfly_cve-2018-1047_11-0-0-final
خادم تطبيقات Java EE 7 بتصميم معياري وتكوين وإدارة موحدين. يدعم أوضاع الاستقلالية والمجال مع ميزات اختبار وتجميع مدمجة.
 sibersan/web-server-audit_cve-2026-42945
تدقيق ثغرات CVE لخوادم الويب nginx وApache مع مراعاة شروط الاستغلال (Trigger-aware). يتجاوز مجرد مطابقة الإصدارات من خلال التحقق مما إذا كان مسار…
 soksofos/wazuh-nginx-cve-2026-42945-sca-lab
تقييم Wazuh SCA المركزي لثغرة CVE-2026-42945 على خوادم NGINX
 salihuahmad105-creator/vulnerability-scanner
تصميم وتنفيذ ماسح ثغرات لـ CVE-2026-45498 في MICROSOFT DEFENDER








