
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 hotcakex/harden-windows-security
# قم بتأمين Windows بأمان باستخدام طرق Microsoft الرسمية المدعومة مع شرح مناسب | محدّث دائمًا ويعمل مع أحدث إصدار من Windows | يوفر أدوات وأدلة…
 franc-pentest/ldeep
أداة استقصاء ldap متعمقة
 nickvourd/windows-local-privilege-escalation-cookbook
كتاب طبخ تصعيد الامتيازات المحلية في ويندوز
 subat0mik/misconfiguration-manager
مدير الأخطاء في التهيئة هو قاعدة معرفية مركزية لجميع المهارات المعروفة في Microsoft Configuration Manager والإرشادات الدفاعية والتقوية المرتبطة بها.
 renniepak/cspbypass
CSPBypass.com، أداة مصممة لمساعدة القراصنة الأخلاقيين في تجاوز سياسات أمان المحتوى (CSP) التقييدية واستغلال ثغرات XSS (البرمجة النصية عبر المواقع)…
 bohops/ultimatewdacbypasslist
مورد مركزي لتقنيات تجاوز WDAC الموثقة سابقًا
 mubix/find-wsus
يساعد المدافعين في العثور على إعدادات WSUS الخاصة بهم في أعقاب CVE-2025-59287
 asamassekou10/ship-safe
وكيل الأمان المستقل للبرمجيات المكتوبة بالذكاء الاصطناعي. يكتشف المشكلات، ويحقّق فيما إذا كانت حقيقية، ويعرض لك الأدلة. نواة حتمية، لا حاجة إلى مفتاح…
 rootsecdev/microburstsecretshunter
يفحص ملفات تفريغ نطاقات Azure المُصدَّرة بحثاً عن كلمات مرور نصية صريحة، وسلاسل اتصال، ومفاتيح تخزين، وغيرها من الأسرار؛ وينشئ تقارير CSV/HTML منقّحة…
 joaocalciolari07/copyfail-guard
أداة دفاعية للكشف والتخفيف من CVE-2026-31431 ("Copy Fail") — تصعيد امتيازات محلية (LPE) في نواة لينكس عبر algif_aead. لا يتضمن كود استغلال.
 pantheon-security/medusa
ماسح أمني يعتمد على الذكاء الاصطناعي أولاً. جديد في v2026.7: كشف اختراق Claude Code — فحص خطافات وأذونات ومهارات .claude/ قبل الاستنساخ — بالإضافة…
 p0dalirius/sharehound
أداة بايثون لتخطيط حقوق الوصول لمشاركات الشبكة في BloodHound OpenGraphs بسهولة
 srlabs/certiception
مصيدة ADCS لاصطياد المهاجمين في شبكتك الداخلية.
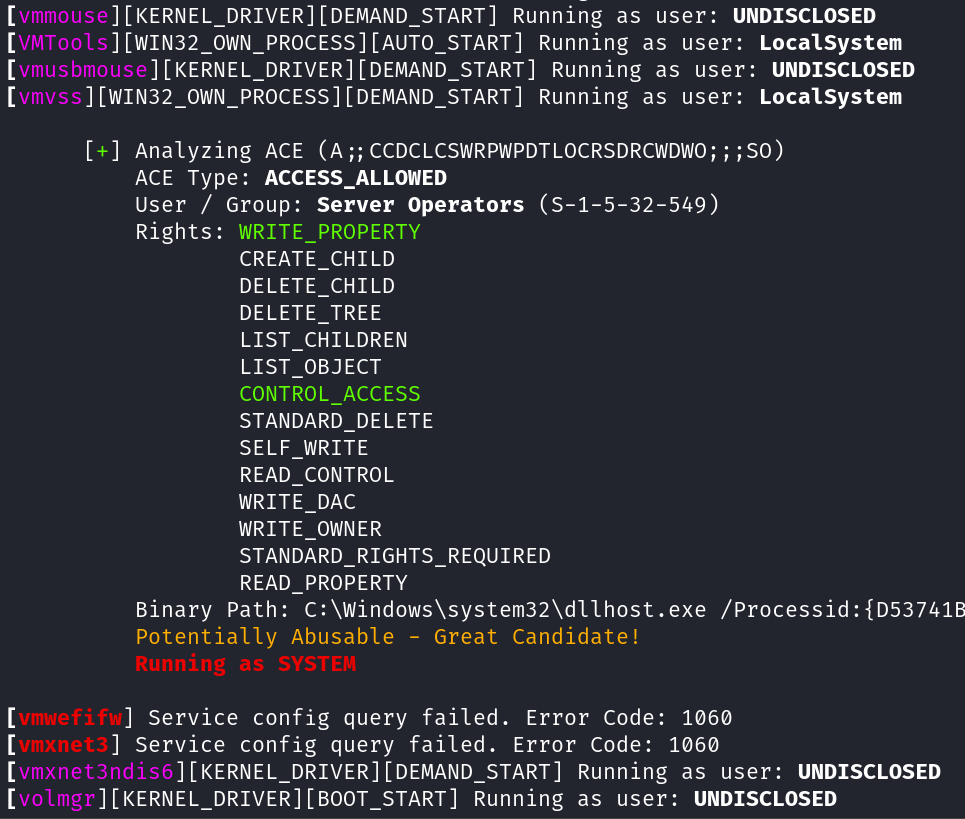 t3l3machus/aceshark
ACEshark هي أداة مصممة للاستخراج والتحليل السريع لتكوينات خدمات Windows وإدخالات التحكم في الوصول، مما يلغي الحاجة إلى أدوات مثل accesschk.exe أو…
 merill/awesome-entra
😎 قائمة رائعة لكل ما يتعلق بـ Microsoft Entra
 jakehildreth/locksmith
أداة صغيرة صُممت لاكتشاف وإصلاح أخطاء التهيئة الشائعة في Active Directory Certificate Services.
 netspi/microburst
مجموعة من السكربتات لتقييم أمن Microsoft Azure
 freeguy-6/dmz-security-monitoring-hardening
مشروع CY376 للفريق الأزرق — pfSense DMZ وSuricata IDS/IPS وتحصين آلي للمضيف ضد CVE-2014-6271








