
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
 dnsviz/dnsviz
يحلل تفويض DNS وأمان DNSSEC من خلال فحص المُحلِّلات (resolvers) والخوادم الموثوقة (authoritative servers)، ثم يتحقق من سلوك النطاق ويشخّصه ويصوّره…
 stelligent/cfn_nag
أداة فحص (Linting) لقوالب CloudFormation
 contrastsecurity/contrast
أداة CLI من نوع SAST لفحص تطبيقات Java وJavaScript و.NET بالإضافة إلى دوال AWS Lambda، وكشف ثغرات الكود وسياسات IAM المفرطة في الصلاحيات.
 jtesta/ssh-audit
تدقيق أمان خادم SSH والعميل (البانر، تبادل المفاتيح، التشفير، MAC، الضغط، التوافق، الأمان، إلخ)
 controlplaneio/kubesec
تحليل المخاطر الأمنية لموارد Kubernetes
 kyverno/kyverno
فرض الأمان والامتثال على مجموعات Kubernetes عبر ضوابط القبول، وتحوير الموارد، والفحوصات الخلفية، والتحقق من توقيع صور الحاويات.
 fleetdm/fleet
منصة مفتوحة المصدر لتأمين وإدارة نقاط النهاية عبر MDM، وإدارة التصحيحات، ونشر البرمجيات، ورؤية مدعومة بـ osquery مع مراقبة الامتثال والثغرات الأمنية.
 arkenfox/user.js
قالب تقوية فايرفوكس يطبّق إعدادات الخصوصية والأمان لتقليل التتبّع، وبصمة المتصفح، والقياس عن بُعد (telemetry) مع الحفاظ على وظائف المتصفح الأساسية.
 mail-in-a-box/mailinabox
يساعد Mail-in-a-Box الأفراد على استعادة السيطرة على بريدهم الإلكتروني عبر توفير خادم بنقرة واحدة وسهل النشر يضم SMTP وكل شيء آخر: خادم بريد في صندوق.
 wapiti-scanner/wapiti
ماسح ثغرات الويب مكتوب بلغة Python3
 stackrox/kube-linter
KubeLinter هي أداة تحليل ثابت تفحص ملفات Kubernetes بصيغة YAML ومخططات Helm للتأكد من أن التطبيقات الممثلة فيها تلتزم بأفضل الممارسات.
 complianceascode/content
يولّد محتوى أمنيًا لـ SCAP وAnsible وBash وCEL لتقييم الامتثال والتحصين الآلي عبر مضيفات Linux والحاويات وKubernetes.
 open-policy-agent/conftest
اكتب اختبارات ضد بيانات الإعدادات المهيكلة باستخدام لغة الاستعلام Rego الخاصة بـ Open Policy Agent
 open-policy-agent/opa
محرك سياسات تصريحي يتيح الترخيص وفرض السياسات عبر الخدمات وKubernetes وTerraform وDocker وواجهات برمجة التطبيقات (APIs) باستخدام لغة Rego.
 hackwarts12/escepcion
مدقِّق AD CS سلبي يكتشف ثغرات ESC1–ESC16 وهجمات Shadow Credentials عبر فحوصات قراءة فقط على LDAP/ACL/السجل، مع توجيهات معالجة مُرتَّبة حسب الأولوية…
 indoushka/context-aware-offensive-intelligence
إطار بحثي يعيد تعريف مرحلة ما بعد الاستغلال من خلال ذكاء القرار.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
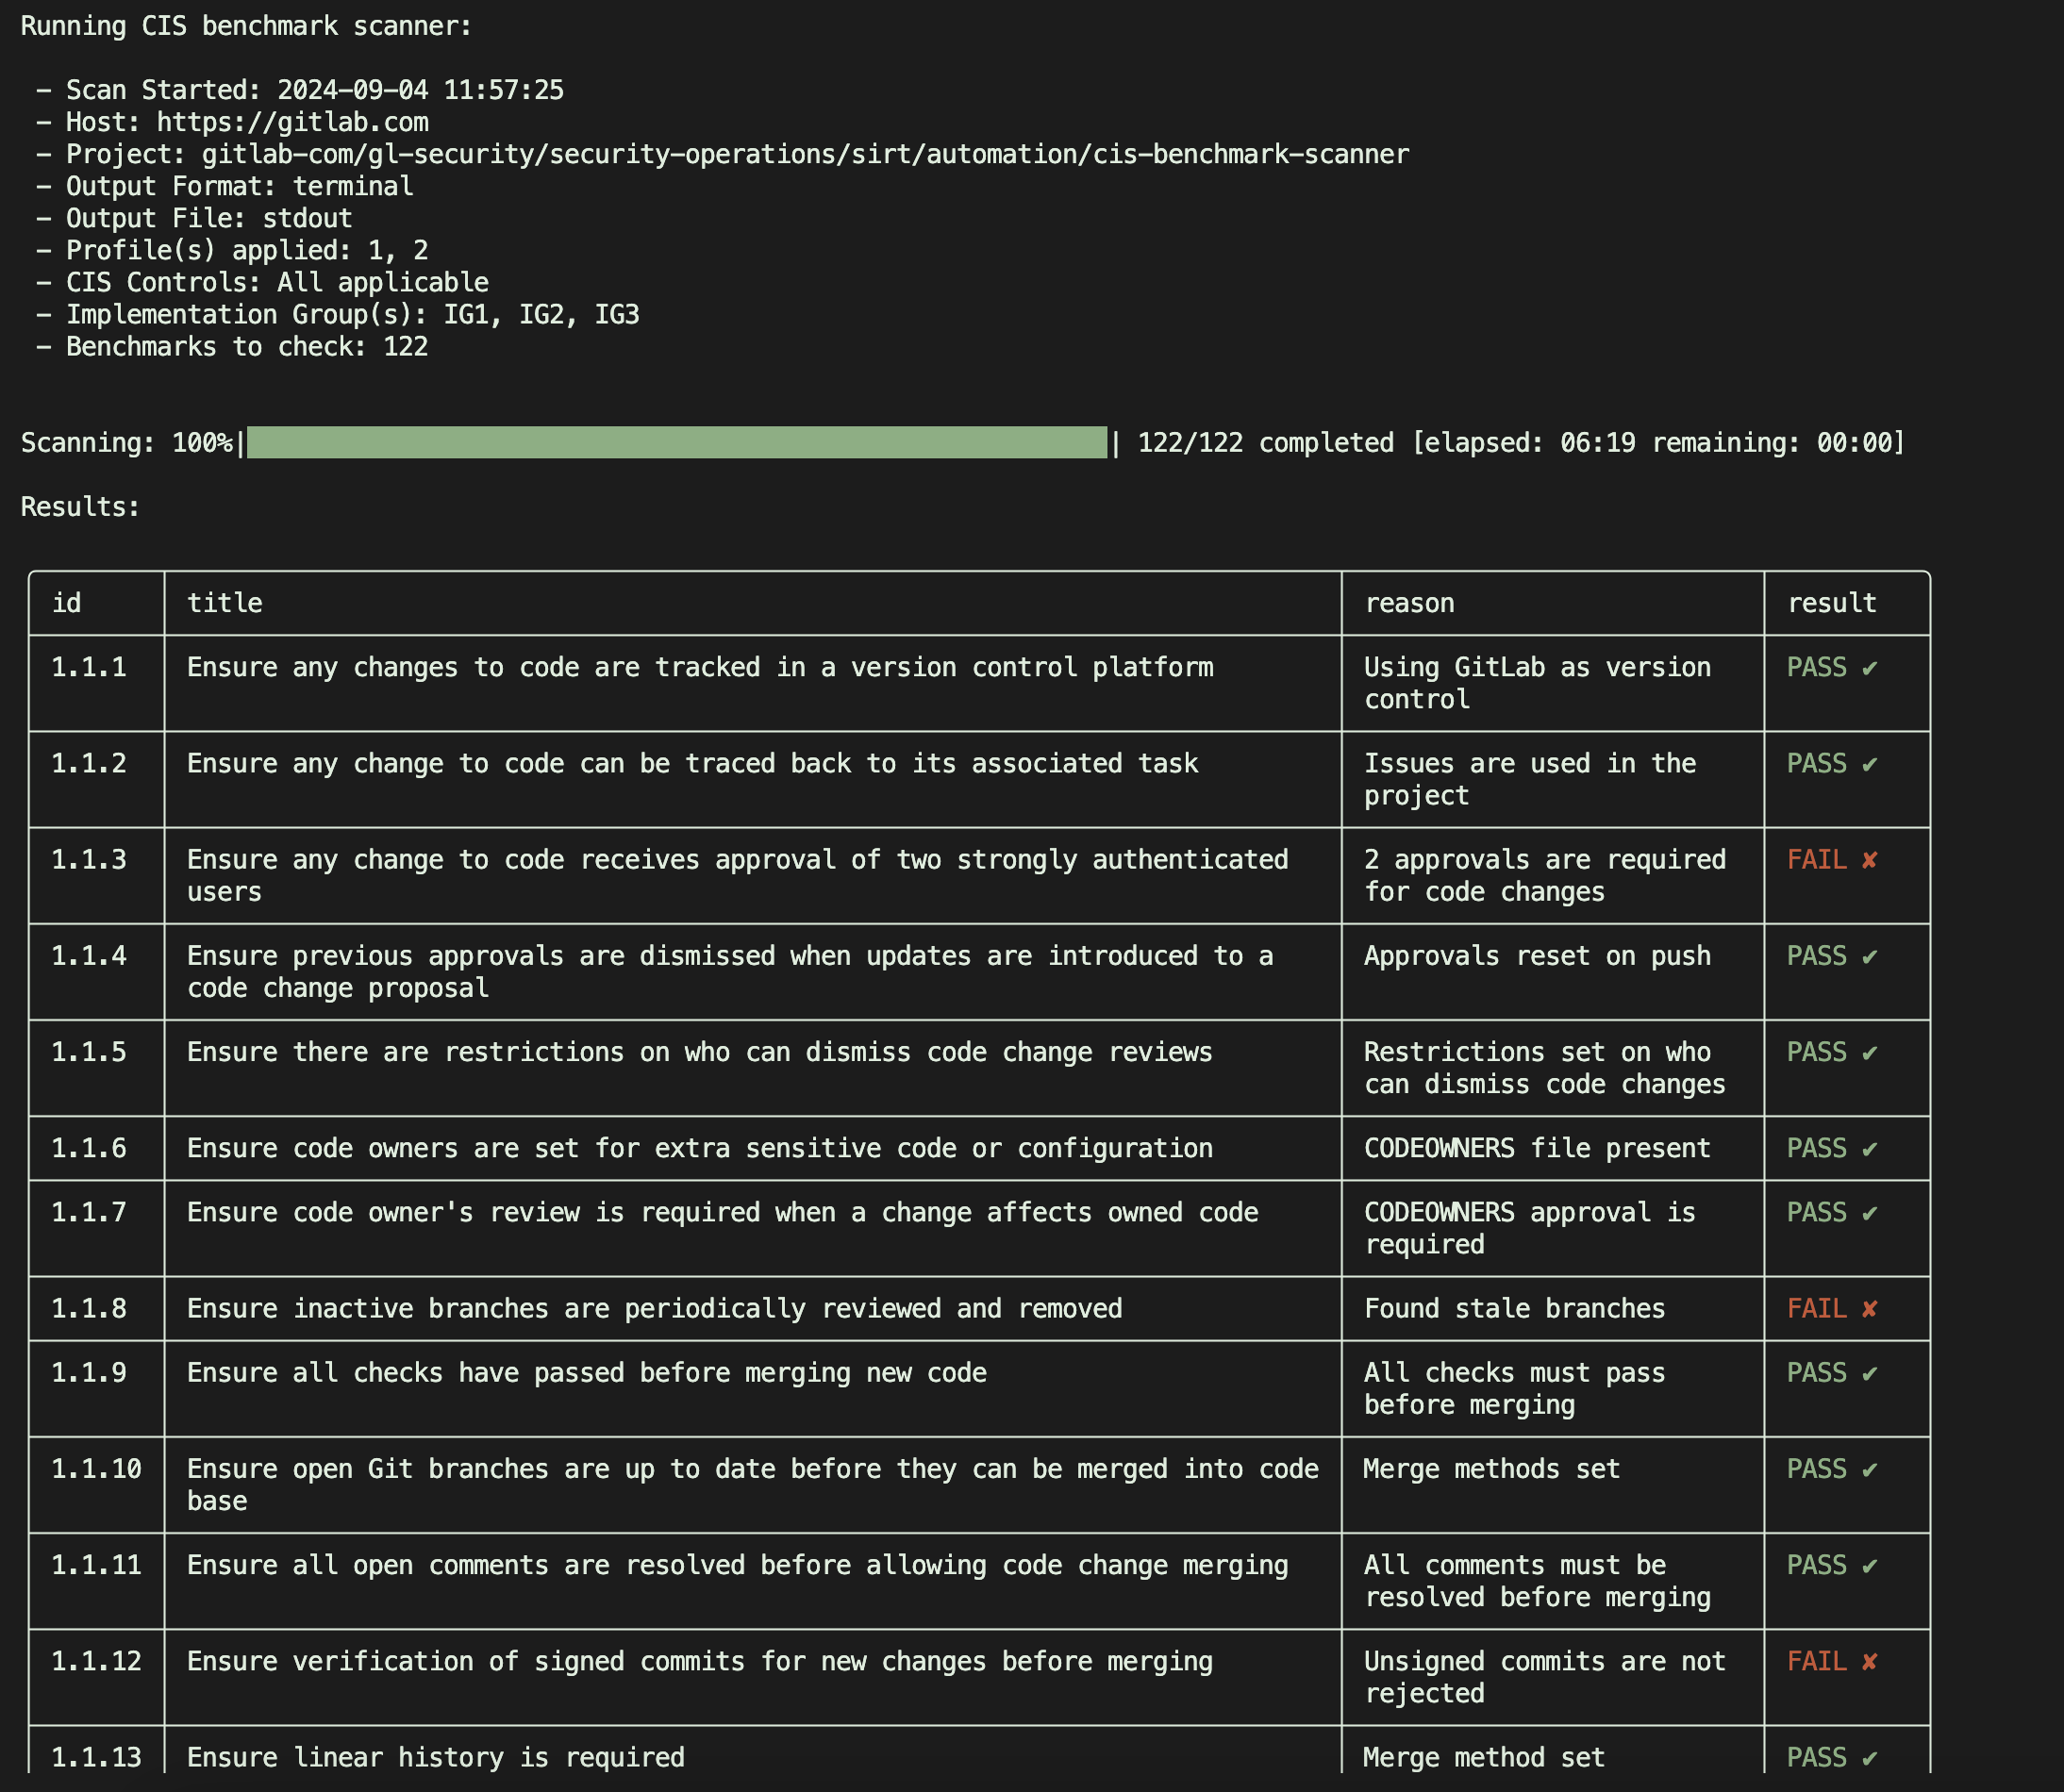
 gitlab-security-oss/cis/gitlabcis
يقوم بتدقيق مشاريع GitLab مقابل معيار CIS GitLab Benchmark عبر فحوصات API للقراءة فقط، مع إنشاء تقارير JSON حول الامتثال وتوصيات التحصين.






