
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 ibondarenko1/azure-sentinel-detection-engineering
9 كشوفات KQL مرتبطة بإطار MITRE ATT&CK على بيئة حيّة من Microsoft Sentinel + Defender XDR (مستوى التحكّم، نقطة النهاية، الهوية)، مع خط أنابيب…
 nnotwen/script-for-cve-2024-20666
نص برمجي بلغة PowerShell يمكن أن يساعدك في أتمتة تحديث Windows Recovery Environment (WinRE) على الأجهزة المنشورة لمعالجة الثغرات الأمنية في…
 spookey007/ssh-hardening
تعزيز أمان SSH
 krisiasty/vcheck
أداة اكتشاف وتخفيف الثغرات الأمنية لأخطاء Copy Fail و Dirty Frag (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500)
 dumbmachine/cloud-doctor
أمر واحد يُقيّم حسابك السحابي بأكمله — الأخطاء في التهيئة، نقص المراقبة، والوضع الأمني.
 tazxtazxedu/winre-fix
نص برمجي PowerShell لإصلاح مشكلات قسم WinRE/الاسترداد - فشل تحديثات Windows KB5034441, KB5028997, CVE-2024-20666
 paolokappa/sharepointsecuritymonitor
حل شامل لمراقبة أمان SharePoint مبني على PowerShell، مع حماية من CVE-2025-53770، وتحليل متقدم لملفات DLL، وكشف التهديدات، وقدرات تنبيه آلية.
 sudo-wp/sudowp-postgallery
نسخة متفرعة محصّنة أمنيًا من إضافة "PostGallery" المهجورة الخاصة بووردبريس. تُصلح ثغرات حرجة: رفع الملفات التعسفي (CVE-2025-13543) ووصول الضيف.
 randomrobbiebf/static-file-checker
يفحص ملف /static/staticfiles.json الخاص بـ Django عن بيانات اعتماد مكشوفة باستخدام nuclei
 perufitlife/dotclaude-security
امسح إعدادات `.claude/` للمستودع (settings.json، hooks، خوادم MCP، env، allowed-tools) بحثًا عن ثغرات RCE وتسريب مفاتيح API (CVE-2025-59536,…
 sibersan/web-server-audit_cve-2026-42945
تدقيق ثغرات CVE لخوادم الويب nginx وApache مع مراعاة شروط الاستغلال (Trigger-aware). يتجاوز مجرد مطابقة الإصدارات من خلال التحقق مما إذا كان مسار…
 sibersan/apache_audit_cve-2026-23918
مجموعة أدوات بلغة Python لتدقيق خادم Apache HTTP Server ضد CVE-2026-23918 (ثغرة RCE للتحرير المزدوج في HTTP/2) و4 ثغرات CVE ذات صلة. ماسح سلبي مع…
 shoucheng3/wildfly__wildfly_cve-2018-1047_11-0-0-final
خادم تطبيقات Java EE 7 بتصميم معياري وتكوين وإدارة موحدين. يدعم أوضاع الاستقلالية والمجال مع ميزات اختبار وتجميع مدمجة.
 sentrium-security/follina-workaround-cve-2022-30190
نصوص PowerShell لتطبيق واستعادة الحل البديل القائم على السجل من Microsoft لثغرة CVE-2022-30190 (Follina)، قابلة للنشر عبر InTune لحماية نقاط النهاية…
 netbell/cve-2023-20198-fix
افحص الظروف التي تجعل جهاز IOS-XE عرضة للثغرة CVE-2023-20198 وعالجها.
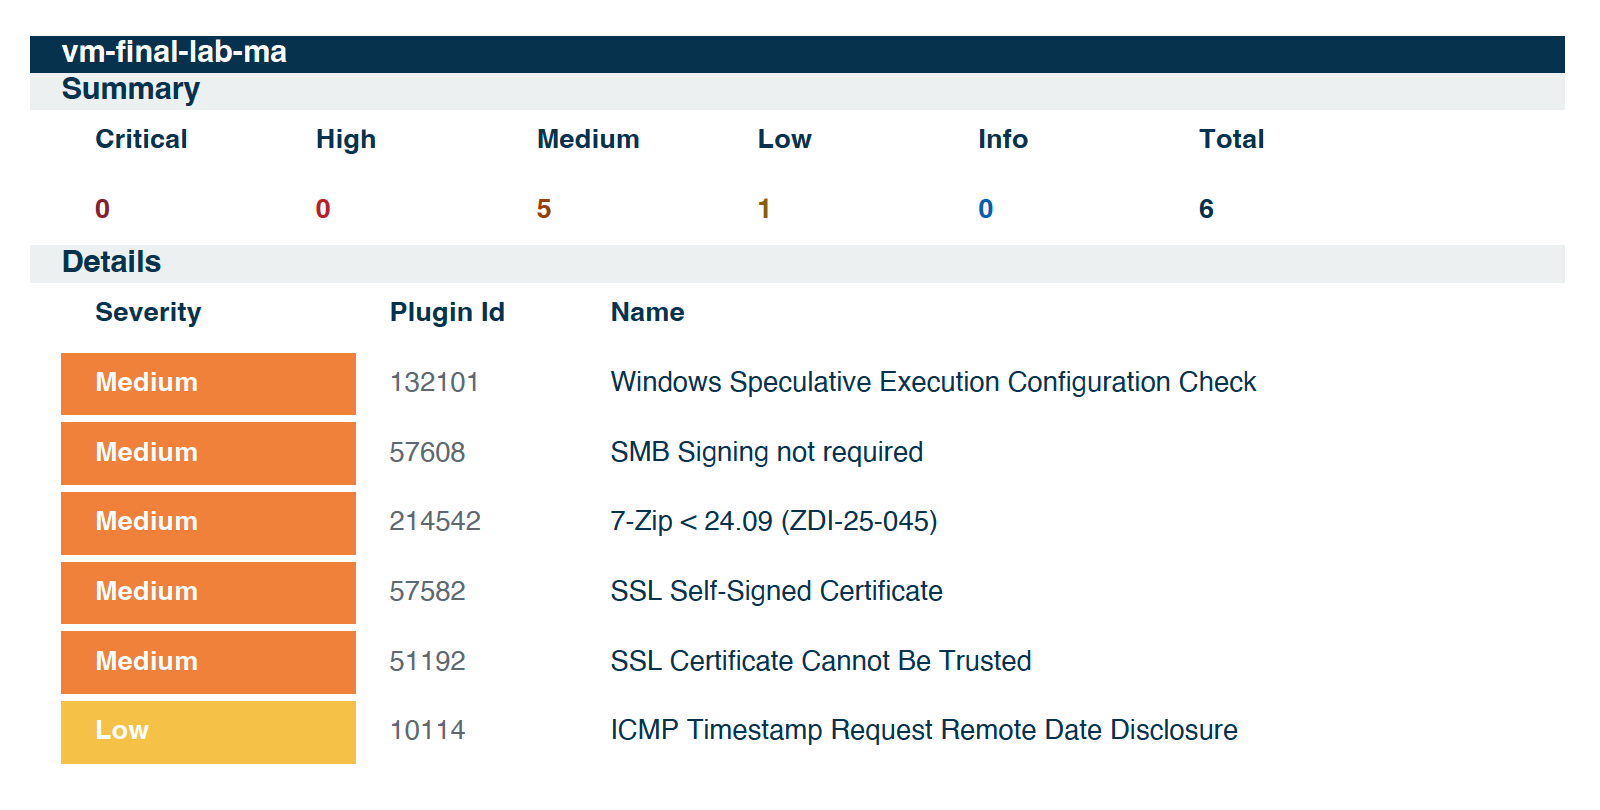 malaya-m/cve-2013-3900-remediation-report
دليل الإصلاح خطوة بخطوة لثغرة CVE-2013-3900 WinVerifyTrust على Windows Server 2019، بما في ذلك إصلاح السجل، وإعادة التشغيل، والتحقق من الفحص المعتمد…
 hilt86/cve-2022-30190-mitigate
# سكربت PowerShell لتطبيق تخفيف قائم على السجل لثغرة CVE-2022-30190 (Follina) في أداة التشخيص والدعم من مايكروسوفت.
 daniel-odrinski/cve-2024-6387-mitigation-ansible-playbook
Ansible Playbook للتخفيف من مخاطر RCE (CVE-2024-6387) حتى تقوم المنصات بتحديث OpenSSH إلى إصدار غير معرّض للثغرة.








