
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 cynepmyx/nginx-rift-check
يكتشف نمط rewrite الخاص بـ CVE-2026-42945 في إعدادات nginx: rewrite مع ? في جزء الاستبدال بالإضافة إلى التقاط غير مسمّى يُستهلك في نفس location
 tugcantopaloglu/openclaw-dashboard
🔐 لوحة تحكم آمنة للمراقبة في الوقت الفعلي لوكلاء OpenClow AI. المصادقة، التحقق الثنائي TOTP، تتبع التكاليف، التغذية المباشرة، متصفح الذاكرة والمزيد.
 srlabs/certiception
مصيدة ADCS لاصطياد المهاجمين في شبكتك الداخلية.
 owasp/iot-security-verification-standard-isvs
معيار OWASP للتحقق من أمان إنترنت الأشياء (ISVS)
 c0axx/canaryhunter
يهدف Canary Hunter إلى أن يكون سكربت PowerShell سريعًا للتحقق من Canaries الشائعة بتنسيقات مختلفة يتم إنشاؤها مجانًا على canarytokens.org
 intrinsec/comission
ماسح أمني لنظام إدارة المحتوى (CMS) من نوع الصندوق الأبيض (White-box) يدقّق إصدارات النواة والإضافات والقوالب، ويكتشف التعديلات غير المصرح بها،…
 owasp/tcasvs
معيار OWASP للتحقق من أمان تطبيقات العميل السميك
 javuto/nbox-pwnage
هنا يأتي قطار الطلاء!
 atiilla/cve-2026-42897
CVE-2026-42897 - بقعة عمياء في Exchange Health Checker: قواعد إعادة كتابة عنوان URL الصادرة لـ IIS يتم تجاهلها بصمت، مما يجعل إجراءات التخفيف من EOMT…
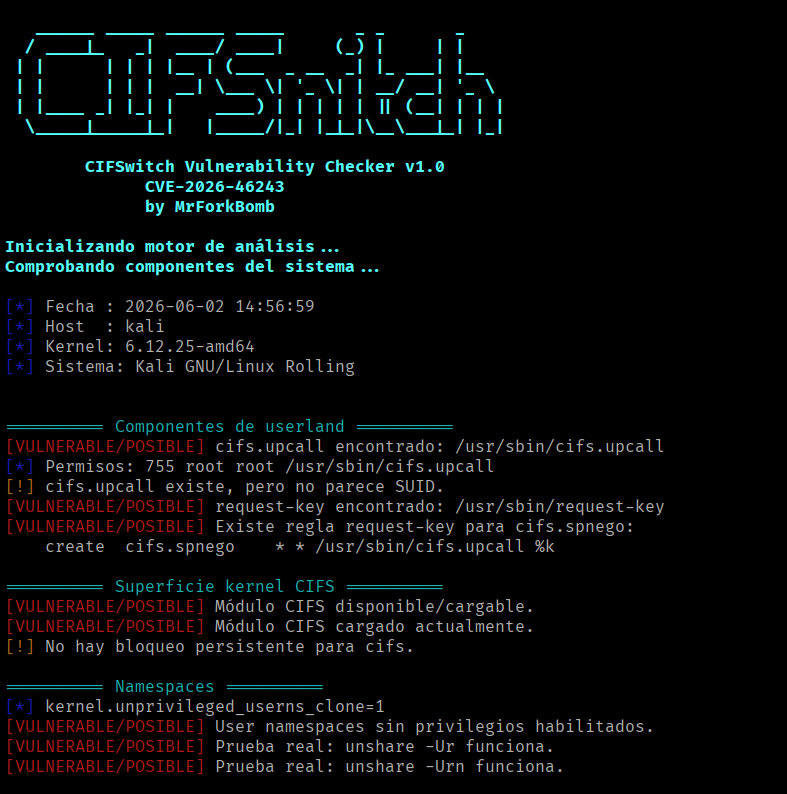 mrforkbomb/cifswitch-checker-cve-2026-46243
سكريبت للتحقق مما إذا كانت ثغرة Linux CIFSwitch (CVE-2026-46243) تؤثر علينا. يكتشف الإعدادات المعرضة للخطر والتخفيفات المحتملة دون تنفيذ استغلالات.
 rhymeswithmogul/set-zerologonmitigation
احمِ وحدات تحكم المجال لديك ضد Zerologon (CVE-2020-1472).
 m8seven/cve-2026-11837-ansible-posix-authorized-key
CVE-2026-11837: تصعيد صلاحيات محليًا في وحدة ansible.posix authorized_key عبر chown الذي يتبع الروابط الرمزية. توثيق تقني؛ وهي شقيقة CVE-2024-9902.
 jrmurray000/cve-2020-8554
قوالب سياسات مبنية على OPA Gatekeeper للتخفيف من CVE-2020-8554 عن طريق تقييد عناوين IP الخارجية لخدمات Kubernetes إلى قائمة مسموح بها، مما يمنع…
 dawnsmithcyber/azure-vulnerability-remediation-project
دورة حياة إدارة الثغرات الأمنية الشاملة على Azure Windows Server 2025. يتضمن تصحيح نظام التشغيل وضوابط تعويضية على مستوى الشبكة (NSG) للتخفيف من…
 chef-cft/inspec_cve_2019_15224
مثال على ملف InSpec للكشف عن وجود gem خبيث لـ rest-client (CVE-2019-15224)
 arzaan789/keyguard
مسح قواعد الأكواد ومشاريع GCP للبحث عن بيانات اعتماد API المكشوفة
 lxkxc/vmxnet3hunter
استخدم هذه الأداة لتحديد أولويات تصحيح المجموعات (clusters) لاستشارة VMware الأخيرة VMSA-2018-0027 المتعلقة بـ CVE-2018-6981 وCVE-2018-6982.
 francescodisalesgithub/quick-fix-cve-2024-38063
سكربت باورشيل سريع لإصلاح CVE-2024-38063








