بحث الثغرات الأمنية والمعالجة: البنية التحتية السحابية لـ Azure
نظرة عامة على المشروع
يوثق هذا المشروع دورة حياة إدارة الثغرات الأمنية الكاملة لمثيل Windows Server 2025 المستضاف في السحابة (CyberVM). يوضح المختبر نهجًا استباقيًا لتحديد وتحليل وتحييد المخاطر الأمنية عالية الشدة باستخدام كل من التصحيح المباشر للبرامج والضوابط التعويضية المعمارية.
1. التحديد والتقييم الأساسي
تم إجراء فحص أولي معتمد باستخدام Nessus Essentials لتحديد خط أساس أمني. كشف الفحص عن 66 ثغرة إجمالية، بما في ذلك هدفان عاليان الأولوية.
| الشدة | المعرف | الوصف | CVSS v3.0 |
|---|
| عالي | KB5075899 | تحديث تراكمي مفقود لـ Windows Server 2026 | 7.0 |
| عالي | CVE-2025-14847 | تسرب ذاكرة كومة غير مهيأة في MongoDB (Splunk) | 7.5 |
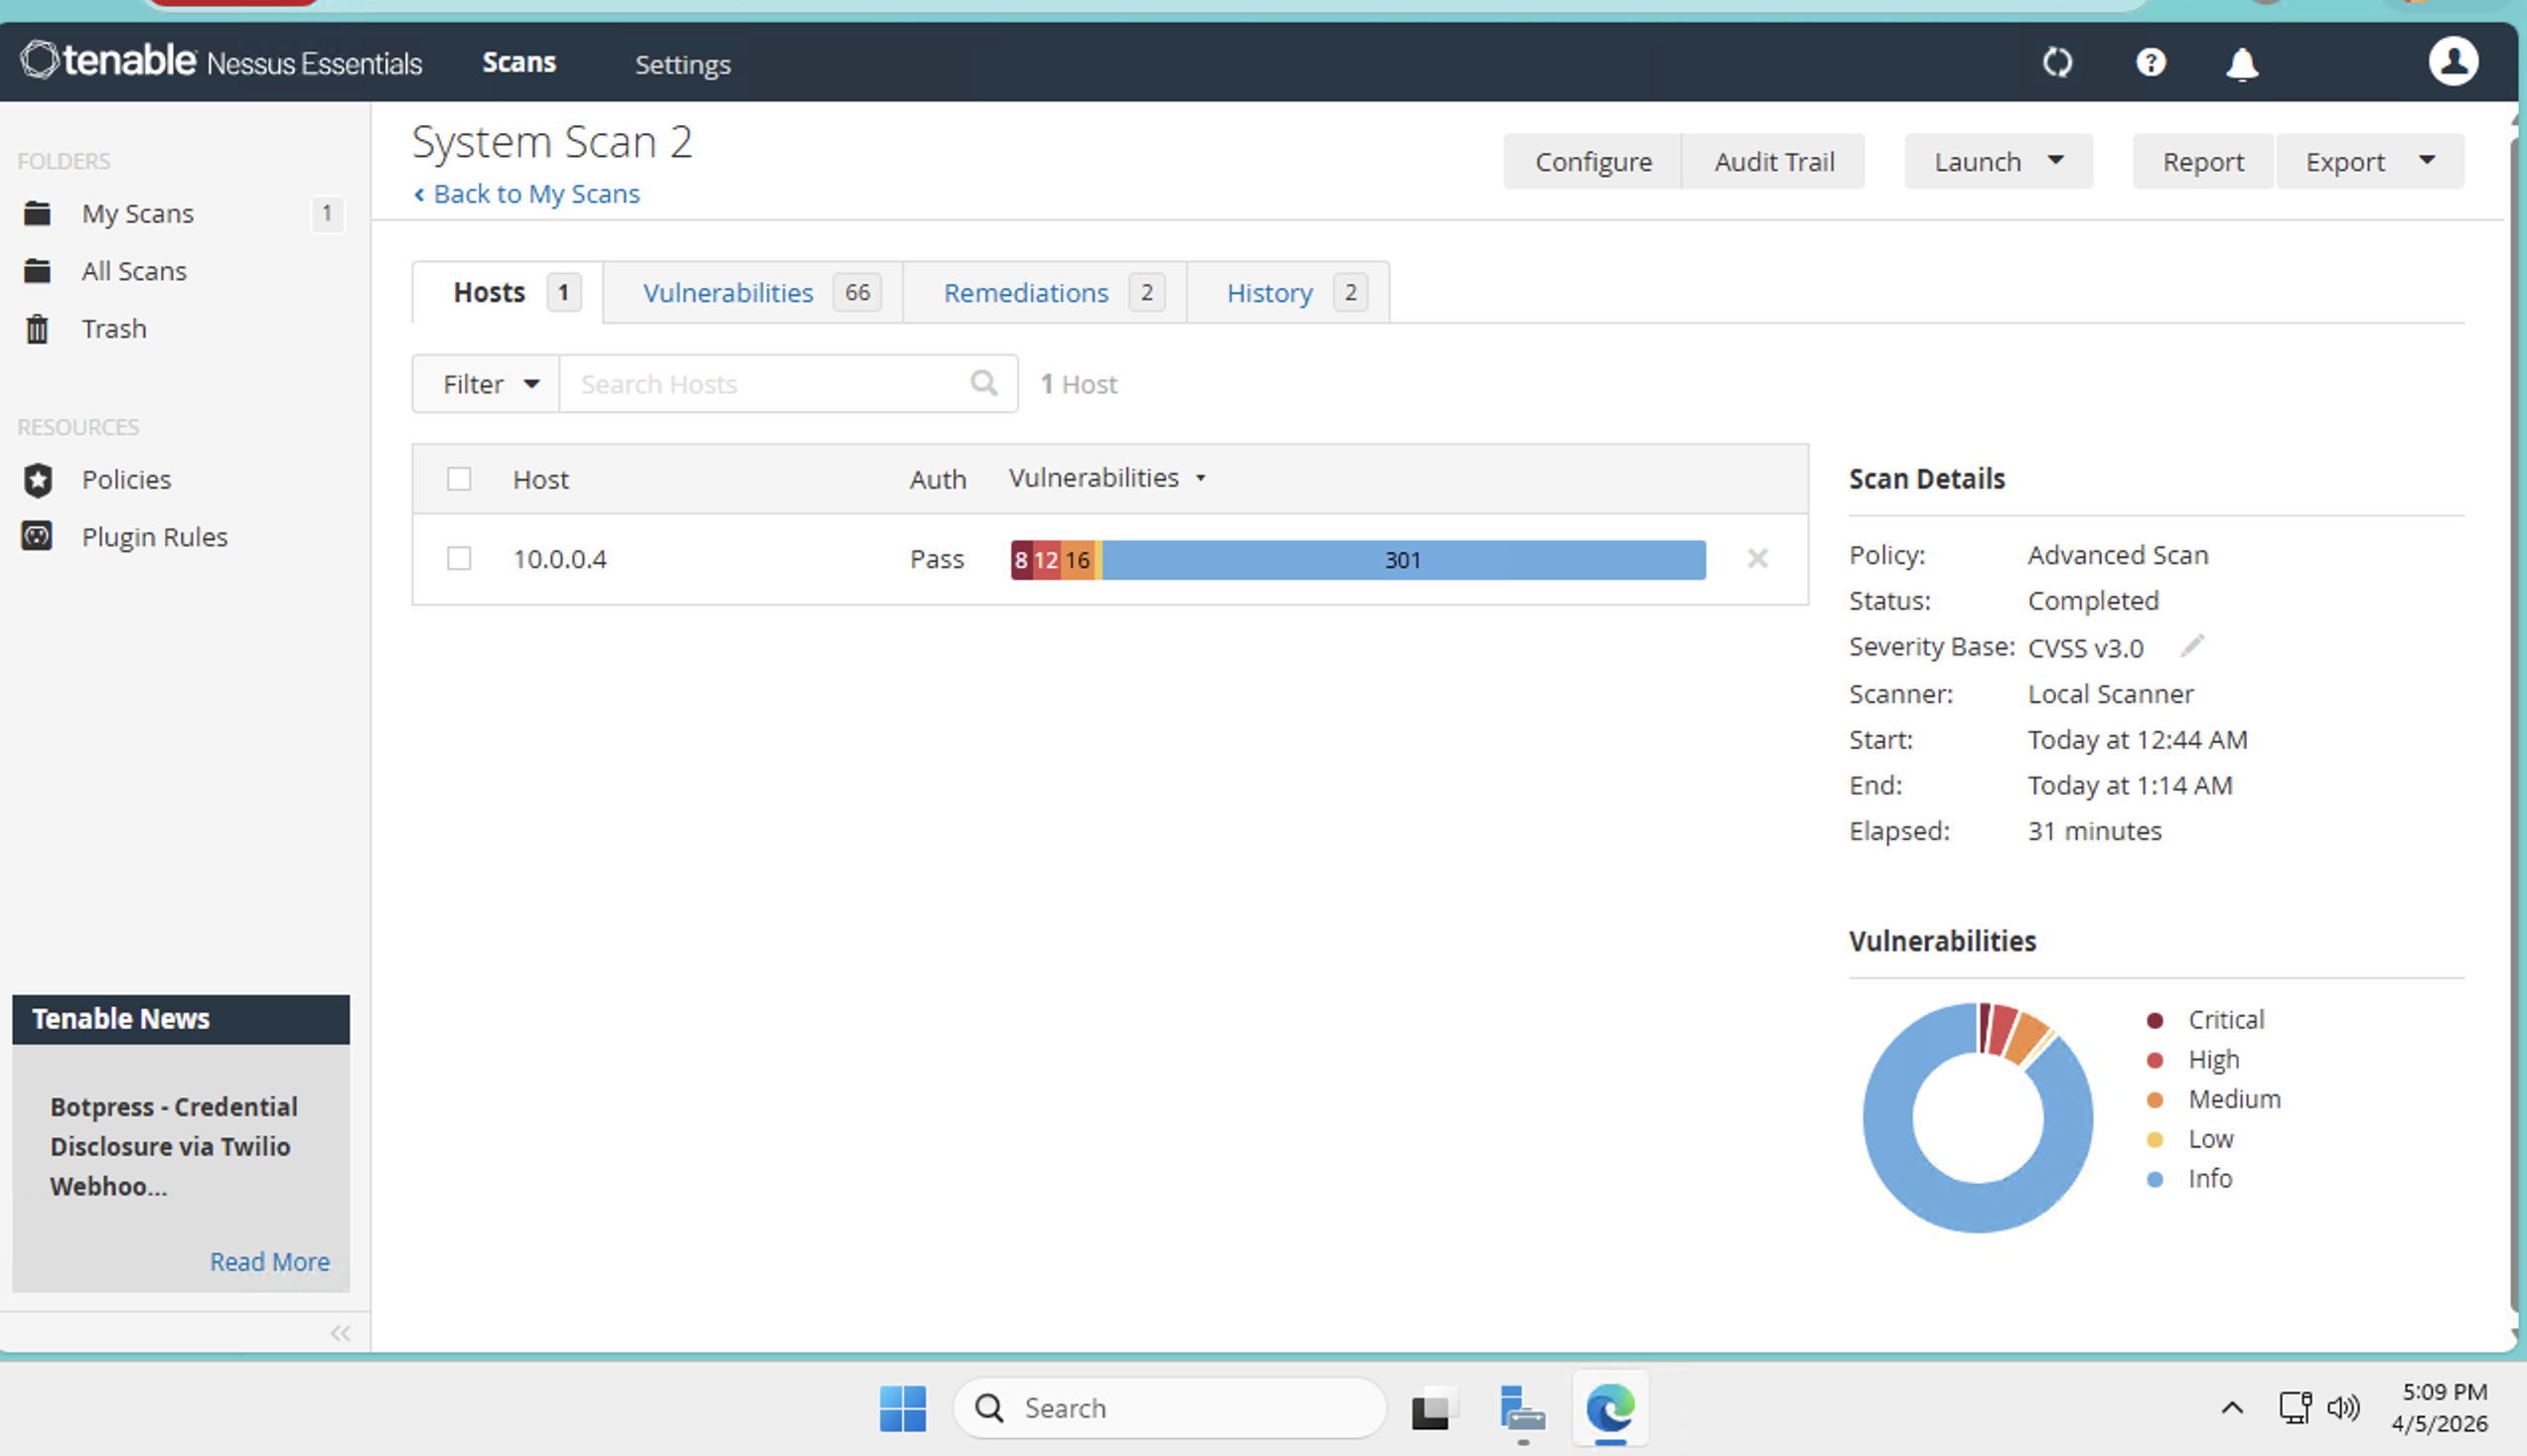 الشكل 1: فحص خط الأساس الأولي الذي يحدد نقاط التعرض الحرجة.
2. تحليل المخاطر التقنية
- KB5075899: تصحيحات مفقودة لعدة CVEs يمكن أن تؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE) أو تصعيد الامتيازات المحلية.
- CVE-2025-14847: عدم تطابق في طول رأس البروتوكول في مثيل MongoDB المضمن (v4.2.24) المستخدم بواسطة Splunk. تسمح هذه الثغرة للعملاء غير المصادق عليهم بقراءة ذاكرة كومة غير مهيأة.
3. المعالجة والتنفيذ
المهمة أ: تصحيح نظام التشغيل (KB5075899)
- التحدي: فشلت تحديثات Windows التلقائية في التقدم.
- الحل: تم التدخل يدويًا عن طريق تنزيل المثبت المستقل
.msu من كتالوج تحديثات Microsoft ونشره بصلاحيات إدارية.
- النتيجة: تم تحديث ملفات النظام الثنائية بنجاح وإجراء إعادة تشغيل إلزامية لإنهاء التعزيز.
المهمة ب: عزل الشبكة (CVE-2025-14847)
- المعضلة: لم يكن ترقية MongoDB المضمن ممكنًا بسبب قيود تبعية Splunk (خطر التوفر).
- التحول: بينما صممت في البداية سياسة جدار حماية Azure، قمت بالتحول بنجاح إلى قاعدة مجموعة أمان الشبكة (NSG) الواردة بسبب قيود الموارد على مستوى الاشتراك. يوضح هذا القدرة على تنفيذ ضوابط أمنية فعالة ضمن قيود البنية التحتية.
- الضابط المنفذ:
- القاعدة:
Deny_MongoDB_8191
- الأولوية: 105
- الإجراء: رفض
- الوصف: ضابط تعويضي وقائي لـ CVE-2025-14847. يمنع مسار الاستغلال لتسرب ذاكرة كومة MongoDB المضمنة على CyberVM.
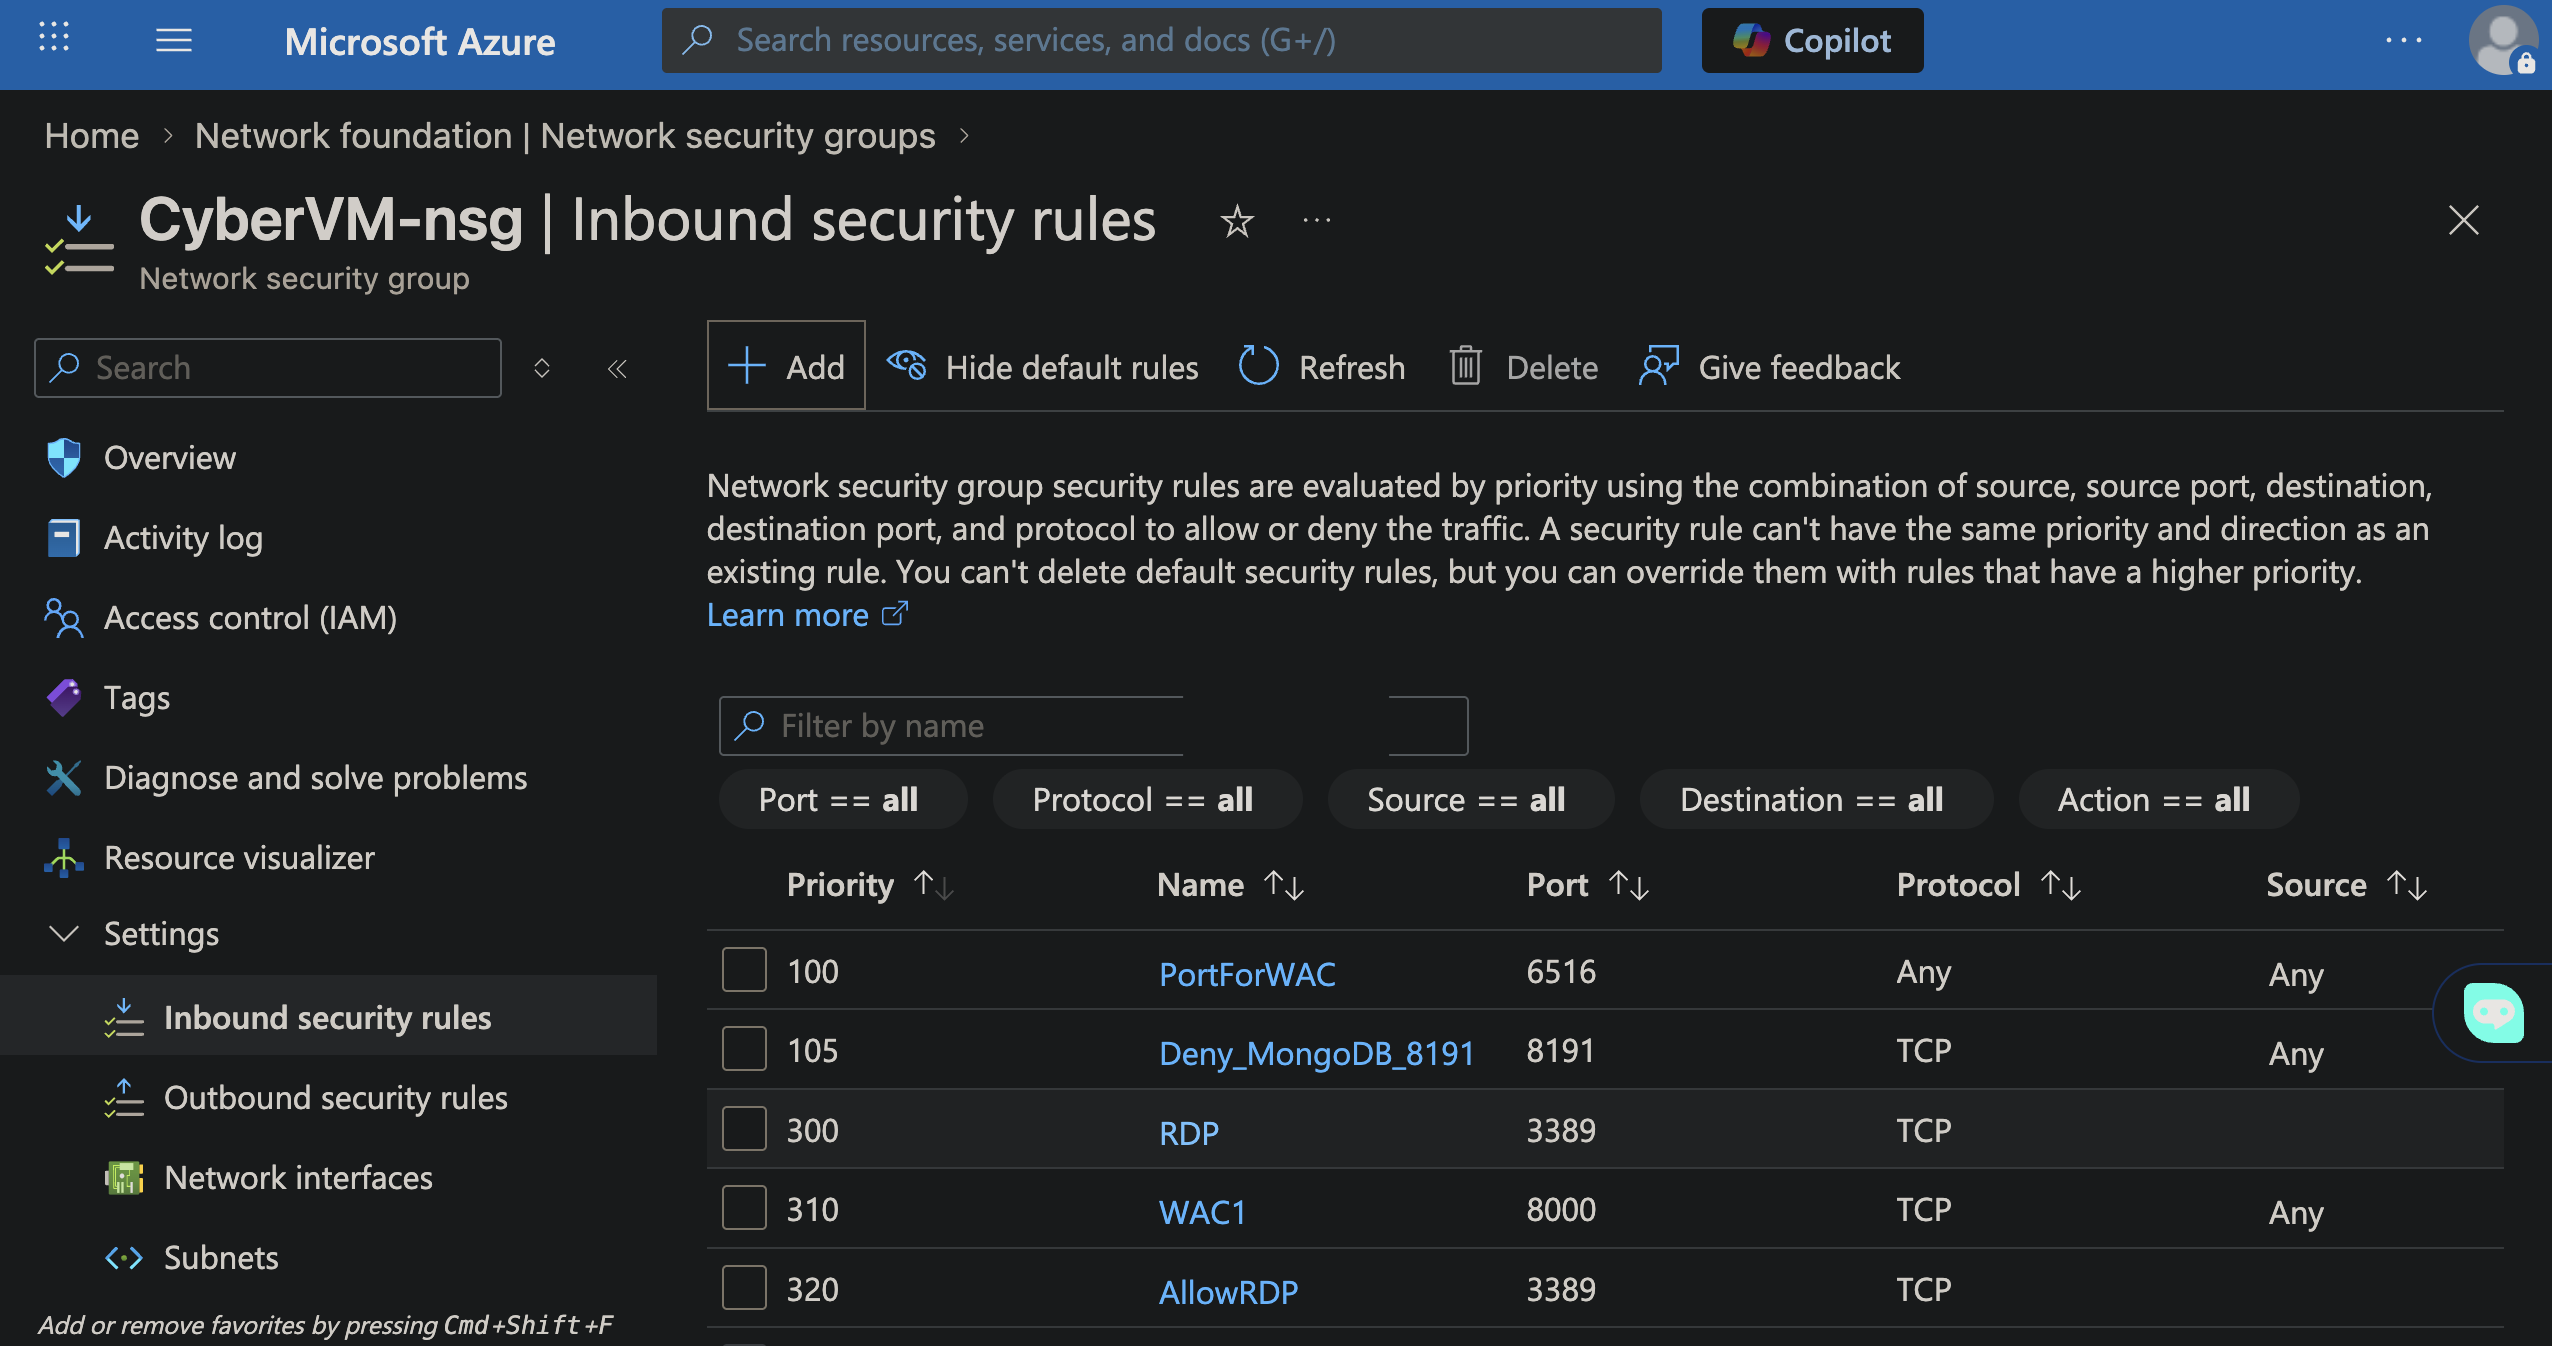 الشكل 2: تنفيذ العزل على مستوى المضيف عبر Azure NSG.
4. التحقق والمصادقة
بعد المعالجة، تم إجراء فحص تحقق نهائي لتأكيد تقليل سطح الهجوم.
- الحالة: تمت المعالجة
- النتيجة التقنية: تم إغلاق كل من خطر RCE على مستوى نظام التشغيل ومسار تسرب الذاكرة على مستوى الشبكة بنجاح.
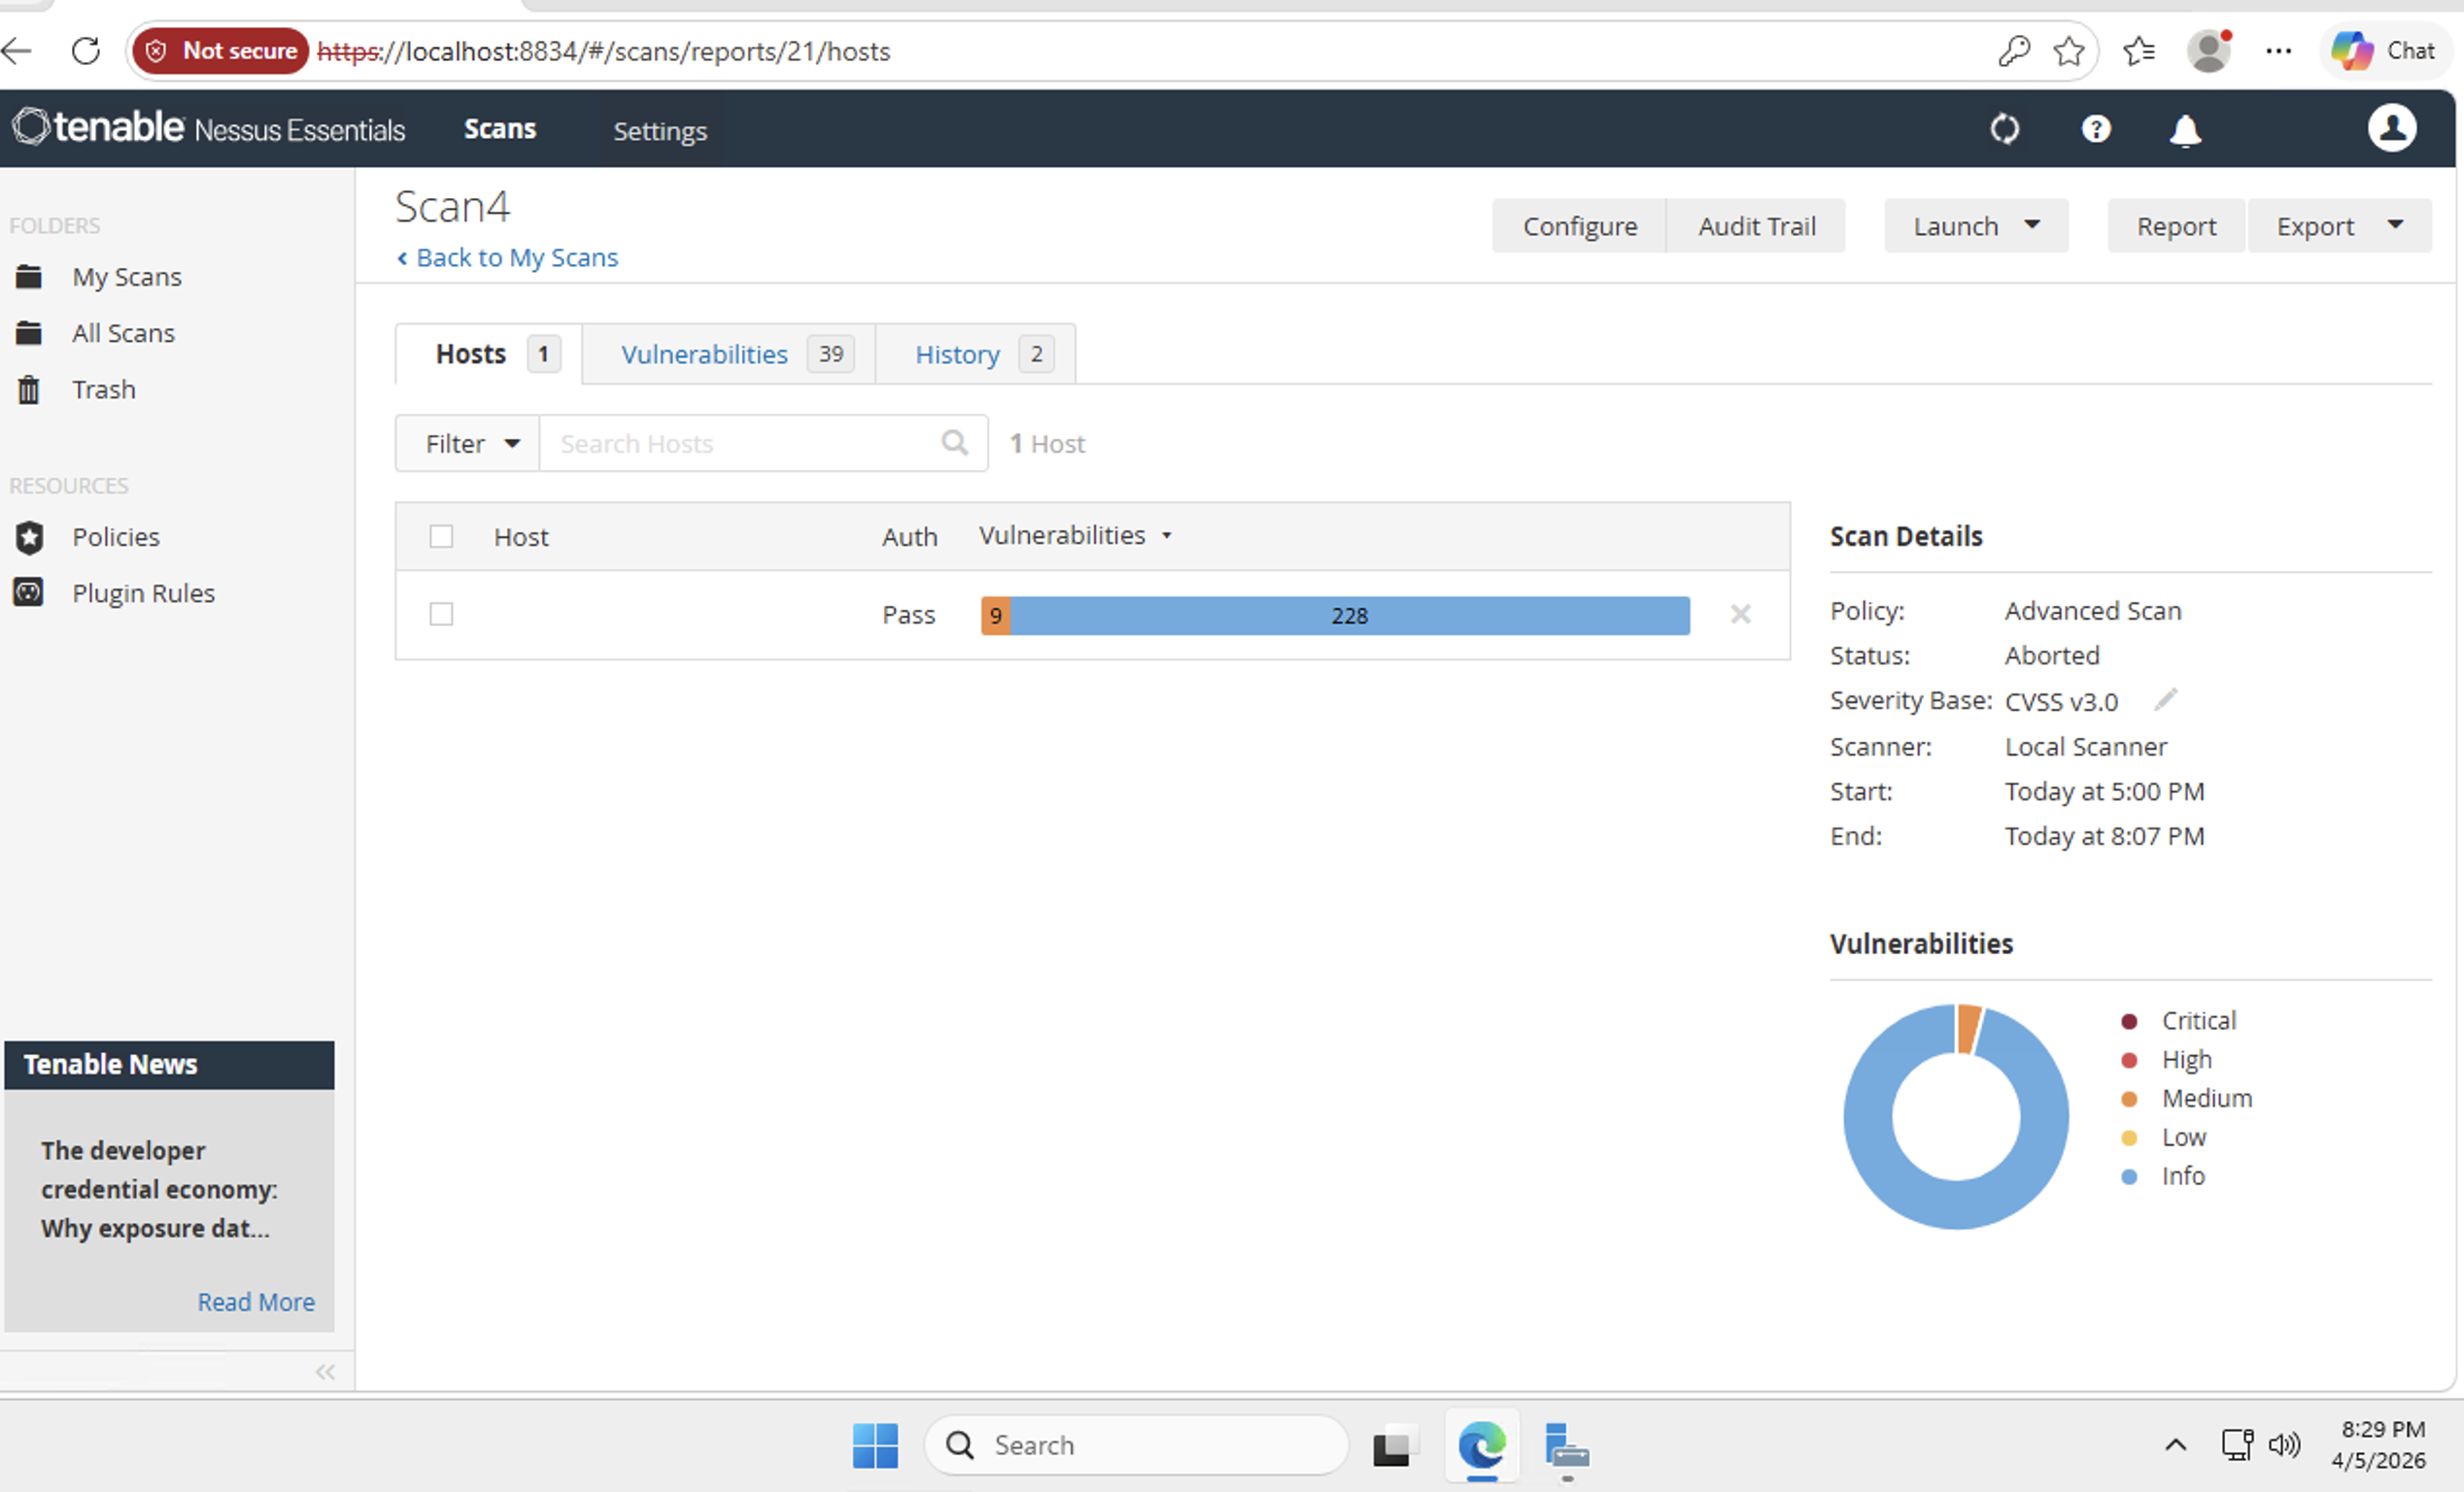 الشكل 3: فحص Nessus النهائي الذي يؤكد التخفيف الناجح للمخاطر.
المهارات التقنية الموضحة
- إدارة الثغرات الأمنية: دورة حياة كاملة من الاكتشاف إلى التحقق.
- البنية التحتية السحابية: تكوين مجموعات أمان الشبكة (NSGs) لـ Azure وتصميم سياسات جدار الحماية للمؤسسات.
- صيد التهديدات (KQL): تطوير استعلامات Kusto لمراقبة محاولات الوصول غير المصرح بها على المنافذ المرفوضة.
- التفكير النقدي: التنقل عبر قيود البنية التحتية لتحقيق نتائج أمنية فعالة.
 dawnsmithcyber/azure-vulnerability-remediation-project








