
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 suuhm/cve-2026-21509-handler
# سكربت PowerShell للتحقق من حماية Kill-Bit وتطبيقها واختبارها لثغرة CVE-2026-21509 في Microsoft Office والتي تؤثر على Office 2016/2019/LTSC.
 ngksiva/cpanel-forensics
# التحقيق الجنائي بعد CVE-2026-41940 (cPanel/WHM) — سكربت bash وقائمة تحقق
 danaug23/detect_cve-2026-25177
ماسح آمن للإنتاج يكتشف استغلال CVE-2026-25177 (تصادم Unicode في SPN الخاص بـ AD) على وحدات تحكم مجال Active Directory. للقراءة فقط.
 bvabhishek/cve-2026-3288-lab
# مختبر ثغرات قائم على Docker لثغرة CVE-2026-3288 الخاصة بحقن التكوين في NGINX Ingress، مع سكربتات استغلال، ومراقبة كشف، وإرشادات معالجة للتدريب…
 many-hat-group/ubuntu-cve-2026-3888-patcher
هذا سكربت مصمم للنشر على خوادم ubuntu لتصحيح ثغرة CVE-2026-3888
 salesforce/policy_sentry
يُولّد سياسات IAM في AWS بأقل صلاحية بناءً على أسماء موارد ARN ومستويات الوصول، مما يُؤتمت إنشاء السياسات الآمنة للبنية التحتية السحابية.
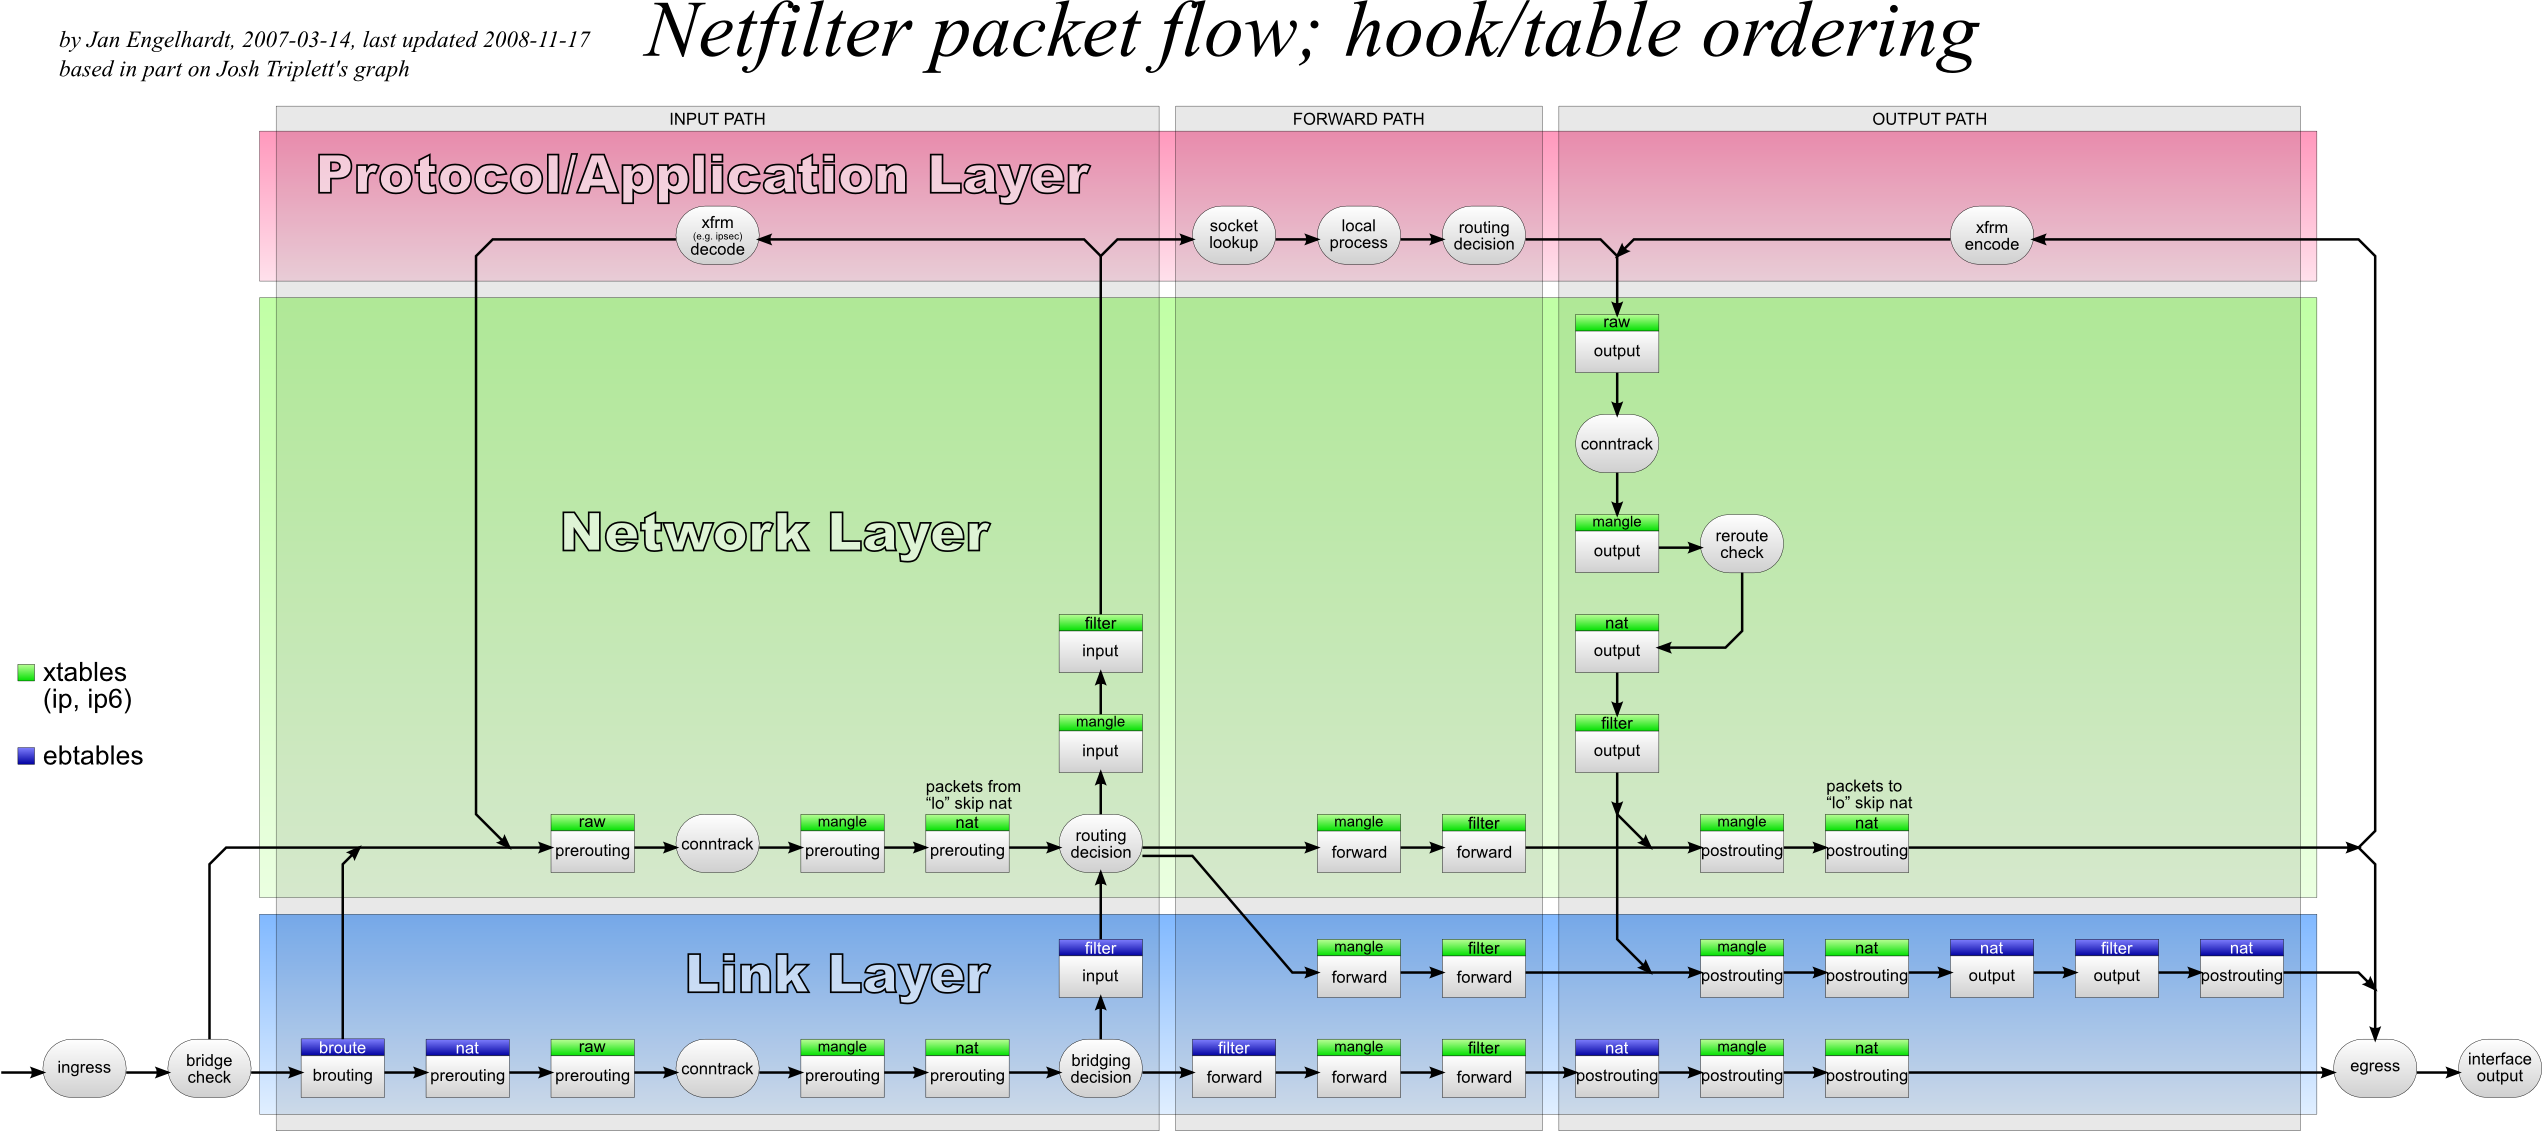 trimstray/iptables-essentials
Iptables Essentials: قواعد وأوامر جدار الحماية الشائعة
 corneliusweig/rakkess
مراجعة الوصول - إضافة kubectl لعرض مصفوفة الوصول لموارد خادم k8s
 logpresso/cve-2021-44228-scanner
ماسح الثغرات وتصحيح التخفيف لـ Log4j2 CVE-2021-44228
 bmarsh9/gapps
منصة الامتثال الأمني - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF تتبع
 fortalice/modifycerttemplate
تعديل قالب شهادة ADCS وتعداد ACL
 sec-consult/msiscan
أداة مسح لتحديد مشكلات تصعيد الامتيازات المحلية في مثبّتات MSI المعرضة للثغرات.
 n00py/getfgpp
احصل على سياسة كلمات المرور الدقيقة
 xalfie/nix-auditor
Nix Audit أصبح أسهل (RHEL, CentOS)
 owasp/open-sammy
أداة قائمة على الويب لتقييم وتتبع نضج أمن البرمجيات باستخدام نماذج OWASP SAMM و DSOMM، مع دعم Docker والبريد الإلكتروني الآلي.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles هي مجموعة من أدوار Ansible وكتب التشغيل (Playbooks) التي تقوم بتثبيت وتكوين وتشغيل وإدارة مجموعة متنوعة من حلول Corelight…
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
يفرض هذا التوقيعات لـ CVE-2021-44228 عبر جميع السياسات على جهاز BIG-IP ASM
 chef-cft/salt-vulnerabilities
يتحقق من CVE-2020-11651 و CVE-2020-11652








