
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 ph4ntonn/stowaway
أداة وكيل متعدد القفزات لاختبار الاختراق تتيح توجيه الحركة عبر عقد متعددة، نفق SOCKS5/SSH، إعادة توجيه المنافذ، شل عن بُعد، وتواصل مُشفر بين العقد.
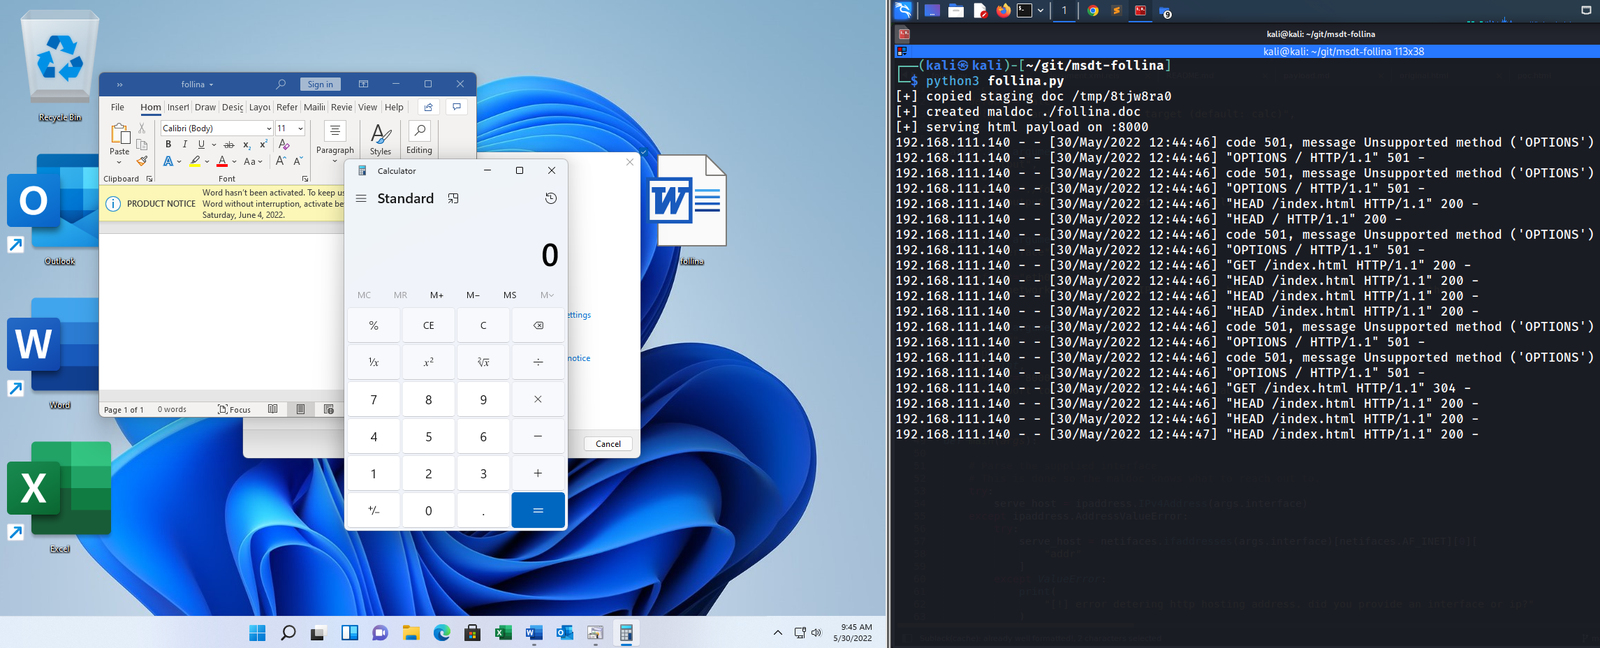 johnhammond/msdt-follina
يُنشئ مستند Microsoft Word خبيثًا يستغل ثغرة MS-MSDT 'Follina' لتنفيذ أوامر عشوائية أو تجهيز حمولات عبر خادم HTTP.
 cn33liz/p0wnedshell
PowerShell Runspace مجموعة أدوات استغلال ما بعد الاختراق
 bytecode77/r77-rootkit
روت كيت من نوع Fileless في ring 3 مع مُثبّت واستمرارية تُخفي العمليات والملفات واتصالات الشبكة، إلخ.
 threatexpress/domainhunter
يفحص النطاقات المنتهية صلاحيتها من حيث التصنيف/السمعة وسجل Archive.org لتحديد المرشحين الجيدين لنطاقات التصيد و C2
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 — دليل التصميم والمرجع
 calebstewart/pwncat
منصة ما بعد الاستغلال تعمل على أتمتة عمليات التعداد، رفع الامتيازات، الثبات، وعمليات القيادة والتحكم عبر شل عكسي/مباشر مع دعم عبر المنصات لنظامي…
 nil0x42/phpsploit
إطار عمل C2 كامل الميزات يستمر بصمت على خادم الويب باستخدام باب خلفي PHP بسطر واحد
 idov31/nidhogg
روتكيت لنظام ويندوز لمعمارية إنتل x64 مع أكثر من 25 ميزة، تعرض تقنيات الروتكيت المتوافقة مع جميع إصدارات ويندوز 10 وويندوز 11.
 rsmudge/malleable-c2-profiles
Malleable C2 هي لغة خاصة بالمجال لإعادة تعريف المؤشرات في اتصالات Beacon. هذا المستودع عبارة عن مجموعة من ملفات تعريف Malleable C2 التي يمكنك…
 harleyqu1nn/aggressorscripts
مجموعة من نصوص Aggressor لـ Cobalt Strike 3.0+ مأخوذة من مصادر متعددة
 greshake/llm-security
عروض توضيحية لإثبات المفهوم وأبحاث حول هجمات حقن الأوامر غير المباشرة ضد نماذج اللغة الكبيرة المدمجة في التطبيقات، وتغطي تسريب البيانات والتحكم عن…
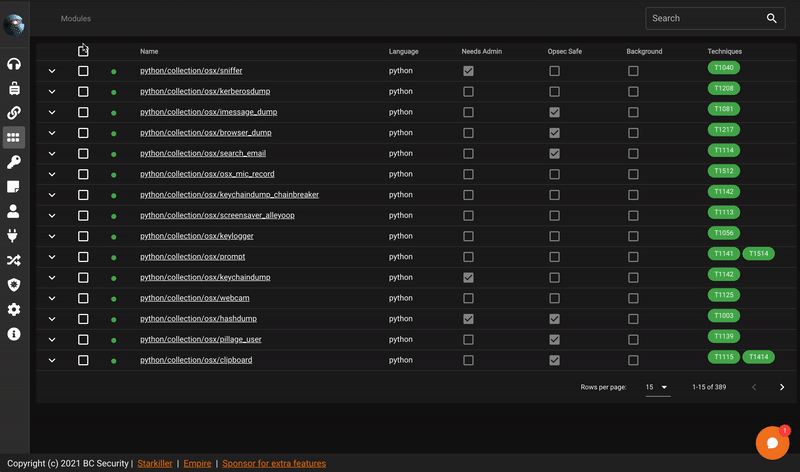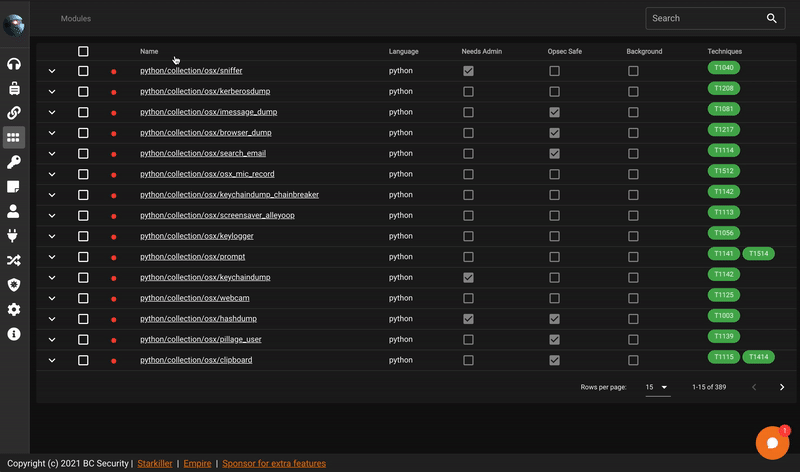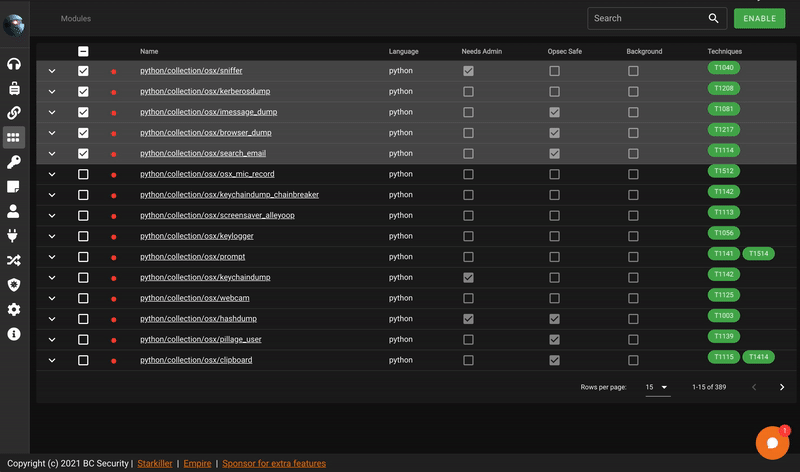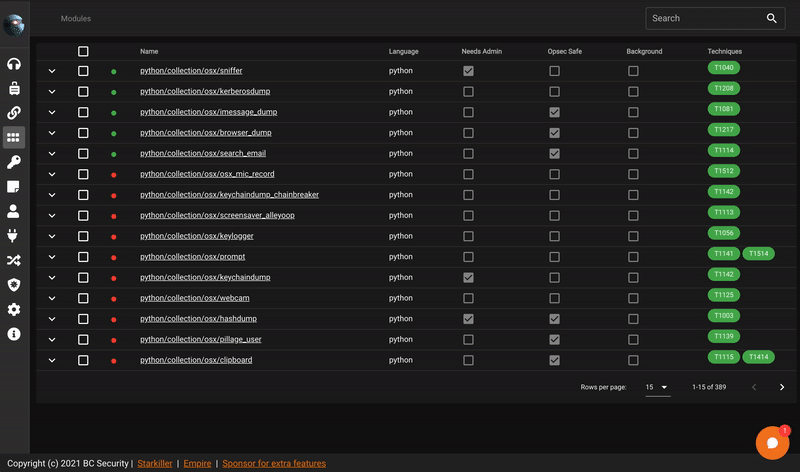 bc-security/starkiller
Starkiller هي واجهة أمامية لـ PowerShell Empire.
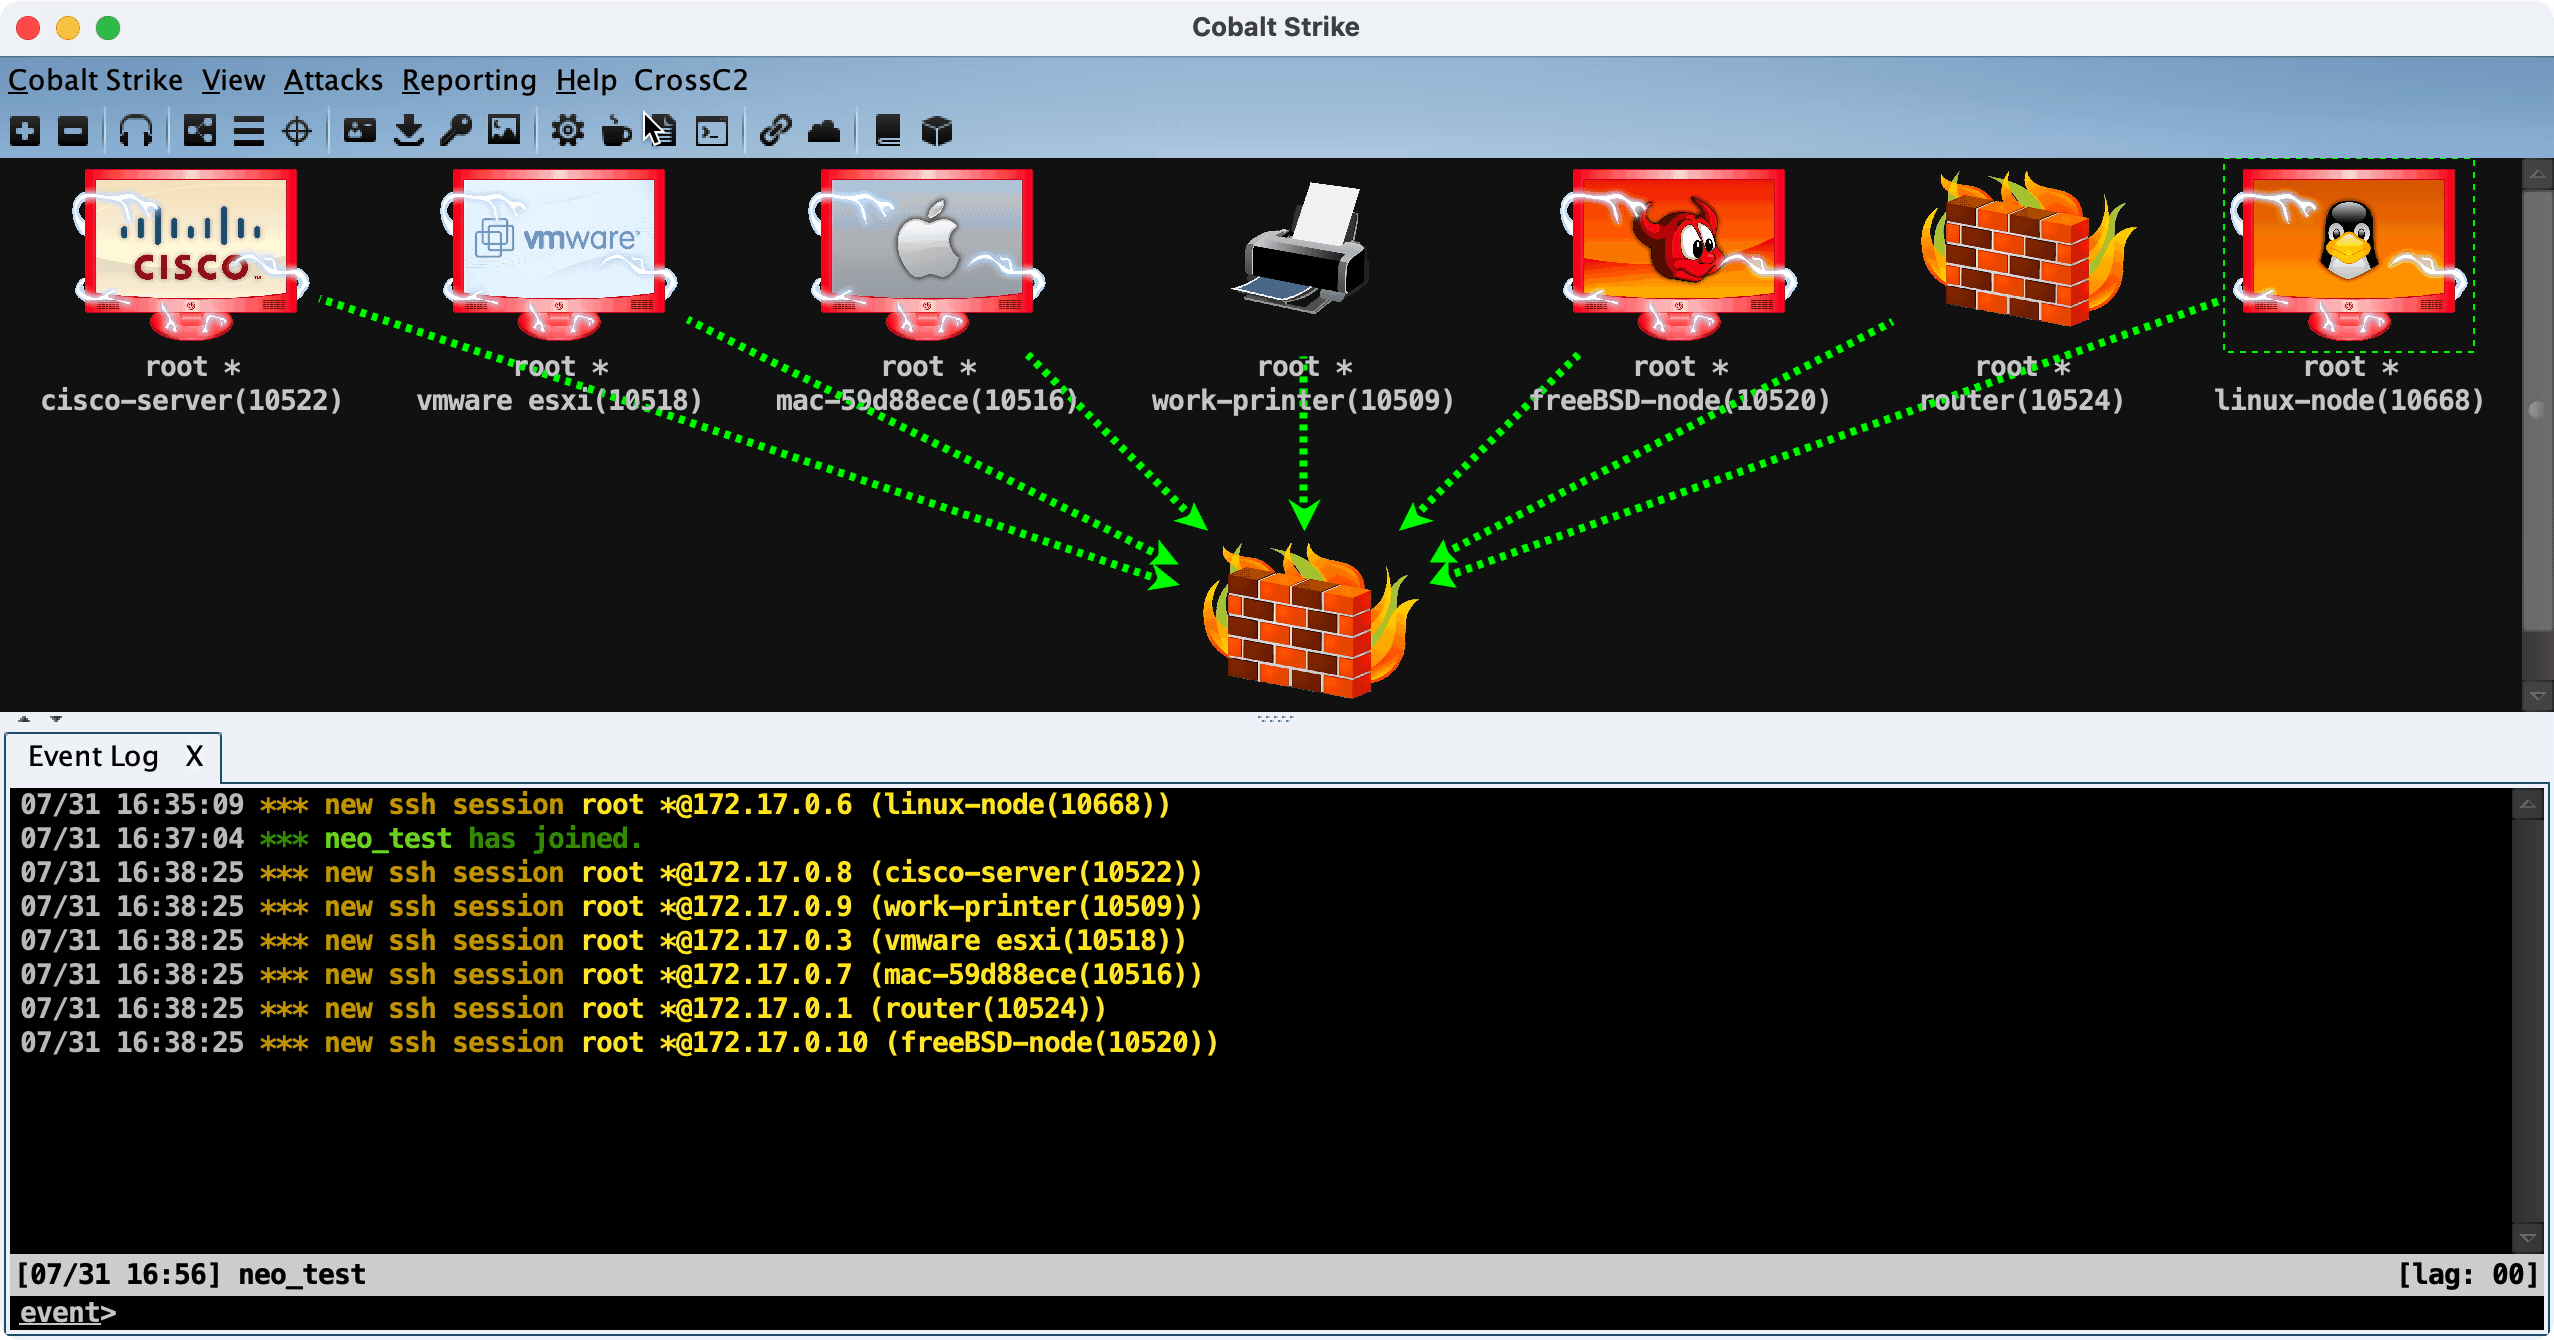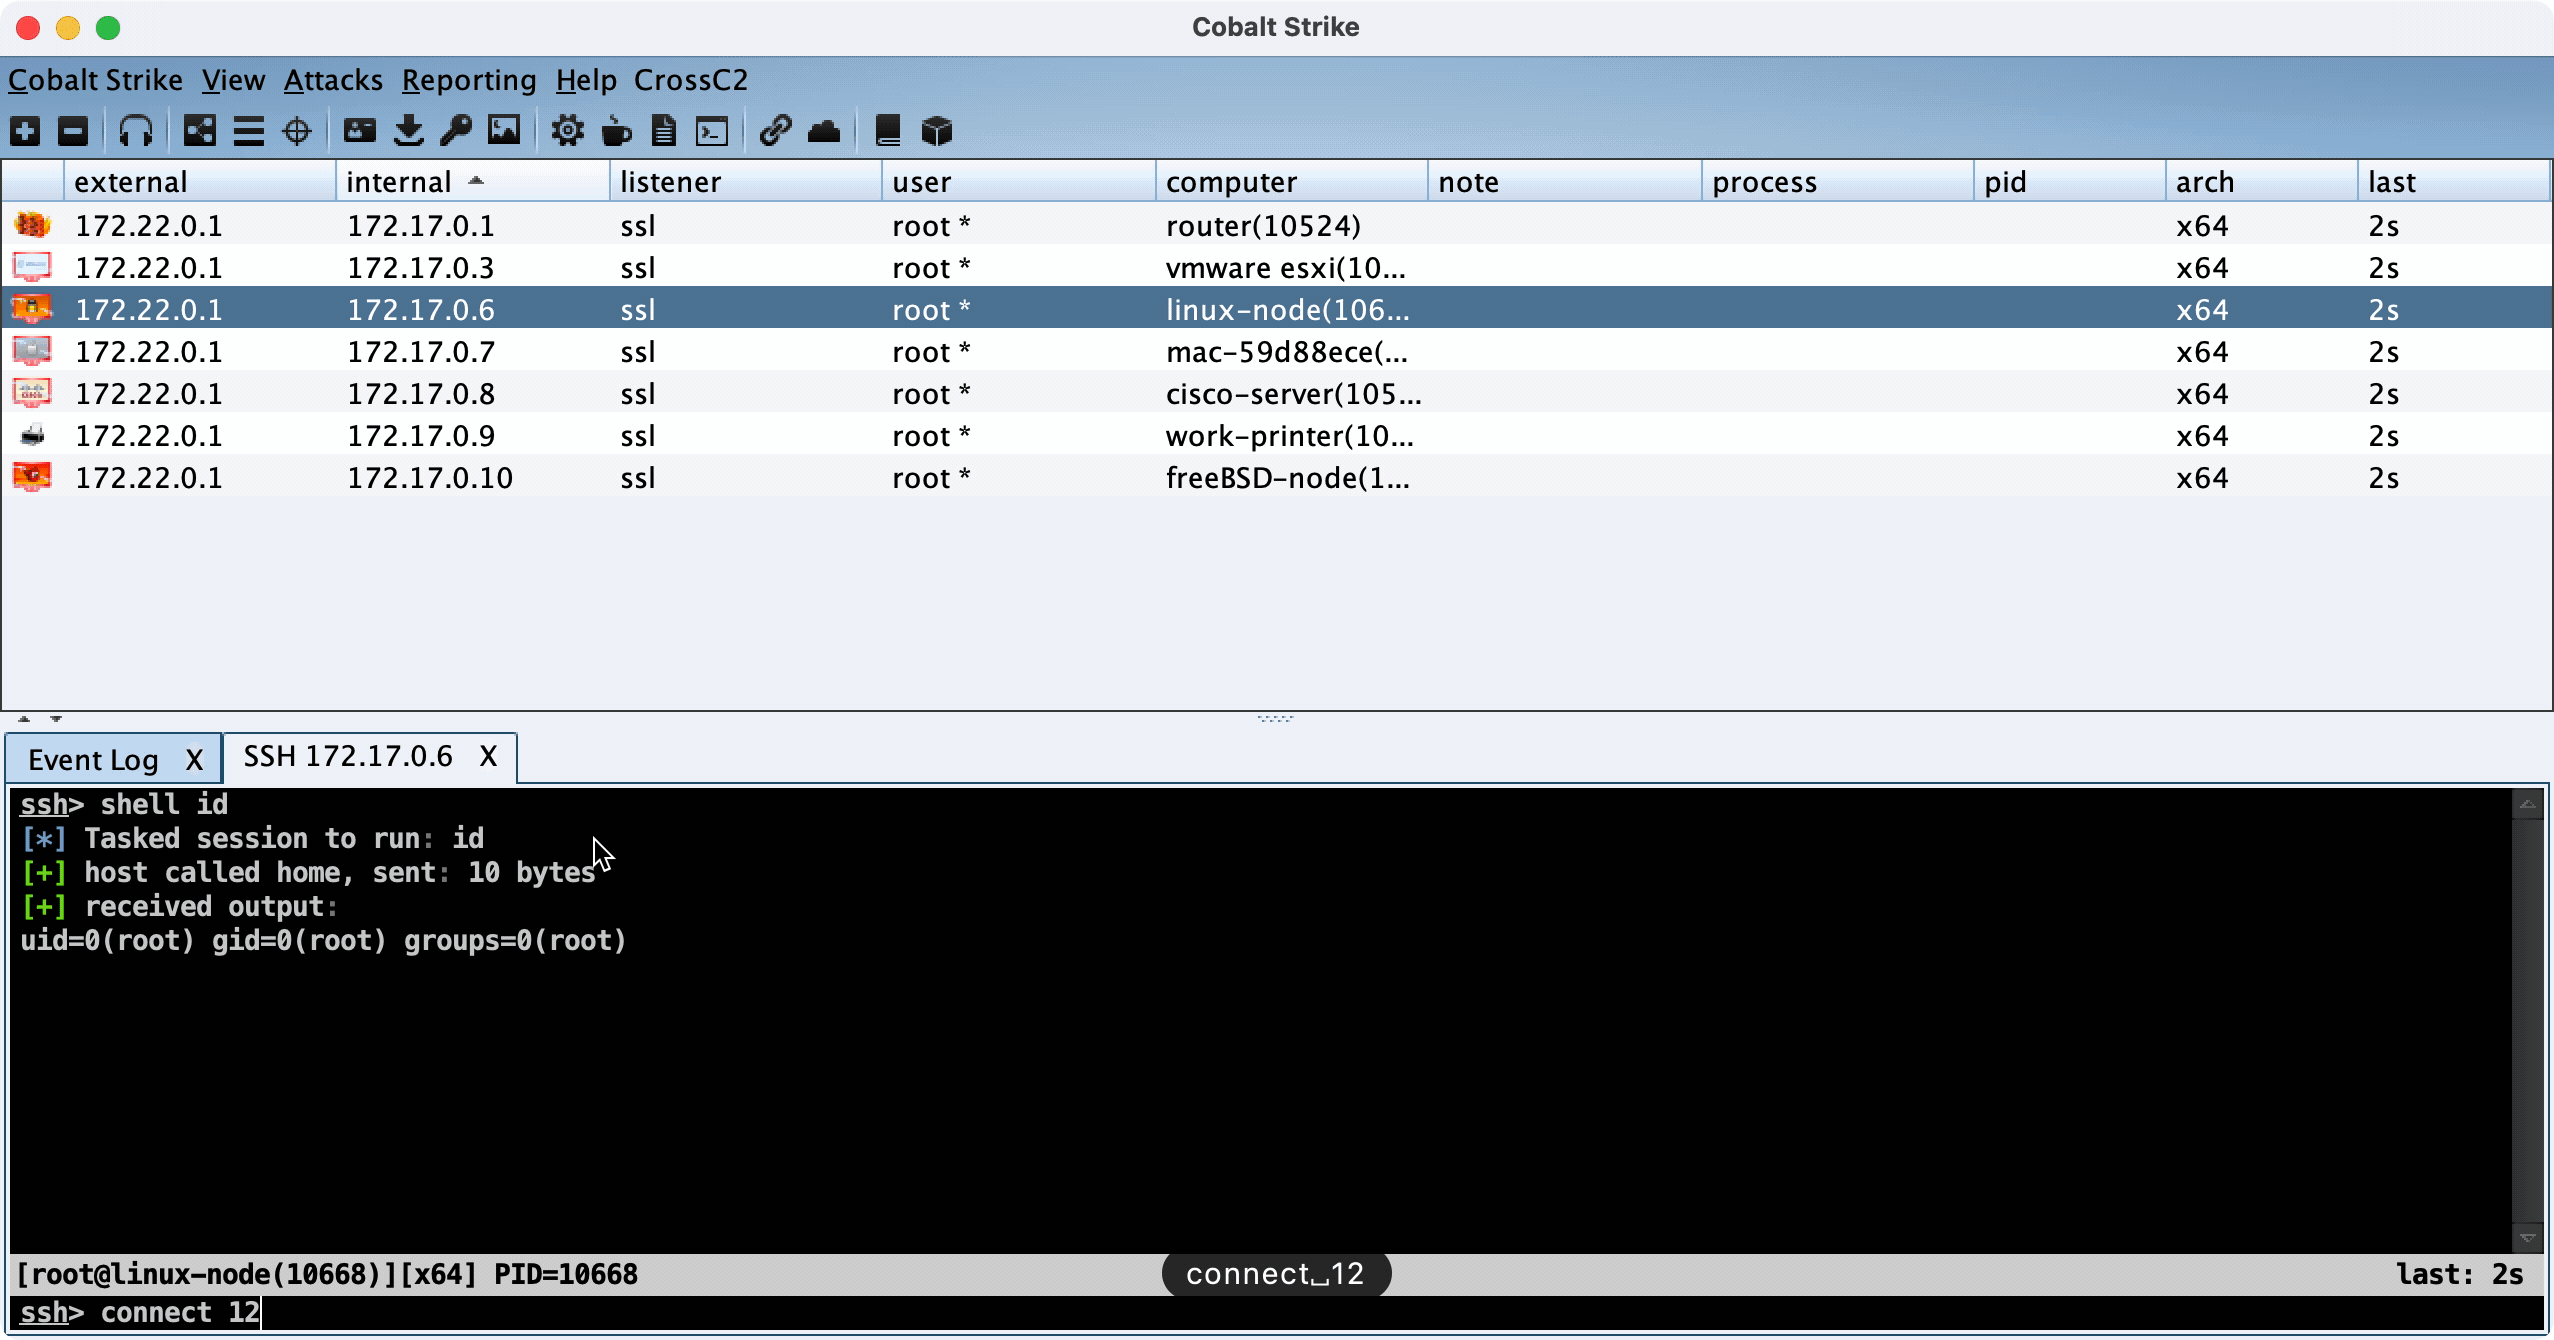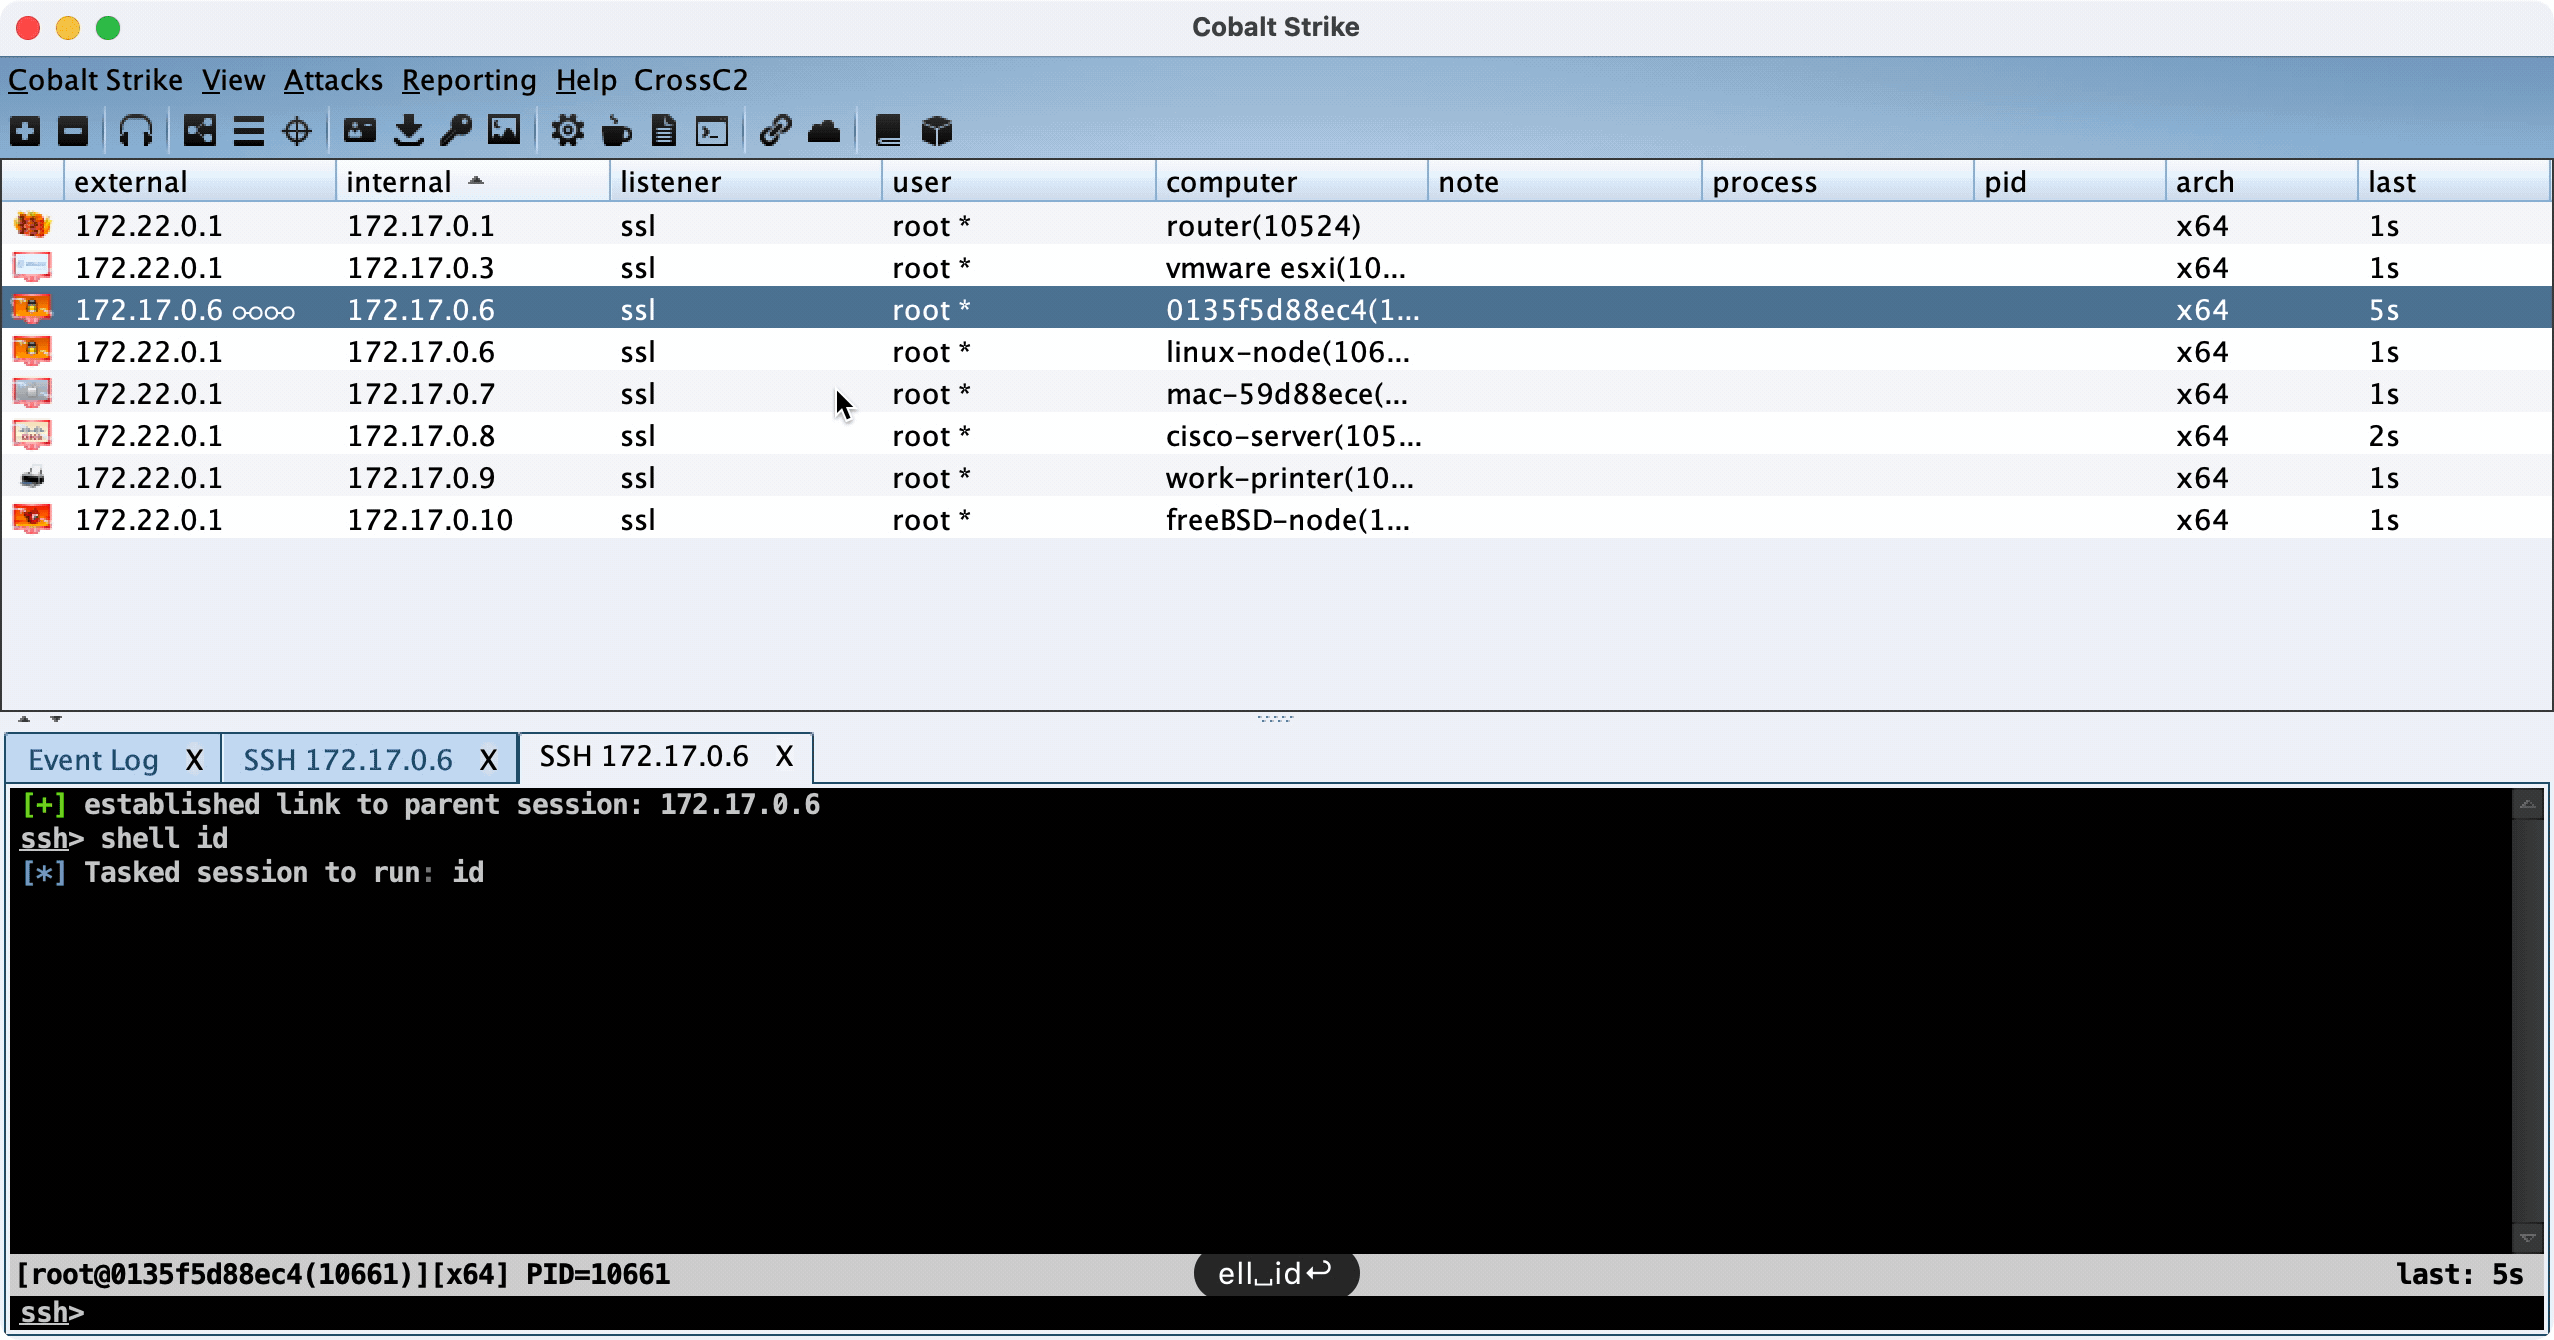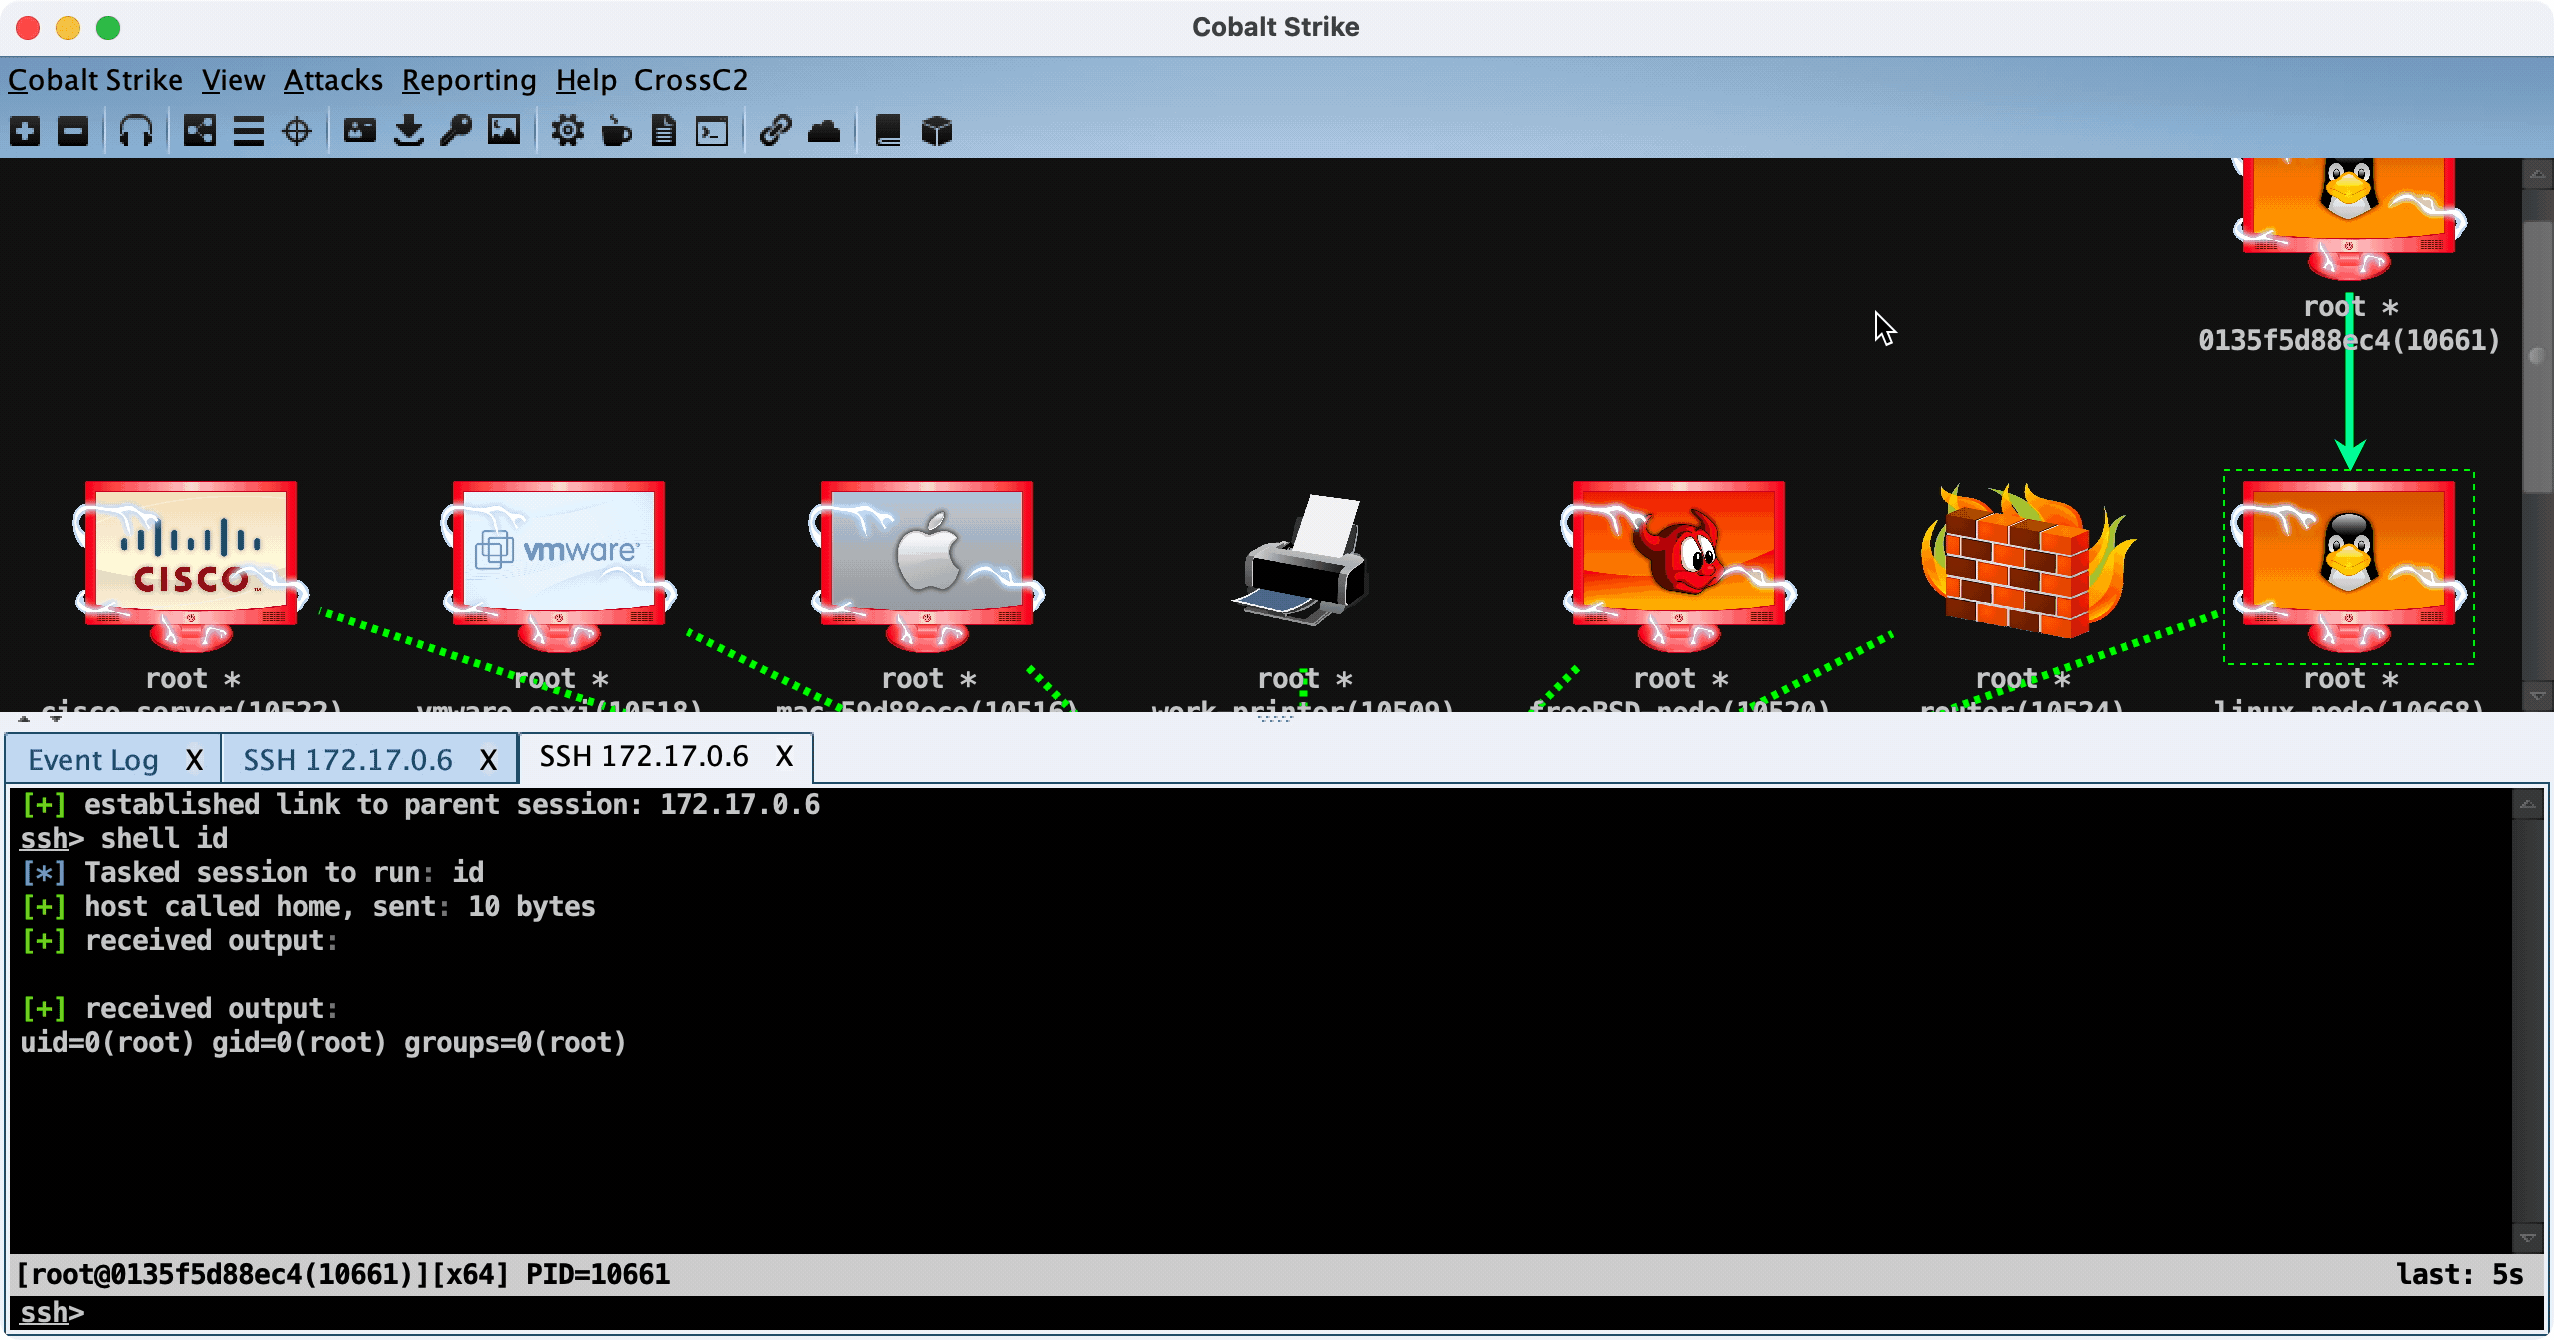 gloxec/crossc2
توليد حمولة CobaltStrike عبر المنصات
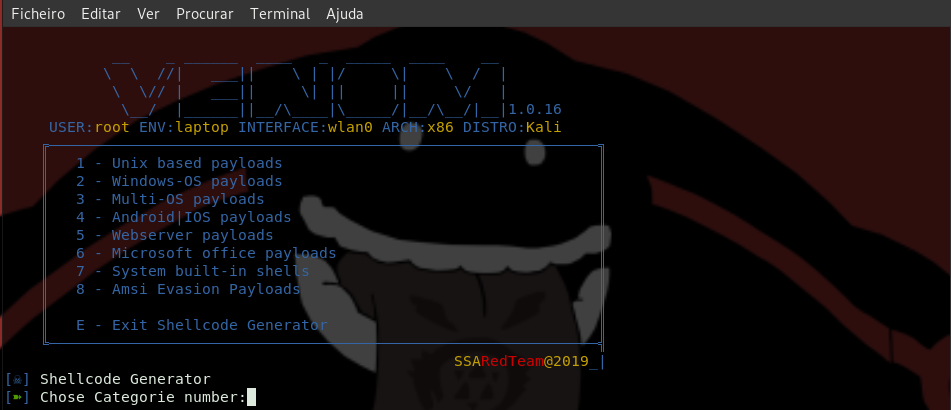 r00t-3xp10it/venom
venom - مولد/مترجم/معالج شيلكود C2
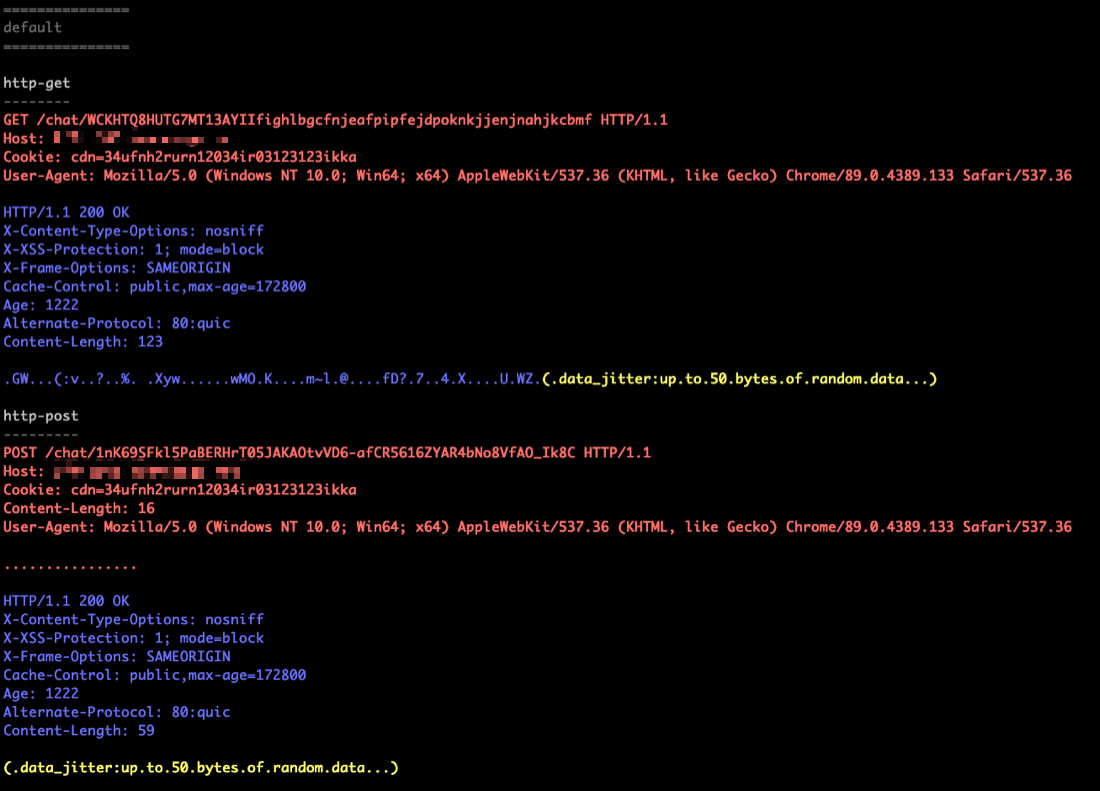 tylous/sourcepoint
مولّد ملفات تعريف C2 متعددة الأشكال لـ Cobalt Strike يقوم بأتمتة إنشاء تكوينات Beacon متخفية مع خيارات عشوائية لـ HTTP وDNS وحقن العمليات لتقليل…
 r00ts3c/ddos-rootsec
استكشف أرشيف DDOS الخاص بـ RootSec، والذي يضم ماسحات ضوئية من الدرجة الأولى، وشبكات بوت قوية (Mirai و QBot) ومتغيرات أخرى، واستغلالات عالية التأثير،…
 vladko312/sstimap
أداة كشف تلقائي لـ SSTI بواجهة تفاعلية








