
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 pcmkuit/cve-2021-44228---log4shell-analysis
غوص تقني عميق في ثغرة حقن JNDI في Apache Log4j2. يشمل تحليل الكود الساكن، مقارنة التصحيحات، نواقل الهجوم (LDAP/RMI/DNS)، وإرشادات التخفيف للمؤسسات.
 gonaumov/cve-2025-55182-checker
سكربت Bash محمول لاكتشاف الإصدارات الهشّة من حزم React Server DOM وNext.js المتأثرة بـ [CVE-2025-55182]
 trerb/ai-ide-config-guard
افحص مستودعًا بحثًا عن ملفات تكوين AI-IDE التي يمكن أن تؤدي إلى RCE عبر Claude Code hooks وCursor rules وMCP auto-registration. يكتشف CVE-2025-59536…
 jaytarr-geo/nextjs-lodash-cve-2025-13465-repro
# بيئة إعادة إنتاج لـ CVE-2025-13465، توضح ثغرة أمنية في تطبيقات Next.js التي تستخدم Lodash. توفر إعدادًا بسيطًا لاختبار وتحليل الخلل الأمني.
 changgun-lee/next.js-rsc-rce-scanner-cve-2025-66478
ماسح CLI يكتشف ما إذا كان موقع الويب المستهدف يعمل بإصدار Next.js ضعيف متأثر بـ CVE-2025-66478 RCE في مكونات خادم React.
 ankitpandey383/roundcube-cve-2025-49113-lab
مختبر استغلال عملي لـ Roundcube Webmail CVE-2025-49113 (إلغاء تسلسل كائنات PHP بعد المصادقة ← RCE) لقراءة /secret.txt.
 sudo-wp/sudowp-crowdsignal-forms
فرع مُعزز أمنيًا من نماذج Crowdsignal Forms. يصحح CVE-2025-69015 (التحكم في الوصول المكسور)، ويُحدث ليتوافق مع PHP 8.2+، ويفرض فحوصات تفويض صارمة.
 premdanav/react2shelldemo
يحتوي هذا المستودع على السكربتات التي يمكنك تنفيذها لمحاكاة (CVE-2025-55182) إلى جانب خادم next.js
 tnot123/cve-2017-9822
تحليل فني متعمق وإثبات المفهوم لـ CVE-2017-9822، وهي ثغرة إلغاء تسلسل غير آمن في DotNetNuke تؤدي إلى تنفيذ التعليمات البرمجية عن بُعد عبر ملفات تعريف…
 ubaydev/cve-2026-11551-poc
استغلال إثبات المفهوم لـ CVE-2026-11551، ثغرة تصعيد امتيازات غير مصادق عليها في إضافة Branda White Label لوردبريس، مما يمكن من الاستيلاء على الحساب…
 degenwithheart/react2shell-vulnerability-verification-script
نص بايثون مستقل للتحقق مما إذا كان المشروع متأثرًا بثغرة CVE-2025-55182 (React2Shell). يفحص تبعيات package.json ويقوم بفحص اختياري عميق لقاعدة…
 lukasz-rybak/cve-2026-23498
CVE-2026-23498 - تعاني Shopware من تحكم غير سليم في توليد الكود في طرق العرض المعروضة عبر Twig
 ragatzino/test-cve-2016-1000027
التحقق من قابلية استغلال CVE
 nunpa/cve-2025-64459
تحقق من إصدار python-django الضعيف لثغرة CVE-2025-64459
 lycis/cawdog
CAWODOG هو مشروع إثبات مفهوم يوضح كيفية حماية نماذج الذكاء الاصطناعي المبنية على Python عند تشغيلها على آلات صناعية غير متصلة بالإنترنت. عبر ثلاث…
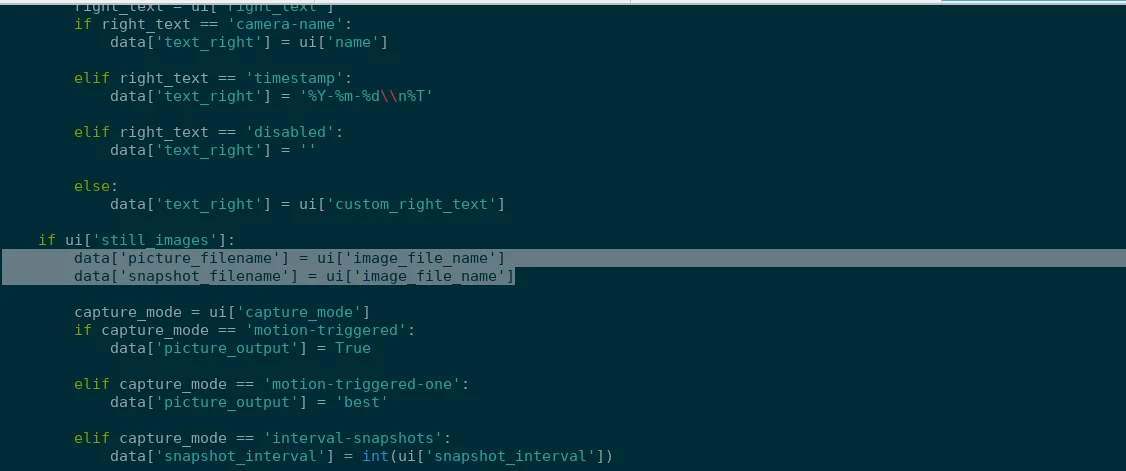 prabhatverma47/cve-2025-60787
إثبات المفهوم لثغرة CVE-2025-60787، يوضح تنفيذ التعليمات البرمجية عن بُعد في MotionEye <= 0.43.1b4 عبر تجاوز التحقق من صحة جانب العميل وحقن الأوامر…
 syfi/cve-2023-46818
وحدات Metasploit
 d0n601/cve-2025-6220
Ultimate Addons for Contact Form 7 <= 3.5.12 - رفع ملفات تعسفي بعد المصادقة (مسؤول أو أعلى) عبر 'save_options'








