#1
 darrocarocatest-sys/pv2-victim
بحث authz - تغطية إصلاح CVE-2026-3306
 jsecx88/cve-2025-29009-poc
Medical Prescription Attachment Plugin لـ WooCommerce <= 1.2.3 - رفع ملف تعسفي بدون مصادقة
 rvermeulen/codeql-cve-2022-35737
استعلام CodeQL للعثور على CVE 2022-35737
 oguri-souhei/cve-2025-55182
للتحقق من CVE-2025-55182
 jithinodattu/cve-2007-4559-lab
مختبر Docker مستقل يوضح ثغرة CVE-2007-4559 (TarSlip) الخاصة بتجاوز المسار عبر وحدة tarfile في بايثون. يتضمن واجهات برمجة تطبيقات ضعيفة ومُصلحة،…
 mooseloveti/vitepos-cve-report
الإفصاح عن CVE-2025-13156
 aecelen/ktor-xxe-poc
PoC لـ CVE-2023-45612
 thegenetic/cve-2026-2964-lab
مختبر تعليمي يوضح CVE-2026-2964، وهي ثغرة تلوّث النموذج الأولي (prototype pollution) في web-audio-recorder-js تؤدي إلى تنفيذ التعليمات البرمجية عن…
 vladjrfhfg/react-site-cve-2025-55182
صفحة هبوط لشركة Next.js ضعيفة عمدًا توضح CVE-2025-55182، حقن JSON يؤدي إلى RCE/SSRF عبر إلغاء تسلسل غير آمن في مكونات خادم React.
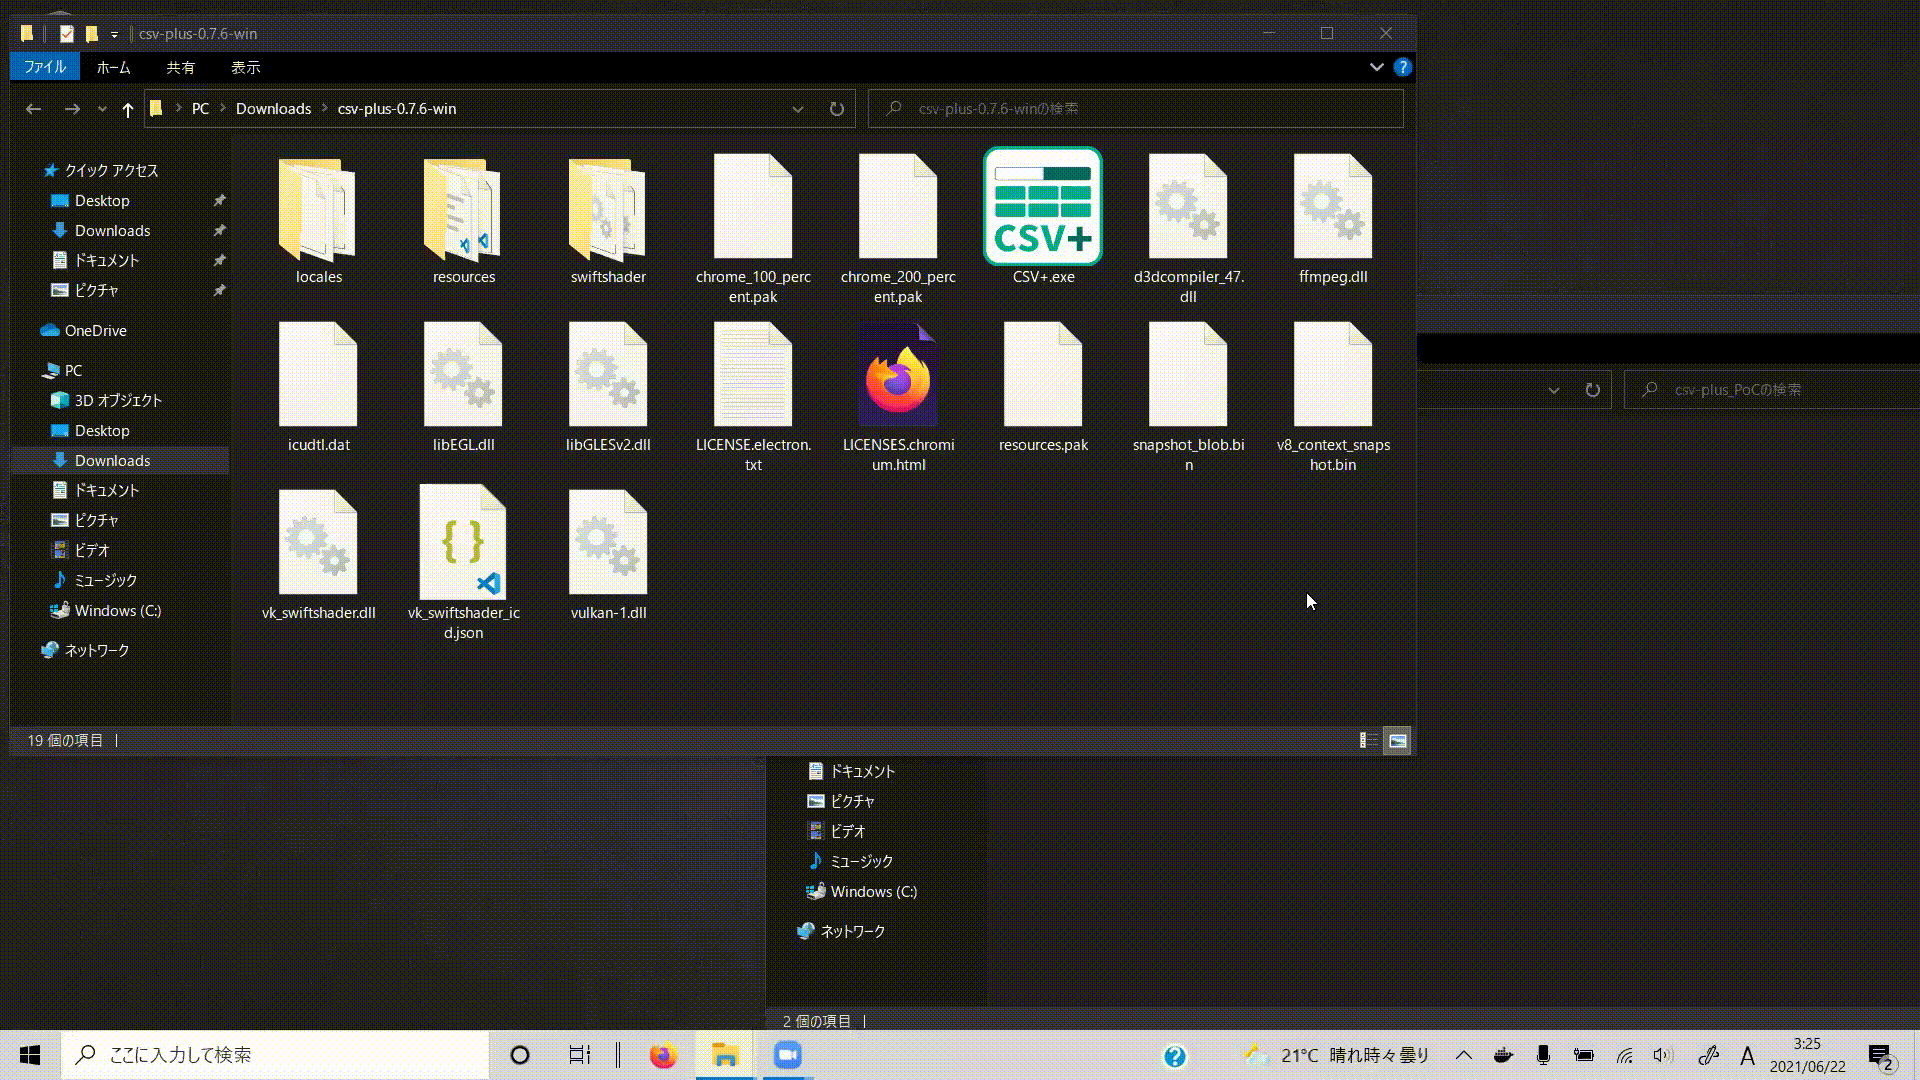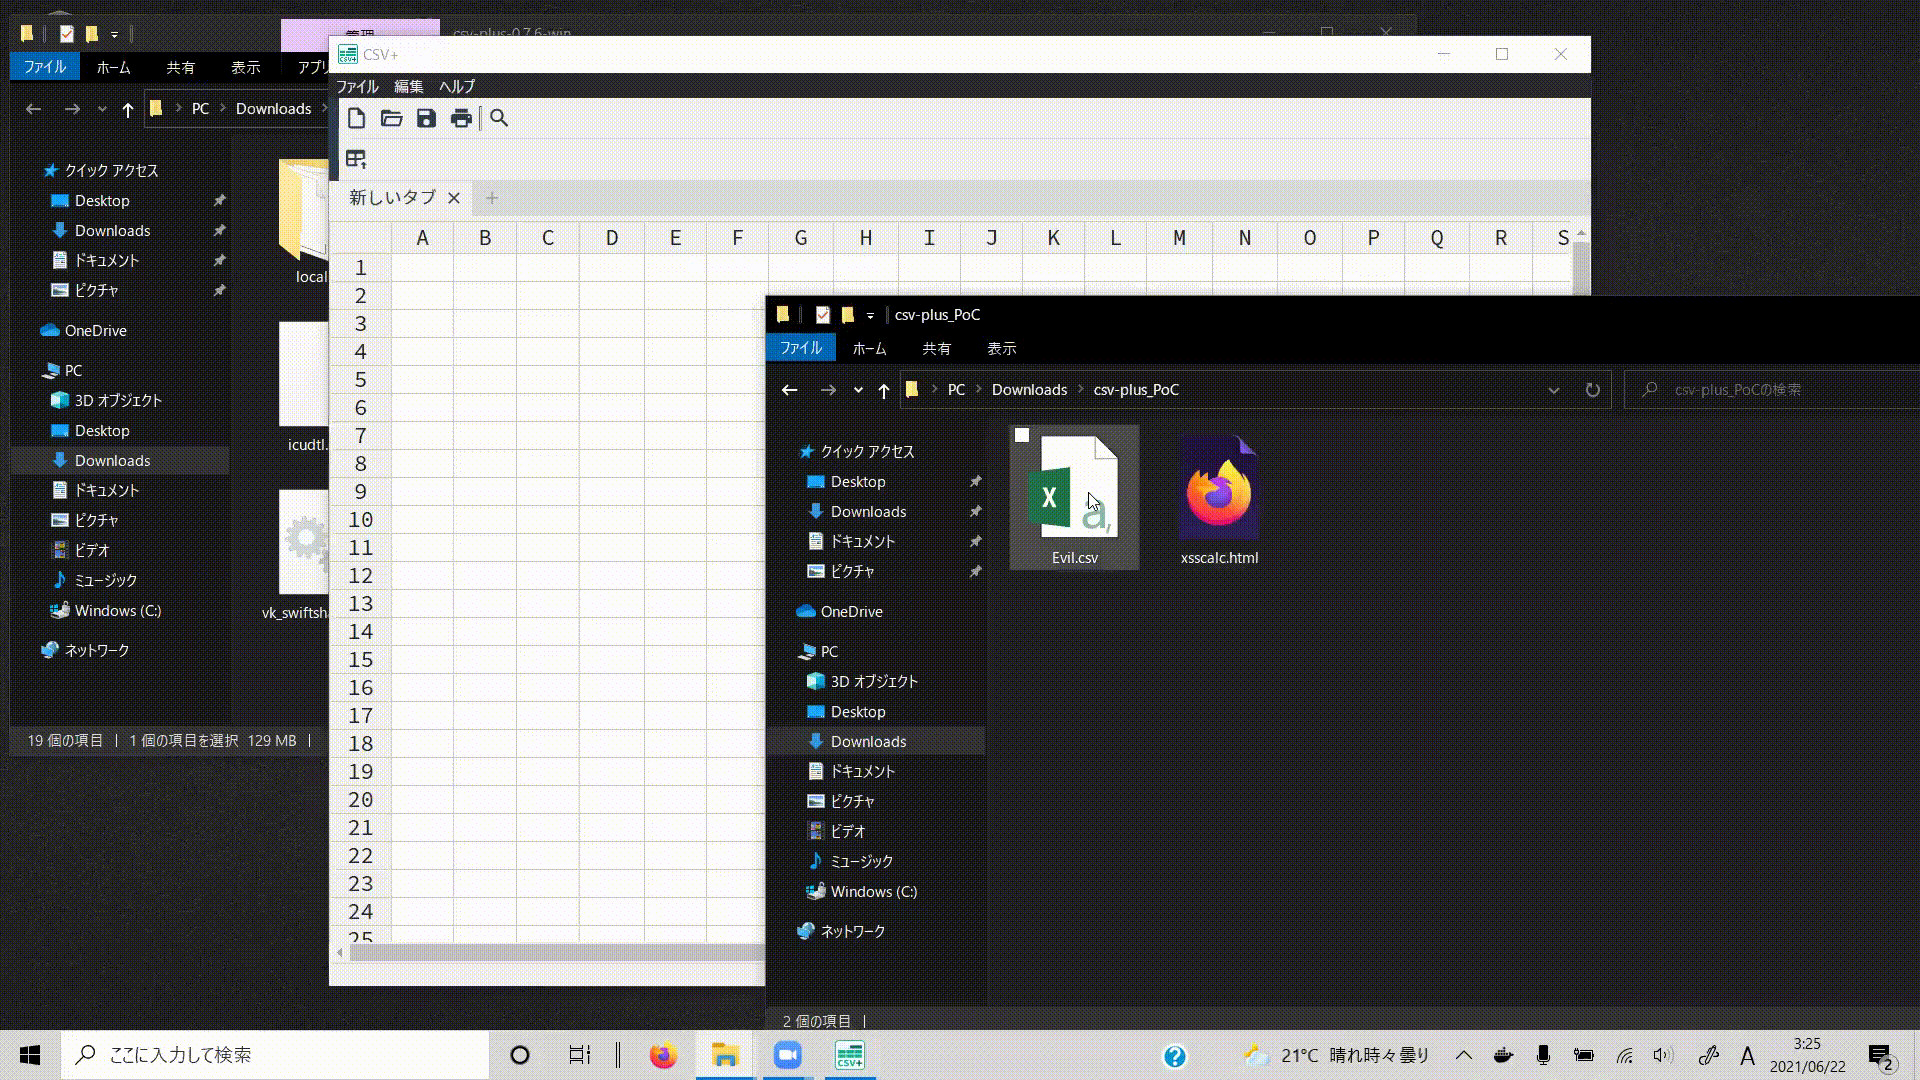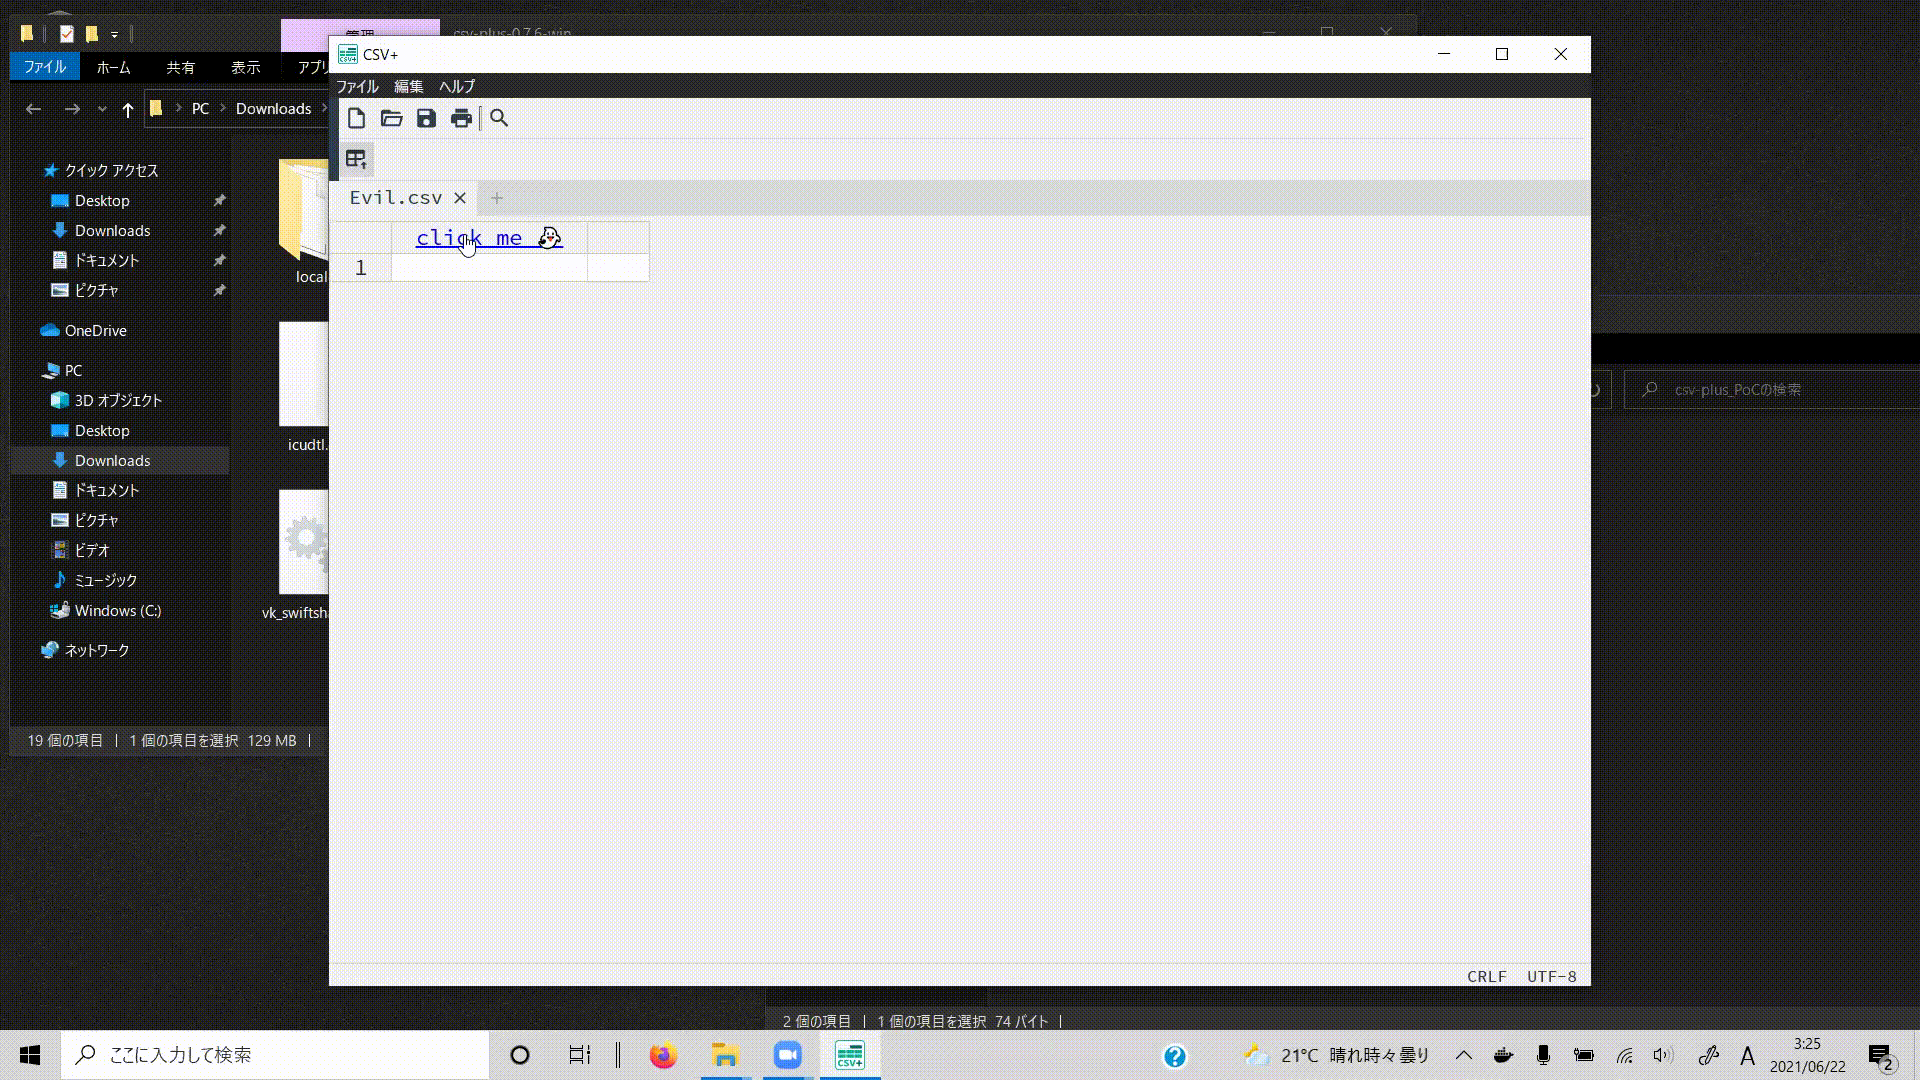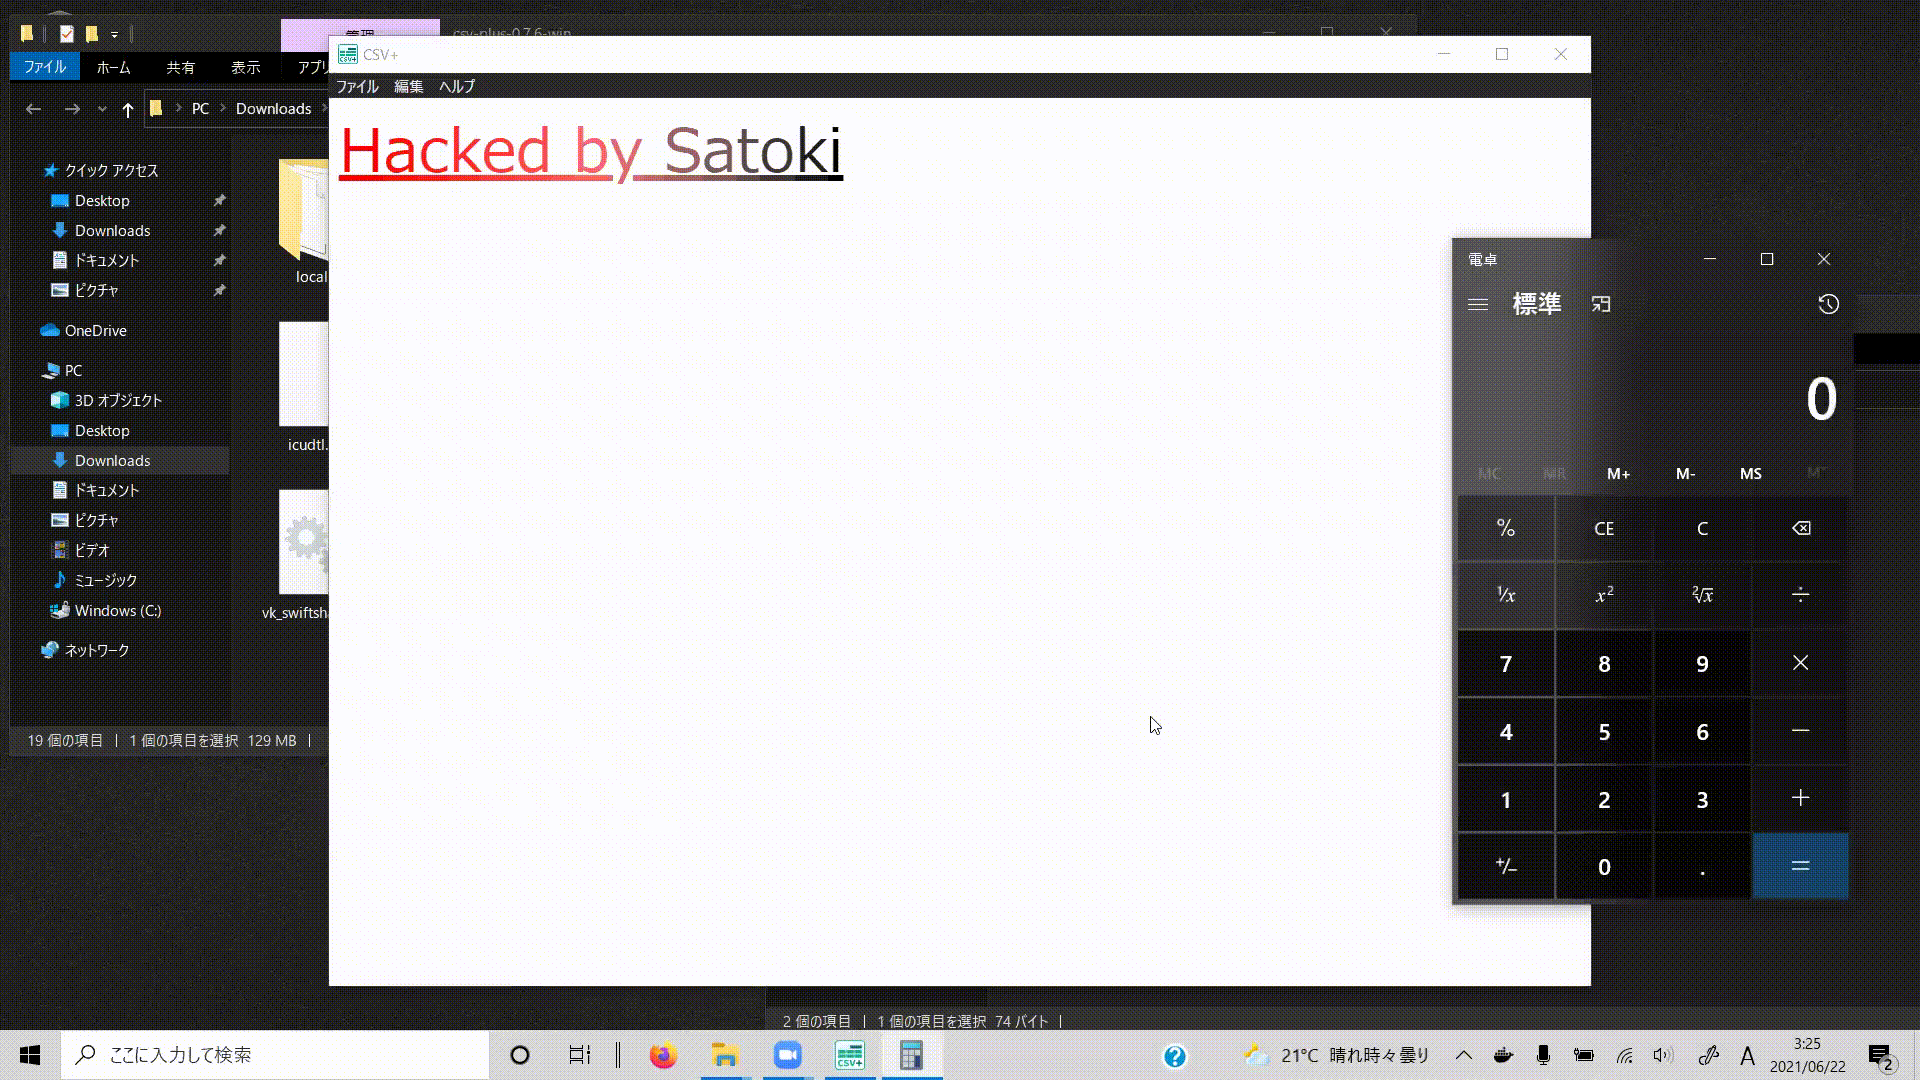 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - تنفيذ كود تعسفي (CVE-2022-21241)
 kai-one001/react-router-cve-2025-61686-
تحليل مفصل لـ CVE-2025-61686، وهي ثغرة اجتياز المسار في تخزين جلسات الملفات في React Router، بما في ذلك السبب الجذري وسيناريوهات الهجوم ونتائج تدقيق…
 rickidevs/cve-2026-26717
# تحليل تقني لـ CVE-2026-26717: هجوم توقيت HMAC في مصادقة Webhook الخاصة بـ OpenFUN Richie LMS يتضمن هذا التحليل الكود الضعيف، والأثر المترتب على…
 jibaru/cve-2025-66478-github-patcher
أداة أتمتة مبنية على Go تفحص مستودعات GitHub بحثًا عن إصدارات Next.js الضعيفة (CVE-2025-66478) وتنشئ تلقائيًا طلبات سحب مع التصحيح الأمني المحدد.
 renio-wow/cve-2026-51416
يحلل ثغرة CVE محددة في معالج OAuth الخاص بتطبيق WeChat، ويحدد قراءات استجابات HTTP غير المحدودة التي تؤدي إلى رفض الخدمة، مع إرشادات المعالجة.
 open-flaw/cve-2022-33171
CVE-2022-33171: ثغرة حقن SQL في TypeORM
 clemfavre/cve-2023-45612_exploit
إعادة إنتاج لمشكلة أمنية عالية الخطورة تتيح هجمات XXE (XML eXternal Entity) على تسلسل XML في Ktor.
 amir-malek/react-cve-2025-55182
يكتشف ويصلح CVE-2025-55182 (React2Shell) في React Server Components وتطبيقات Next.js. يفحص إصدارات الحزم، ويقترح ترقيات آمنة، ويطبق الإصلاحات عبر npm…