#1
 d0n601/cve-2025-13374
Kalrav AI Agent <= 2.3.3 - رفع ملفات تعسفي غير مصادق عليه عبر kalrav_upload_file AJAX Action
 l4f2s4/cve-2025-49113_exploit_cookies
استغلال تنفيذ التعليمات البرمجية عن بُعد المصادق عليه لـ Roundcube Webmail (CVE-2025-49113) عبر إلغاء تسلسل غير آمن. يتضمن حقن جلسة، وتسليم سلسلة…
 mbanyamer/cve-2026-25546-godot-mcp-0.1.1-os-command-injection
إثبات مفهوم لاستغلال CVE-2026-25546، يوضح حقن أوامر نظام التشغيل في godot-mcp عبر معامل projectPath خبيث، مع كود PoC بلغة Python وتعليمات إعداد بيئة…
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - تجاوز حرج لصندوق حماية Twig عبر collect()->mapInto() يسمح بـ RCE/LFI/XXE في October CMS
 open-flaw/cve-2025-23061
CVE-2025-23061 - حقن أوامر Mongoose
 sudotom/rcno-reviews
Recencio Book Reviews - إضافة ووردبريس لإدارة مراجعات الكتب. تم إنشاؤها في الأصل بواسطة Kemory Grubb. نسخة مشتقة (fork) مُصحّحة أمنياً تعالج…
 before-rain/cve-2025-50472
إثبات المفهوم لاستغلال CVE-2025-50472، وهي ثغرة تنفيذ تعليمات برمجية عن بعد (RCE) عبر إلغاء التسلسل في ModelFileSystemCache في ModelScope ms-swift…
 sudo-wp/sudowp-clickfunnels-zurich
نسخة معدلة (fork) مع تصحيحات أمنية من الإضافة القديمة ClickFunnels Classic لووردبريس. تصلح ثغرات Stored XSS الحرجة (CVE-2022-4782) مع الحفاظ على…
 khoatran107/cve-2025-38001
استغلال إثبات المفهوم (PoC) مكتوب بلغة C لثغرة CVE-2025-38001، يوضح استغلال الثغرة وتحليل الشيفرة لأغراض البحث الأمني.
 sahiloj/cve-2025-5352
يُظهر ثغرة XSS مخزنة في مكوّن Analytics الخاص بـ lunary-ai/lunary، حيث يؤدي حقن NEXT_PUBLIC_CUSTOM_SCRIPT غير المُنقّى إلى تنفيذ JavaScript تعسفي في…
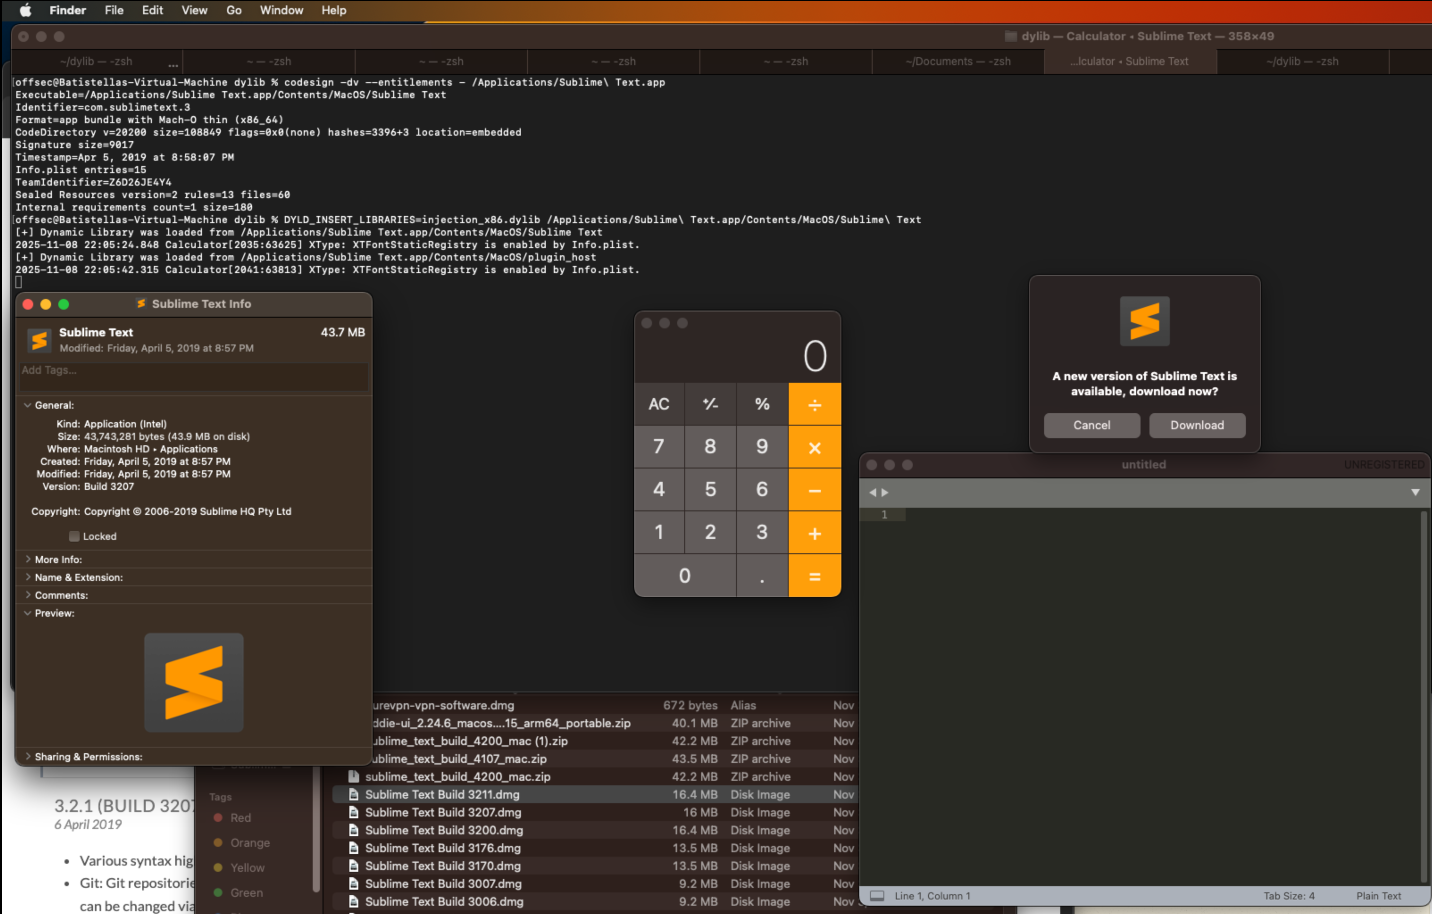 vinicius-batistella/cve-2025-65741
إثبات المفهوم لـ CVE-2025-65741 يوضح حقن dylib في Sublime Text 3 على macOS عبر كود غير موقع، مع حمولة .dylib مجمعة وخطوات الاستغلال.
 gmh5225/evmbench-certora-agent-harness
إطار عمل وكيل تكراري يستخدم نماذج اللغة الكبيرة (LLMs) و Certora Prover لتوليد وتحسين مواصفات CVL للعقود الذكية، مع إعادة تغذية مخرجات المدقق حتى…
 garethmsheldon/react2shell-cve-2025-55182-detector
نصوص كشف متعددة اللغات لـ CVE-2025-55182 (React2Shell) تقوم بفحص ملفات package.json لتحديد إصدارات تبعيات React الضعيفة وتقديم إرشادات التخفيف.
 bitt0n/cve-2026-0766
إثبات مفهوم لاستغلال CVE-2026-0766، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في OpenWebUI عبر حقن أكواد الأدوات. يتضمن أوضاع تنفيذ الأوامر، وقراءة…
 thekamran/cve-2025-55182-proof-of-concept
إثبات المفهوم لاستغلال CVE-2025-55182، يوضح تلوث النموذج الأولي المؤدي إلى تنفيذ التعليمات البرمجية عن بُعد في تطبيقات التقديم من جانب الخادم. يتضمن…
 ducducuc111/cve-2025-55182-poc
إثبات مفهوم لاستغلال CVE-2025-55182، يوضح تنفيذ التعليمات البرمجية عن بُعد عبر ثغرة سلسلة النموذج الأولي في React Server Components. يتضمن أدوات RCE…
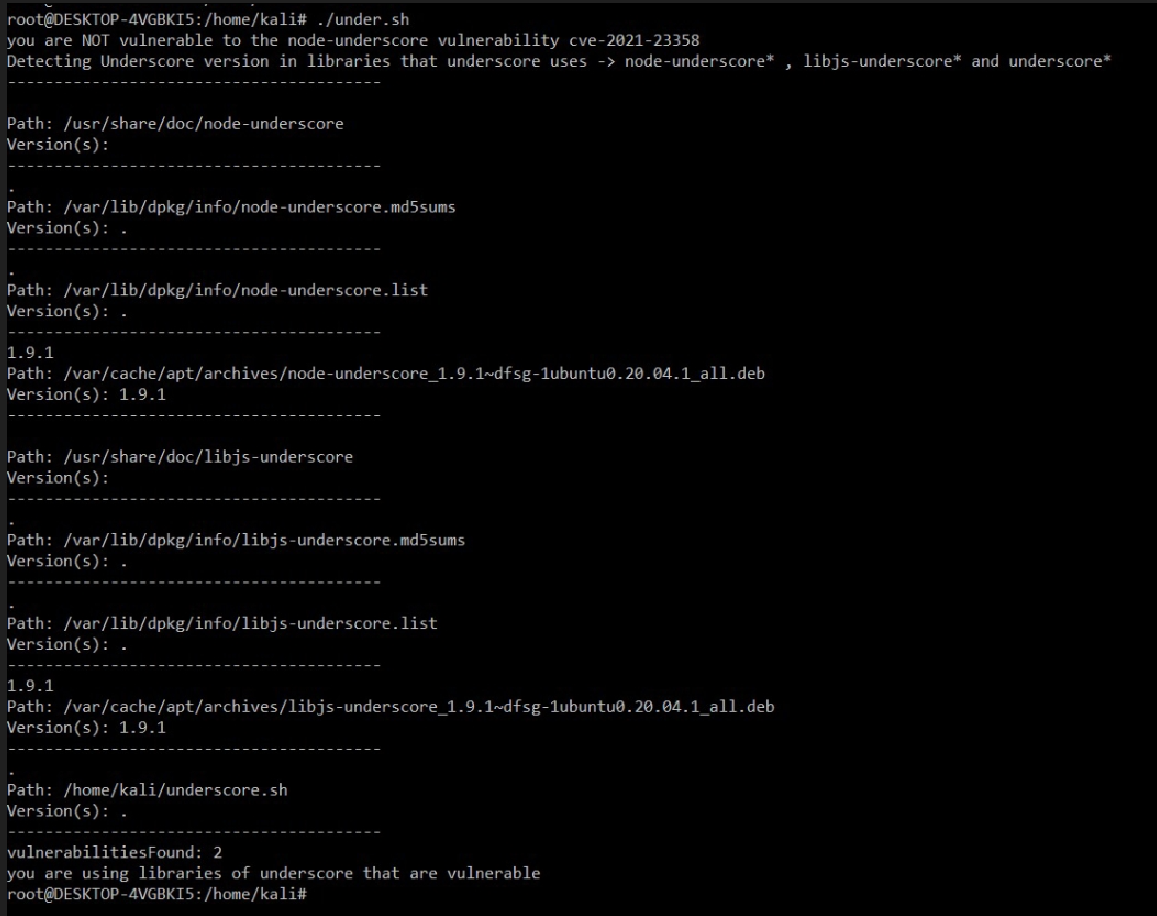 ekamsinghwalia/detection-script-for-cve-2021-23358
سكربت كشف لـ CVE-2021-23358