
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 sassoftware/jackson
يوفر هذا المستودع معالجة أمنية شاملة لثغرات حرمان الخدمة وتخصيص الموارد دون حدود أو تقييد التي تم الإبلاغ عنها في CVE-2025-52999 وGHSA-2m67-wjpj-xhg9…
 kang8/cve-2021-43503
استغلال إثبات المفهوم لثغرة CVE-2021-43503، وهي ثغرة RCE ناتجة عن إلغاء تسلسل الكائنات في Laravel. يتضمن توليد سلسلة POP بلغة PHP وتسليم الحمولة عبر…
 timtimxs/cve-2026-51947-advisory
تصحيح Pivotal CRM لثغرة إلغاء التسلسل الأولية كان غير مكتمل. غيّر الإصلاح من BinaryFormatter إلى JSON.NET لكنه أبقى TypeNameHandling مضبوطًا على 4…
 shadowsock5/shardingsphere_cve-2020-1947
استغلال لـ CVE-2020-1947 يستهدف Apache ShardingSphere، يتيح تنفيذ التعليمات البرمجية عن بُعد عبر إلغاء تسلسل تكوين YAML المُعدّل.
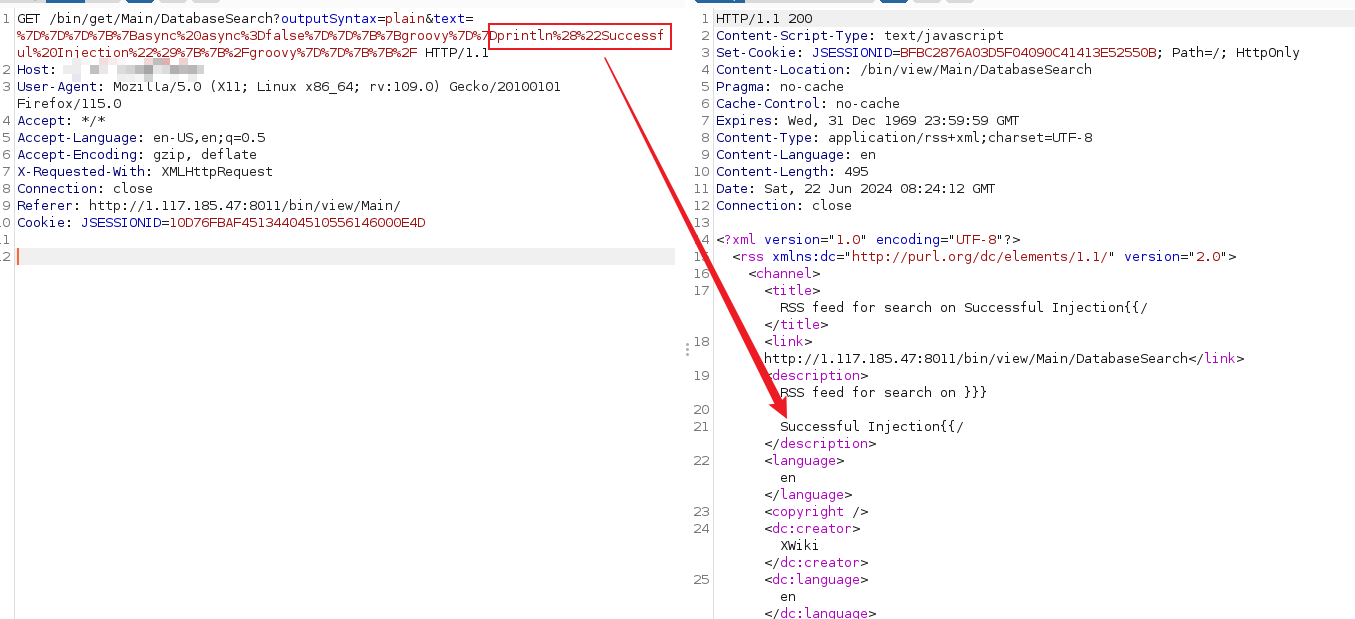 nanowraith/cve-2024-31982
إثبات مفهوم لاستغلال CVE-2024-31982: حقن قوالب من جهة الخادم (SSTI) بلغة جافا يؤدي إلى تنفيذ تعليمات برمجية عن بُعد عبر حقن حمولة Groovy.
 vm2mv/tinyxml
TinyXML 2.6.2 مع إصلاحات لـ CVE-2021-42260 وCVE-2023-34194
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 هي ثغرة اجتياز مسار شديدة الخطورة في مكتبة setuptools ، وتحديدًا الإصدار 78.1.0 .
 y0s9/cve-2021-3129
CVE-2021-3129 - ثغرة تنفيذ التعليمات البرمجية عن بُعد في وضع التصحيح في Laravel
 zhixiangyao/cve-2025-66478-exploit-poc
عرض تجريبي لاستغلال CVE-2025-66478 كإثبات للمفهوم باستخدام Node.js
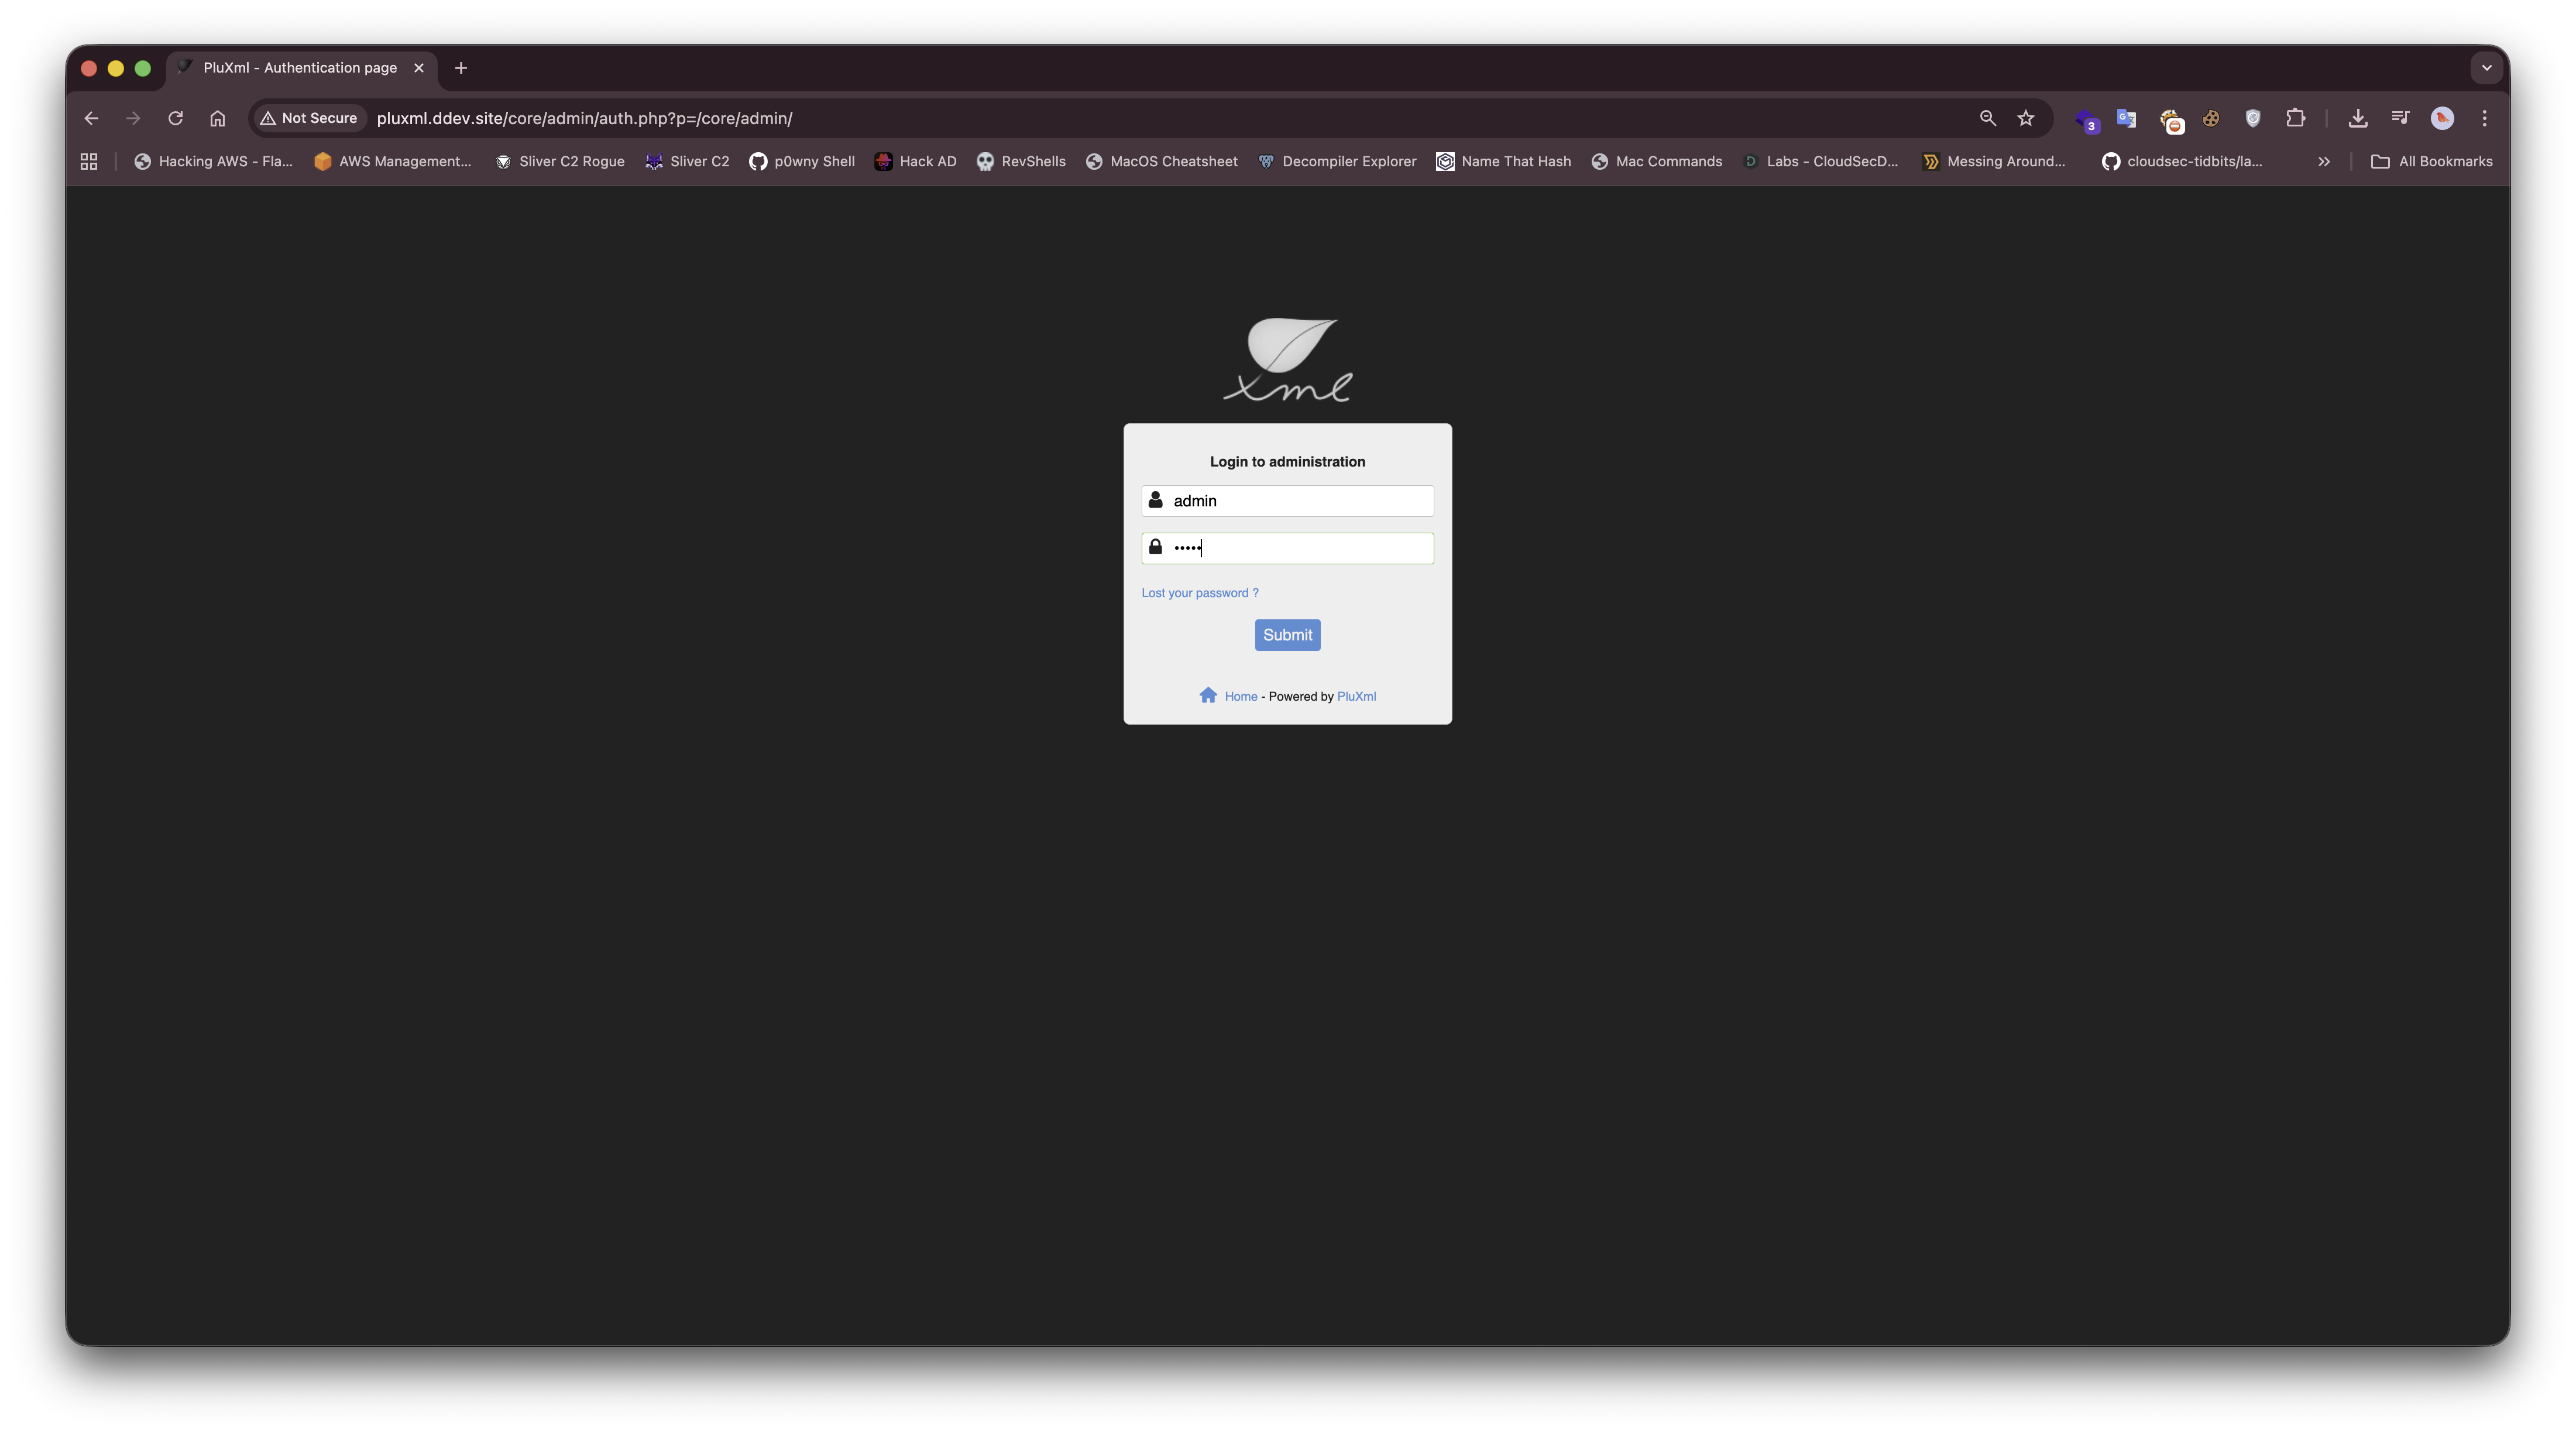 rajchowdhury240/cve-2025-67435
تم تحديد ثغرة حرجة تتمثل في تنفيذ التعليمات البرمجية عن بُعد (RCE) في نظام إدارة المحتوى PluXML CMS الإصدار 5.8.22. تتيح هذه الثغرة للمسؤولين…
 mehdiboukhobza/sandbox_cve-2021-23358
 at190510-cuong/cve-2025-64087-ssti-
CVE-2025-64087 (SSTI)
 ronf98/cve-2024-11972-poc
CVE-2024-11972 في Hunk Companion <1.9.0 يسمح للمهاجمين غير المُوثقين باستغلال نقاط نهاية REST API غير الآمنة وتثبيت إضافات ضعيفة، مما يعرض للخطر RCE،…
 randomrobbiebf/cve-2024-56058
VRPConnector <= 2.0.1 - Unauthenticated PHP Object Injection
 jvr2022/cve-2026-29786
إثبات مفهوم يوضح ثغرة اجتياز المسار عبر الروابط الصلبة في حزمة tar الخاصة بـ npm، مما يسمح بالكتابة فوق الملفات خارج دليل الاستخراج عبر أرشيفات مصممة…
 fatkz/cve-2025-24813
إثبات مفهوم لاستغلال CVE-2025-24813، يحقق تنفيذًا عن بُعد للكود على Apache Tomcat عبر إلغاء تسلسل الجلسة وطلبات PUT الجزئية.
 halcy0nic/cve-2023-40296
إثبات مفهوم لـ CVE-2023-40296
 randomrobbiebf/cve-2024-3553
CVE-2024-3553: Tutor LMS <= 2.6.2 - ثغرة فقدان التفويض تسمح للمهاجمين المصادق عليهم بتمكين تسجيل المستخدم








