
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 bohemianhacks/cve-2024-21534-poc
إثبات مفهوم لاستغلال CVE-2024-21534، وهي ثغرة RCE حرجة في jsonpath-plus، توضح تنفيذ تعليمات برمجية عشوائية عبر وحدة VM وتوفر خطوات التخفيف.
 cn016/dedecms-getshell-cve-2023-2928-
DedeCMS إعادة إنتاج ثغرة تضمين الملف التي تؤدي إلى اختراق الخلفية (getshell) (CVE-2023-2928)
 trinadh465/openssl-1_0_1g_cve-2015-3194
لقطة من الكود المصدري لـ OpenSSL 1.0.1g، توفر مكتبة تشفير SSL/TLS ولأغراض عامة مع خوارزميات التشفير وملخصات ومعالجة شهادات X.509.
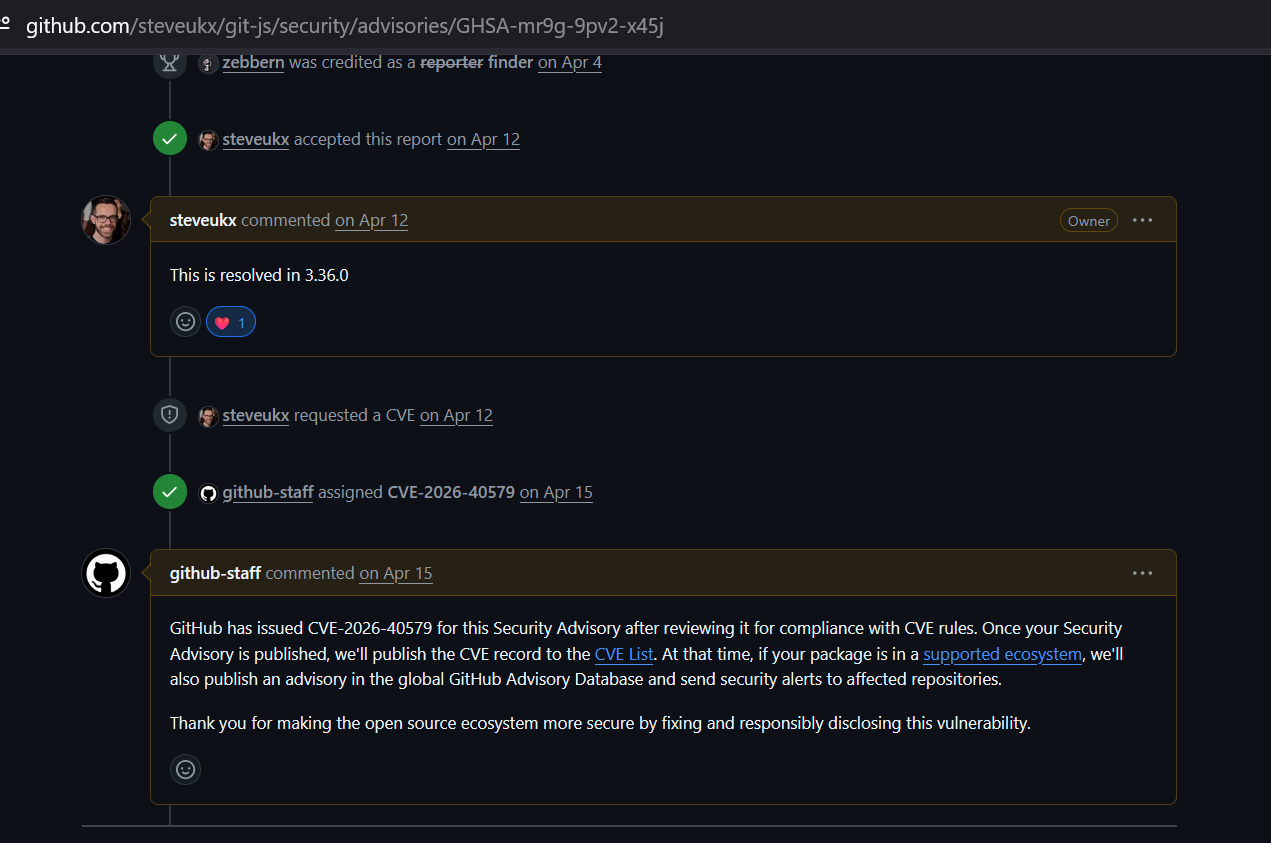 zebberncve/cve-2026-40579
إرشادات لـ git-js ⌯⌲ 11 مليون تنزيل أسبوعي
 meslimohamedm22005188/path-traversal-cve-2026-14628
إعادة إنتاج تعليمية لثغرة اجتياز المسار CVE-2026-14628 مع أمثلة برمجية قابلة للاستغلال وآمنة، وشرح للإصلاح، وعروض توضيحية قابلة للتشغيل لدراسة CWE-22.
 az9713/cve-lite-on-pi
تشغيل OWASP cve-lite-cli ضد pi monorepo: رحلة الفحص والنتيجة الرئيسية (vitest CVE-2026-47429).
 trinadh465/frameworks_minikin_aosp10_r33-cve-2022-20473
مستودع مخصص لـ CVE-2022-20473، وهي ثغرة أمنية في مكتبة Minikin بنظام أندرويد، يوفر كود المصدر المُصحَّح لإصدار AOSP 10.
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
مهمة قياس أداء لإعادة تنفيذ إصلاح دقة المسار المُقنّع في Jupyter Server، مع اختبارات وظيفية وأمنية مخفية لتقييم فرض حدود الدليل الجذر.
 danieltangnes/cve-2026-3888
استغلال لإثبات المفهوم لثغرة CVE-2026-3888، مكتوب بلغة C. يوضح استغلال الثغرات وتقنيات الهجوم على المستوى الثنائي لأغراض البحث والاختبار الأمني.
 dannyendortest/node-vulnerable
هدف عرض توضيحي اصطناعي لـ EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)
 quyt0/cve-2019-18935-exploit-study
دراسة معمّقة لثغرة CVE-2019-18935 التي تؤثر على Telerik UI for ASP.NET AJAX. تغطي ثغرة إلغاء التسلسل في .NET، ومعالج RadAsyncUpload، وسلاسل الأدوات…
 azilrababe/cve-2025-68613
تحليل فني لـ CVE-2025-68613، وهي ثغرة حقن تعبيري (Expression Injection) حرجة في n8n تسمح للمهاجمين المُوثَّقين بتنفيذ تعليمات برمجية عن بُعد (RCE).
 gogooma125732/cve-2016-5195
منظومة تحليل وتحقق غير مُسلَّحة لثغرة CVE-2016-5195 (Dirty COW) مع بحث في السبب الجذري، ومراجعة للتصحيح المنبع (upstream patch)، وإثبات مفهوم (PoC)…
 r00tpgp/cve-2018-6574
استغلال إثبات المفهوم لـ CVE-2018-6574، يوضح استغلال ثغرة تنفيذ تعليمات برمجية عن بُعد في التطبيقات المبنية على Go.
 cyberdefenseinstitute/poc_cve-2016-2098_rails42
إثبات مفهوم (PoC) لـ CVE-2016-2098 (rails4.2.5.1 / view render)
 helsecert/cve-2023-50164
# نصوص كشف لـ CVE-2023-50164 في Apache Struts2، توفر أدوات PowerShell و Bash لفحص الإصدارات المعرضة للخطر عبر أنظمة الملفات والأرشيفات.
 helsecert/cve-2022-22965
# نصوص الكشف والإرشادات لثغرة CVE-2022-22965 (Spring4Shell) في إطار عمل Spring، بما في ذلك ماسحات PowerShell وBash لملفات JAR/WAR القابلة للاستغلال…
 sj/spring-data-rest-cve-2017-8046
شوكة من github.com/spring-projects/spring-data-rest (معرضة لـ CVE-2017-8046)








