
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 drackyjr/cve-2025-3248-exploit
إطار استغلال شامل بلغة بايثون لاختبار وإظهار CVE-2025-3248، وهي ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد غير مصادق عليها في إصدارات Langflow ≤…
 windecks/cve-2023-46404
PoC وشرح لـ CVE-2023-46404.

 guardia-ai/gitlab-component
ماسح امتثال لقانون الذكاء الاصطناعي الأوروبي (EU AI Act) لخطوط أنابيب GitLab CI/CD — يكتشف مكتبات الذكاء الاصطناعي/التعلم الآلي وينشر تصنيف المخاطر…
 marcstraube/zappzarapp-php-security
PHP 8.4+ مكتبة أمان (مرآة)
 nmurilo/cve-2008-4687-exploit
استغلال بايثون لـ CVE-2008-4687 يستهدف تنفيذ التعليمات البرمجية عن بُعد في MantisBT عبر معلمة sort مصممة خصيصًا في manage_proj_page.php.
 manhndd/cve-2019-19204
تجاوز سعة المخزن المؤقت في الكومة (Heap-buffer-overflow) في Oniguruma (دالة fetch_interval_quantifier)
 manhndd/cve-2019-19203
تجاوز سعة المخزن المؤقت في الكومة في Oniguruma (الدالة gb18030_mbc_enc_len)
 vivian.maes/bad-secure-rails-app
تطبيق Ruby on Rails غير آمن عمداً، مصمم لدراسة ثغرات OWASP Top 10 وممارسة تقنيات اختبار أمان تطبيقات الويب.
 pandamingx/cve-2020-5421
إعادة إنتاج ثغرة أمنية في Spring CVE-2020-5421
 ch4120n/cve-2026-58138
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) ثغرة تنفيذ أكواد عن بُعد (RCE) بدون مصادقة عبر مُقيِّم GraalVM المضمّن (INLINE) (HostAccess.ALL). مختبر…
 r00t4dm/jenkins-cve-2017-1000353
استغلال لإثبات المفهوم لـ Jenkins CVE-2017-1000353، وهي ثغرة تنفيذ تعليمات برمجية عن بعد عبر إزالة التسلسل غير الآمنة في واجهة CLI.
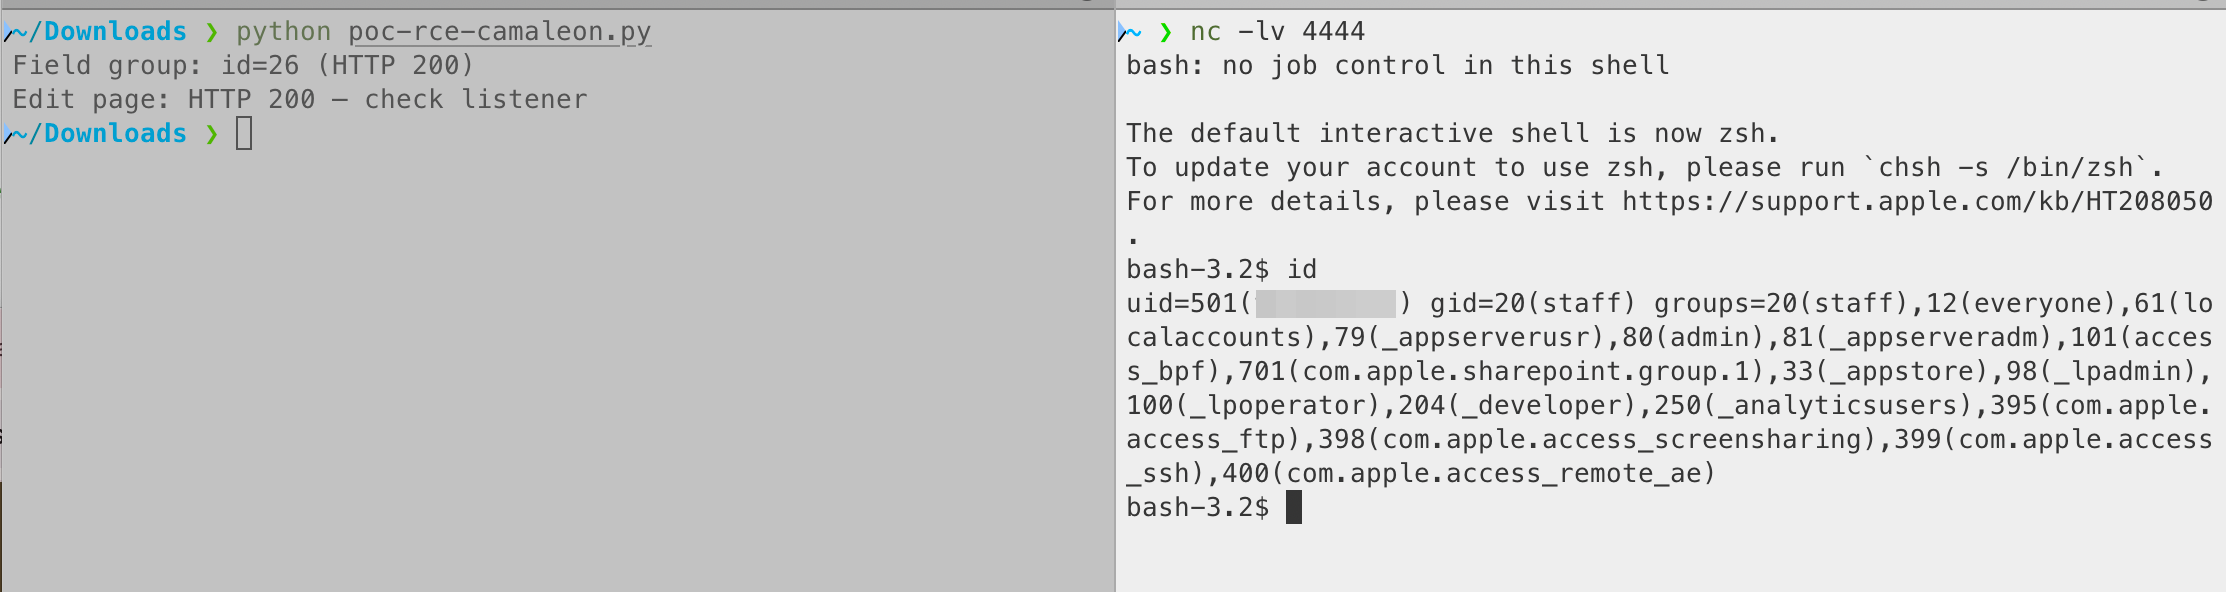 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
استشارة أمنية: Camaleon CMS - RCE بعد المصادقة عبر حقل مخصص `select_eval`
 eqstlab/cve-2026-30951
حقن SQL عبر JSON Cast في Sequelize
 nxgn-kd01/react2shell-scanner
اكتشف ثغرة CVE-2025-55182 (React2Shell) RCE في مكونات الخادم الخاصة بـ React. ماسح ضوئي سريع ودقيق بدون نتائج إيجابية خاطئة.
 datawiza-inc/spring-rec-demo
كود العرض التوضيحي لثغرة Spring4Shell RCE الأخيرة (CVE-2022-22965)
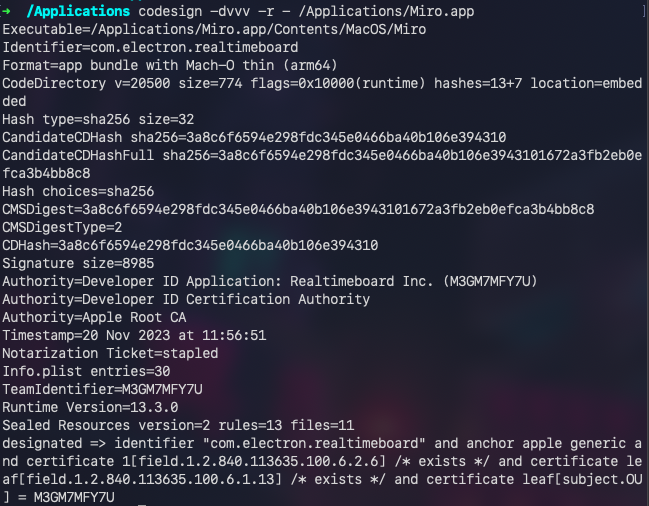 louiselalanne/cve-2024-23746
Miro Desktop 0.8.18 على macOS يسمح بحقن كود Electron.
 oscerd/cve-2026-40047
مستنسخ لـ CVE-2026-40047: Apache Camel camel-docling حقن وسائط سطر الأوامر / تجاوز المسار








