#1
 oscerd/cve-2026-40047
مستنسخ لـ CVE-2026-40047: Apache Camel camel-docling حقن وسائط سطر الأوامر / تجاوز المسار
 rat5ak/cve-2025-55182-react2shell-rce-poc
يوثّق هذا المستودع بحثًا في سلوك إلغاء التسلسل داخل مكوّنات خادم React (RSC) في Next.js باستخدام بروتوكول Flight، مع التركيز على كيفية تسبب أجسام…
 trixsec/cve-2025-55182-scanner
ماسح أمني هجين للكشف عن CVE-2025-55182 في تطبيقات Next.js وWaku. يتميز بدمج تحليل الكود الثابت والتحقق الديناميكي الآمن لسير عمل DevSecOps.
 a1ohadance/cve-2026-38360
إعلان: CVE-2026-38360 اجتياز المسار (CWE-22) في dash-uploader (Python/PyPI)
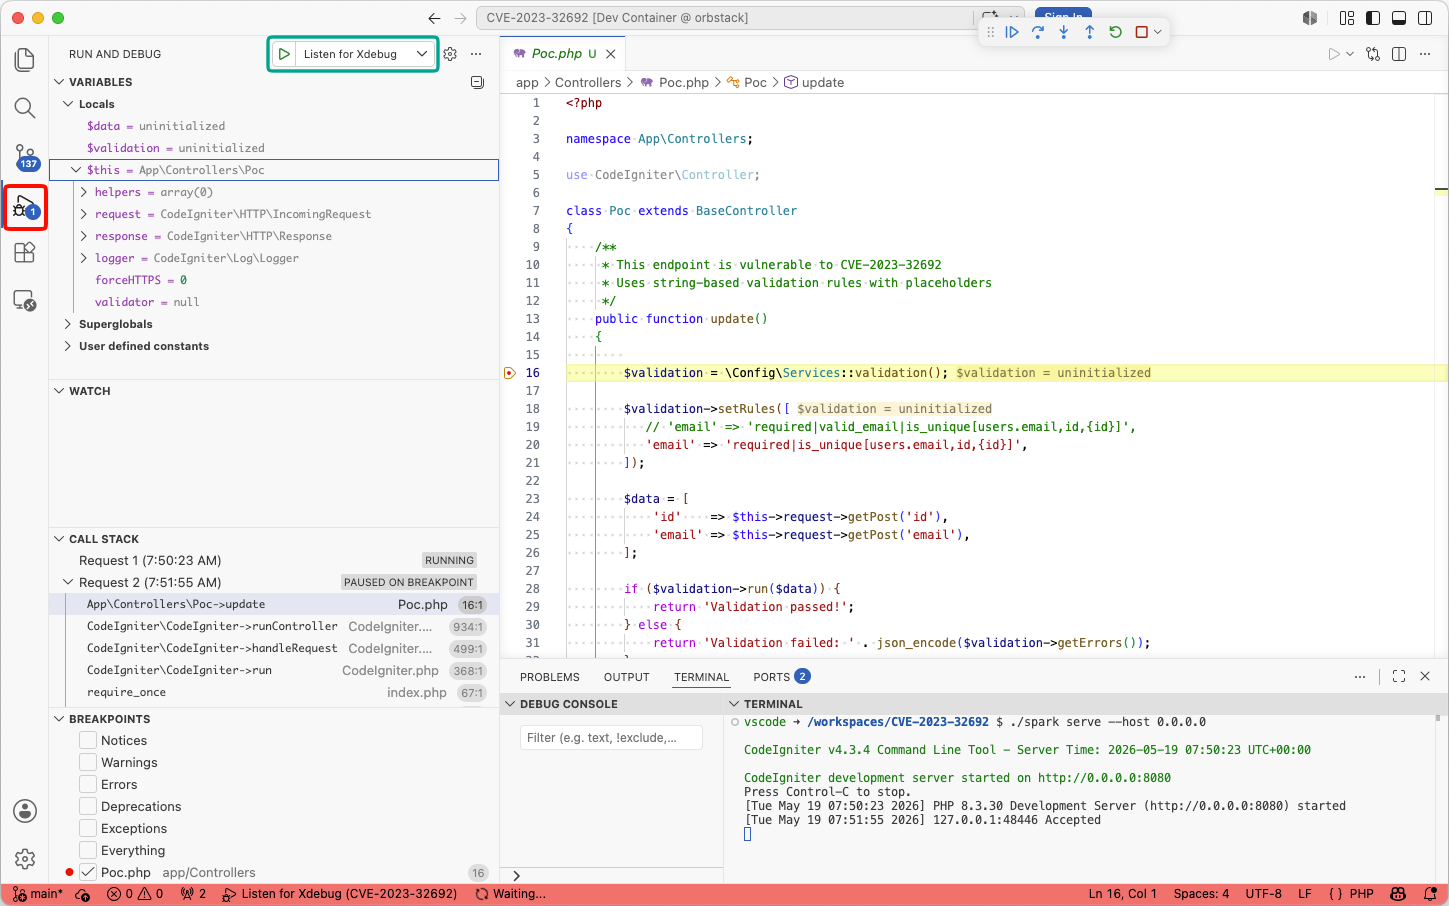 mogwailabs/cve-2023-32692-codeigniter4
تطبيق مثال، عرضة لثغرة CVE-2023-32692 (حقن قواعد التحقق في إطار عمل PHP CodeIgniter)
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
هذا الشرح التفصيلي يوثّق الاختراق الكامل لجهاز HTB المسمى Connected.
 x-defender/cve-2023-29007_win-version
استغلال إثبات المفهوم لـ CVE-2023-29007، ثغرة حقن تكوين عشوائي في Git. يوضح الاستغلال على أنظمة Windows لاختبار الأمان والتحقق.
 eqstlab/cve-2026-30951
حقن SQL عبر JSON Cast في Sequelize
 0xmrma/cve-2026-5061
تحقق قالب Consul من المكان الذي يشير إليه الارتباط الرمزي (symlink) أثناء تقييم القالب، لكن جلب التبعية اللاحق قرأ المسار الأصلي. إعادة توجيه…
 medaz-sploit/cve-2025-64714-privatebin-2.0.2-poc
استغلال إثبات المفهوم لـ PrivateBin Local File Inclusion (CVE-2025-64714) عبر اجتياز مسار ملف تعريف الارتباط للقالب، مع إمكانيات الكشف وسلسلة RCE.
 oscerd/cve-2026-53913
مُعيد إنتاج PoC لثغرة CVE-2026-53913 (Apache Camel camel-keycloak): سياسة KeycloakSecurityPolicy تفشل في الوضع المفتوح في الإعداد الأساسي — بدون…
 nicpwns/cve-2026-62183
Apache Syncope: تصعيد امتيازات الخدمة الذاتية للمستخدمين
 jra89/cve-2019-19511
Chevereto - 1.0.0 Free - 1.1.4 Free، 3.13.4 Core، تنفيذ التعليمات البرمجية عن بُعد
 trustedsec/ts_llmlib
مكتبة Python للتحليل الأمني المدعوم بـ LLM محلي مع تحليل ثنائي Ghidra، وفحص ثغرات C/C++، وتكامل أدوات MCP لأتمتة الهندسة العكسية وإنشاء التقارير.
 cerberusmrxi/cve-2026-48909-joomla-sp-exploit
CVE-2026-48909 - استغلال حقن كائن PHP غير مصادق عليه إلى RCE لملحق Joomla SP LMS الإصدارات <= 4.1.3. يستغل إلغاء تسلسل ملف تعريف الارتباط lmsOrders…
 dhmosfunk/cve-2025-58098
مختبر قائم على Docker يوضح ثغرة حقن الوسائط CVE-2025-58098 مع مقارنات بين الكود المصدر والكود الضعيف والكود المُصحح لأغراض التعليم الأمني.
 vinsontang1/dcvd
الكود في "DCVD: دمج عبر الوسائط بقناة مزدوجة للكشف المشترك عن الثغرات الأمنية وتحديد مواقعها"