
 #1

 morpheuslord/cloudg
ارسم خرائط AWS وAzure وGCP وارسم الرسوم البيانية لها ودقّقها من واجهة سطر أوامر واحدة. يبني رسمًا بيانيًا للطوبولوجيا، ويشغّل Prowler/Checkov/Trivy،…
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond هي أداة تستخدم Nuclei لإجراء مسح شامل للإنترنت بتكلفة فنجان قهوة.
 zwxxb/cve-2025-1974
PoC لـ Ingress RCE
 akhld/spark-exploit
تنفيذ تعسفي للكود في مجموعة Apache Spark غير محمية
 piratesshield/arise-xti
خط أنابيب لإدارة سطح الهجوم الخارجي مدفوع بالذكاء الاصطناعي: 28 وحدة لاستطلاع المعلومات، وتعداد النطاقات الفرعية وDNS، وفحص ثغرات الويب وواجهات API…
 killswitch-gui/flask_heroku_redirector
قالب إعادة توجيه C2 باستخدام Flask وHeroku
 d3vzer0/cnc-relay
مشاريع Docker للاحتفاظ بعناوين IP المصدر للـ beacon باستخدام البنية التحتية لترحيل C2
 mandiant/vcsa-hardening-tool
تقوية آلية بصفر ثقة وتدقيق جنائي لـ VMware vCenter Server Appliance (VCSA)
 joseluispino/hardstop
التنفيذ المرجعي لـ "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". حبل Andon المعرفي خارج النطاق، واستباق مجموعة…
 dinosn/pack2theroot-lab
# مختبر Docker بأسلوب CTF لـ CVE-2026-41651 (Pack2TheRoot): تصعيد صلاحيات محلي عبر PackageKit مع سياسة polkit متساهلة
 aquasecurity/scan-cve-2018-8115
أداة سطر أوامر تتحقق من صور Docker بحثًا عن CVE-2018-8115 من خلال فحص الطبقات بحثًا عن ملفات ضارة، مما يساعد على ضمان سحب آمن من Docker Hub.
 owasp/trisuella-aidlca-framework
إطار عمل LLMSecOps محكوم بالسياسات يوفر SAST قائمًا على AST، وفحص الأسرار، وفحوصات سلسلة التوريد وCSPM متعددة السحابات، وتوليد AI-BoM، وبوابات أمان…
 elonma-china/lab-cve-2
10 مختبرات Docker CVE للاختبار الاختراقي (5 ExploitDB / 3 PoC عام / 2 ثغرة يوم-صفر)
 ossie-git/log4shell_sentinel
ماسح ذكي لـ Log4Shell/Log4j/CVE-2021-44228
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
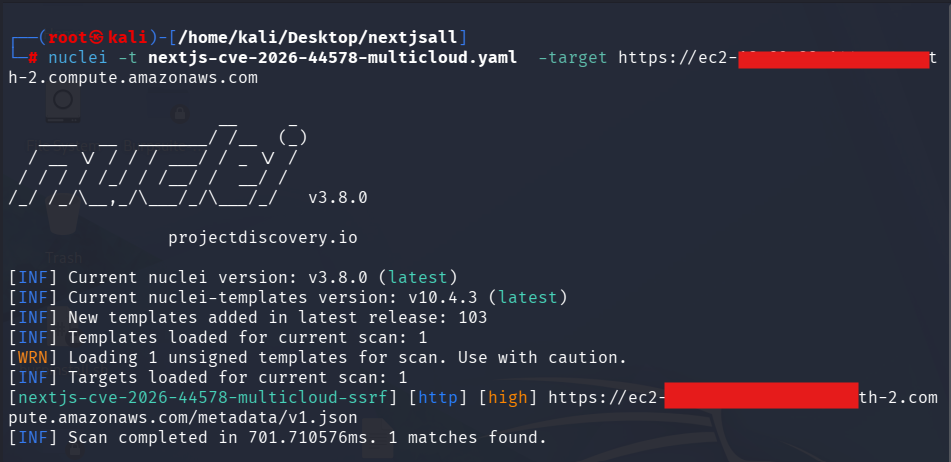 love07oj/nextjs-cve-2026-44578
قوالب Nuclei لاكتشاف CVE-2026-44578 (ثغرة SSRF في ترقية WebSocket في Next.js) مع التحقق من البيانات الوصفية عبر السحابات المتعددة، وبصمة Next.js،…
 shaoshi17/cve-2025-9074-docker-exploit
أداة قوية لاستغلال ثغرات Docker Remote API، مخصصة للبحث والاختبار الأمني لثغرة CVE-2025-9074.









