
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit
 halencarjunior/sss3
ماسح أمني آلي لحاويات S3 يختبر قوائم النطاقات للبحث عن الحاويات القابلة للوصول العامة مع صلاحيات السرد، ويُصدر النتائج لاختبار الاختراق السحابي.
 lucab85/log4j-cve-2021-44228
# Ansible playbook لأتمتة سكربت كاشف Log4j من Red Hat لفحص مضيفات Linux بحثًا عن ثغرة CVE-2021-44228 (Log4Shell) مع التحقق عبر GPG.
 makerchecker/makerchecker
بوابة أمان مفتوحة المصدر وماسح ثابت للوكلاء الذكاء الاصطناعي. فرض التحكم في الوصول القائم على الأدوار (RBAC)، موافقات الإنسان في الحلقة، فصل…
 manishrawat21/cisa-kev-threat-intel-orchestrator
سير عمل بدون لمس يحوّل نقاط الضعف الجديدة المسلحة من كتالوج نقاط الضعف المستغلة المعروفة (CVE) من وكالة الأمن السيبراني وأمن البنية التحتية (CISA)…
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 nccgroup/cowcloud
حل AWS Serverless لتوزيع أعباء عمل الاستطلاع وفحص الثغرات الأمنية. قدّم المهام عبر واجهة الويب؛ وتنفّذ عُقد EC2 نصوص Python المخصصة باستخدام أدوات…
 rohansx/wardn
عزل بيانات الاعتماد لوكلاء AI. لا يرى الوكلاء أبدًا مفاتيح API الحقيقية - ضمان هيكلي، وليس سياسة.
 giordanosconti/icloudkitextractor
مجموعة أدوات جنائية تجريبية بـ .NET/WPF لمصادقة iCloud، وتنزيل نسخ CloudKit/MMCS الاحتياطية، واسترداد Octagon/PCS (ADP، Recovery Key، Lockdown Mode).…
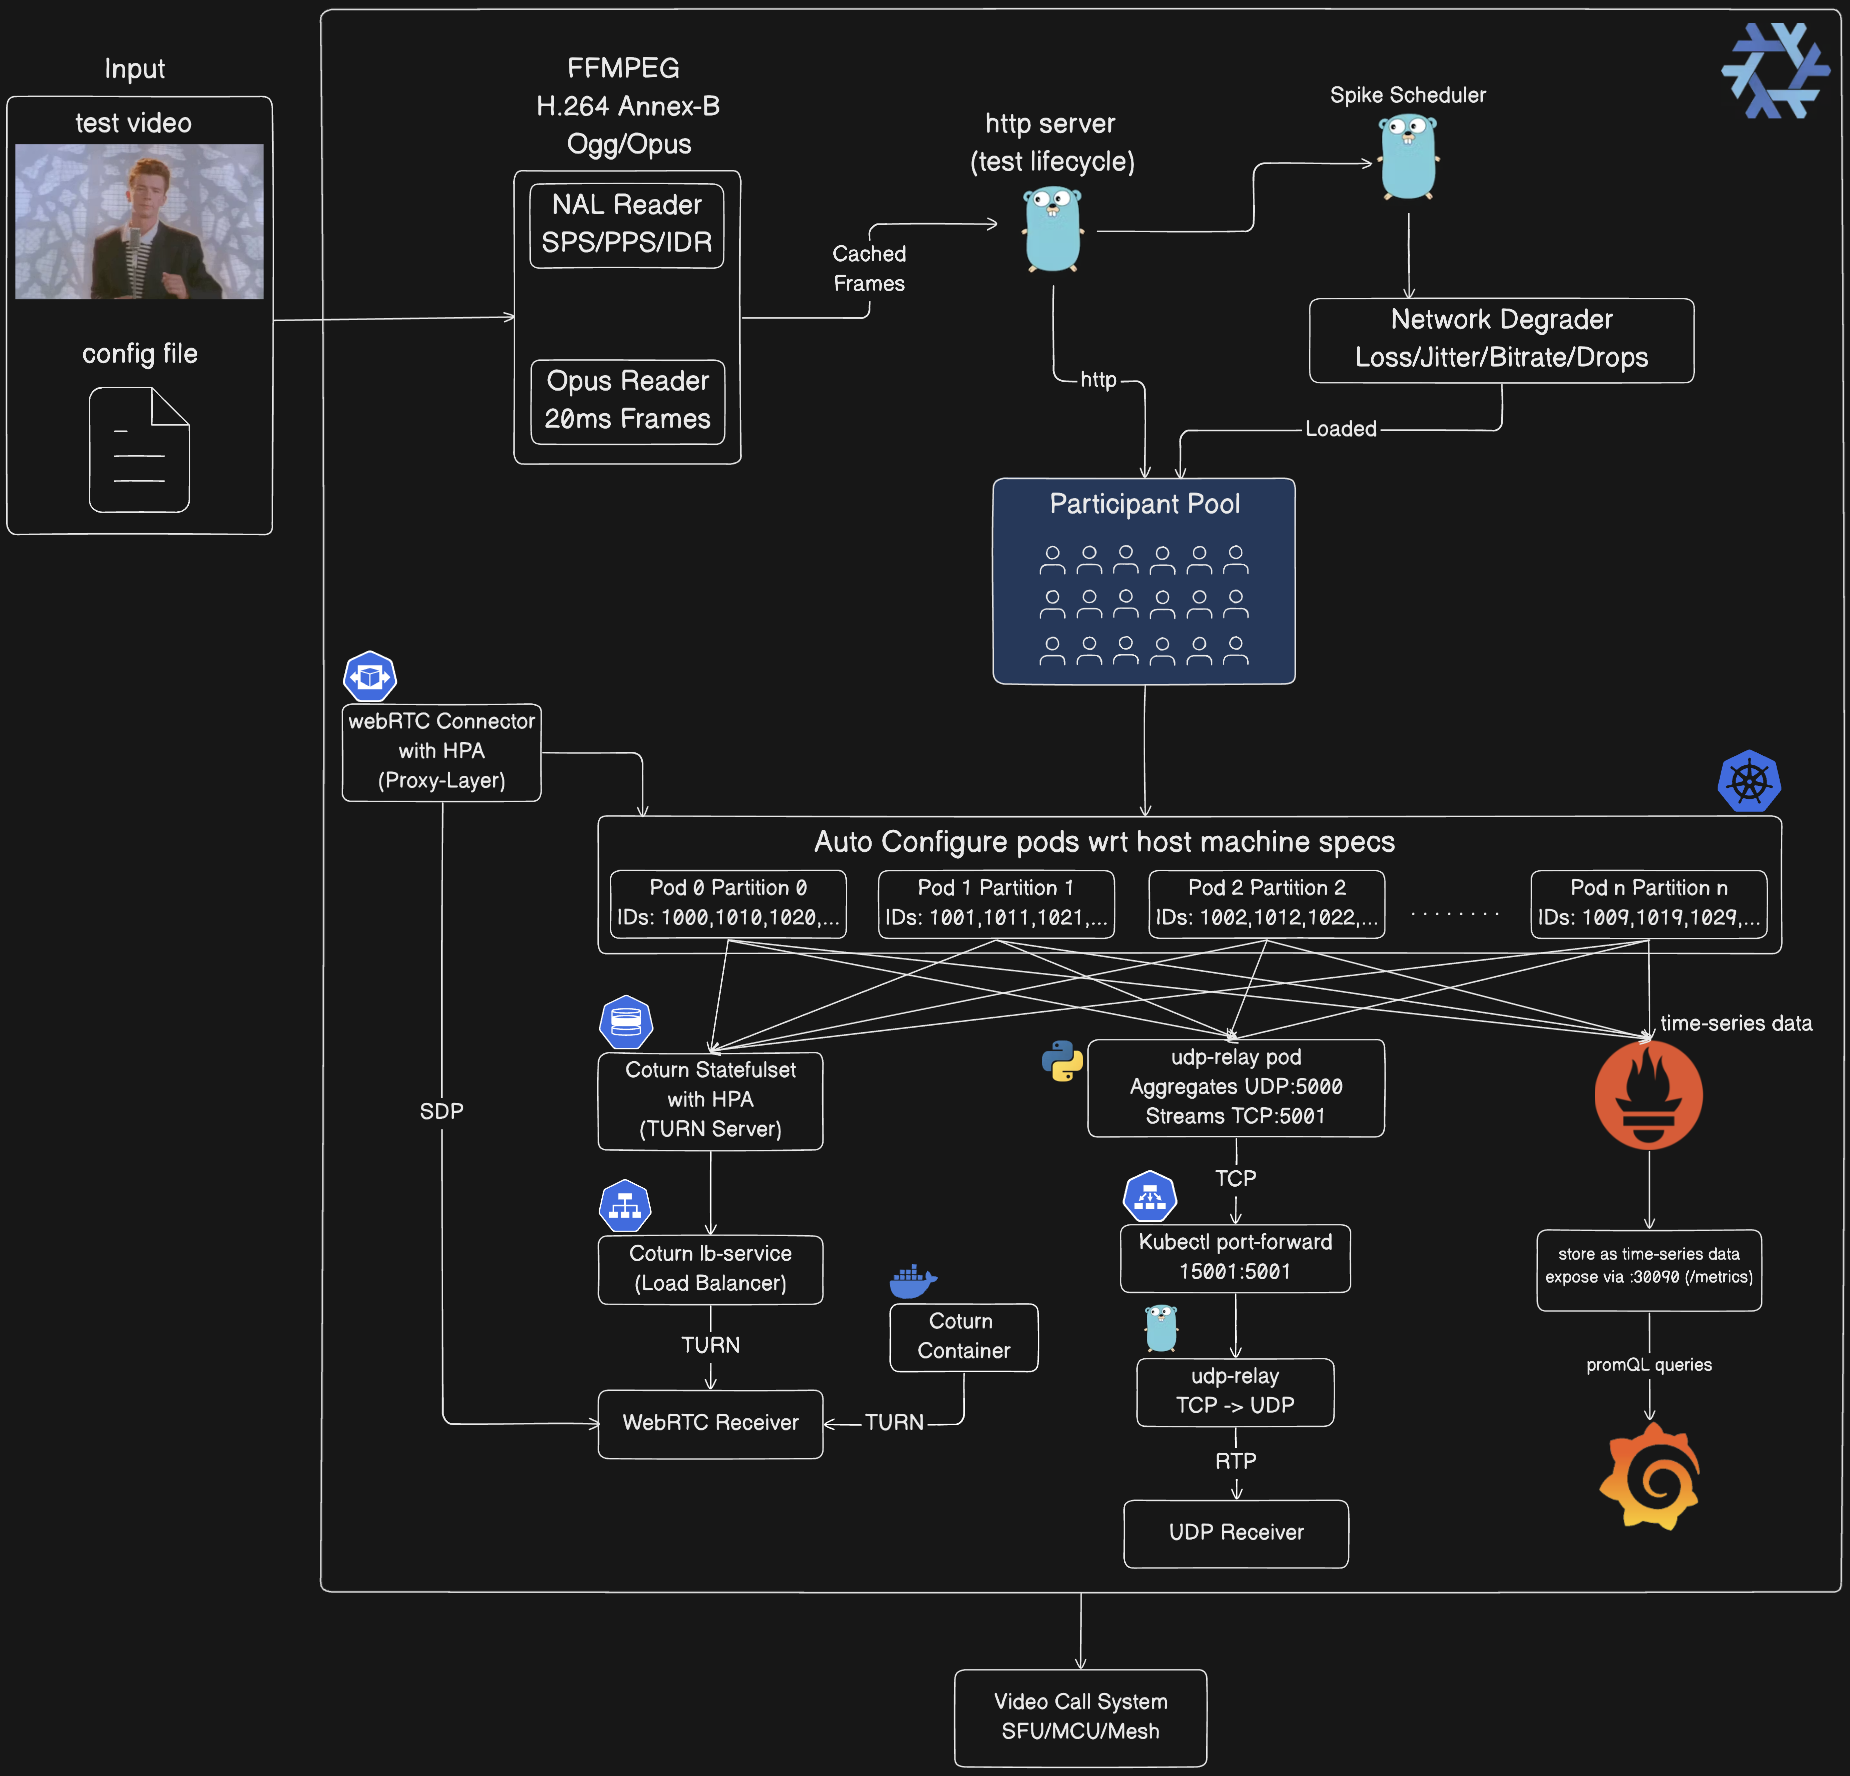 mdsadiqmd/av-chaos-monkey
Chaos Monkey ولكن لاختبار الصوت والفيديو (webRTC وUDP)
 wenekar/procinfo
احصل على معلومات العمليات مباشرة من bash، مع الحد الأدنى من التبعيات.
 aaravmaloo/apm
مدير كلمات مرور محلي للجميع
 wearecloudar/s3-account-search
بحث حسابات S3
 sandboxec/sandboxec
صندوق حماية خفيف للأوامر لنظام لينكس، آمن بشكل افتراضي، مبني على Landlock.
 al0ne/cloud-audit
أداة تدقيق أمني سحابي آلية تكتشف سوء استخدام بيانات اعتماد AK/SK عن طريق تدقيق دوري لسجلات المنصة السحابية باستخدام كشف الشذوذ وقواعد القائمة السوداء…
 6mile/gimmepatz
أداة استطلاع لرموز الوصول الشخصية (PAT) لصيادي الثغرات ومختبري الاختراق والفرق الحمراء
 raesene/cve-2022-23648-poc
إثبات المفهوم لـ CVE-2022-23648
 aquasecurity/trivy-plugin-aqua
مكوّن إضافي لدمج Trivy مع منصة Aqua Security لفحص IaC وخطوط الأنابيب والتبعيات بحثًا عن الثغرات الأمنية وأخطاء الإعداد.
 owasp/vulnerable-container-hub
VULCONHUB يوفر إمكانية الوصول إلى الملفات لبناء صورة حاوية ضعيفة بنفسك بهدف تعلم وممارسة الأمن.








