
 #1
أدوات لتدقيق التكوينات والأذونات والخدمات في منصات السحابة (IaaS، PaaS).
موصى به من Kitploit
 aker-gateway/aker
مضيف وسيط SSH / مضيف القفز / خادم القفز
 arkadiyt/aws_public_ips
جلب جميع عناوين IP العامة المرتبطة بحساب AWS الخاص بك. يعمل مع IPv4/IPv6، وشبكات Classic/VPC، وعبر جميع خدمات AWS.
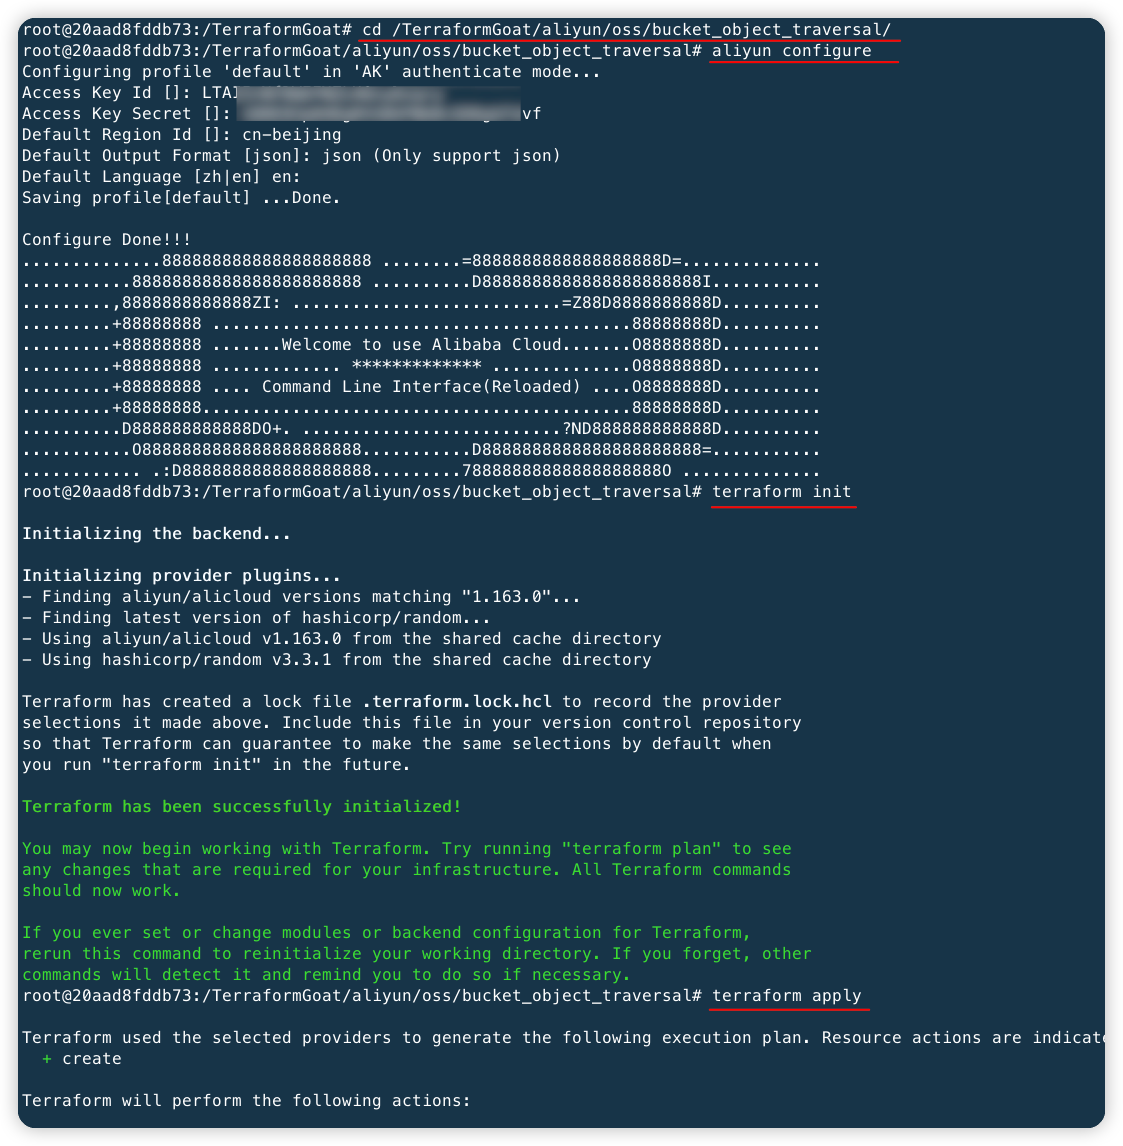 hxsecurity/terraformgoat
أداة نشر متعددة السحابات مصممة لتكون ضعيفة عن قصد باستخدام Terraform لإنشاء بنية تحتية سحابية غير آمنة عمداً للتدريب والممارسة الأمنية.
 hardenedlinux/harbian-audit
تدقيق توزيعة دبيان/جنو لينكس المشددة
 getkern/kern
بيئة تشغيل حاويات بدون صلاحيات الجذر وصندوق حماية يشغّل صور OCI المفروضة عبر النواة في أجزاء من الثانية دون الحاجة إلى daemon، ويتضمن ملفات تعريف…
 dev-sec/chef-ssh-hardening
هذا الكوكبوك الخاص بـ Chef يوفر إعدادات آمنة لكل من ssh-client و ssh-server.
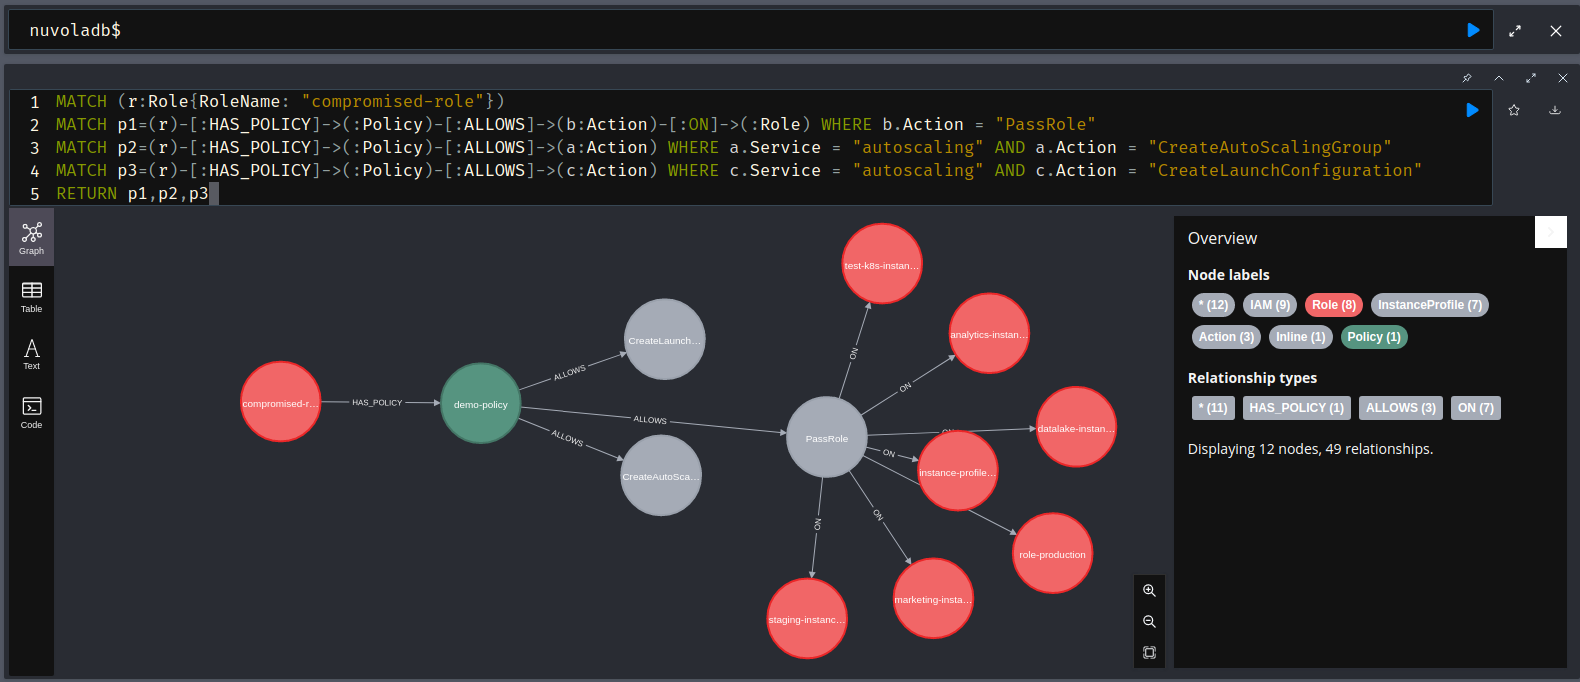 primait/nuvola
أداة تحليل أمان AWS مبنية على الرسم البياني تقوم بتفريغ تكوينات السحابة، واكتشاف التكوينات الخاطئة، ورسم مسارات الهجوم باستخدام التوأم الرقمي لـ…
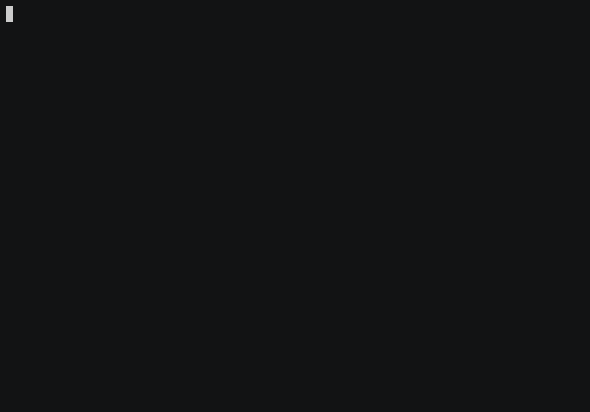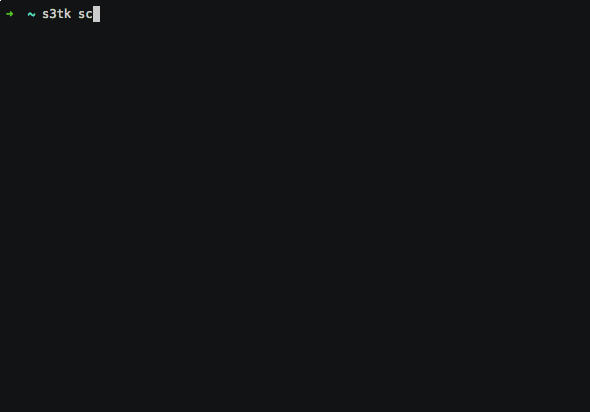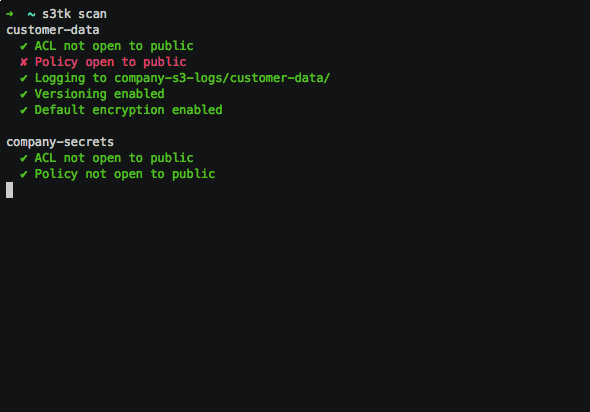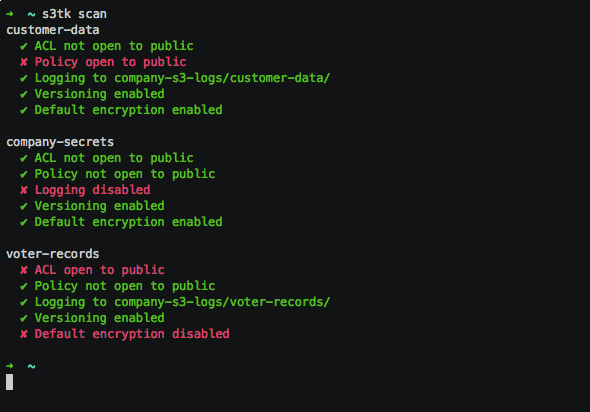 ankane/s3tk
مجموعة أدوات أمان لـ Amazon S3
 elttam/semgrep-rules
قواعد التحليل الثابت للأمان لاكتشاف الثغرات ومراجعة الكود الموجهة للتدقيق عبر Java وGo وPython وC# وKotlin وPHP وKubernetes وGitHub Actions.
 cyberark/blobhunter
ابحث عن البيانات المكشوفة في Azure باستخدام ماسح البلوب العام هذا
 summitroute/aws_exposable_resources
كتالوج منسق لأنواع موارد AWS التي يمكن تعريضها للعامة، مع أوامر CLI لإنشاء ومراجعة تكوينات الوصول العام عبر الخدمات.
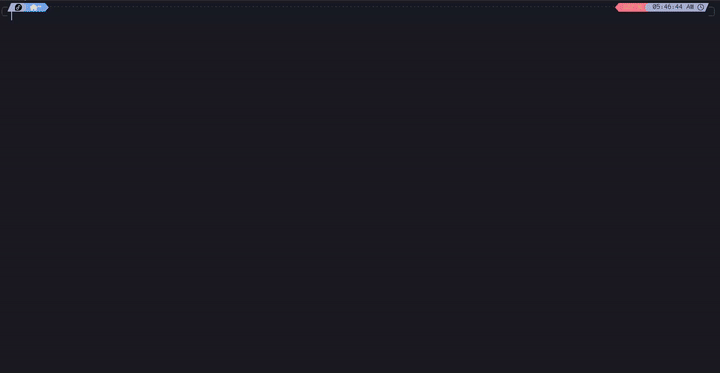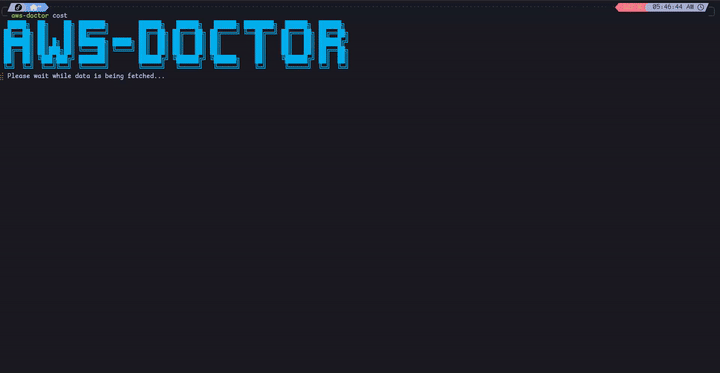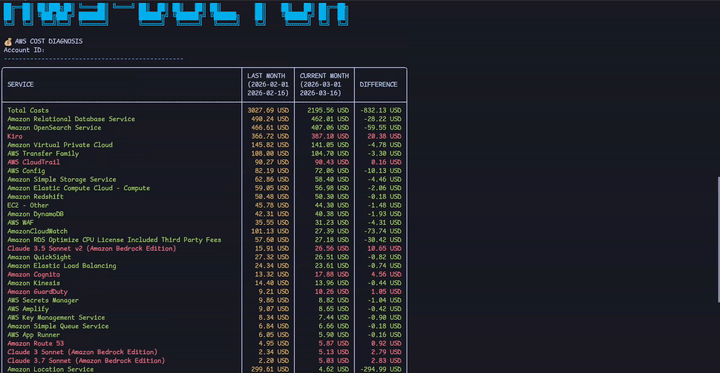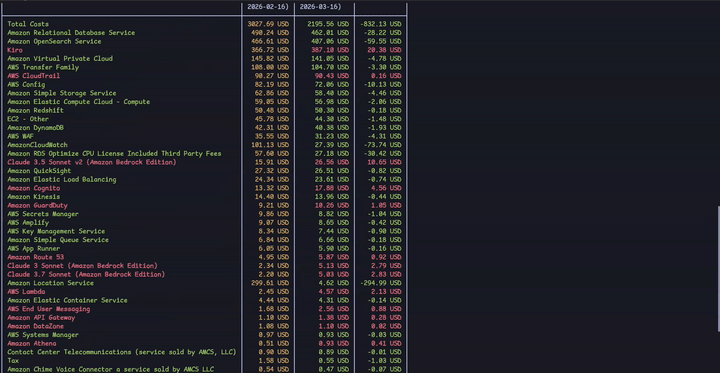 elc0mpa/aws-doctor
أداة CLI قوية مفتوحة المصدر لتدقيق الأمان والتكاليف وأفضل الممارسات في AWS. 🩺 ☁️
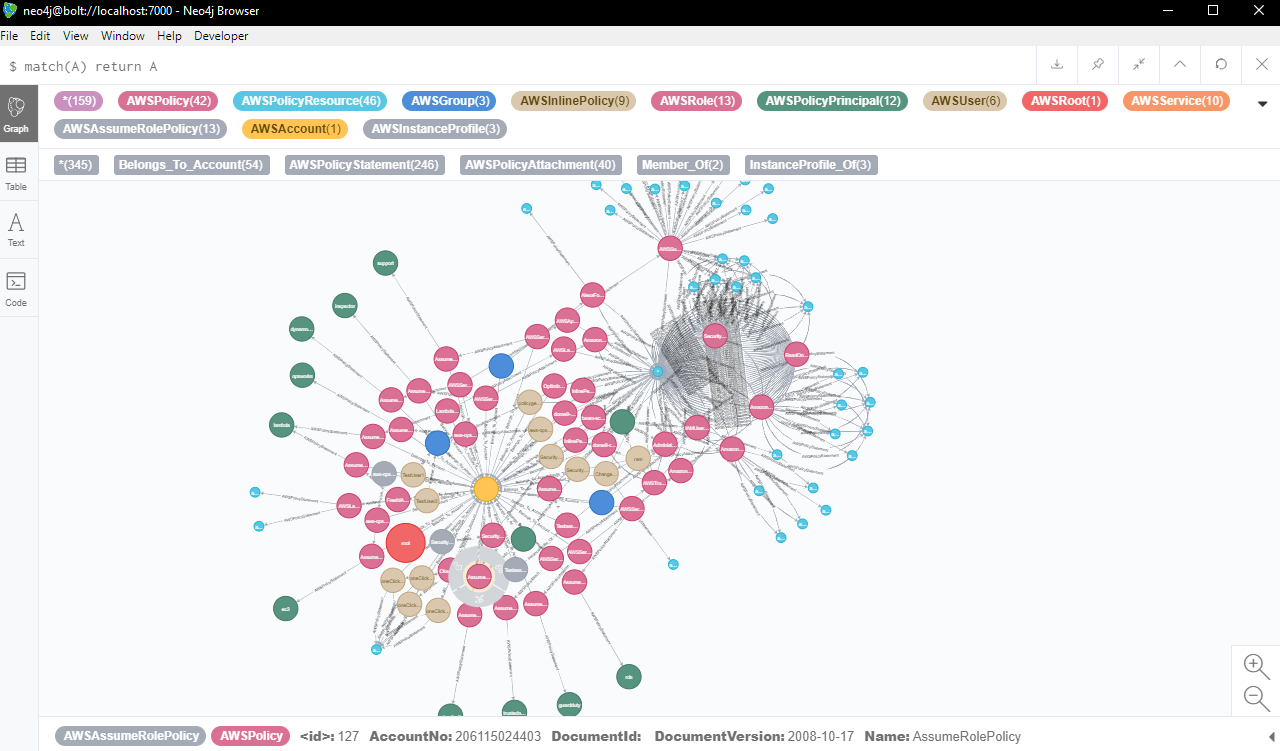 rams3sh/aaia
مُصوِّر ومكتشف الشذوذ لإدارة الهوية والوصول في AWS
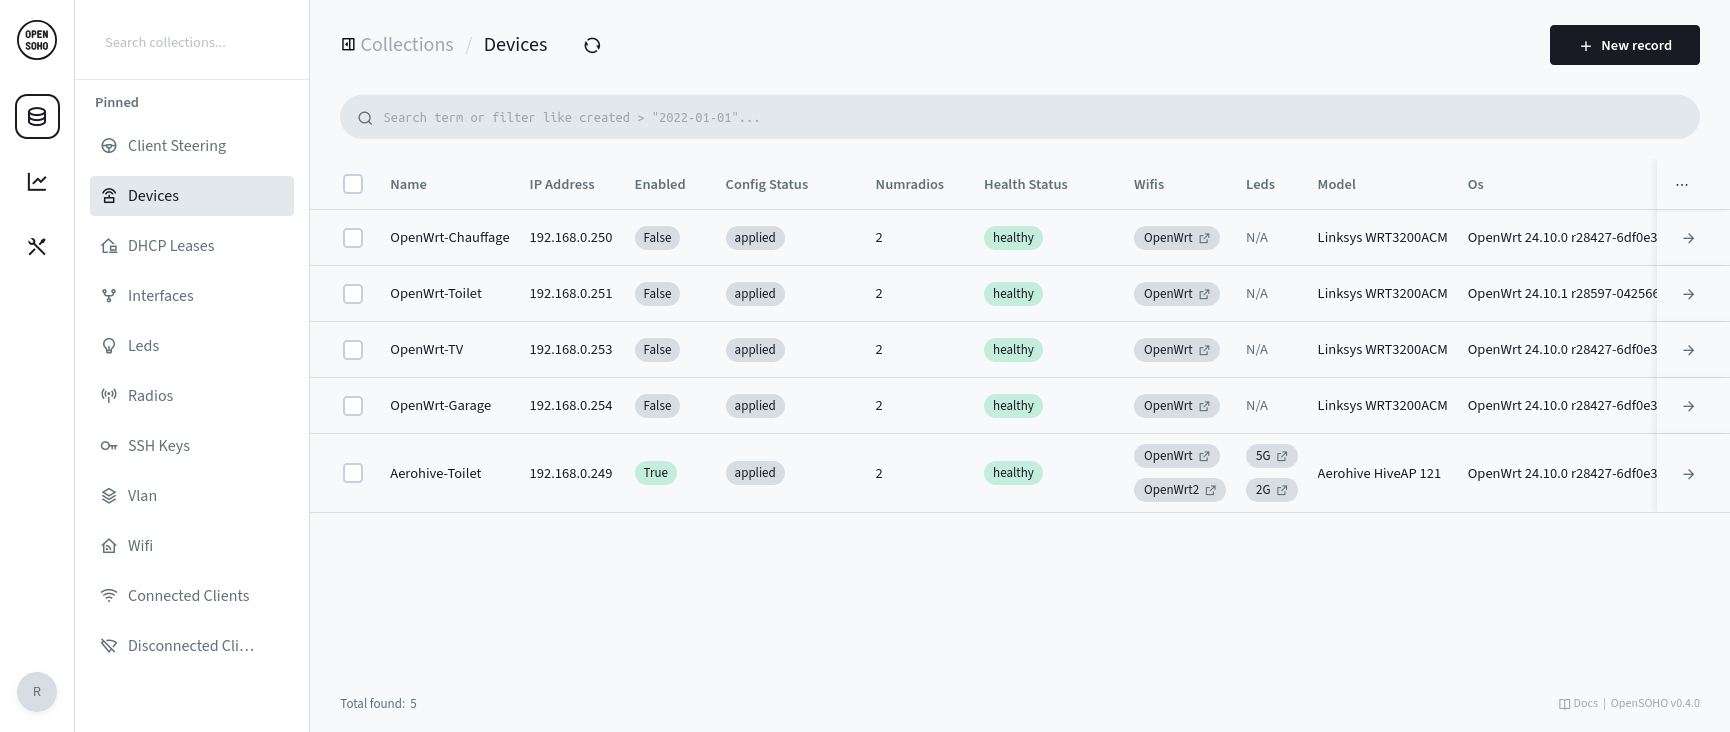 rubenbe/opensoho
منصة خفيفة لإدارة أجهزة OpenWRT للشبكات الصغيرة. إعدادات مركزية، ومراقبة، وإدارة WiFi لعدد 2–20 جهازًا مع نشر بسيط وتوافق مع OpenWISP.
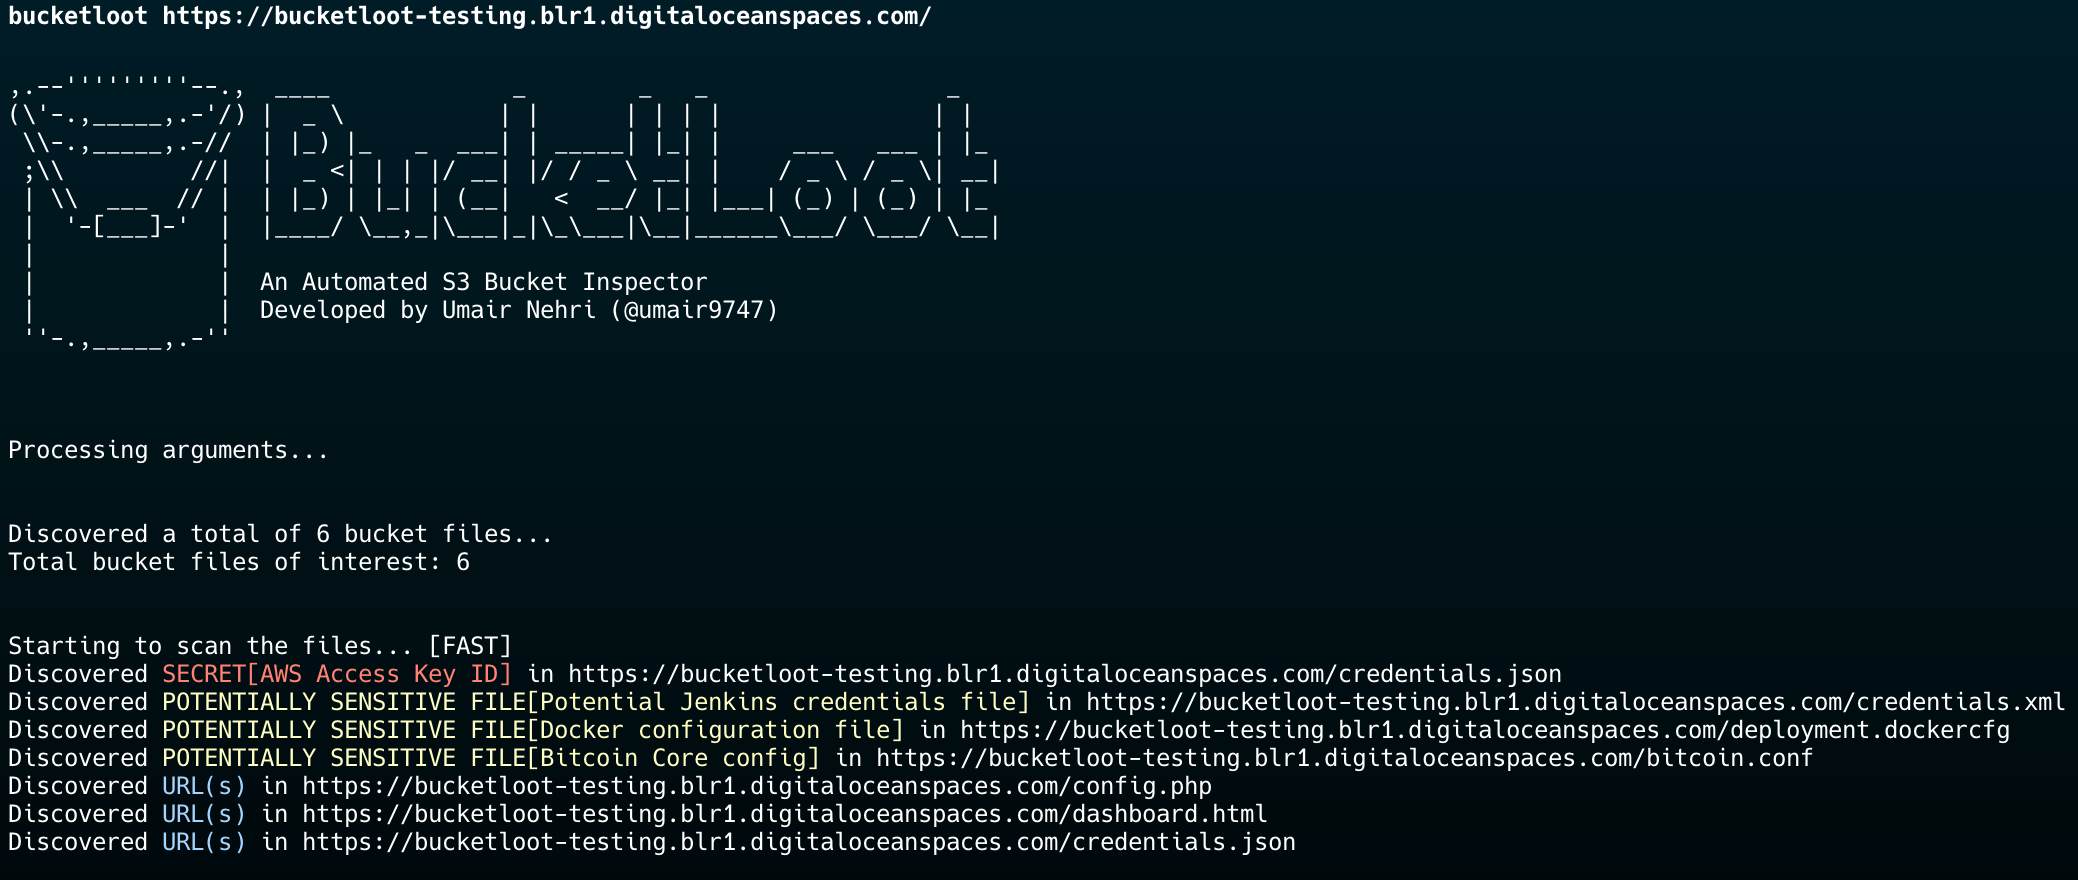 redhuntlabs/bucketloot
BucketLoot هو مفتش آلي للحاويات المتوافقة مع S3 يمكنه مساعدة المستخدمين في استخراج الأصول، والإبلاغ عن التعرضات السرية، وحتى البحث عن كلمات مخصصة…
 linnix-os/linnix
مراقبة Linux مدعومة بـ eBPF مع كشف الحوادث بالذكاء الاصطناعي. مرخّص بموجب AGPL-3.0.
 dev-sec/ssh-baseline
خط الأساس لـ SSH من DevSec - ملف InSpec
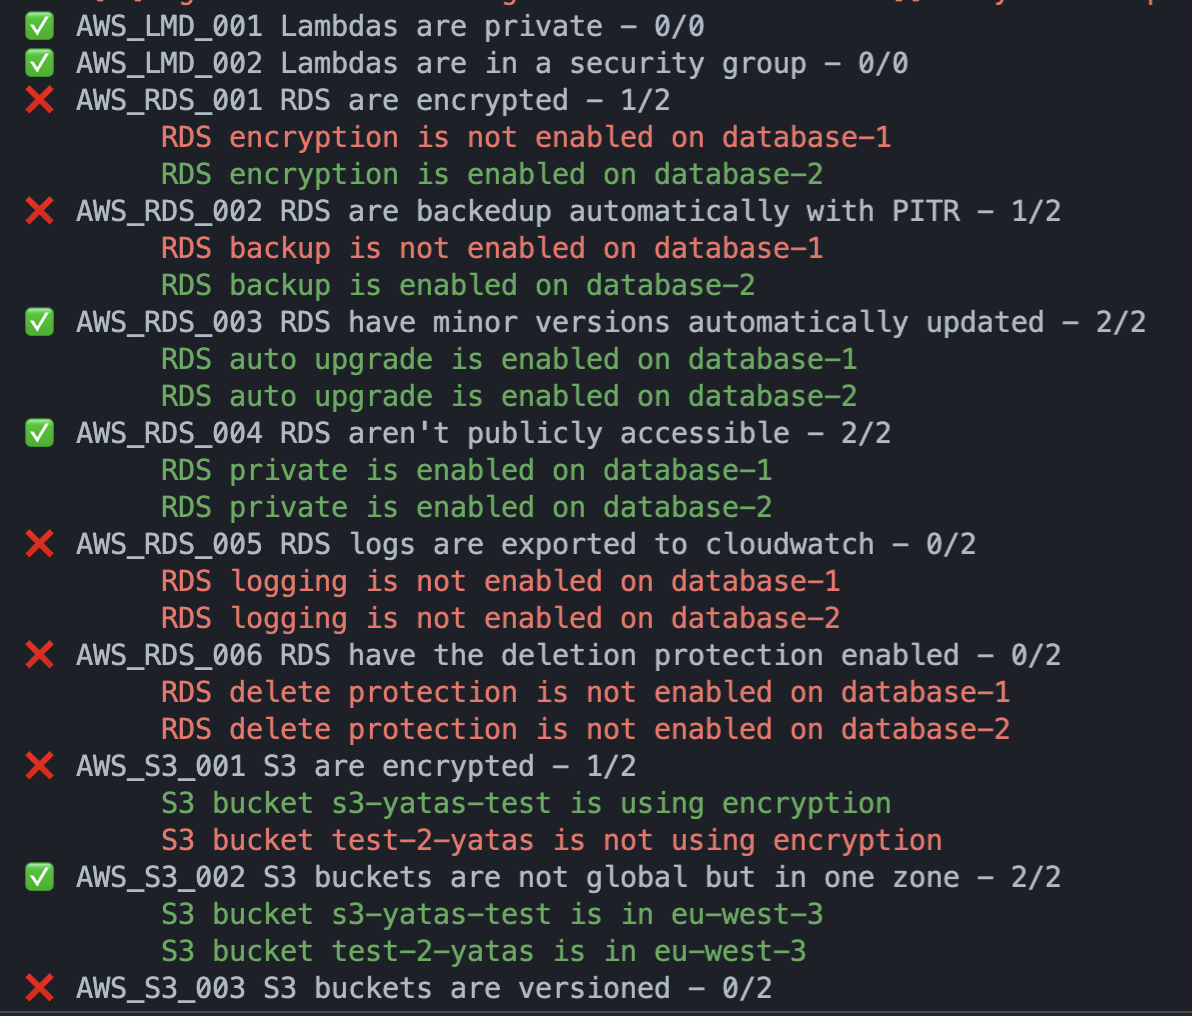 padok-team/yatas
:owl::mag_right: أداة بسيطة لتدقيق بنيتك التحتية على AWS/GCP من أجل سوء التكوين أو مشكلات أمنية محتملة مع دمج الإضافات








