
 #1
أدوات لتدقيق التكوينات والأذونات والخدمات في منصات السحابة (IaaS، PaaS).
موصى به من Kitploit
 offsecpierogi/azure
# نصوص Bash وPowerShell لتقييمات أمان Azure، تغطي تصعيد الامتيازات في IAM، واستغلال سجل الحاويات، وكشف Key Vault، وإعدادات Entra ID، وتدقيق SQL.
 chuzhongyun/cve-2026-53359-kernel-fix
دليل ترقية نواة Linux - إصلاح CVE-2026-53359
 ziad-hsn/cpra
CPRA هو نظام مراقبة بنية تحتية عالي الأداء مصمم لفرق المنصات التي تدير بنى الخدمات المصغرة واسعة النطاق. مبني على بنية الكيان-المكوّن-النظام…
 xiaoqimikko/tomcat85-check
CVE-2025-55752: Tomcat 8.5 بلغ نهاية العمر (EOL)، والنسخة النهائية هي 8.5.100. أعلنت Apache بندًا بندًا أن هناك 14 ثغرة CVE لعام 2025 تنطبق أيضًا على…
 maniak-academy/mitigate-cve-2023-46747
كتيب Ansible لأتمتة تخفيف CVE-2023-46747 (BIG-IP RCE غير مصادق) بتطبيق البرنامج النصي الرسمي من F5 عبر أجهزة متعددة.
 leitwacht/leitwacht-agent
eBPF + nftables + DNS proxy فرض التدفق الصادر لحاويات وظائف GitLab Runner CI/CD — مستوى بيانات الإصدار المجتمعي https://leitwacht.eu/
 chuzhongyun/cve-2026-64561-kernel-fix
# دليل ترقية نواة لينكس - إصلاح CVE-2026-64561
 nserser/lr-webpki
مرجع تنفيذي للمصادقة ما بعد-الكمية LR+ في سياق WebPKI CA، مع خط أنابيب المجموعة النصية، وإعادة البناء، والتقييم، وبيانات الإسناد لإجراء أبحاث قابلة…
 barun121/cve-2024-9264-in-grafana-11.x
استغلال الثغرات باستخدام أدوات اختبار الاختراق، Grafana، Docker، Kali Linux.
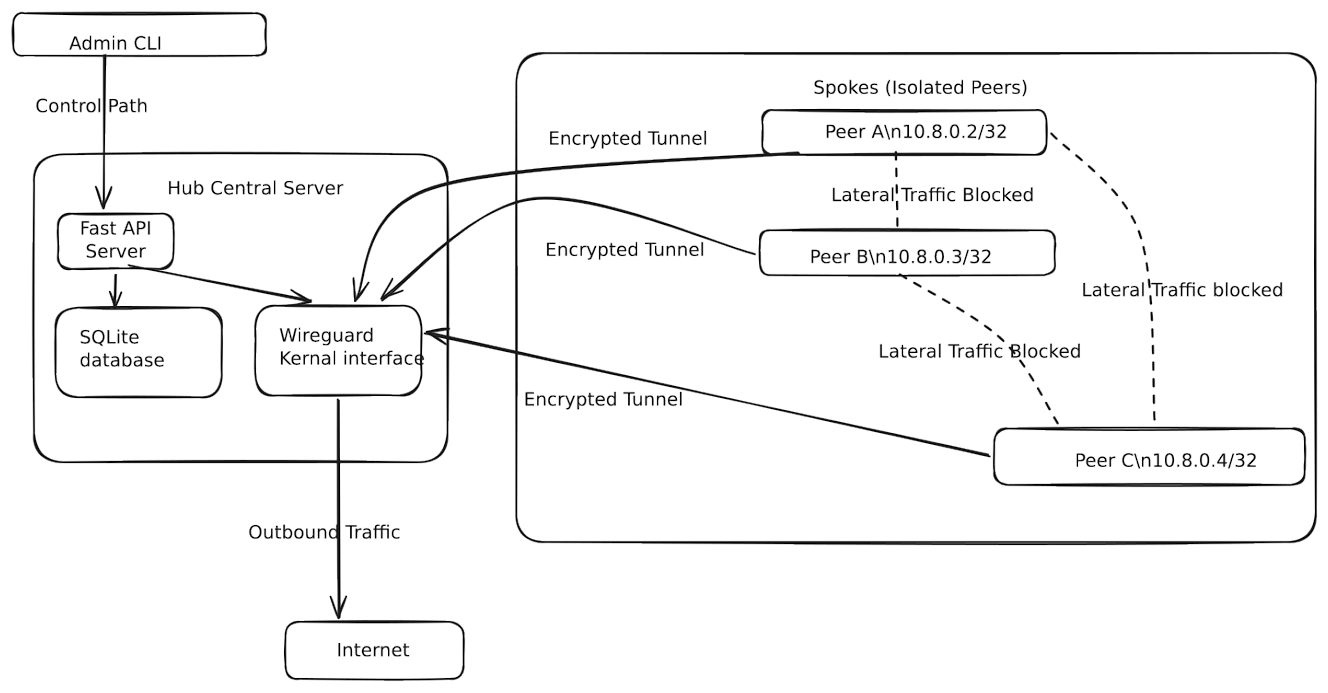 alvin-alvo/safenet-soho-security-framework
إطار عمل خفيف الوزن يعتمد على السياسات يجلب التقسيم الدقيق للثقة الصفرية لشبكات SOHO باستخدام WireGuard.
 thirukguru/aws-perimeter
أداة مسح أمني لـ AWS تعمل من خلال الطرفية، وتحتوي على أكثر من 102 فحصًا أمنيًا عبر VPC و IAM و S3 و CloudTrail والحاويات (ECS/EKS) وكشف الهجمات…
 pblittle/aws-suture
أداة مسح ضوئي لثغرة Heartbleed في OpenSSL (CVE-2014-0160).
 aoripus-ltd/zapscape-fix
رقعة حية عامة للنواة لثغرة الاستخدام بعد التحرير (use-after-free) في KVM/x86 shadow-MMU (Zapscape، CVE-2026-64561)
 bishopfox/cve-2026-58073-check
بأمان اكتشاف تجاوز المصادقة في Veeam Service Provider Console CVE-2026-58073
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
Terraform لنشر تطبيق ضعيف وJDNIExploit للعمل مع CVE-2021-44228
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 إصلاح عاجل لـ golang
 rjt-gupta/cve-2021-33104
CVE-2021-33104 - تحكم غير سليم في الوصول في برنامج Intel(R) OFU
 dumbmachine/cloud-doctor
أمر واحد يُقيّم حسابك السحابي بأكمله — الأخطاء في التهيئة، نقص المراقبة، والوضع الأمني.








