
 #1

 francozappa/bluffs
مجموعة أدوات لاختبار إنشاء جلسات Bluetooth ضد هجمات السرية الأمامية والمستقبلية، باستخدام تصحيح البرامج الثابتة، وتحليل PCAP، وفحوصات آلية لثغرات…
 bin4ry/unipwn
إطار عمل لاستغلال ثغرات BLE لروبوتات Unitree: حقن الأوامر عبر مفاتيح AES مبرمجة بشكل ثابت يتيح السيطرة الكاملة عن بُعد، وحقن الحمولات، والانتشار…
 whad-team/whad-client
عميل بروتوكول وإطار عمل لواجهة سطر الأوامر (CLI) للتفاعل مع أجهزة الاختراق اللاسلكية، مما يمكّن باحثي الأمن من استكشاف واختبار وأتمتة تجارب…
 hackingdave/btrpa-scan
ماسح Bluetooth Low Energy (BLE) مع حل Resolvable Private Address (RPA) باستخدام Identity Resolving Keys (IRKs)
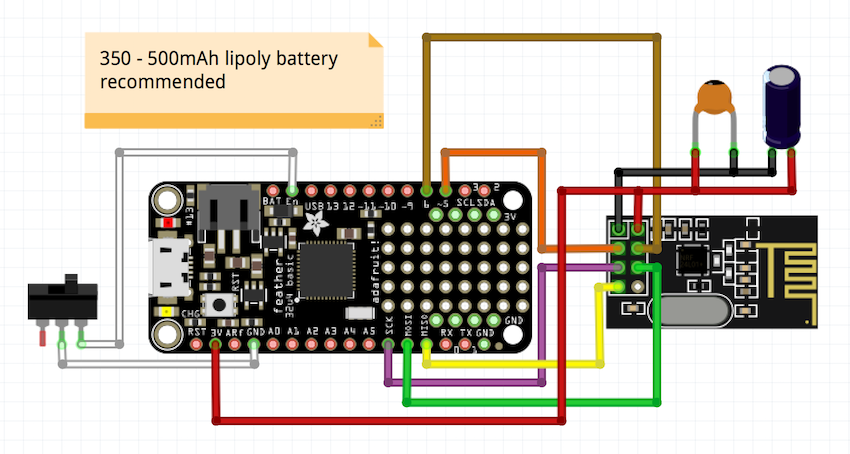 insecurityofthings/uc_mousejack
Mousejack لـ ATmega32u4
 wh00hw/pyflipper
غلاف CLI بلغة Python لأداة Flipper Zero
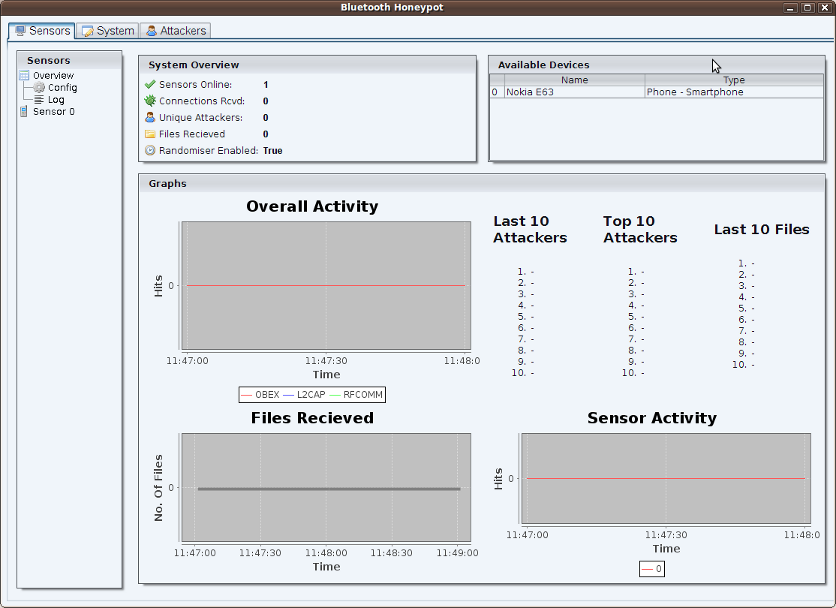 andrewmichaelsmith/bluepot
هونيبوت بلوتوث قائم على Java يلتقط ويخزن البرامج الضارة من هجمات BlueBugging و BlueSnarfing، مع واجهة مستخدم رسومية للمراقبة وتحليل السجلات.
 4shadoww/hakkuframework
Hakku Framework لاختبار الاختراق
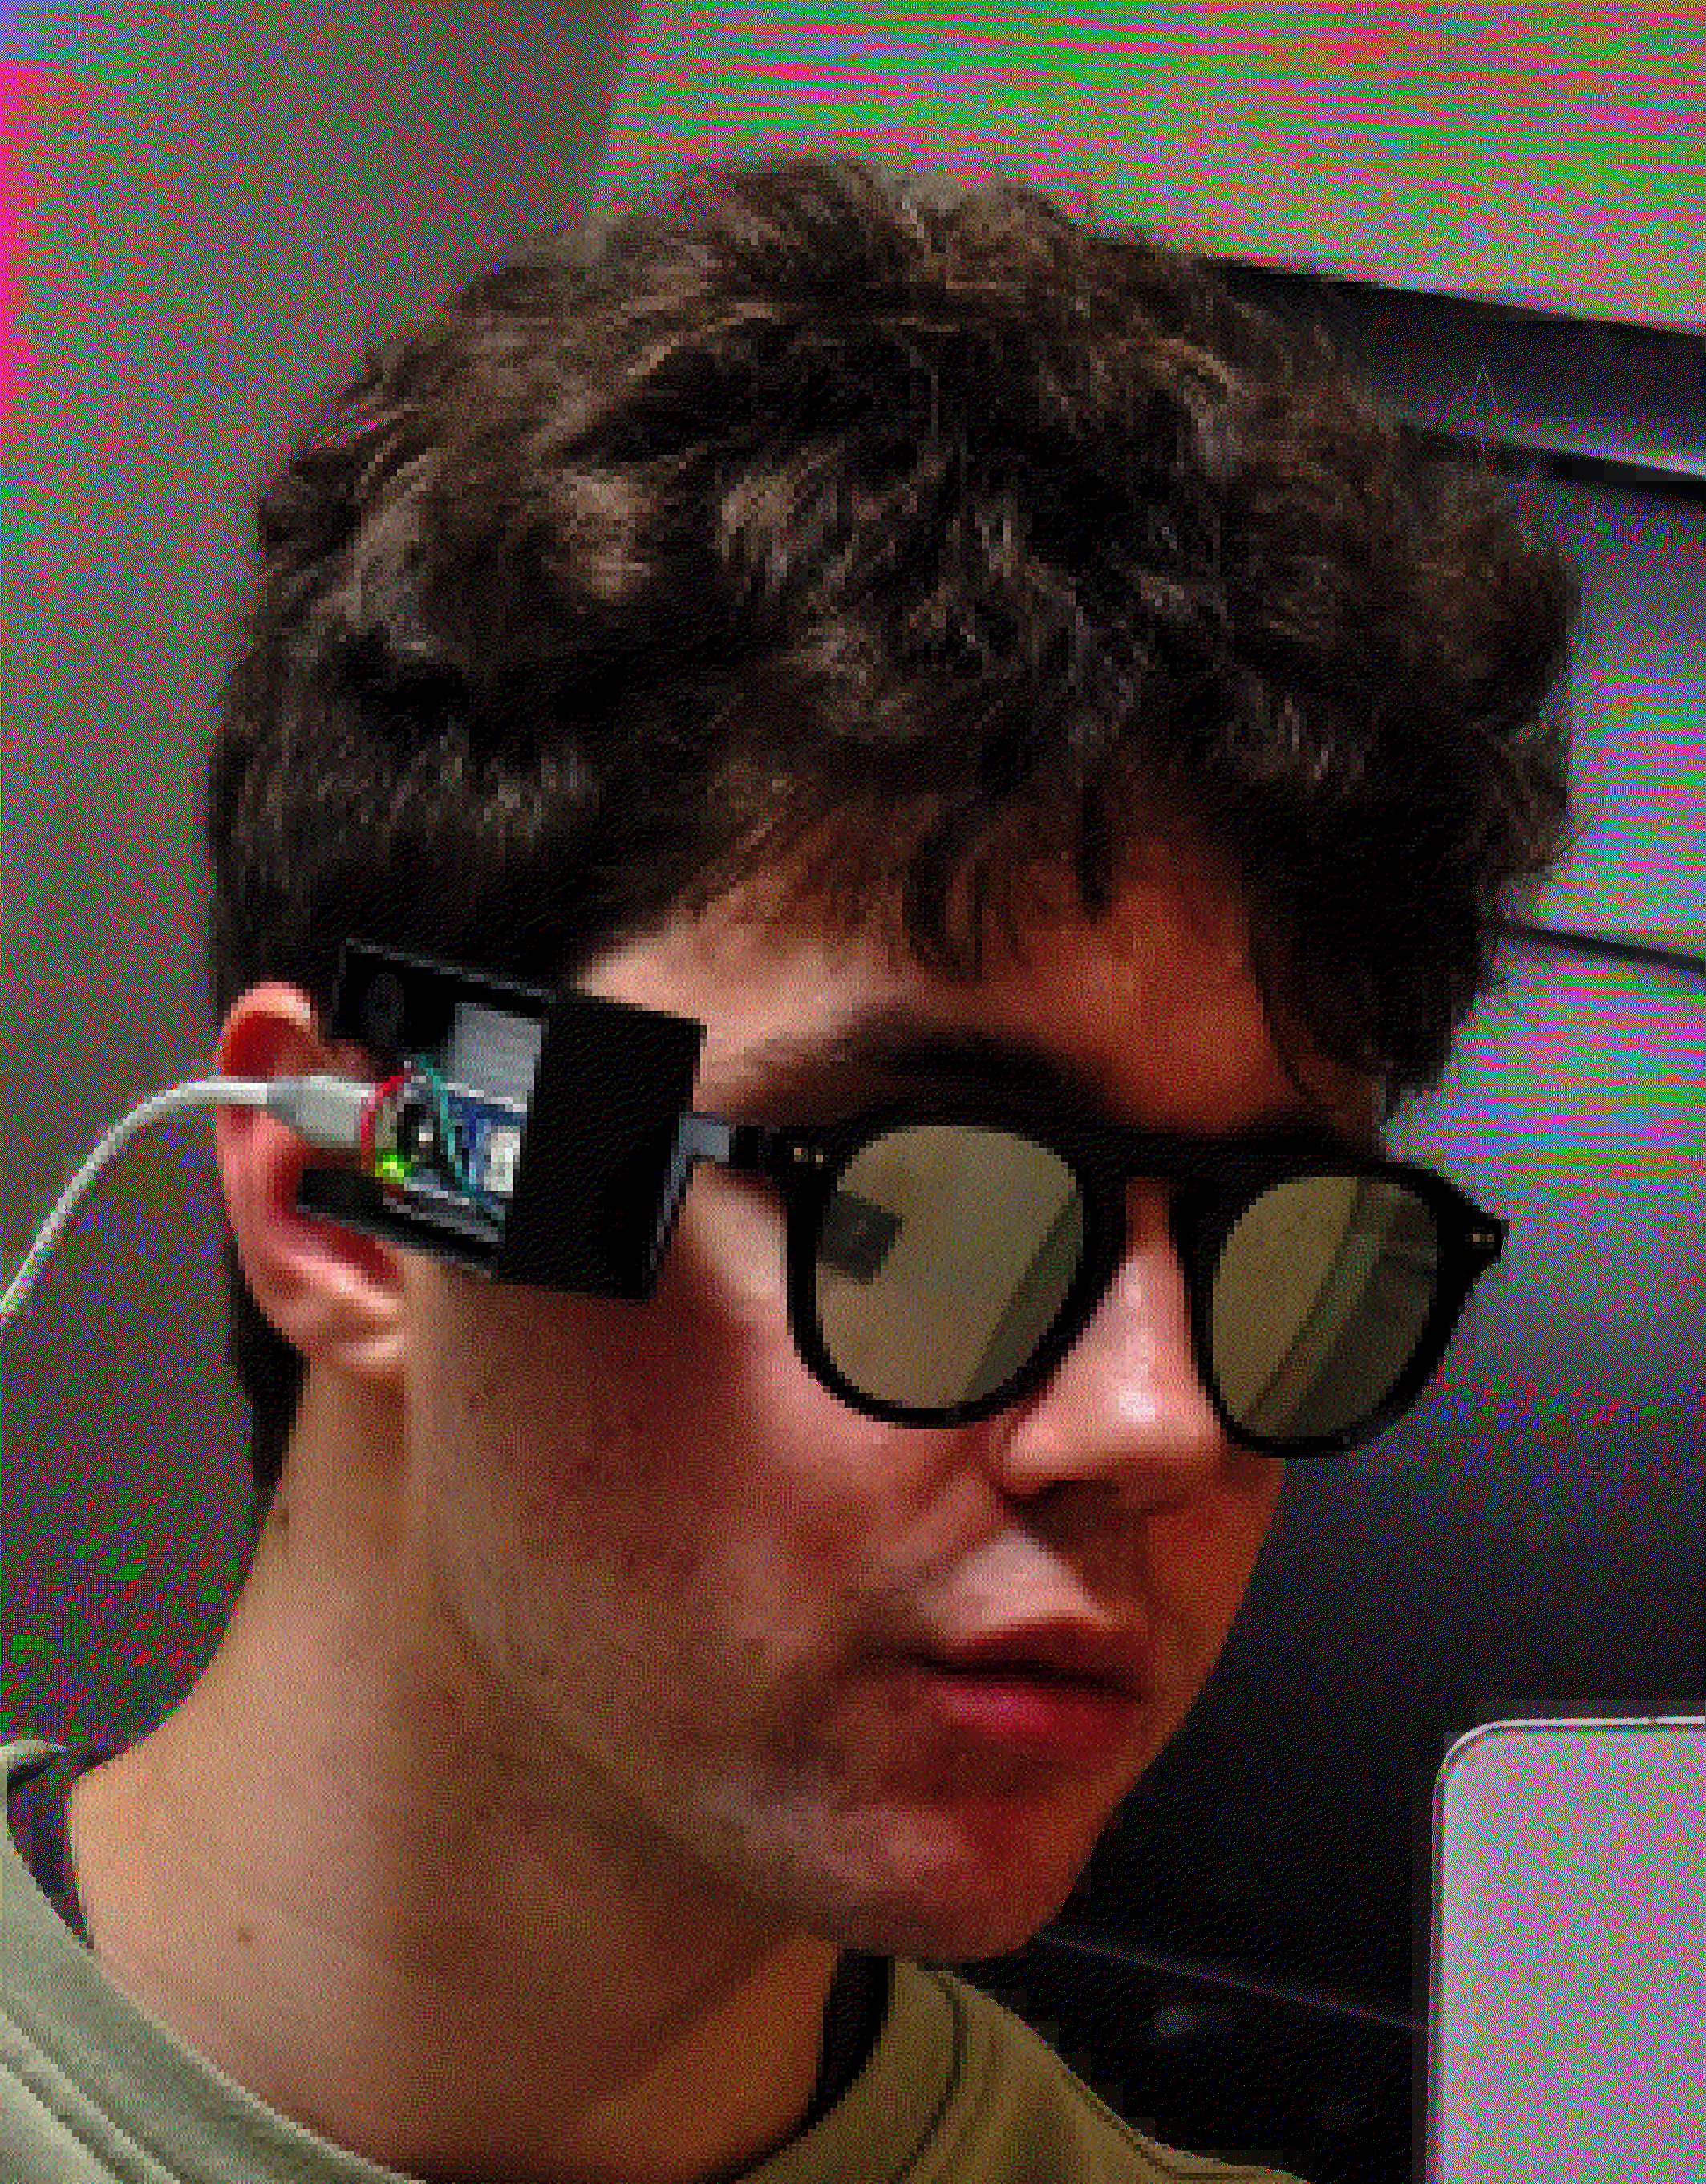 nullpxl/banrays
نظارات لكشف النظارات الذكية التي تحتوي على كاميرات. Ray-BANNED
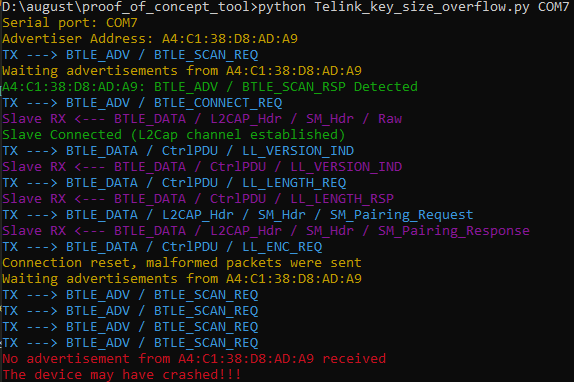 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
إثبات المفهوم لثغرات Sweyntooth في تقنية Bluetooth Low Energy (BLE).
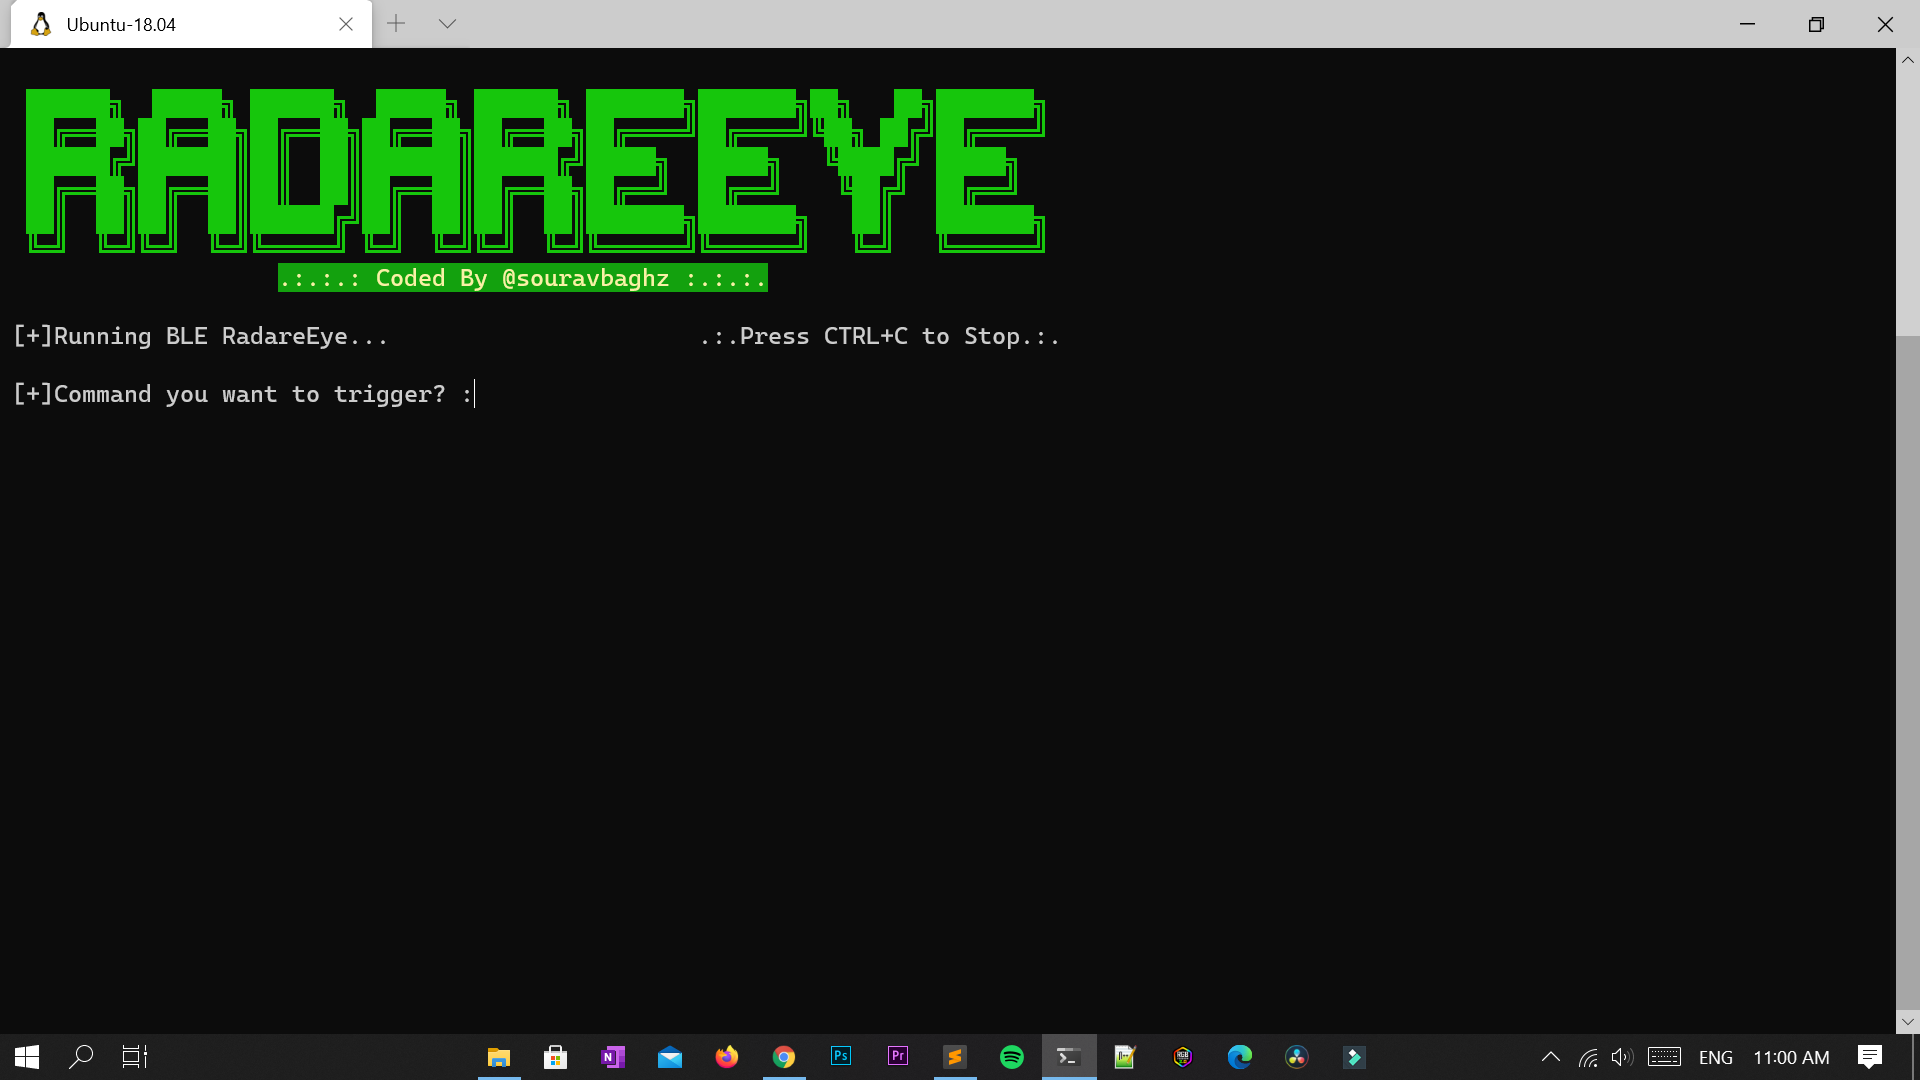 souravbaghz/radareeye
أداة لمسح الأجهزة القريبة بشكل خاص وتنفيذ أمر معين على نظامها الخاص عندما يكون الجهاز المستهدف ضمن النطاق.
 seemoo-lab/toothpicker
مختبر عشوائي موجَّه بالتغطية داخل العملية لخفي بلوتوث iOS (bluetoothd) باستخدام FRIDA، مع اختبار عشوائي عبر الأثير لبروتوكول MagicPairing وإمكانيات…
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 هو ثغرة تنفيذ كود عن بُعد (RCE) من نوع zero-day و zero-click في خدمة AudioConverterService التابعة لـ CoreAudio في نظام iOS، تُستغل…
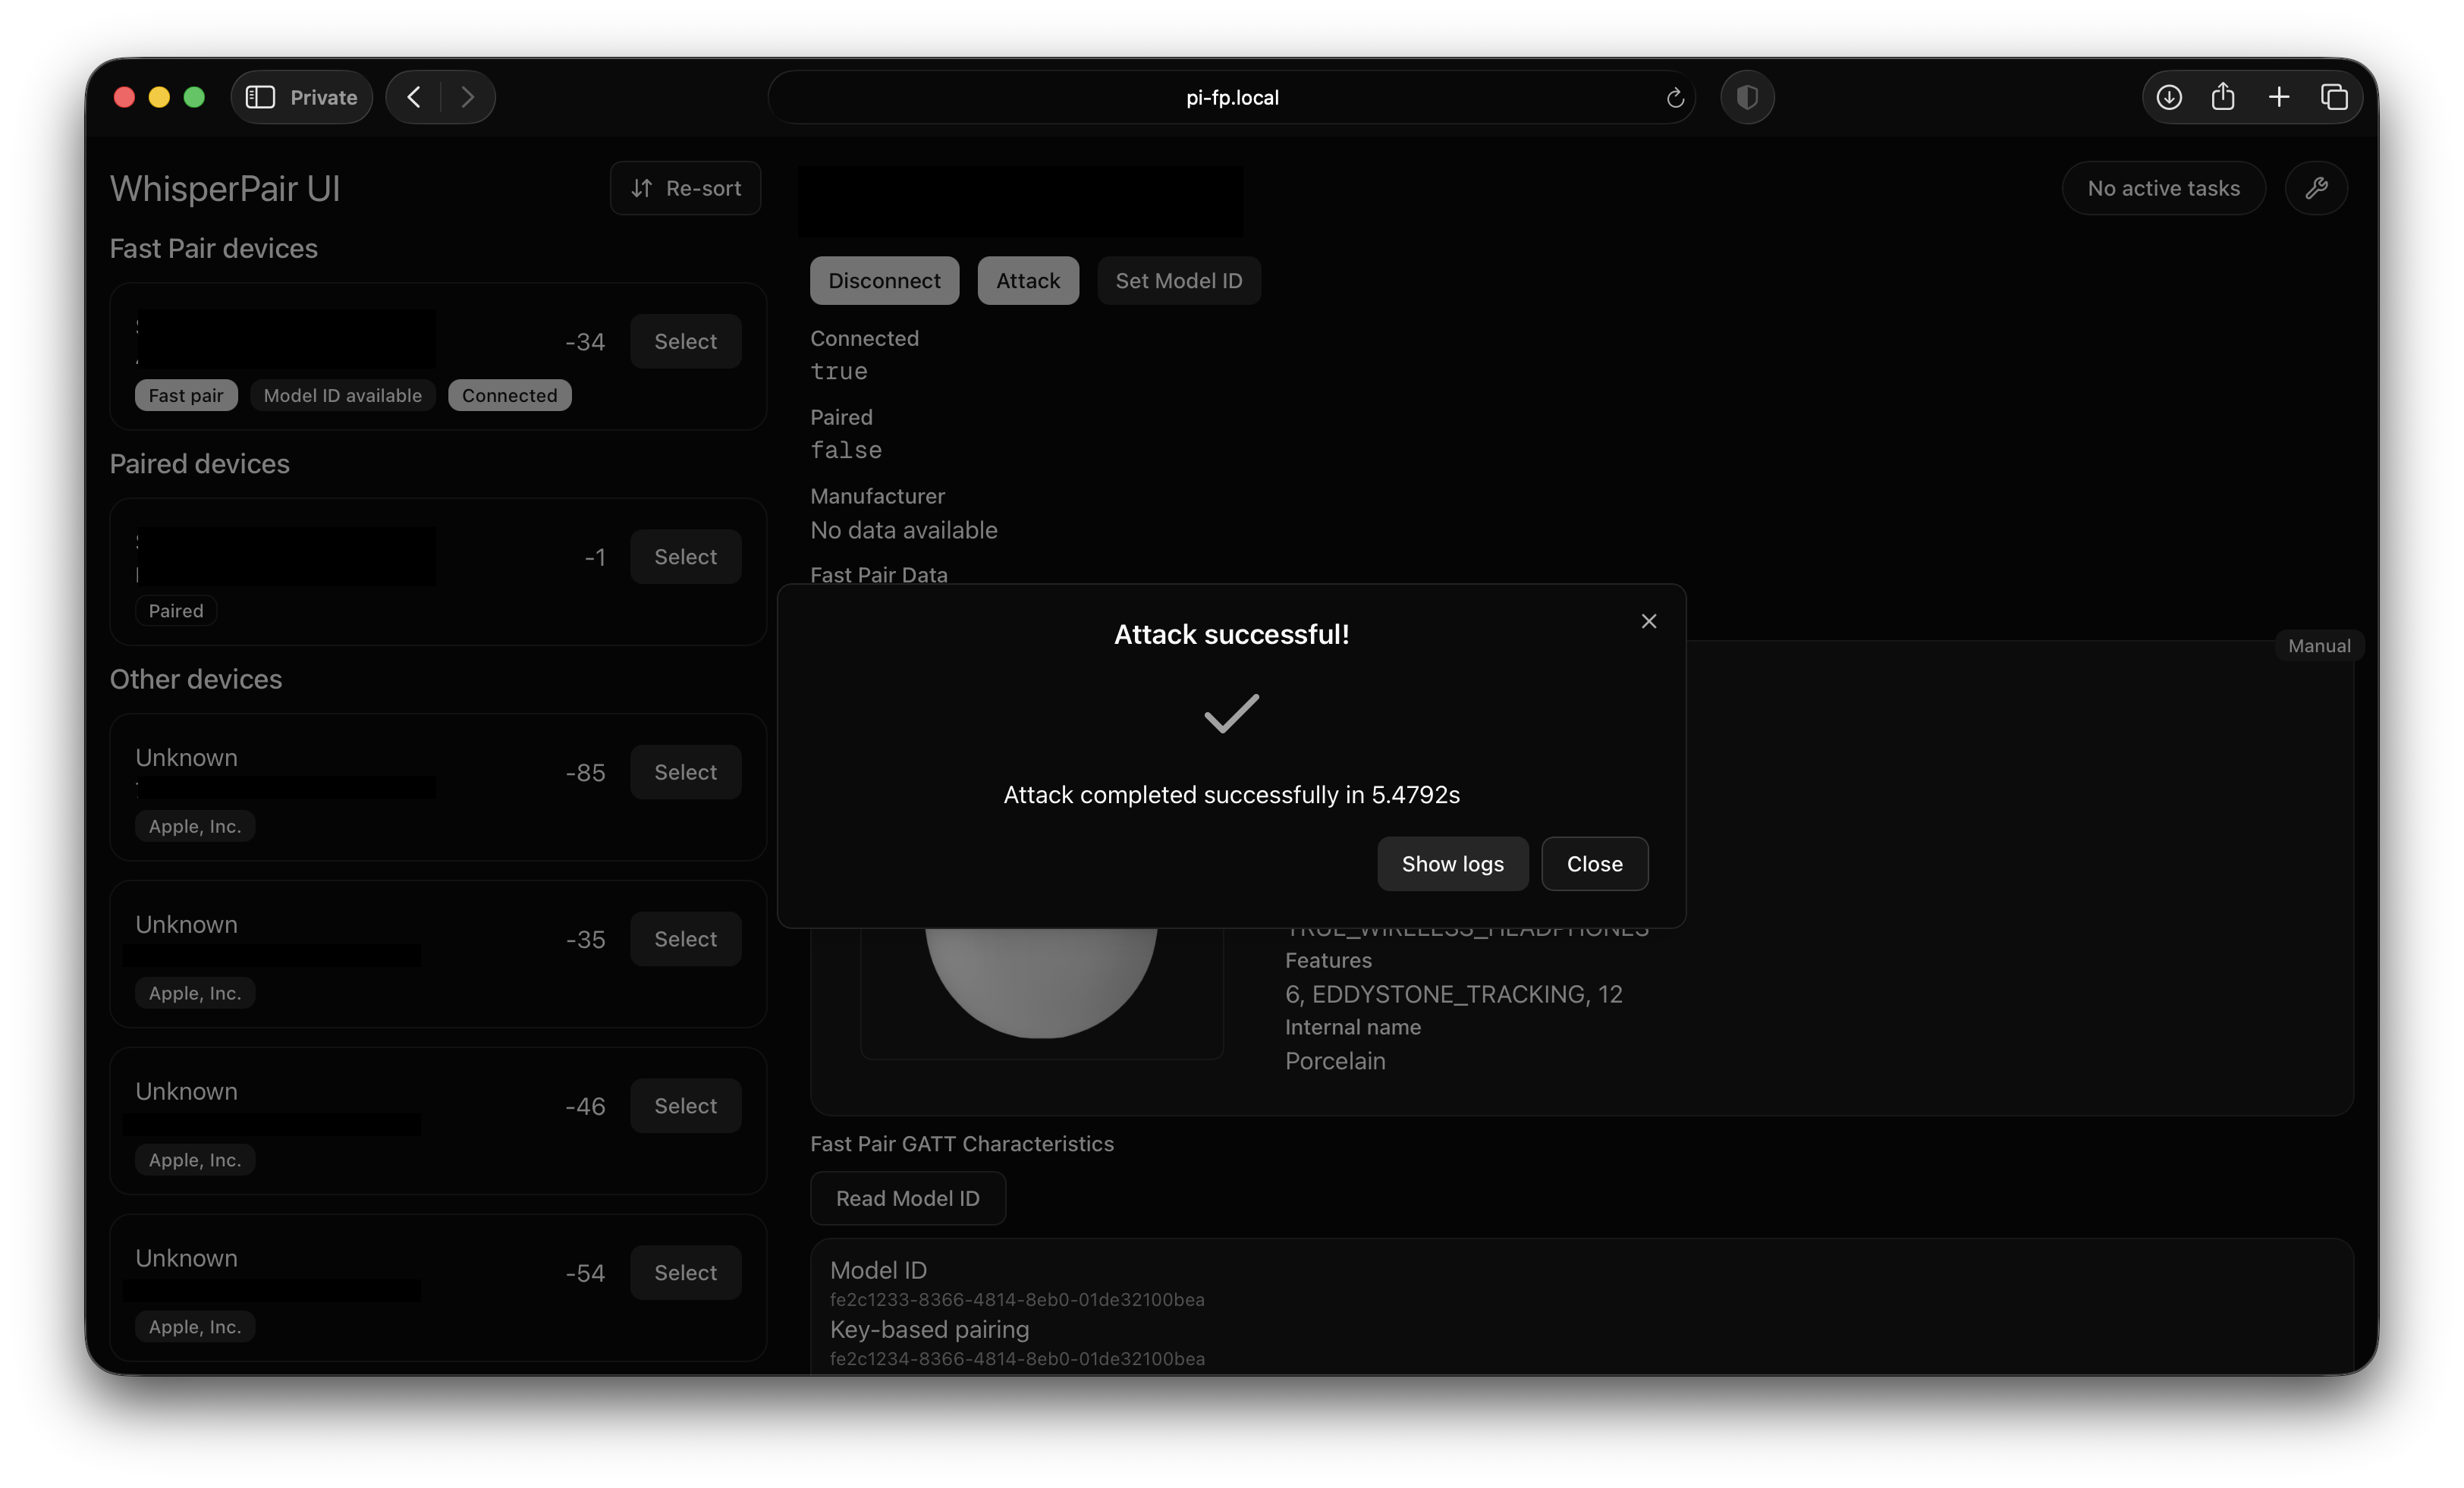 kuleuven-cosic/whisperpair
التنفيذ المرجعي الرسمي والتحقق من الثغرة الأمنية لهجومنا WhisperPair (CVE-2025-36911) الذي يؤثر على بروتوكول Fast Pair من جوجل.
 nccgroup/blesuite
BLESuite هي حزمة بايثون توفر طريقة أسهل لاختبار أجهزة Bluetooth Low Energy (BLE)
 greatscottgadgets/libbtbb
مكتبة C لفك ترميز حزم النطاق الأساسي لبلوتوث واستخراج معلومات الشبكة الصغيرة (piconet) من أجهزة Ubertooth و USRP لتحليل الشبكات اللاسلكية.
 francozappa/knob
هجمات التفاوض على مفتاح بلوتوث (KNOB) على بلوتوث BR/EDR و BLE [CVE-2019-9506]





