

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RadareEye — أداة لمسح الأجهزة القريبة بشكل خاص وتنفيذ أمر معين على نظامها الخاص عندما يكون الجهاز المستهدف ضمن النطاق. | Kitploit
أدوات/GitHubGitHub/souravbaghz/radareeye
الاستطلاعتدقيق Wi-Fiأمن البلوتوثأمان إنترنت الأشياءأمن الشبكات اللاسلكيةالفريق الأحمر
GitHubsouravbaghz/radareeye

RadareEye

أداة لمسح الأجهزة القريبة بشكل خاص وتنفيذ أمر معين على نظامها الخاص عندما يكون الجهاز المستهدف ضمن النطاق.

عرض المستودع
3845043منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

أداة لمسح الأجهزة القريبة وتنفيذ أمر عندما يدخل الجهاز المستهدف ضمن النطاق.


ملاحظة:- مالك RadareEye لن يكون مسؤولاً إذا قام أي مستخدم بأنشطة ضارة باستخدام هذه الأداة. استخدمها لأغراض التعلم فقط.

  • تثبيت RadareEye :
git clone https://github.com/souravbaghz/RadareEye

الاستخدام:

./radare <mac_addr> <option>

الخيارات المتاحة:

  • -blue رادار البلوتوث
  • -ble رادار BLE
  • -wifi رادار نقاط الواي فاي

  • تشغيل رادار البلوتوث :
sudo bash radare XX:XX:XX:XX:XX:XX -blue
  • تشغيل رادار BLE :
sudo bash radare XX:XX:XX:XX:XX:XX -ble

نفس الشيء للواي فاي باستخدام خيار -wifi، هنا XX:XX:XX:XX:XX:XX تعني عنوان MAC لجهازك المستهدف وتأكد من استخدام sudo (إذا لم تكن مستخدمًا جذريًا). لم أضف ميزة المسح في هذا البرنامج النصي ولكن يمكنك الحصول على عنوان MAC بسهولة عن طريق تنفيذ 'hcitool scan' للبلوتوث و 'hcitool lescan' لأجهزة BLE في الطرفية.
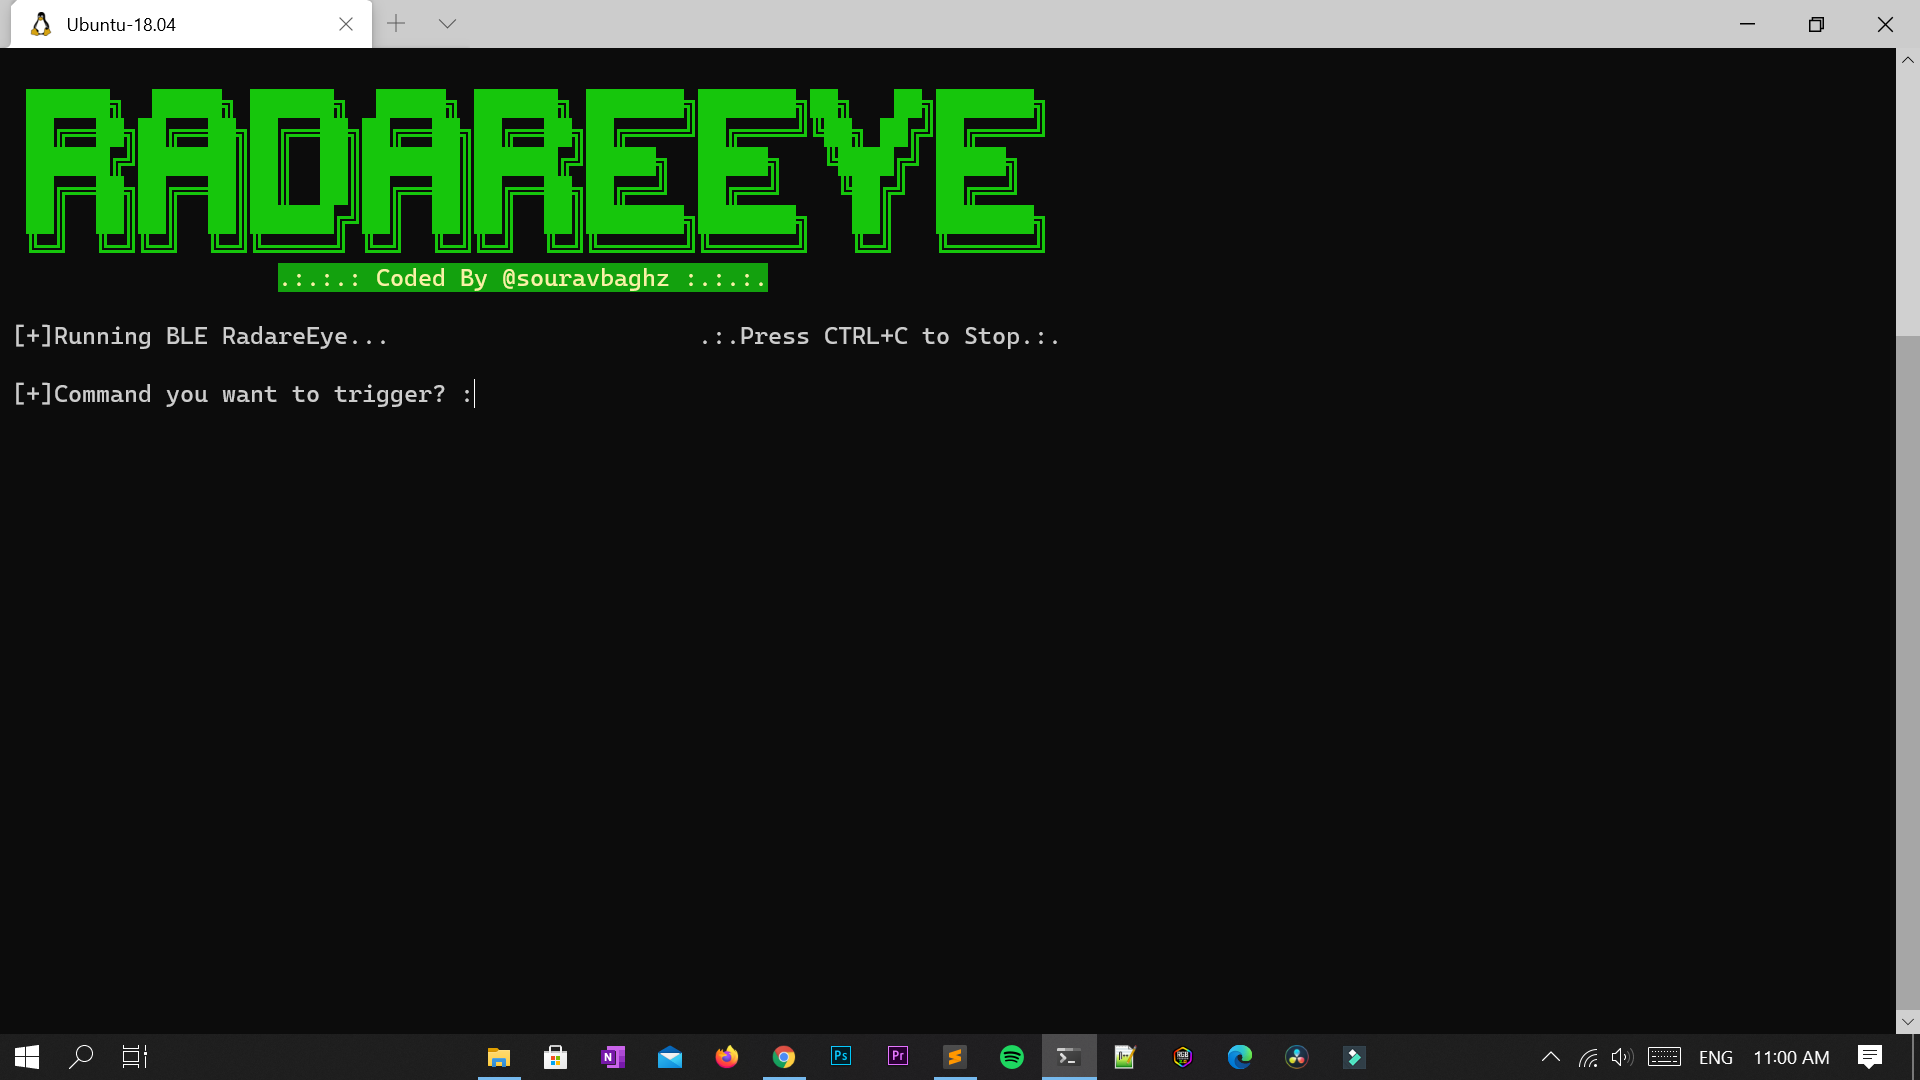

بعد تشغيل RadareEye، سيسألك 'الأمر الذي تريد تشغيله؟'، يمكنك تخطيه بتركه فارغًا وسيظهر لك RadareEye حالة جهازك المستهدف سواء كان في النطاق أم لا دون تشغيل أي أمر. إذا كنت تريد تشغيل أمر عندما يدخل جهازك المستهدف ضمن النطاق، فادخل أمرًا عندما يُطلب منك. أمثلة :
  • الأمر أدناه سيغلق نظامنا فورًا عندما يدخل الجهاز المستهدف في النطاق.
[+]الأمر الذي تريد تشغيله؟ :shutdown now
  • سيقوم بتشغيل البرنامج النصي الآخر الخاص بك
[+]الأمر الذي تريد تشغيله؟ :./myscript.py
إذا كنت تحب عملي، يمكنك شراء قهوة لي هنا.

اشتر لي قهوة


🤝 تواصل معي

Instagram: souravbaghz GitHub souravbaghz Twitter souravbaghz Medium souravbaghz


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    345
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






