
 #1
أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.
موصى به من Kitploit

 wise-security/cve-2025-69599
إثبات مفهوم لاستغلال CVE-2025-69599، يوضح عنصر مسار بحث غير مُتحكم فيه في ثنائيات rvia و ndtrack الخاصة بمحرك فحص RayVentory، مما يتيح تنفيذ تعليمات…
 3dluvr/new-lib3mf.dll-for-meshmixer
مجمّع مسبقًا lib3mf.dll لـ MeshMixer يتضمن تصحيحًا مُعاد توجيهه لـ CVE-2021-21772 و zlib 1.3.1
 graypixel2121/cve-2025-57489
تحليل فني واستغلال إثبات المفهوم لـ CVE-2025-57489، وهي ثغرة تصعيد امتيازات في SuperDuper! v3.10 عبر تصميم ثنائي setuid غير صحيح، مما يتيح تنفيذ…
 0xxa/google-poc
يحتوي هذا المستودع على تعليمات لإعادة إنتاج CVE-2025-13425: ثغرة Null Pointer dereference / Array over-indexing التي عثرت عليها في مشروع OSV-SCALIBR…
 furyutei/cve-2015-0235_ghost
استغلال بلغة C للثغرة الأمنية GHOST في مكتبة glibc (CVE-2015-0235) مما يتيح تنفيذ الأوامر عن بعد عبر تجاوز سعة المخزن المؤقت في دوال gethostbyname.
 joakimbulow/cve-2026-23907
إثبات مفهوم لاستغلال ثغرة اجتياز المسار في Apache PDFBox (CVE-2026-23907)، يوضح كتابة ملفات تعسفية عبر ملفات PDF ضارة تحتوي على ملفات مضمّنة.
 mohitsinghpapola/cve-2023-20052
بناء Docker مُصلح لاستغلال CVE-2023-20052 ClamAV XXE. يحل أخطاء تجميع OpenSSL 3.0 باستخدام Ubuntu 18.04 مع OpenSSL 1.0 لتوافق libdmg-hfsplus. يولد…
 bengabay1994/cve-2021-21551-poc
يحتوي هذا المستودع على PoC قمت بإنشائها عند التحليل الأعمى لبرنامج التشغيل dbutil_2_3.sys بحثًا عن الثغرات. أُنشئ هذا من خلال تحليل شخصي دون الاطلاع…
 tiran/cve-2018-8970
عرض توضيحي لـ https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 leorivass/jq-els-backport-cve-2025-48060
تم نقل الإصلاح من المنبع (upstream) لثغرة CVE-2025-48060 (تجاوز سعة المخزن المؤقت في الكومة في jv_string_empty) إلى jq 1.6.
 tronciuvlad/cve-2024-26475
تتيح مشكلة في radare2 التابع لمشروع radareorg، في الإصدارات من v.0.9.7 حتى v.5.8.6، والتي تم إصلاحها في v.5.8.8، لمهاجم محلي التسبب في حرمان من…
 alvarosr/cve-2025-5548
توثيق تحليل تقني واستغلال مُتحكم به لثغرة CVE-2025-5548 في خادم FreeFloat FTP، ويغطي إعداد بيئة المختبر، والتحليل الثابت/الديناميكي للملف الثنائي،…
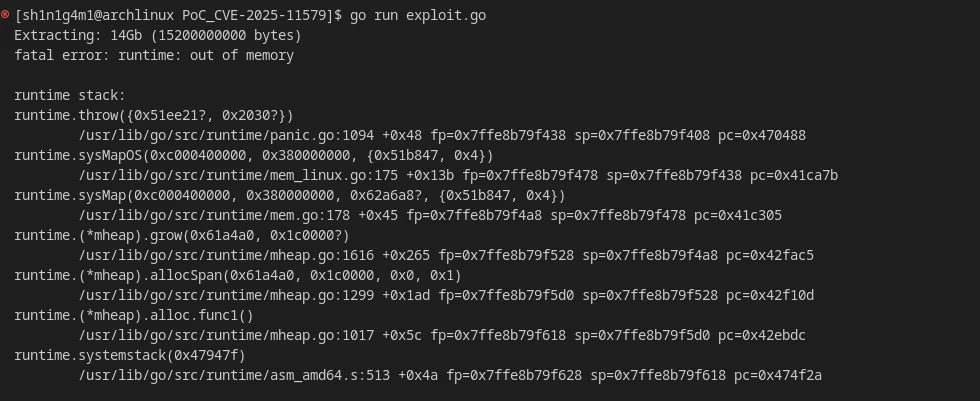 shinigami-777/poc_cve-2025-11579
إثبات مفهوم لاستغلال CVE-2025-11579، وهي ثغرة رفض خدمة في rardecode تؤدي إلى تعطل بسبب نفاد الذاكرة عبر ملف RAR مُصمم بحجم قاموس ضخم.
 shinycolumn/cve-2025-56802
ثغرة في توليد وإدارة مفتاح AES-CFB في تطبيق Reolink لسطح المكتب
 bilalclicksafe/cve-2025-60595
SPH Engineering UgCS 5.13.0 عرضة لتنفيذ تعليمات برمجية عشوائية. هذا هو المرجع العام الذي سيتم استخدامه في موقع CVE.
 thunderstrike9090/conflicker_analysis_scripts
نصوص برمجية لتحليل دودة كونفليكر التي تستغل ثغرة netapi الشهيرة (CVE-2008-4250) أي MS08-067
 rvermeulen/codeql-cve-2022-35737
استعلام CodeQL للعثور على CVE 2022-35737
 smarttfoxx/cve-2025-65320
يوضح التخزين النصي الواضح لمفاتيح الترخيص في الذاكرة في Abacre Restaurant POS، مما يتيح تجاوز تنشيط الترخيص عبر مصحح الأخطاء وتحليل تفريغ الذاكرة.








