
 #1
أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.
موصى به من Kitploit

 gimminse/firmware-analysis
أُعيد اكتشاف CVE-2020-25279، وهي ثغرة أمنية حرجة في النطاق الأساسي Shannon المستخدم في شرائح Samsung Exynos
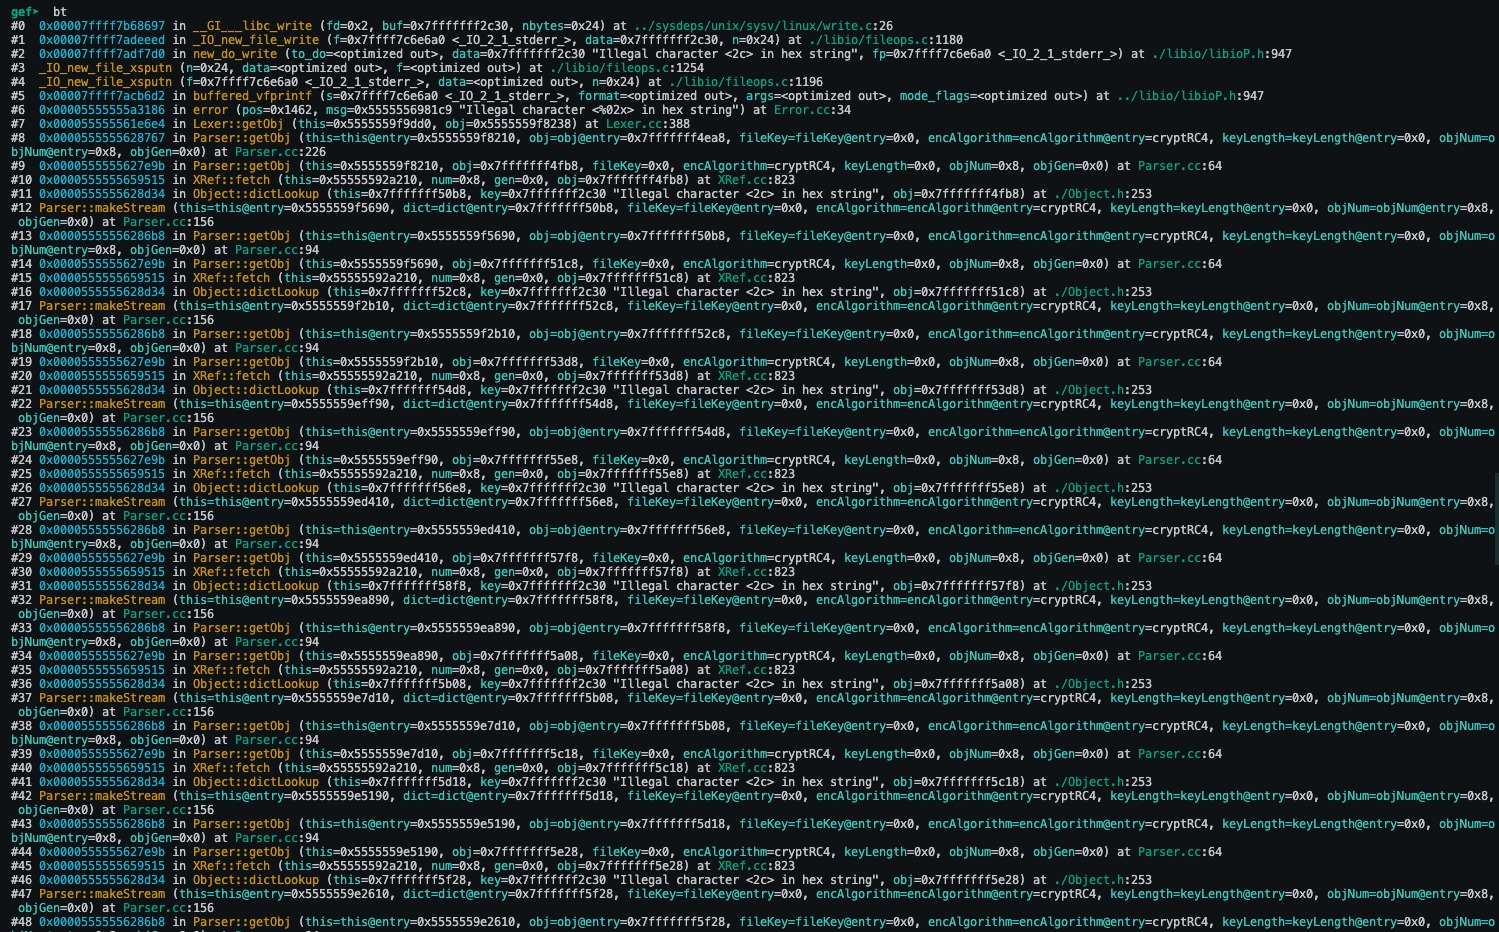 fineas/cve-2019-13288-poc
استغلال إثبات المفهوم لـ CVE-2019-13288، يوضح رفض الخدمة بسبب التكرار اللانهائي في Xpdf 4.01.01 عبر ملف PDF مصمم.
 desmondsanctity/cve-2022-44311
قراءة خارج الحدود في html2xhtml : CVE-2022-44311
 gmh5225/ida-claude-code-plugins
إضافات تدمج Claude Code مع IDA Pro للمساعدة في هندسة عكسية وسير عمل تحليل الملفات الثنائية من خلال التفكيك وفهم الشيفرة المدعومين بالذكاء الاصطناعي.
 gmh5225/0xguard
مكتبة بسيطة لمكافحة الغش للتطبيقات التي تستخدم ++C على ويندوز. #PastedProtection
 jamesd4/cve-2023-42829
تحليل ثغرة منطقية في عميل SSH لنظام macOS تؤدي إلى كشف عبارة مرور العميل لمهاجم محلي
 planners1490/sclock
آلة افتراضية متعددة الأشكال بـ256 خانة مرتبطة بالعتاد، وMBA غير خطي، وحامي ثنائيات Apple Secure Enclave لـmacOS arm64 (Apple Silicon) — CrackMe عام…
 ypl6/heaplens
# مشروع مختبر الأمن السيبراني CMPT733 II: إضافة GDB لاستغلالات الكومة مستوحاة من CVE-2021-3156
 stationedk-06/darksword_analysis
تحليل ثابت لسلسلة استغلال DarkSword في WebKit على iOS — التسليم، والتجهيز، وتفصيل ثغرات CVE (CVE-2025-31277, CVE-2025-43529)
 cao-wuhui/cve-2025-69720
استشارة لـ CVE-2025-69720: تجاوز سعة المخزن المؤقت المستند إلى المكدس في GNU ncurses infocmp (CWE-121)
 petergabaldon/cve-2024-1346
كلمة مرور root الضعيفة لقاعدة بيانات MySQL في LaborOfficeFree تؤثر على الإصدار 19.10. تسمح هذه الثغرة الأمنية للمهاجم بحساب كلمة مرور root لقاعدة…
 jaf0rk/cve-2026-3909
إثبات مفهوم لاستغلال CVE-2026-3909، وهي ثغرة خارج النطاق في Skia الخاصة بمتصفح Chromium، مع تصحيحات وتحليل للانهيار لضمان تفعيل موثوق في بيئات…
 uzair-baig0900/cve-2026-20805-poc
إثبات المفهوم (PoC) لكشف المعلومات في إدارة سطح مكتب ويندوز من مايكروسوفت.
 csirttrizna/cve-2024-55587
إثبات مفهوم لاستغلال ثغرة CVE-2024-55587 في libarchive، يوضح استخراجًا غير آمن عبر ملفات ZIP خبيثة.
 dreamsmasher/inetutils-cve-2019-0053-patched-pkgbuild
PKGBUILD مُصحَّح لتوزيعة آرتش لينكس لمعالجة CVE-2019-0053 (تجاوز سعة المخزن المؤقت). يقوم بتنزيل وتطبيق تصحيح (غير مُصدَر حاليًا) من المستودع…
 limesss/cve-2023-36109
إثبات مفهوم لـ CVE-2023-36109
 tnishiox/cve-2023-4813
استغلال إثبات المفهوم لـ CVE-2023-4813، يوضح ثغرة أمنية محددة في تطبيق مبني على لغة C لأغراض البحث والاختبار الأمني.
 halcy0nic/cve-2023-40294-and-cve-2023-40295
إثبات المفهوم لـ CVE-2023-40294 و CVE-2023-40295








