#1
أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.
موصى به من Kitploit
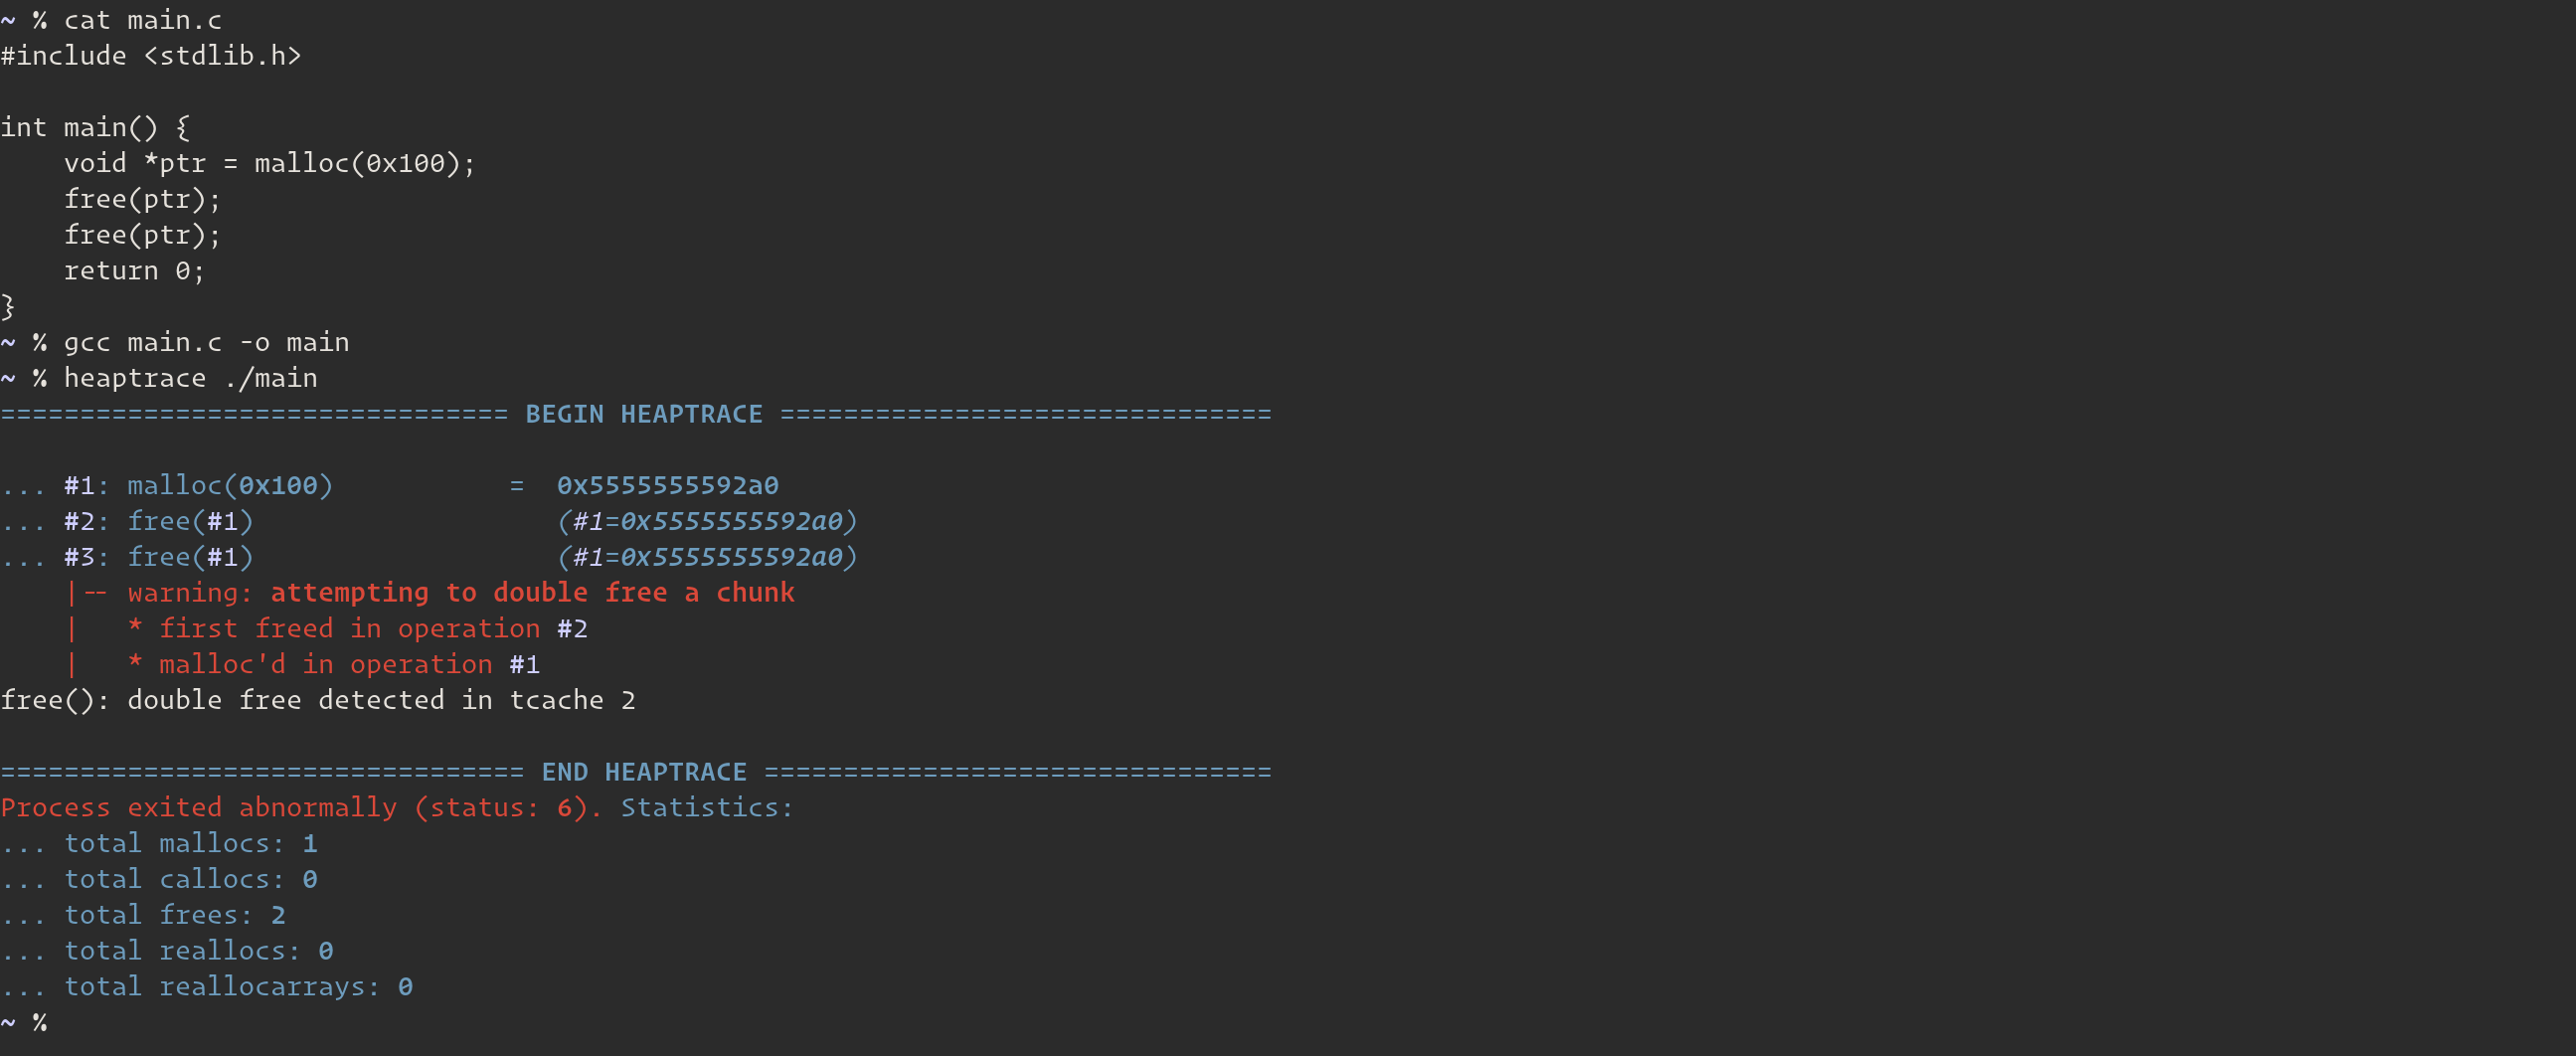
 fuzztruction/fuzztruction
مُدعّم يعتمد على حقن الأخطاء لتحوير برامج المولّد لإنتاج مدخلات شبه صالحة للأهداف، مما يُتيح اختبار التغشية للتنسيقات المعقدة والبيانات المحمية…
 arguslab/argus-saf
إطار تحليل ثابت قائم على Scala لتحليل bytecode Android و Java مع تحليل التدفق، وفك الترجمة، وتحليل الكود الأصلي عبر التنفيذ الرمزي.
 nodiuus/nocturne
مُعزِّل كود bin2bin لملفات PE الخاصة بمعمارية x86-64
 ioactive/melkor_elf_fuzzer
Melkor هي أداة فازر بديهية وسهلة الاستخدام لتنسيق ملفات ELF، تهدف إلى اكتشاف الأخطاء الوظيفية والأمنية في مُحلِّلات ELF.
 boratanrikulu/gobee
اكتب برامج BPF الخاصة بك في Go، وليس C. يحوّل gobee مجموعة فرعية من Go إلى BPF C ويولّد روابط cilium/ebpf مكتوبة بأنواع.
 armadito/armadito-av
المستودع الرئيسي لمضاد الفيروسات Armadito
 fboldewin/com-code-helper
يساعدك سكريبتان من IDAPython في إعادة بناء كود Microsoft COM (Component Object Model)
 synacktiv/lumina_server
خادم محلي لميزة IDA Lumina
 nazywam/autoit-ripper
استخراج سكربتات AutoIt المضمّنة في ملفات PE الثنائية
 ricardoquesada/regenerator2000
An interactive disassembler for the CPU 6502, focused on Commodore 8-bit computers. Features a TUI with modern features like x-ref, undo/redo, flow…
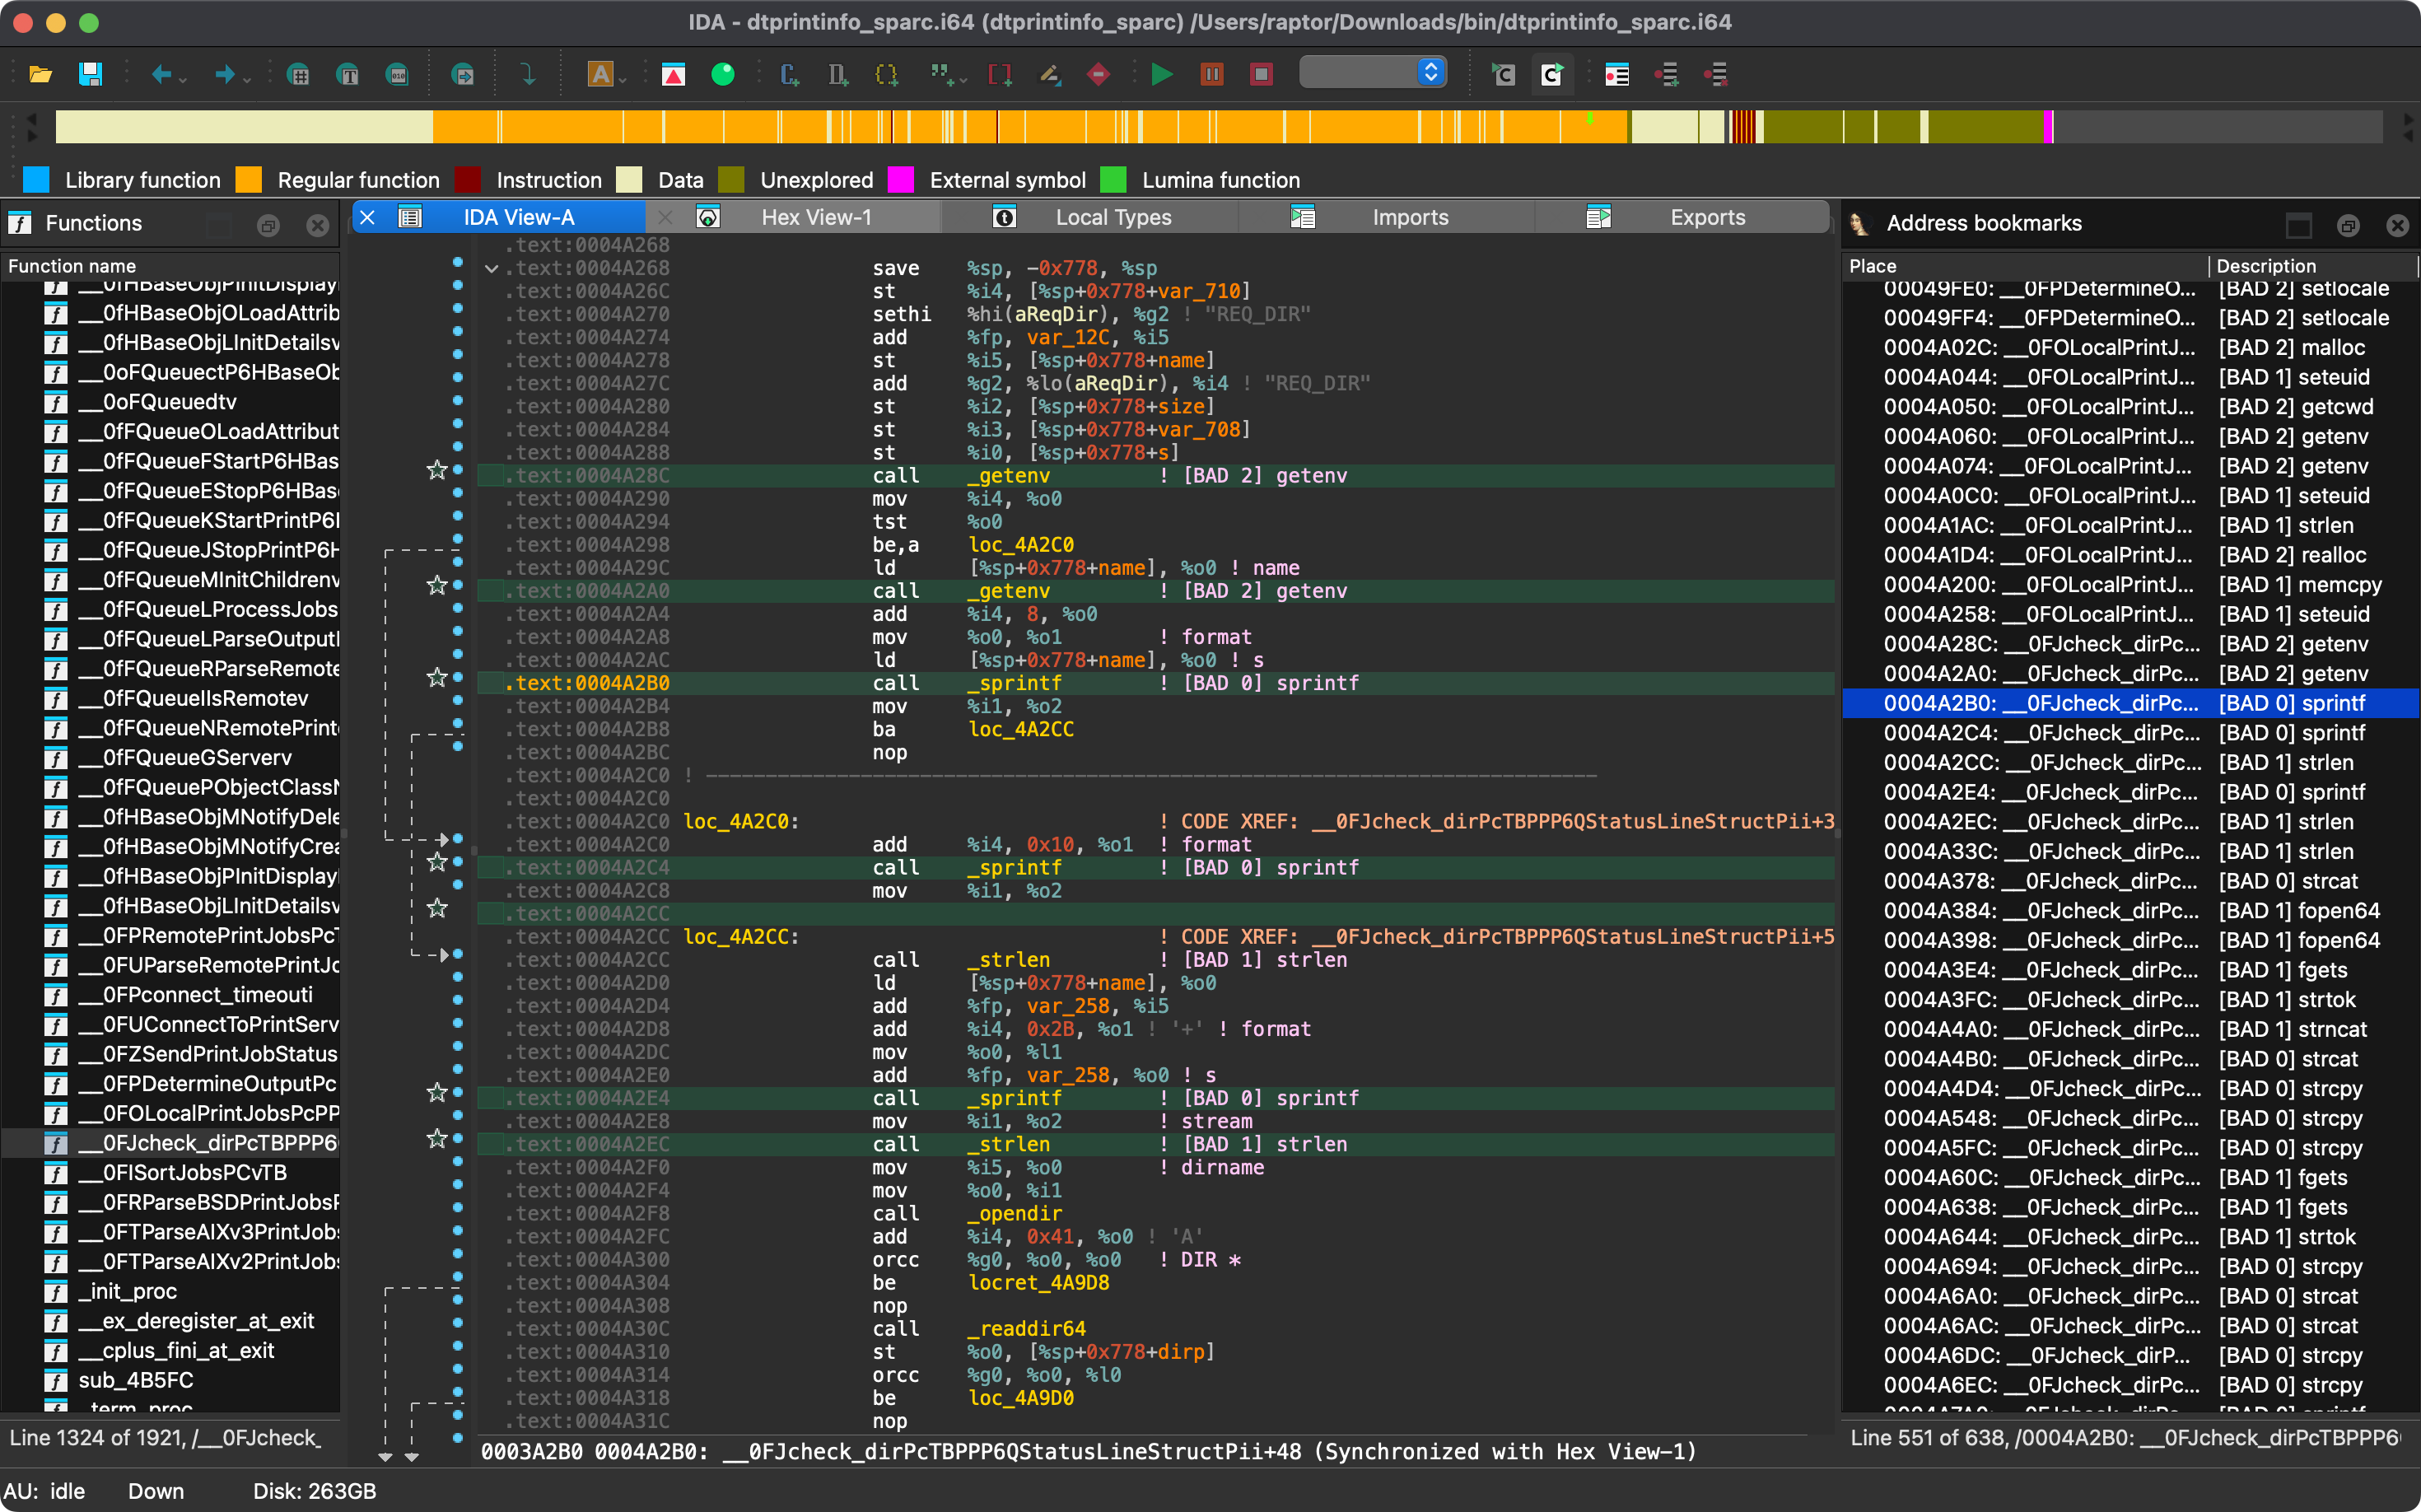 0xdea/rhabdomancer
Vulnerability research assistant that locates calls to potentially insecure API functions in a binary file.
 mzakocs/qualcomm_baseband_scripts
مجموعة من السكربتات للهندسة العكسية لبرمجيات النطاق الأساسي / المودم الخاصة بـ Qualcomm Hexagon
 takahiroharuyama/ida_haru
سكريبتات/إضافات لـ IDA Pro
 mrphrazer/obfuscation_analysis
إضافة Binary Ninja لتحليل الشيفرة المشوّشة وتبسيطها
 malwaretech/fakembr
روت كيت من نمط TDL4 لتزييف طلبات القراءة/الكتابة إلى سجل الإقلاع الرئيسي
 wheregoes/byd-dolphin-hacking
هندسة عكسية لوحدة رأس BYD Dolphin — ناقل CAN، وAVAS، ومفاتيح NFC، وOTA، والمزيد. DiLink 3 / Android 10.
 galoisinc/mate
حزمة تحليل تفاعلية للبرامج تستخدم Code Property Graphs للبحث عن الأخطاء في كود C و C++، وتوحيد تحليل الثغرات الخاص بالتطبيقات وتحليل الثغرات منخفضة…